×

请注意⚠️

0、鉴于很多bot/卑劣者窃取且不署名源出,因此所有新文章一律加采用UUID加密,不再公开。
1、本站文章均为原创,未经授权请勿用于任何商业用途。
2、仅供安全研究和学习使用。若因传播、利用本文档信息而产生任何直接或间接的后果或损害,均由使用者自行承担,文章作者不为此承担任何责任。
3、禁止任何人未经授权转载文章到大陆任何平台,特别是转载还没标记出处的卑劣者。
查看详情知道了
Mrxn's Blog
导航
搜索
  • 首页
  • 技术文章
  • 网安工具
  • 关于
  • 工具
    • Payloader - 渗透测试辅助平台
    • 手机号生成器
    • Windows DIR 命令结果文件大小转换工具
    • 同类型资产处理
    • docker加速
    • 在线杀软对比
    • runtime-exec-payloads
    • CF优选域名
    • navicat解密
    • 二维码
    • 编码转换工具
    • 在线影音资源
    • 在线工具箱
    • Googlebot | Bingbot IP在线校验工具
    • JSON2Unicode
    • 文本剥离
搜索
  1. 首页
  2. 标签
  3. rce
  • 天地伟业Easy7 capture 命令执行漏洞
    • 2026/4/23
    • 技术文章
    天地伟业Easy7 capture 命令执行漏洞
    漏洞简介 天地伟业Easy7是一款用于视频监控集中管理的综合性软件平台。 在该系统的 /Easy7/rest/file/capture 接口中,存在一处远程命令执行漏洞。该漏洞产生的原因是该接口在处理用户请求参数时缺乏严格的安全校验与输入过滤,攻击者可构造包含...
    • 1168阅读
    • 0评论
  • mdserver-web(夸父面板)≤0.18.4 多处未授权访问 + 信息泄露 + RCE 漏洞分析
    • 2026/4/16
    • 技术文章
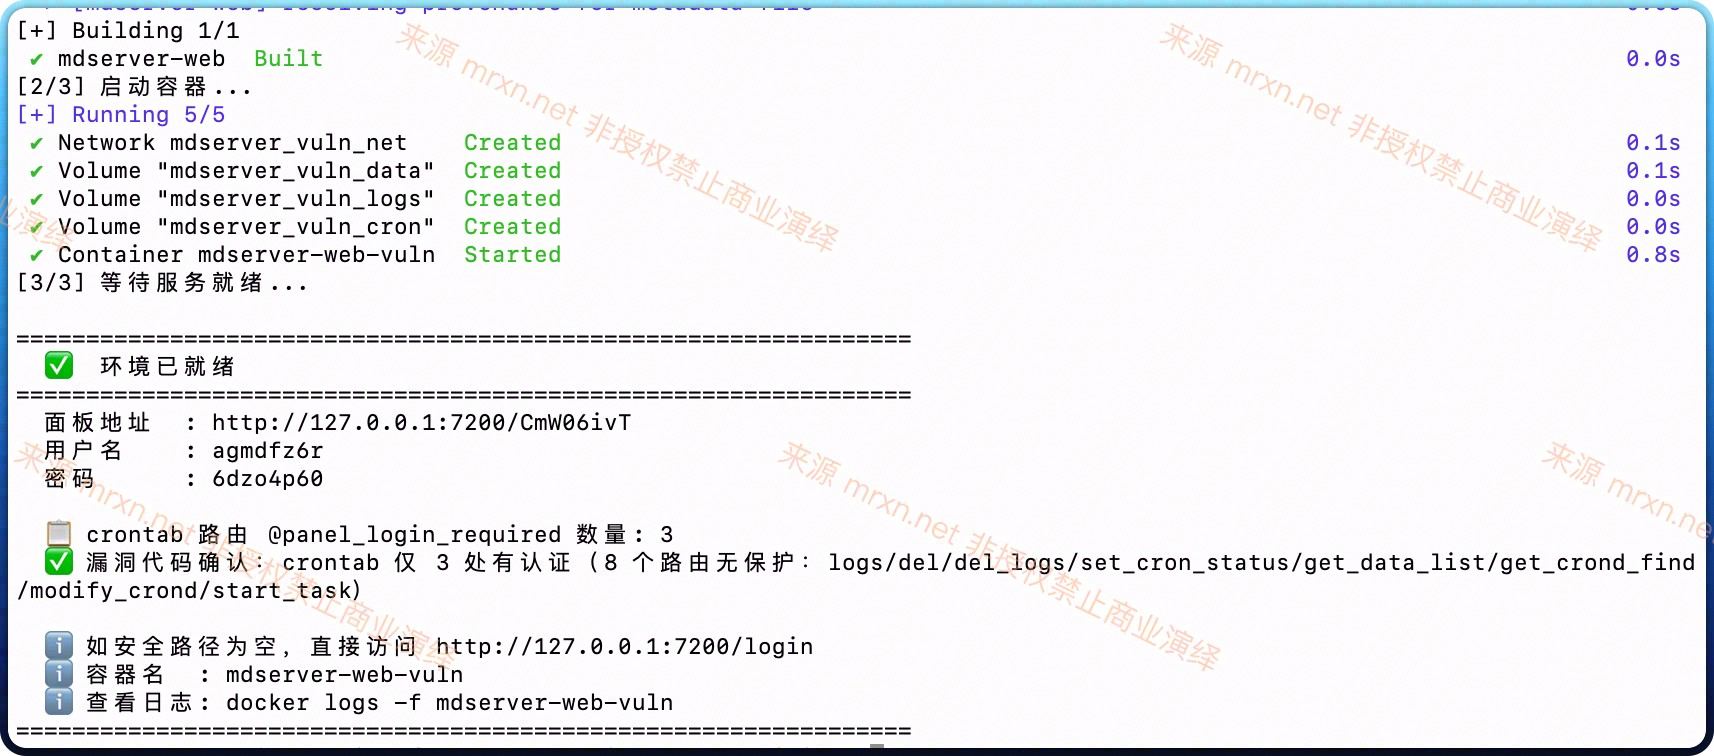
    mdserver-web(夸父面板)≤0.18.4 多处未授权访问 + 信息泄露 + RCE 漏洞分析
    漏洞简介 mdserver-web 是一款基于 Python/Flask 开发的轻量级 Linux 服务器管理面板,提供网站管理、数据库管理、计划任务(Crontab)调度、文件管理、防火墙配置等功能,支持 Debian/Ubuntu/CentOS/Fed...
    • 1105阅读
    • 0评论
  • 深科特 LEAN MES系统 CreateMenus.aspx 任意文件上传漏洞
    • 2026/3/31
    • 技术文章
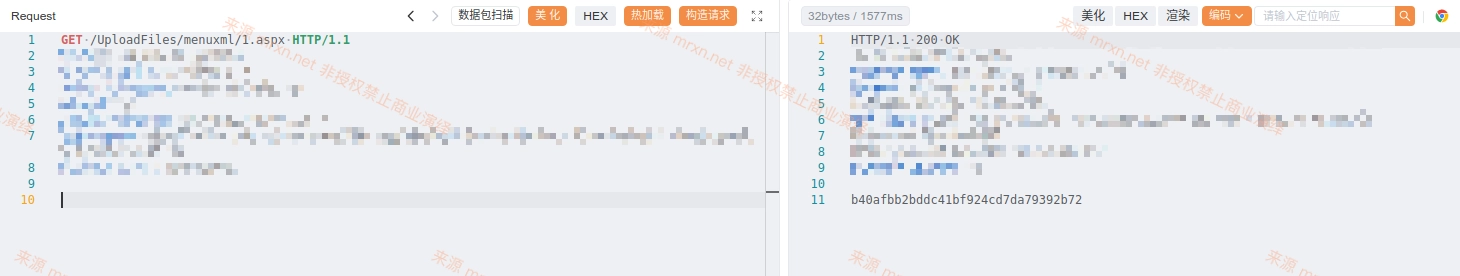
    深科特 LEAN MES系统 CreateMenus.aspx 任意文件上传漏洞
    漏洞简介 LEAN MES系统是由深圳市深科特信息技术有限公司开发的一款应用系统,主要用于生产调度、产品跟踪、质量控制等车间管理功能。LEAN MES精益制造执行系统通过强调制造过程的信息化和透明化,帮助企业由粗放式向精益化管理模式升级。该系统/Help/Cr...
    • 1030阅读
    • 0评论
  • 深科特 LEAN MES系统 UploadHander.ashx 文件上传漏洞
    • 2026/3/29
    • 技术文章
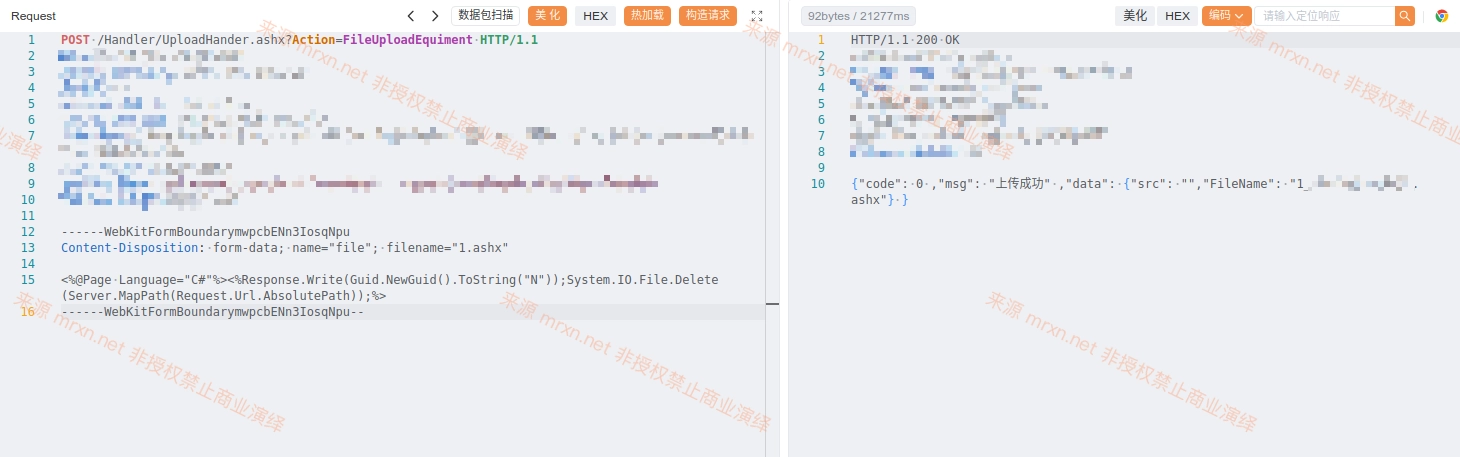
    深科特 LEAN MES系统 UploadHander.ashx 文件上传漏洞
    漏洞简介 LEAN MES系统是由深圳市深科特信息技术有限公司开发的一款应用系统,主要用于生产调度、产品跟踪、质量控制等车间管理功能。LEAN MES精益制造执行系统通过强调制造过程的信息化和透明化,帮助企业由粗放式向精益化管理模式升级。该系统/Handler...
    • 1012阅读
    • 0评论
  • 深科特 LEAN MES系统 /Handler/FileSync.ashx 任意文件读取/上传/删除/SSRF等多个漏洞
    • 2026/3/25
    • 技术文章
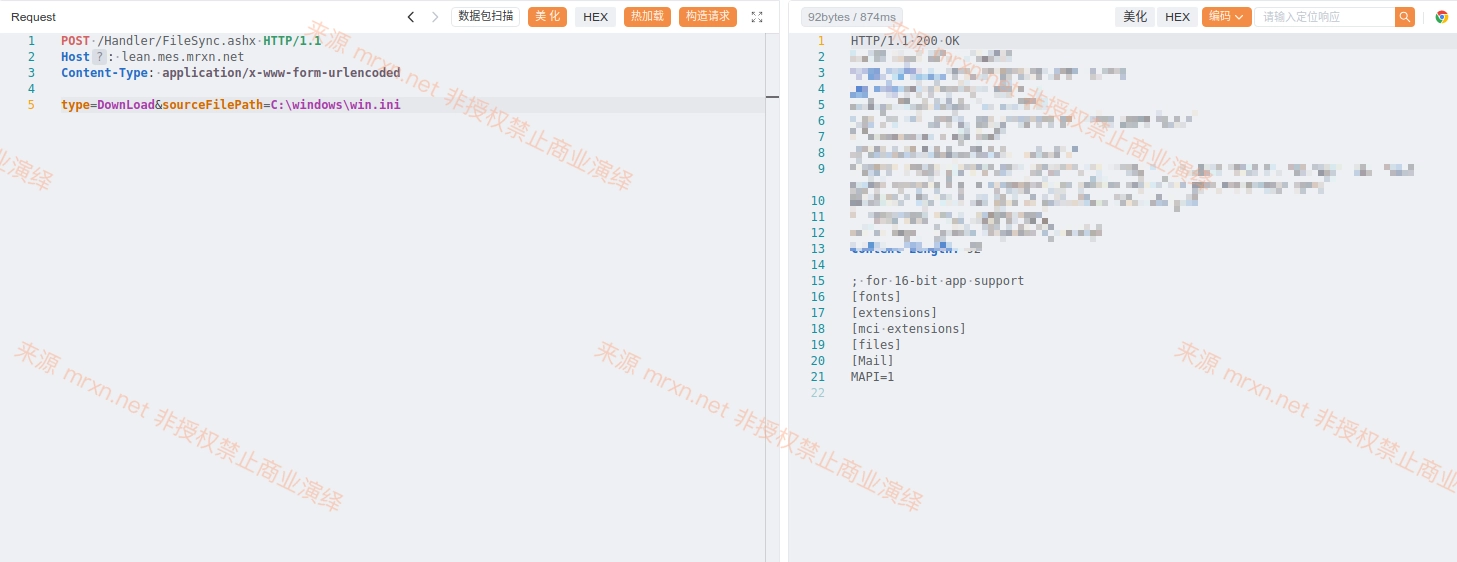
    深科特 LEAN MES系统 /Handler/FileSync.ashx 任意文件读取/上传/删除/SSRF等多个漏洞
    漏洞简介 LEAN MES系统是由深圳市深科特信息技术有限公司开发的一款应用系统,主要用于生产调度、产品跟踪、质量控制等车间管理功能。LEAN MES精益制造执行系统通过强调制造过程的信息化和透明化,帮助企业由粗放式向精益化管理模式升级。该系统/Handler...
    • 1147阅读
    • 0评论
  • 深科特 LEAN MES系统 UploadPortraits.ashx 文件上传漏洞
    • 2026/3/24
    • 技术文章
    深科特 LEAN MES系统 UploadPortraits.ashx 文件上传漏洞
    漏洞简介 LEAN MES系统是由深圳市深科特信息技术有限公司开发的一款应用系统,主要用于生产调度、产品跟踪、质量控制等车间管理功能。LEAN MES精益制造执行系统通过强调制造过程的信息化和透明化,帮助企业由粗放式向精益化管理模式升级。该系统/Handler...
    • 954阅读
    • 0评论
  • 深信服运维安全管理系统 upload_CN 远程命令执行漏洞
    • 2026/3/20
    • 技术文章
    深信服运维安全管理系统 upload_CN 远程命令执行漏洞
    漏洞简介 深信服运维安全管理系统 upload_CN 接口存在远程命令执行漏洞。攻击者可通过构造恶意的请求,利用该漏洞在目标服务器上执行任意命令,从而可能导致服务器被完全控制、敏感数据泄露等严重后果。影响范围包括所有运行存在该漏洞版本的深信服运维安全管理系统的...
    • 1164阅读
    • 0评论
  • 深信服运维安全管理系统 update_date 远程命令执行漏洞
    • 2026/3/19
    • 技术文章
    深信服运维安全管理系统 update_date 远程命令执行漏洞
    漏洞简介 深信服运维安全管理系统 update_date 接口存在远程命令执行漏洞。攻击者可通过构造恶意的请求,利用该漏洞在目标服务器上执行任意命令,从而可能导致服务器被完全控制、敏感数据泄露等严重后果。影响范围包括所有运行存在该漏洞版本的深信服运维安全管理系...
    • 1862阅读
    • 2评论
  • 深信服运维安全管理系统 generate_certificate 远程命令执行漏洞
    • 2026/3/18
    • 技术文章
    深信服运维安全管理系统 generate_certificate 远程命令执行漏洞
    漏洞简介 深信服运维安全管理系统 generate_certificate 接口存在远程命令执行漏洞。攻击者可通过构造恶意的请求,利用该漏洞在目标服务器上执行任意命令,从而可能导致服务器被完全控制、敏感数据泄露等严重后果。影响范围包括所有运行存在该漏洞版本的深...
    • 1293阅读
    • 0评论
  • 深信服运维安全管理系统 save_strategy 远程命令执行漏洞
    • 2026/3/17
    • 技术文章
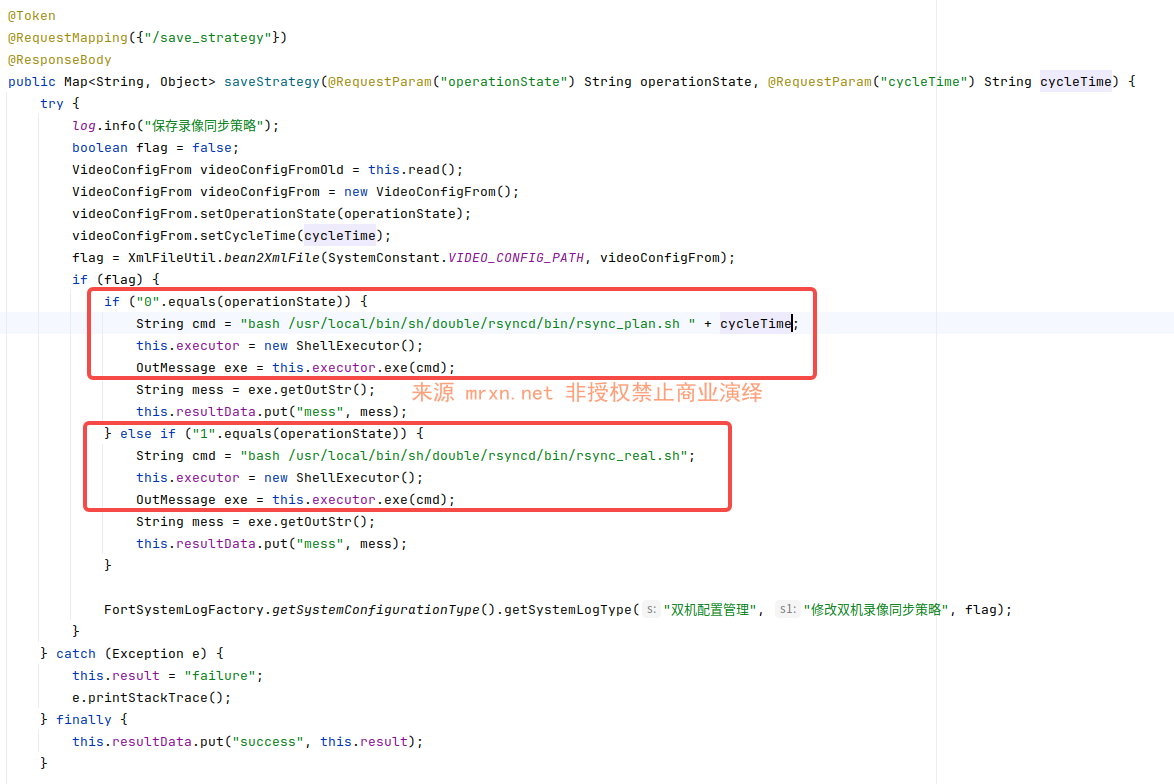
    深信服运维安全管理系统 save_strategy 远程命令执行漏洞
    漏洞简介 深信服运维安全管理系统 save_strategy 接口存在远程命令执行漏洞。攻击者可通过构造恶意的请求,利用该漏洞在目标服务器上执行任意命令,从而可能导致服务器被完全控制、敏感数据泄露等严重后果。影响范围包括所有运行存在该漏洞版本的深信服运维安全管...
    • 1069阅读
    • 0评论
  • 深信服运维安全管理系统 port_validate 远程命令执行漏洞
    • 2026/3/16
    • 技术文章
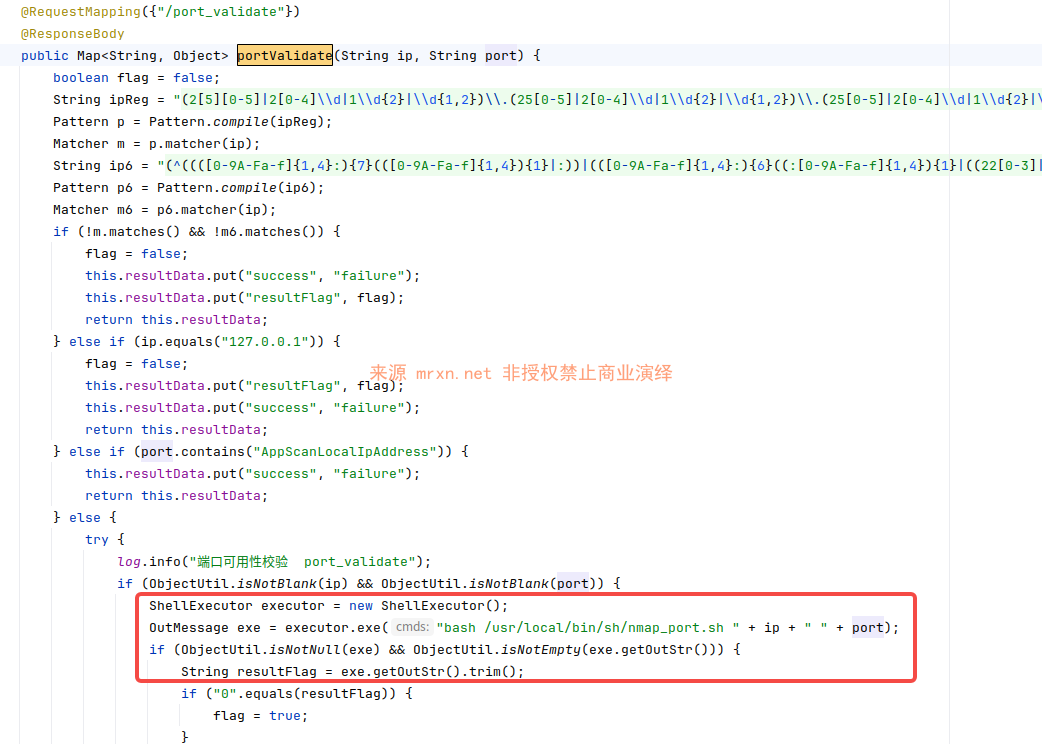
    深信服运维安全管理系统 port_validate 远程命令执行漏洞
    漏洞简介 深信服运维安全管理系统 port_validate 接口存在远程命令执行漏洞。攻击者可通过构造恶意的请求,利用该漏洞在目标服务器上执行任意命令,从而可能导致服务器被完全控制、敏感数据泄露等严重后果。影响范围包括所有运行存在该漏洞版本的深信服运维安全管...
    • 1174阅读
    • 0评论
  • 深信服运维安全管理系统 down_load 远程命令执行漏洞
    • 2026/3/15
    • 技术文章
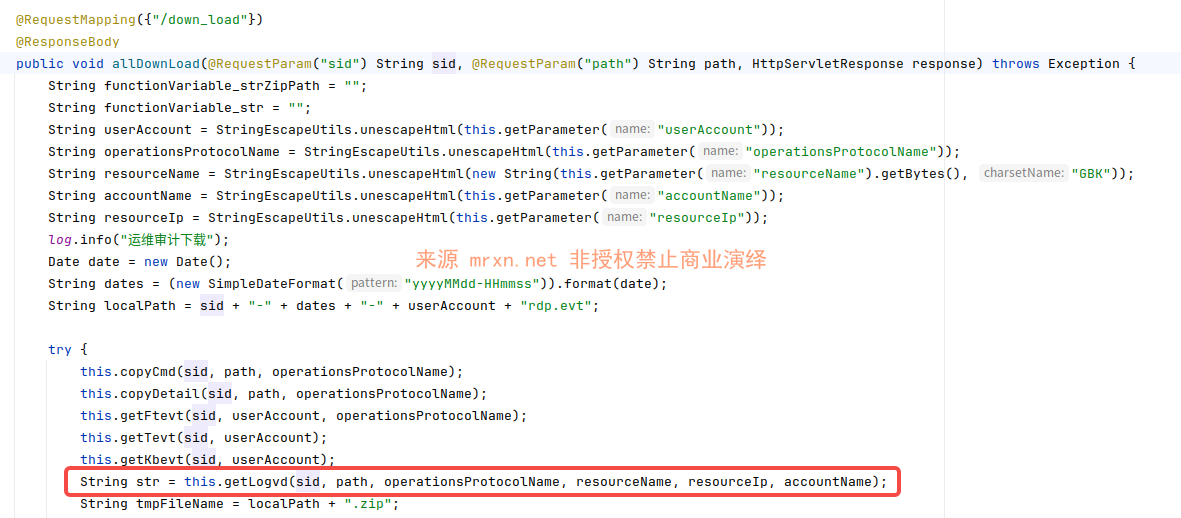
    深信服运维安全管理系统 down_load 远程命令执行漏洞
    漏洞简介 深信服运维安全管理系统 down_load 接口存在远程命令执行漏洞。攻击者可通过构造恶意的请求,利用该漏洞在目标服务器上执行任意命令,从而可能导致服务器被完全控制、敏感数据泄露等严重后果。影响范围包括所有运行存在该漏洞版本的深信服运维安全管理系统的...
    • 1288阅读
    • 0评论
  • 深信服运维安全管理系统 get_clip_img 远程命令执行漏洞
    • 2026/3/14
    • 技术文章
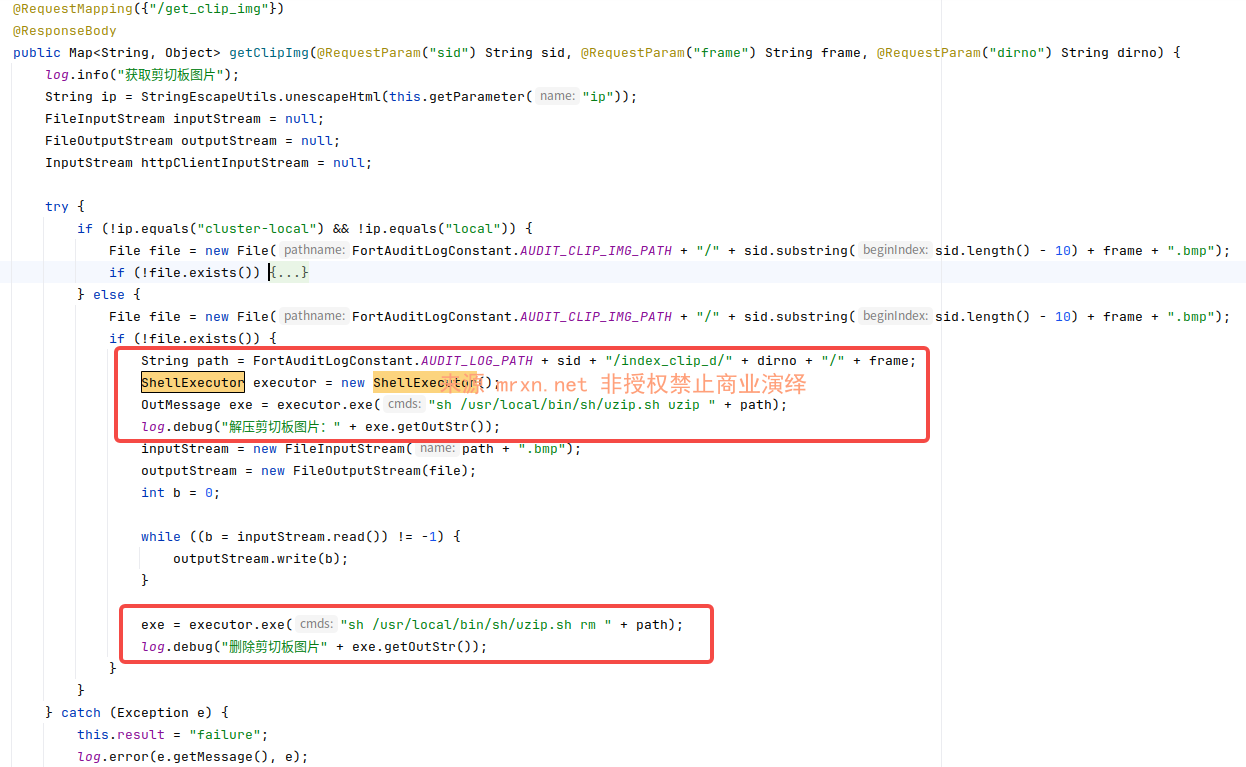
    深信服运维安全管理系统 get_clip_img 远程命令执行漏洞
    漏洞简介 深信服运维安全管理系统 get_clip_img 接口存在远程命令执行漏洞。攻击者可通过构造恶意的请求,利用该漏洞在目标服务器上执行任意命令,从而可能导致服务器被完全控制、敏感数据泄露等严重后果。影响范围包括所有运行存在该漏洞版本的深信服运维安全管理...
    • 943阅读
    • 0评论
  • 深信服运维安全管理系统 uninstall_patch 远程命令执行漏洞
    • 2026/3/13
    • 技术文章
    深信服运维安全管理系统 uninstall_patch 远程命令执行漏洞
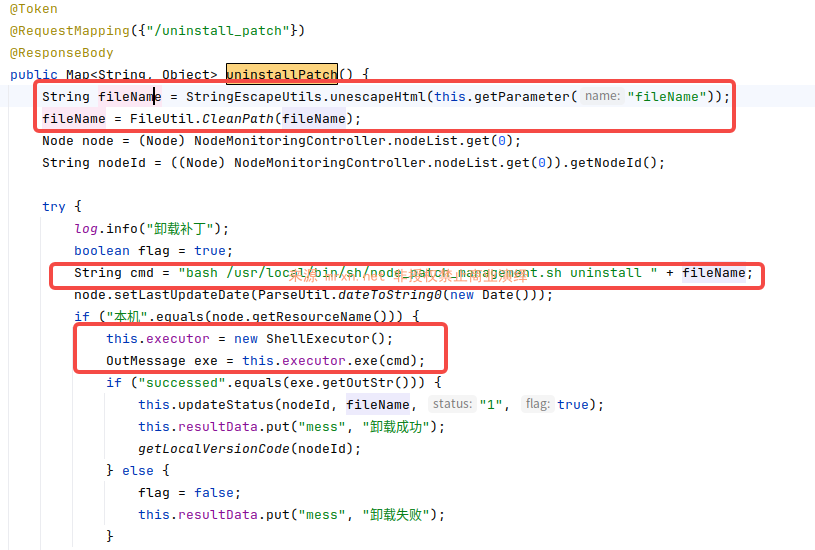
    漏洞简介 深信服运维安全管理系统 uninstall_patch 接口存在远程命令执行漏洞。攻击者可通过构造恶意的请求,利用该漏洞在目标服务器上执行任意命令,从而可能导致服务器被完全控制、敏感数据泄露等严重后果。影响范围包括所有运行存在该漏洞版本的深信服运维安...
    • 956阅读
    • 0评论
  • 深信服运维安全管理系统 remote_get_clip_img 远程命令执行漏洞
    • 2026/3/12
    • 技术文章
    深信服运维安全管理系统 remote_get_clip_img 远程命令执行漏洞
    漏洞简介 深信服运维安全管理系统 remote_get_clip_img 接口存在远程命令执行漏洞。攻击者可通过构造恶意的请求,利用该漏洞在目标服务器上执行任意命令,从而可能导致服务器被完全控制、敏感数据泄露等严重后果。影响范围包括所有运行存在该漏洞版本的深信...
    • 949阅读
    • 0评论
  • 深信服运维安全管理系统 install_patch 远程命令执行漏洞
    • 2026/3/11
    • 技术文章
    深信服运维安全管理系统 install_patch 远程命令执行漏洞
    漏洞简介 深信服运维安全管理系统 install_patch 接口存在远程命令执行漏洞。攻击者可通过构造恶意的请求,利用该漏洞在目标服务器上执行任意命令,从而可能导致服务器被完全控制、敏感数据泄露等严重后果。影响范围包括所有运行存在该漏洞版本的深信服运维安全管...
    • 860阅读
    • 0评论
  • 深信服运维安全管理系统 del_patch 远程命令执行漏洞
    • 2026/3/10
    • 技术文章
    深信服运维安全管理系统 del_patch 远程命令执行漏洞
    漏洞简介 深信服运维安全管理系统 del_patch 接口存在远程命令执行漏洞。攻击者可通过构造恶意的请求,利用该漏洞在目标服务器上执行任意命令,从而可能导致服务器被完全控制、敏感数据泄露等严重后果。影响范围包括所有运行存在该漏洞版本的深信服运维安全管理系统的...
    • 922阅读
    • 0评论
  • 深信服运维安全管理系统 upload_file 远程命令执行漏洞
    • 2026/3/9
    • 技术文章
    深信服运维安全管理系统 upload_file 远程命令执行漏洞
    漏洞简介 深信服运维安全管理系统 upload_file 接口存在远程命令执行漏洞。攻击者可通过构造恶意的请求,利用该漏洞在目标服务器上执行任意命令,从而可能导致服务器被完全控制、敏感数据泄露等严重后果。影响范围包括所有运行存在该漏洞版本的深信服运维安全管理系...
    • 1140阅读
    • 0评论
« 1 2 3 4 5 6 7 ... 12 »
边栏
农历日历
星期五
16
2026年10月
第289天,第42周
今天九月初七
一二三四五六日
1国庆节
2廿二
3廿三
4廿四
5廿五
6廿六
7廿七
8寒露
9廿九
10九月
11初二
12初三
13初四
14初五
15初六
16初七
17初八
18重阳节
19初十
20十一
21十二
22十三
23霜降
24十五
25十六
26十七
27十八
28十九
29二十
30廿一
31廿二
农历 九月初七
丙午 [马]年 戊戌月 癸亥日
宜祭祀 开光 出行 解除 理发 伐木 出火 拆卸 上梁 合脊 安床 造畜稠
忌嫁娶 安葬 行丧 词讼 造桥 作灶 破土 动土
Google搜索本站内容
最新文章
  • 2026/10/16 17:16
    技术文章
    友加畅捷管理系统标准版 GetOrderByDisAndTag接口SQL注入漏洞
  • 2026/10/16 12:14
    技术文章
    友加畅捷管理系统标准版 GetInfoByPrintType接口SQL注入漏洞
  • 2026/10/16 08:13
    技术文章
    友加畅捷管理系统标准版 CheckVipRechargeRefund接口SQL注入漏洞
  • 2026/10/15 16:28
    技术文章
    友加畅捷管理系统标准版 CGHH接口SQL注入漏洞
  • 2026/10/15 13:23
    技术文章
    友加畅捷管理系统标准版 Image接口SQL注入漏洞
动态
  • Mrxn
    Mrxn
    16 天前

    祝大家国庆快乐!祝贺中华人民共和国成立77周年!

最新评论
  • Mrxn
    Mrxn
    14 天前
    @789:投稿注册就可以看了
    关于
  • 789
    789
    15 天前
    大佬什么时候可以看文章呢?
    关于
  • Mrxn
    Mrxn
    1 个月前
    @小鸣:投稿我根据投稿质量给积分 当然会发表在本站
    关于后续本站文章的阅读权限说明
  • Mrxn
    Mrxn
    1 个月前
    @xxx:查看 https://mrxn.net/other...
    mihomo系客户端内置Sub-Store v2.11.4-2.37.1 38324端口未鉴权ScriptOperator RCE漏洞
  • xxx
    xxx
    1 个月前
    有些文章需要密码 如何访问博主
    mihomo系客户端内置Sub-Store v2.11.4-2.37.1 38324端口未鉴权ScriptOperator RCE漏洞
分类
  • 业界新闻
  • 技术文章
    • 神器荟萃
      • 资源分享
        • 代码人生
          • 杂七杂八
          • 墙外世界
            标签
            • 文件上传 76
            • 工具 8
            • 代码审计 790
            • CobaltStrike 3
            • 未授权 38
            • 数据库 7
            • data-leak 13
            • 泛微 28
            • 泄露 33
            • mrxn 8
            • 大模型 11
            • 蓝凌 2
            • JavaScript 13
            • 用友 88
            • tcp 2
            • SSRF 9
            • 性能优化 9
            • ssl 12
            • MySQL 14
            • http 6
            • 加密 6
            • 目录遍历 2
            • 供应链投毒 4
            • 提权 4
            • burpsuite 19
            • 电影 5
            • asp.net 349
            • 文件读取 55
            • fofa 1
            • sqlmap 14
            • nuclei 1
            • nessus 4
            • getshell 8
            • nginx 18
            • github 9
            • https 12
            • 权限绕过 17
            • 运维 23
            • 免杀 1
            • 绕过 5
            • XXE 63
            • vps 18
            • C2 2
            • Acunetix 7
            • Java 304
            • 0day 358
            • 社工库 2
            • ezOFFICE 9
            • rce 215
            • badusb 3
            存档
            搜索
            本站为Mrxn的个人站点,内容仅供观摩交流之用,将不对任何资源负法律责任。如有侵犯您的版权,请及时联系管理员,查证后将尽快处理。 Rss
            sitemap
            输入关键字,实时搜索站内文章