×

请注意⚠️

0、鉴于很多bot/卑劣者窃取且不署名源出,因此所有新文章一律加采用UUID加密,不再公开。
1、本站文章均为原创,未经授权请勿用于任何商业用途。
2、仅供安全研究和学习使用。若因传播、利用本文档信息而产生任何直接或间接的后果或损害,均由使用者自行承担,文章作者不为此承担任何责任。
3、禁止任何人未经授权转载文章到大陆任何平台,特别是转载还没标记出处的卑劣者。

查看详情知道了
Mrxn's Blog
导航
搜索
  • 首页
  • 技术文章
  • 网安工具
  • 关于
  • 工具
    • Payloader - 渗透测试辅助平台
    • 手机号生成器
    • Windows DIR 命令结果文件大小转换工具
    • 同类型资产处理
    • docker加速
    • 在线杀软对比
    • runtime-exec-payloads
    • CF优选域名
    • navicat解密
    • 二维码
    • 编码转换工具
    • 在线影音资源
    • 在线工具箱
    • Googlebot | Bingbot IP在线校验工具
    • JSON2Unicode
    • 文本剥离
搜索
  1. 首页
  2. Mrxn
  3. 列表
  • 孚盟云CRM ProviderList.aspx SQL注入漏洞
    • 2026/6/9
    • 技术文章
    孚盟云CRM ProviderList.aspx SQL注入漏洞
    漏洞简介 上海孚盟软件有限公司是一家专业的外贸SaaS服务和行业解决方案提供商。其旗下产品孚盟云ProviderList.aspx接口存在SQL注入漏洞,未经身份验证的远程攻击者除了可以利用 SQL注入漏洞获取数据库中的信息(例如,管理员后台密码、站点的用户个...
    • 754阅读
    • 0评论
  • CVE-2026-8054 dotCMS高危前台无需认证 SQL 注入漏洞(Pre-auth SQL Injection)分析复现
    • 2026/6/8
    • 技术文章
    CVE-2026-8054 dotCMS高危前台无需认证 SQL 注入漏洞(Pre-auth SQL Injection)分析复现
    1. 漏洞概述 CVE-2026-8054 是一个存在于 dotCMS Core 发布审计 API(Publish Audit API)中的高危前台无需认证 SQL 注入漏洞(Pre-auth SQL Injection)。该漏洞由官方追踪为安全事件 SI-7...
    • 1075阅读
    • 0评论
  • 孚盟云CRM ProductSelect.aspx SQL注入漏洞
    • 2026/6/8
    • 技术文章
    孚盟云CRM ProductSelect.aspx SQL注入漏洞
    漏洞简介 上海孚盟软件有限公司是一家专业的外贸SaaS服务和行业解决方案提供商。其旗下产品孚盟云ProductSelect.aspx接口存在SQL注入漏洞,未经身份验证的远程攻击者除了可以利用 SQL注入漏洞获取数据库中的信息(例如,管理员后台密码、站点的用户...
    • 739阅读
    • 0评论
  • 孚盟云CRM ProductDetail.aspx SQL注入漏洞
    • 2026/6/7
    • 技术文章
    孚盟云CRM ProductDetail.aspx SQL注入漏洞
    漏洞简介 上海孚盟软件有限公司是一家专业的外贸SaaS服务和行业解决方案提供商。其旗下产品孚盟云ProductDetail.aspx接口存在SQL注入漏洞,未经身份验证的远程攻击者除了可以利用 SQL注入漏洞获取数据库中的信息(例如,管理员后台密码、站点的用户...
    • 721阅读
    • 0评论
  • 孚盟云CRM Product_field.aspx SQL注入漏洞
    • 2026/6/6
    • 技术文章
    孚盟云CRM Product_field.aspx SQL注入漏洞
    漏洞简介 上海孚盟软件有限公司是一家专业的外贸SaaS服务和行业解决方案提供商。其旗下产品孚盟云Product_field.aspx接口存在SQL注入漏洞,未经身份验证的远程攻击者除了可以利用 SQL注入漏洞获取数据库中的信息(例如,管理员后台密码、站点的用户...
    • 653阅读
    • 0评论
  • 孚盟云CRM ProductList.aspx SQL注入漏洞
    • 2026/6/5
    • 技术文章
    孚盟云CRM ProductList.aspx SQL注入漏洞
    漏洞简介 上海孚盟软件有限公司是一家专业的外贸SaaS服务和行业解决方案提供商。其旗下产品孚盟云ProductList.aspx接口存在SQL注入漏洞,未经身份验证的远程攻击者除了可以利用 SQL注入漏洞获取数据库中的信息(例如,管理员后台密码、站点的用户个人...
    • 623阅读
    • 0评论
  • 天涯社区(tianya.net)2026年重启后疑似数据泄露事件——极可能是2011年旧数据翻新诈骗
    • 2026/6/4
    • 业界新闻
    天涯社区(tianya.net)2026年重启后疑似数据泄露事件——极可能是2011年旧数据翻新诈骗
    简介 2026年6月2日前后,地下论坛出现一篇署名China****n(已脱敏处理)的“黑客回忆录”,标题为《China-2026-6-1-tianye.net-Hackers Memoir: Tianya Twelve Hours》。帖文声称在天涯社区于20...
    • 1075阅读
    • 0评论
  • 孚盟云CRM AjaxProductList.ashx SQL注入漏洞
    • 2026/6/4
    • 技术文章
    孚盟云CRM AjaxProductList.ashx SQL注入漏洞
    漏洞简介 上海孚盟软件有限公司是一家专业的外贸SaaS服务和行业解决方案提供商。其旗下产品孚盟云AjaxProductList.ashx接口存在SQL注入漏洞,未经身份验证的远程攻击者除了可以利用 SQL注入漏洞获取数据库中的信息(例如,管理员后台密码、站点的...
    • 707阅读
    • 0评论
  • 孚盟云CRM ProductGrid.aspx SQL注入漏洞
    • 2026/6/3
    • 技术文章
    孚盟云CRM ProductGrid.aspx SQL注入漏洞
    漏洞简介 上海孚盟软件有限公司是一家专业的外贸SaaS服务和行业解决方案提供商。其旗下产品孚盟云ProductGrid.aspx接口存在SQL注入漏洞,未经身份验证的远程攻击者除了可以利用 SQL注入漏洞获取数据库中的信息(例如,管理员后台密码、站点的用户个人...
    • 660阅读
    • 0评论
  • 孚盟云CRM Price_detail.aspx SQL注入漏洞
    • 2026/6/2
    • 技术文章
    孚盟云CRM Price_detail.aspx SQL注入漏洞
    漏洞简介 上海孚盟软件有限公司是一家专业的外贸SaaS服务和行业解决方案提供商。其旗下产品孚盟云Price_detail.aspx接口存在SQL注入漏洞,未经身份验证的远程攻击者除了可以利用 SQL注入漏洞获取数据库中的信息(例如,管理员后台密码、站点的用户个...
    • 667阅读
    • 0评论
  • 【威胁情报】供应链安全警报:Red Hat Cloud Services 官方 npm 包遭 CI/CD 注入攻击
    • 2026/6/1
    • 业界新闻
    【威胁情报】供应链安全警报:Red Hat Cloud Services 官方 npm 包遭 CI/CD 注入攻击
    前言 2026年6月1日,供应链安全平台 StepSecurity 披露了一起严重的供应链攻击事件:攻击者利用 GitHub Actions OIDC 配置漏洞,成功入侵 Red Hat Cloud Services 官方 npm 作用域(@redhat-cl...
    • 877阅读
    • 0评论
  • 【威胁情报】智普输入法Windows安装包疑似遭供应链投毒,数字签名异常
    • 2026/6/1
    • 业界新闻
    【威胁情报】智普输入法Windows安装包疑似遭供应链投毒,数字签名异常
    前言 2026年6月1日,智普输入法Windows安装包被曝存在数字签名无效的异常情况。数字签名是用户验证软件来源真实性与完整性的最后一道防线,其失效通常意味着安装包在分发链条中可能遭篡改,存在被植入后门或恶意代码的严重风险。目前官方尚未就该具体事件发布安全公...
    • 866阅读
    • 0评论
  • 孚盟云CRM Inquiry.aspx SQL注入漏洞
    • 2026/6/1
    • 技术文章
    孚盟云CRM Inquiry.aspx SQL注入漏洞
    漏洞简介 上海孚盟软件有限公司是一家专业的外贸SaaS服务和行业解决方案提供商。其旗下产品孚盟云Inquiry.aspx接口存在SQL注入漏洞,未经身份验证的远程攻击者除了可以利用 SQL注入漏洞获取数据库中的信息(例如,管理员后台密码、站点的用户个人信息)之...
    • 699阅读
    • 0评论
  • 孚盟云CRM LoadMailAttachFile.aspx 任意文件读取/移动
    • 2026/5/31
    • 技术文章
    孚盟云CRM LoadMailAttachFile.aspx 任意文件读取/移动
    漏洞简介 上海孚盟软件有限公司是一家专业的外贸SaaS服务和行业解决方案提供商。其旗下产品孚盟云CRM中的LoadMailAttachFile.aspx接口存在任意文件读取/移动漏洞,未经身份验证的远程攻击者可以通过此漏洞读取系统中的任意文件,甚至在高权限情况...
    • 1034阅读
    • 0评论
  • 用友 NC 系统 IMsgCenterWebService SQL注入漏洞
    • 2026/5/18
    • 技术文章
    用友 NC 系统 IMsgCenterWebService SQL注入漏洞
    漏洞简介 用友 NC(Yonyou NC)是一款广泛应用于大型企业的集成化管理软件,涵盖财务、供应链、人力资源等核心业务管理功能。NC 系统的 IMsgCenterWebService 接口在处理请求时存在 SQL 注入漏洞,主要原因是该接口未对外部输入的参数...
    • 95693阅读
    • 0评论
  • OpenWrt mosdns + OpenClash 防DNS泄露 + Fake-IP 完整解决方案
    • 2026/5/16
    • 翻墙技巧
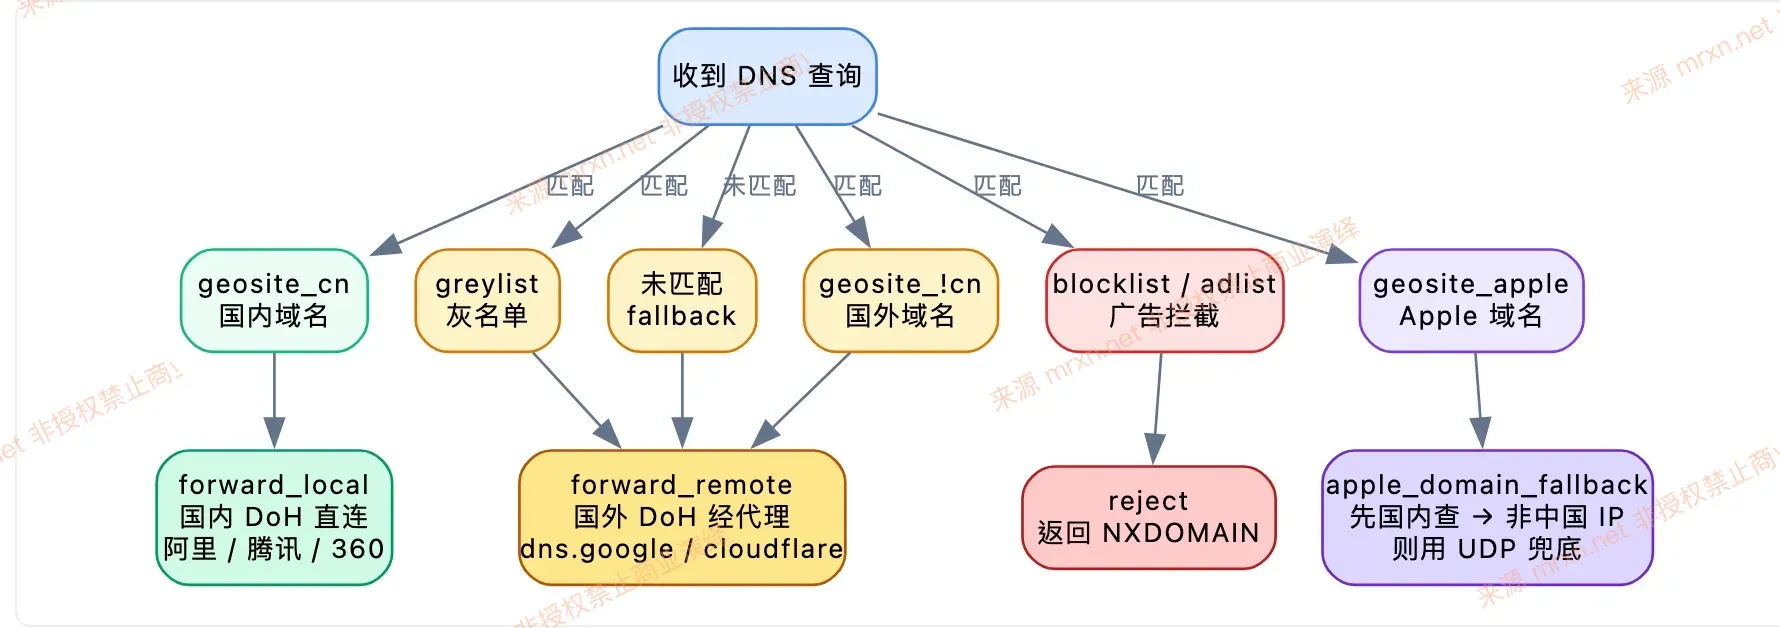
    OpenWrt mosdns + OpenClash 防DNS泄露 + Fake-IP 完整解决方案
    前言 基于 ImmortalWrt 24.10.1 实际调试经验,适用于 mosdns 分流 + OpenClash fake-ip 模式的透明代理架构。 解决了 DNS 泄露、fake-ip 连接阻塞、DoT 端口封锁等常见问题。 一、架构总览 1.1 整...
    • 3463阅读
    • 0评论
  • 孚盟云CRM BusiPriceOkPrint.aspx SQL注入漏洞
    • 2026/5/14
    • 技术文章
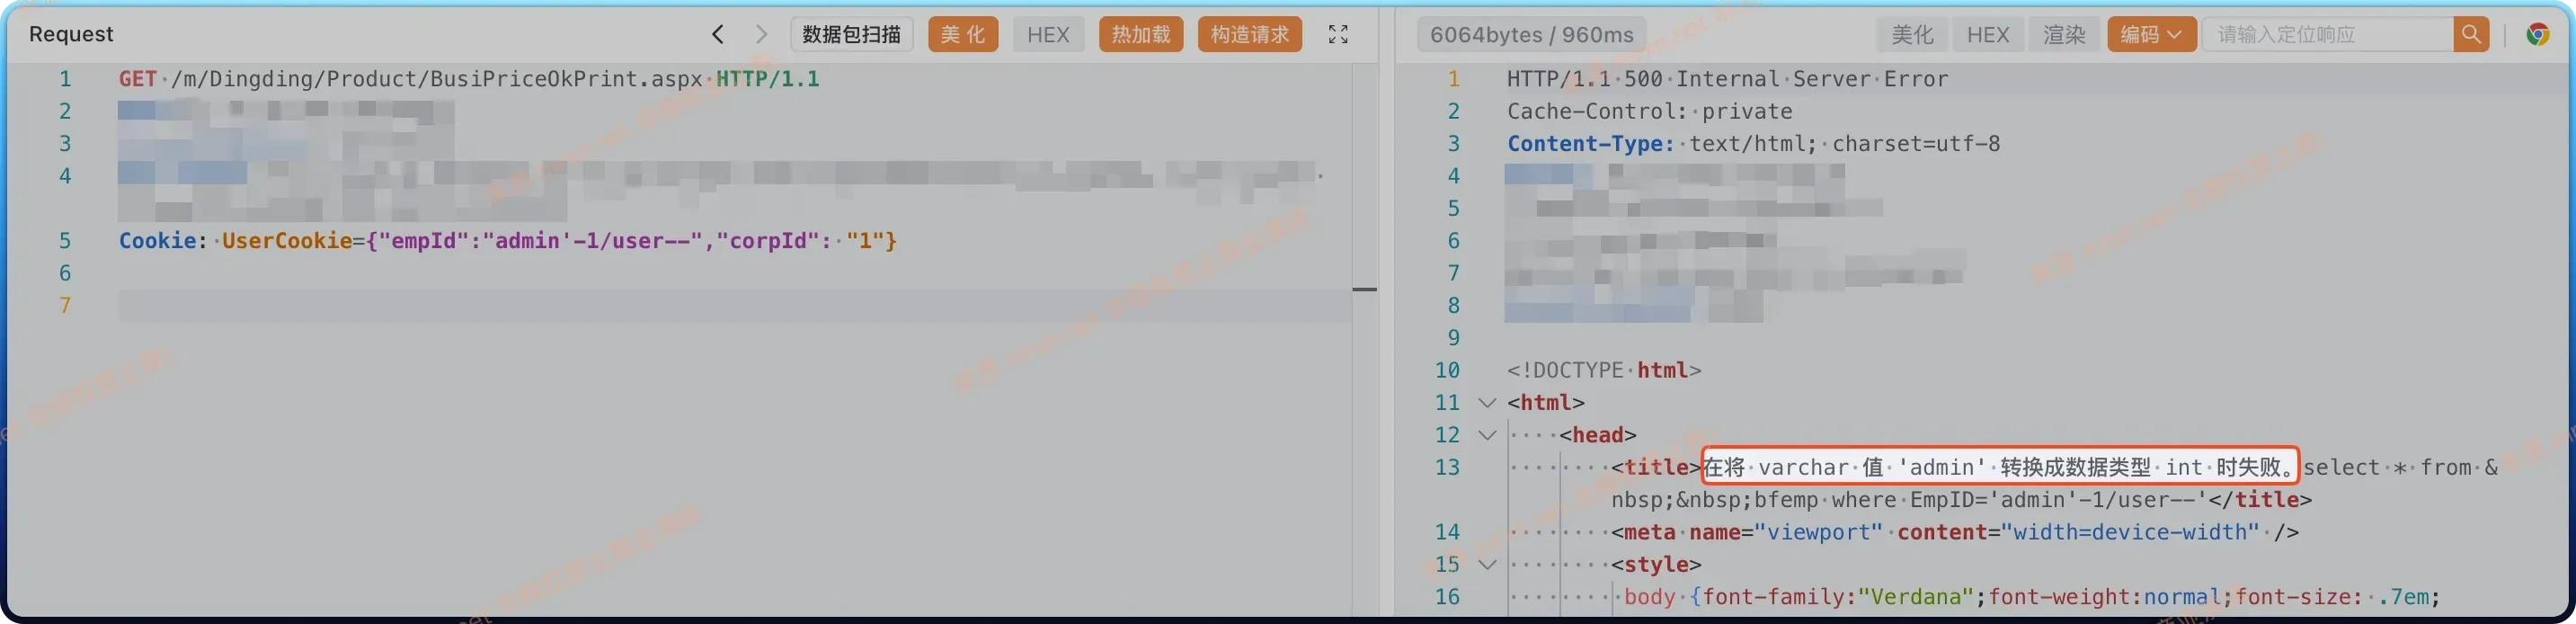
    孚盟云CRM BusiPriceOkPrint.aspx SQL注入漏洞
    漏洞简介 上海孚盟软件有限公司是一家专业的外贸SaaS服务和行业解决方案提供商。其旗下产品孚盟云BusiPriceOkPrint.aspx接口存在SQL注入漏洞,未经身份验证的远程攻击者除了可以利用 SQL注入漏洞获取数据库中的信息(例如,管理员后台密码、站点...
    • 769阅读
    • 0评论
  • 孚盟云CRM BusinessPriceReport.aspx SQL注入漏洞
    • 2026/5/13
    • 技术文章
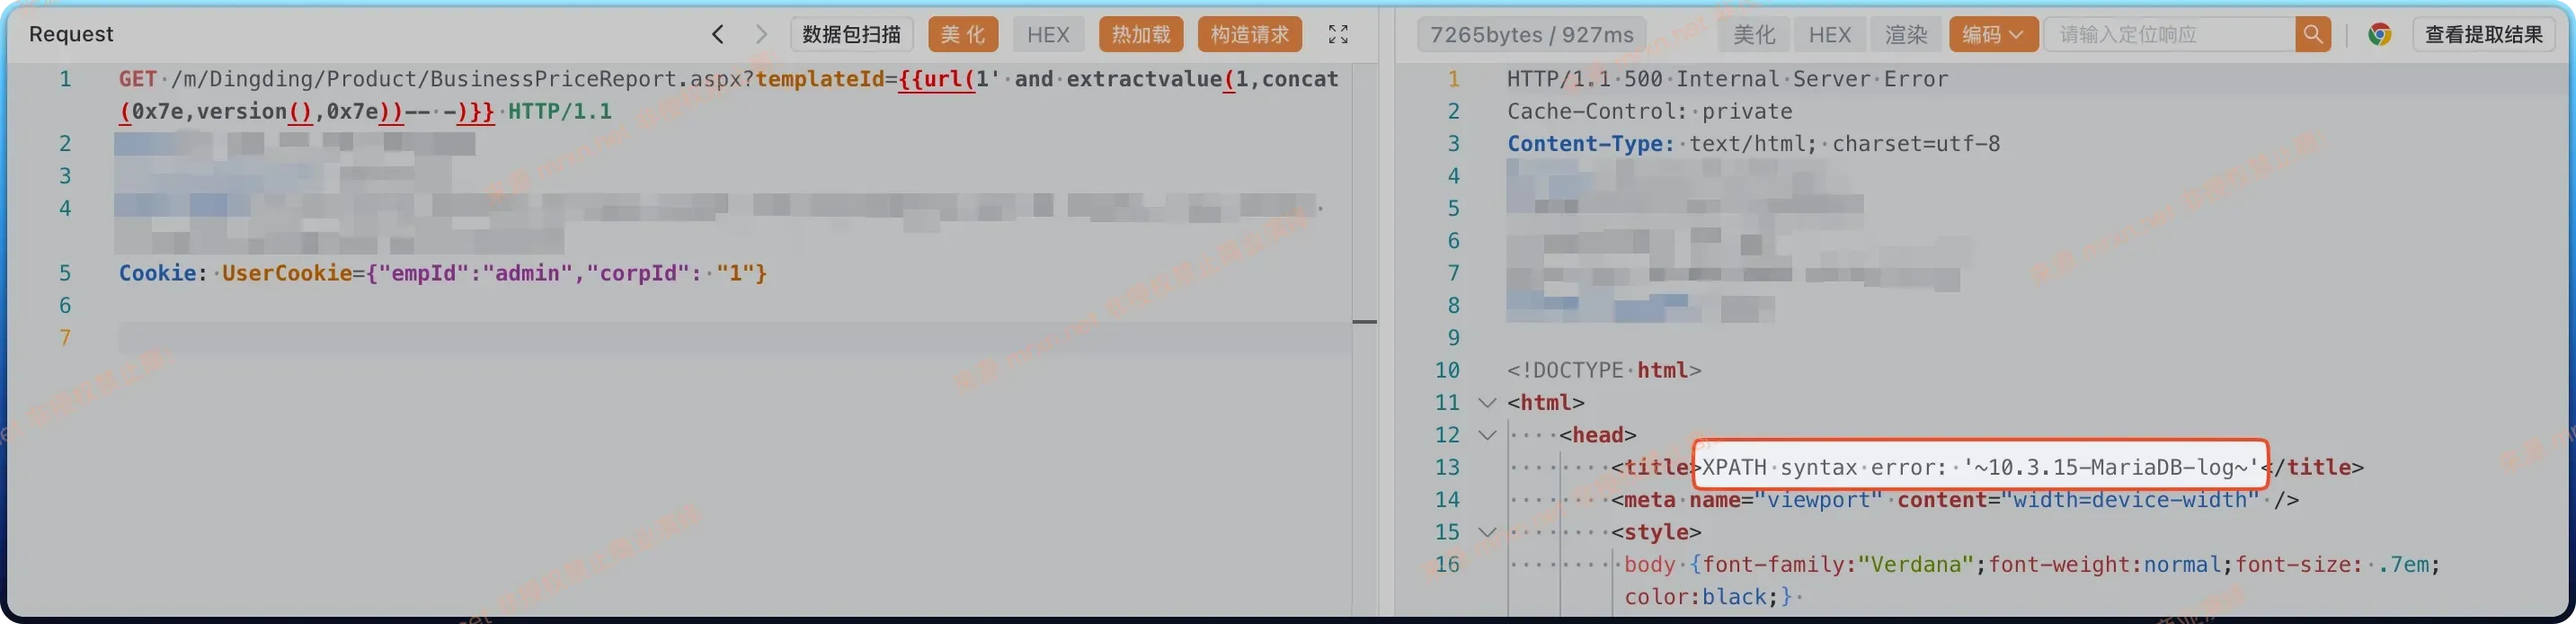
    孚盟云CRM BusinessPriceReport.aspx SQL注入漏洞
    漏洞简介 上海孚盟软件有限公司是一家专业的外贸SaaS服务和行业解决方案提供商。其旗下产品孚盟云BusinessPriceReport.aspx接口存在SQL注入漏洞,未经身份验证的远程攻击者除了可以利用 SQL注入漏洞获取数据库中的信息(例如,管理员后台密码...
    • 1649阅读
    • 0评论
« 1 2 3 4 5 6 7 ... 84 »
边栏
农历日历
星期五
2
2026年10月
第275天,第40周
今天八月廿二
一二三四五六日
1国庆节
2廿二
3廿三
4廿四
5廿五
6廿六
7廿七
8寒露
9廿九
10九月
11初二
12初三
13初四
14初五
15初六
16初七
17初八
18重阳节
19初十
20十一
21十二
22十三
23霜降
24十五
25十六
26十七
27十八
28十九
29二十
30廿一
31廿二
农历 八月廿二
丙午 [马]年 丁酉月 己酉日
宜祭祀 出行
忌嫁娶 入宅 修造 动土 会亲友 破土
Google搜索本站内容
最新文章
  • 2026/9/24 22:04
    技术文章
    PowerJob最新版v5.1.2 friend-process接口未授权远程代码执行漏洞(CVE-2026-75429)
  • 2026/9/23 08:00
    技术文章
    CRMEB系统最新版v6.0.0 JWT默认密钥认证绕过RCE漏洞
  • 2026/9/22 08:00
    技术文章
    CRMEB系统最新版v6.0.0 RoutineCI_preview方法命令注入漏洞
  • 2026/9/21 08:00
    技术文章
    CRMEB系统最新版v6.0.0save_basics接口任意文件读取漏洞
  • 2026/9/20 08:00
    技术文章
    CRMEB系统最新版v6.0.0theme_import接口zip解压RCE漏洞
动态
  • Mrxn
    Mrxn
    2 天前

    祝大家国庆快乐!祝贺中华人民共和国成立77周年!

最新评论
  • Mrxn
    Mrxn
    11 小时前
    @789:投稿注册就可以看了
    关于
  • 789
    789
    1 天前
    大佬什么时候可以看文章呢?
    关于
  • Mrxn
    Mrxn
    21 天前
    @小鸣:投稿我根据投稿质量给积分 当然会发表在本站
    关于后续本站文章的阅读权限说明
  • Mrxn
    Mrxn
    21 天前
    @xxx:查看 https://mrxn.net/other...
    mihomo系客户端内置Sub-Store v2.11.4-2.37.1 38324端口未鉴权ScriptOperator RCE漏洞
  • xxx
    xxx
    21 天前
    有些文章需要密码 如何访问博主
    mihomo系客户端内置Sub-Store v2.11.4-2.37.1 38324端口未鉴权ScriptOperator RCE漏洞
分类
  • 业界新闻
  • 技术文章
    • 神器荟萃
      • 资源分享
        • 代码人生
          • 杂七杂八
          • 墙外世界
            标签
            • C2 2
            • 电影 5
            • rce 203
            • badusb 3
            • 工具 8
            • http 6
            • 社工库 2
            • 权限绕过 17
            • 文件上传 74
            • nuclei 1
            • 绕过 5
            • SSRF 7
            • XXE 63
            • getshell 8
            • 供应链投毒 4
            • 大模型 10
            • 泛微 28
            • Acunetix 7
            • data-leak 13
            • MySQL 14
            • 泄露 23
            • CobaltStrike 3
            • JavaScript 13
            • fofa 1
            • mrxn 8
            • 运维 23
            • burpsuite 19
            • 文件读取 54
            • https 12
            • 免杀 1
            • sqlmap 14
            • 目录遍历 2
            • 代码审计 731
            • 用友 68
            • 加密 6
            • github 9
            • 未授权 18
            • nessus 4
            • asp.net 290
            • 0day 342
            • ssl 12
            • 蓝凌 2
            • nginx 18
            • 性能优化 9
            • ezOFFICE 9
            • 提权 4
            • tcp 2
            • vps 18
            • 数据库 7
            • Java 304
            存档
            搜索
            本站为Mrxn的个人站点,内容仅供观摩交流之用,将不对任何资源负法律责任。如有侵犯您的版权,请及时联系管理员,查证后将尽快处理。 Rss
            sitemap
            输入关键字,实时搜索站内文章